

Vous pouvez mapper des règles de gestion avec des actions de sorte que lorsqu'un enregistrement correspond à une règle de gestion, l'action configurée sera effectuée sur celui-ci. La règle peut être une règle de gestion Risk Exchange, qui correspond aux enregistrements d'une entité, ou une règle de gestion de mappage unifié créée dans le générateur de schéma universel, qui correspond aux enregistrements joints d'un mappage unifié.
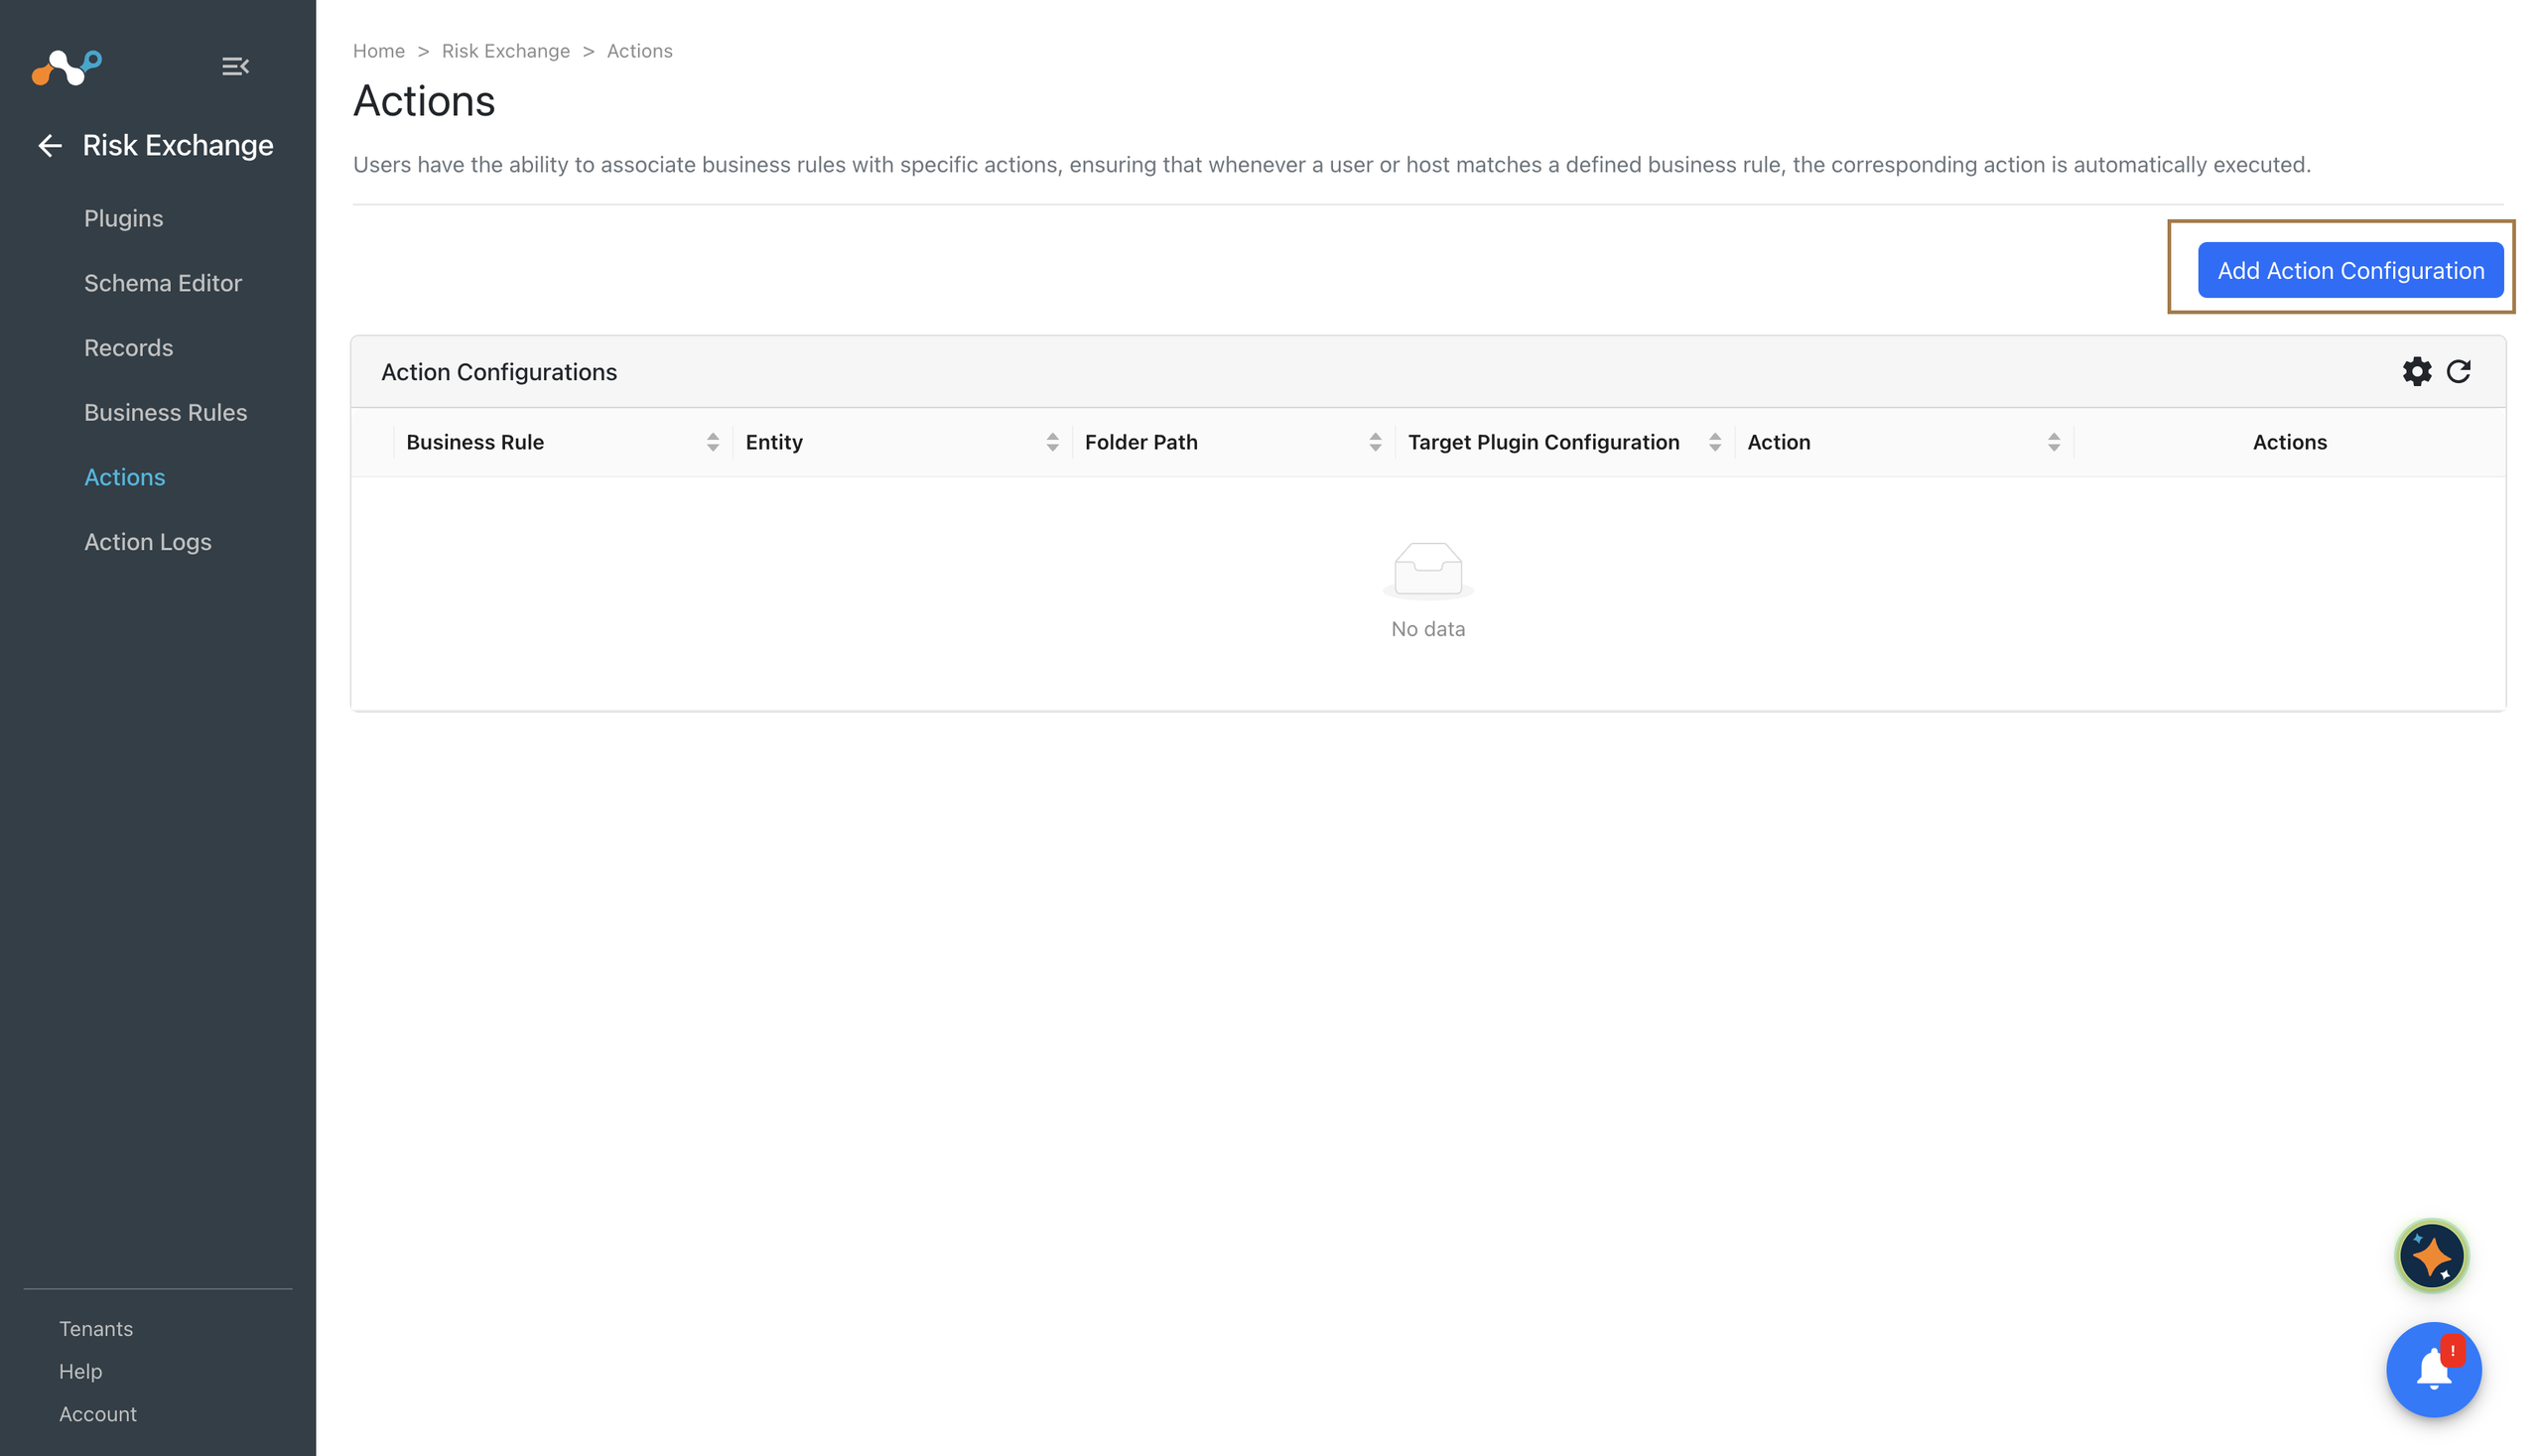
- Allez sur Risk Exchange > Actions.
- Cliquez sur Add Action Configuration.
- Select une règle de gestion, puis une configuration. La liste des règles de gestion contient à la fois les règles de gestion de Risk Exchange et les règles de gestion de mappage unifié ; les règles de gestion de mappage unifié sont affichées avec un préfixe [Unified Mapping].
- En fonction de la configuration sélectionnée, une liste d'actions est établie. Select une action que vous souhaitez associer à la règle de gestion.
- Si l'action comporte des paramètres obligatoires, vous devez leur attribuer des valeurs. Pour chaque paramètre, vous avez le choix entre deux types :
- Source: Vous permet d'utiliser dynamiquement la valeur d'un champ de l'enregistrement correspondant. Cela est utile lorsque l'action nécessite des données de l'enregistrement qui l'a déclenchée. Par exemple, vous pouvez utiliser l'e-mail pour renseigner le champ E-mail de l'utilisateur dans un système de billetterie. Vous pouvez sélectionner plusieurs champs pour un paramètre, mais cela peut prendre plus de temps pour exécuter l'action. Les champs proposés suivent la règle métier sélectionnée : pour une règle métier de Risk Exchange, les champs de son entité ; pour une règle métier de mappage unifiée, les champs des enregistrements joints du mappage, chacun affiché comme la table d'où il provient suivie du nom du champ.
- Static: Vous permet de fournir une valeur fixe, codée en dur, pour le paramètre. Ceci est utile lorsque l'action nécessite une valeur constante qui ne change pas en fonction de l'enregistrement qui l'a déclenchée, comme un groupe standard pour un niveau de gravité spécifique pour les alertes.
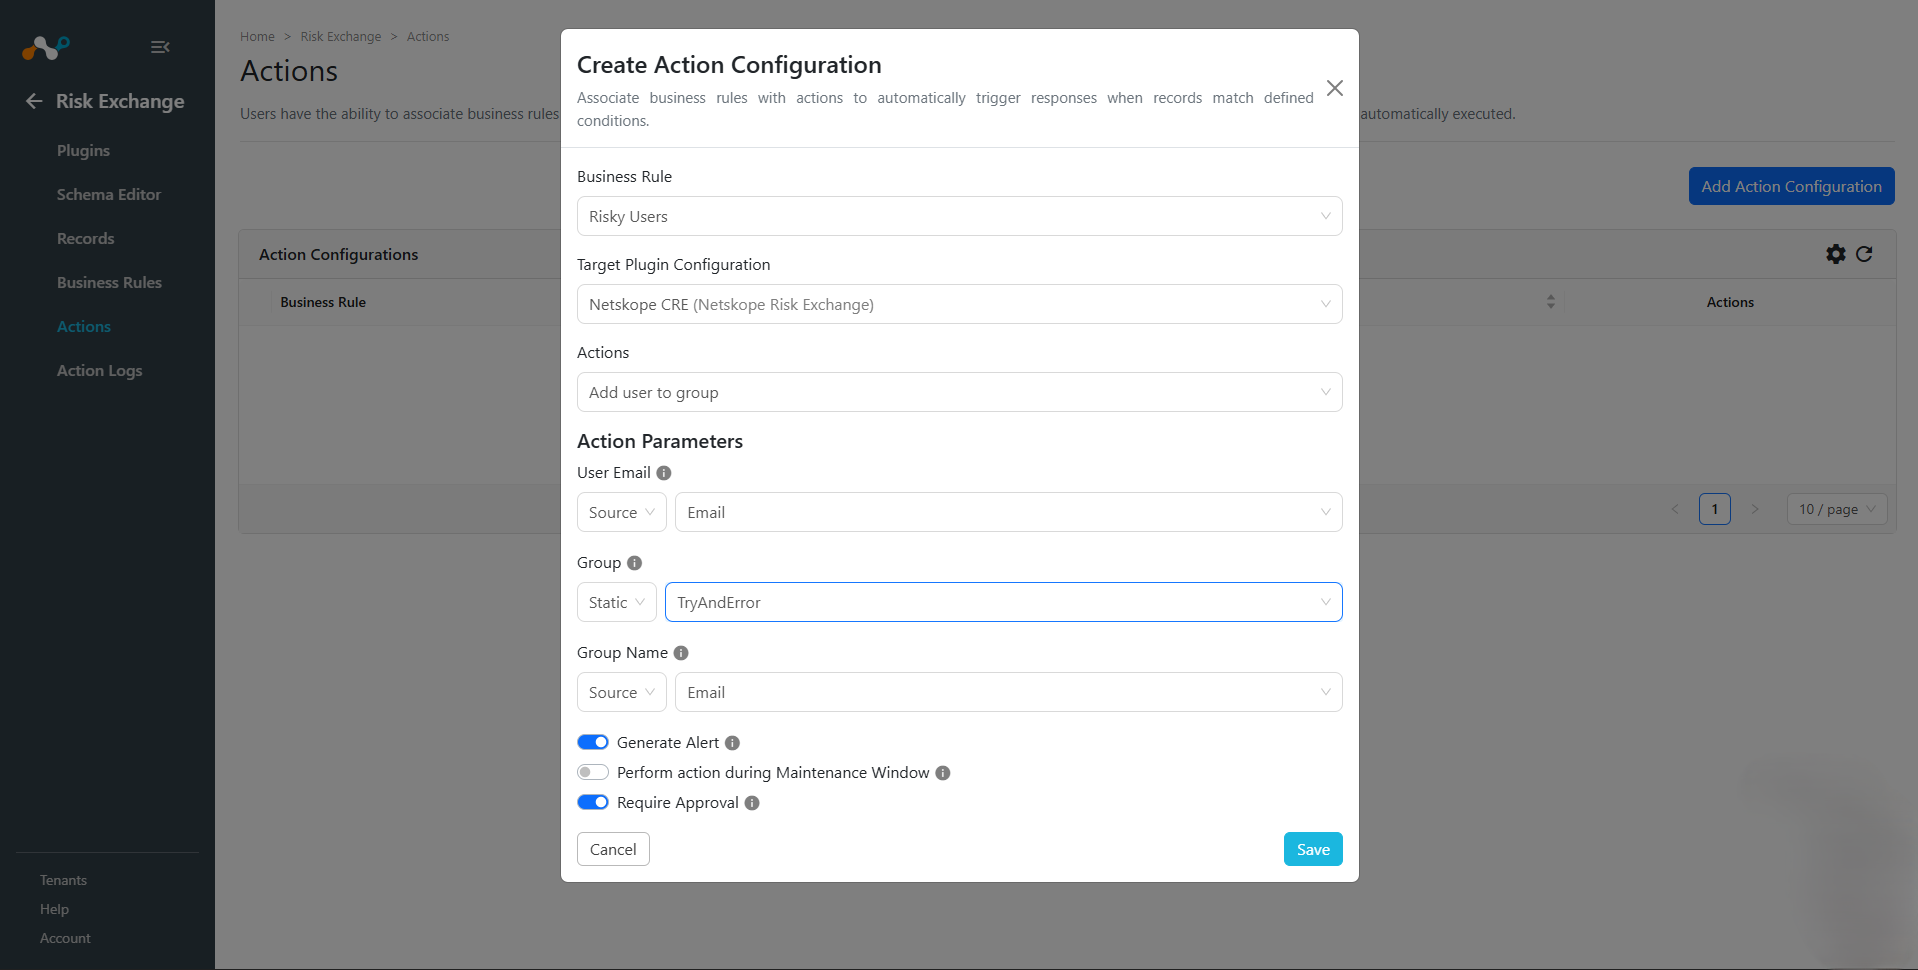
- Activez Generate Alert pour envoyer une alerte au module Ticket Orchestrator chaque fois que cette action est effectuée. Utilisez ces alertes pour créer des tickets dans votre plateforme ITSM ou envoyer des notifications. L'alerte comprend les champs de l'enregistrement correspondant, ainsi que les noms du plugin, de l'action et de la règle de gestion, afin que vous puissiez les mapper aux champs de ticket ou de notification. Pour plus d'informations, reportez-vous à Mapper une règle de gestion à une file d'attente de workflow.
Pour une New action, ce bouton de bascule suit le paramètre Generate Alert dans Settings > Risk Exchange. Lorsque ce paramètre est désactivé, ce bouton de bascule n'est pas disponible et aucune alerte n'est générée pour quelque action que ce soit. Les alertes nécessitent également l'activation du module Ticket Orchestrator. Pour plus d'informations, consultez le Module Risk Exchange.
- Activez Perform Action during Maintenance Window si vous souhaitez que l'action ne soit exécutée que pendant une fenêtre de maintenance prédéfinie. Si elle est désactivée, l'action est exécutée instantanément.
- Activez Require Approval si vous ne souhaitez pas que l'action soit exécutée automatiquement lorsqu'un enregistrement correspond à la règle de gestion. Si cette option est activée, lorsqu'un enregistrement correspond à la règle de gestion, un journal d'action sera ajouté à la page Journaux d'action que vous devrez approuver manuellement pour pouvoir effectuer l'action.
- Cliquez sur Save.
Une règle de gestion de mappage unifiée ne nécessite pas de mappage de champs pour effectuer des actions d'échange de risques. Le mappage de champs n'est requis que lorsque la règle partage également des enregistrements vers une destination d'échange de menaces, car le partage doit construire un indicateur à partir de chaque enregistrement. Une action résout plutôt ses paramètres directement à partir de l'enregistrement.
Si le mappage unifié joint la collection d’indicateurs de Threat Exchange, l’autorisation de lecture de Threat Exchange est également requise, car l’évaluation de la règle lit les enregistrements joints du mappage.