

Ce document explique comment configurer le plugin SentinelOne v1.4.0 avec le module Threat Exchange de la plateforme Netskope Cloud Exchange. Ce plugin récupère les IoC de type SHA256 et le hash de fichier MD5 de la page Incidents dans SentinelOne. Ce plugin permet de partager SHA256, MD5, URL, IPv4, IPv6 et DNS (domaine, nom d'hôte et FQDN) avec Threat Intelligence.
Notez que les indicateurs partagés via Cloud Exchange ne seront pas affichés sur SentinelOne. Il est possible de vérifier les IoC partagés via le point de terminaison : <SentinelOne Base URL>/web/api/v2 .1/threat-intelligence/iocs.
Conditions préalables
Pour compléter cette configuration, vous avez besoin de :
- Un locataire Netskope (ou plusieurs, par exemple des instances de production et de développement/test).
- Un profil de fichier configuré sur votre locataire Netskope.
- Un locataire Netskope Cloud Exchange avec le plugin Tenant et le plugin Threat Exchange déjà configurés.
- Un compte API SentinelOne ou un compte global.
- Connectivité à l'hôte suivant : plate-forme SentinelOne.
Par exemple : https://usea1-partners.sentinelone.net.
Support du plugin SentinelOne
Ce plugin récupère les IoC de type SHA256 et le hash de fichier MD5 de la page Incidents dans SentinelOne. Ce plugin permet de partager SHA256, MD5, URL, IPv4, IPv6 et DNS (domaine, nom d'hôte et FQDN) avec Threat Intelligence.
| Types d'indicateurs prédéfinis | Types d'indicateurs partagés |
|---|---|
| SHA256, MD5 | SHA256, MD5, URL, IPv4, IPv6, DNS (domaine, nom d'hôte et FQDN) |
Mises en correspondance
Mappages de traction
| Champs de Cloud Exchange | Champs SentinelOne |
|---|---|
| value | fileSha256 |
| commentaires | classification, niveau de confiance, moteurs |
| firstSeen | createdAt |
| lastSeen | updatedAt |
| tags | analystVerdictDescription |
| extraInformation | {SentinelOne_URL}/analyse/menaces/{id}/aperçu |
Mappages de poussée
| Champs de Cloud Exchange | Champs SentinelOne |
|---|---|
| value | value |
| type | type |
| value | externalId |
| firstseen | creationTime |
| expireAt | validUntill |
| commentaires | description |
Permissions
Voici les autorisations nécessaires à l'exécution du plugin.
- Comptes : voir
- Groupes : voir
- Rôles : vue
- Sites : vue
- Menaces au niveau du terminal : afficher, récupérer le fichier des menaces
- Renseignements sur les menaces : visualiser, gérer
Détails de l'API
Liste des API utilisées
| Point final de l'API | Méthode | Cas d'utilisation |
|---|---|---|
| /web/api/v2.1/sites | OBTENIR | Récupérer les identifiants des sites. |
| /web/api/v2.1/threats | OBTENIR | Récupérez les indicateurs et vérifiez s'ils ont été modifiés. |
| /web/api/v2.1/threat-intelligence/iocs | PUBLIER | Indicateurs de poussée. |
| /web/api/v2.1/threat-intelligence/iocs | DELETE | Supprimer les indicateurs. |
Récupérer les identifiants des sites
API Endpoint: https://<SENTINEL TENANT>/web/api/v2.1/sites
Method: GET
Headers
| Clé | Value |
|---|---|
| Authorization | ApiToken <TOKEN> |
| Agent utilisateur | netskope-ce-6.0.1-cte-sentinelone-v1.4.0 |
Parameters
| Clé | Value |
|---|---|
| name | Site Name |
Sample API Response
{
    "data": {
        "allSites": {
            "activeLicenses": 7,
            "totalLicenses": 25
        },
        "sites": [
            {
                "accountId": "1268419425097944269",
                "accountName": "Netskope",
                "activeLicenses": 7,
                "createdAt": "2021-10-17T02:02:58.519858Z",
                "creator": "Sandeep Minhas",
                "creatorId": "1170348439571106212",
                "description": null,
                "expiration": null,
                "externalId": "97e5ca8f-5ad4-cb4a-7ef8-9d27a2557175",
                "healthStatus": true,
                "id": "1268419425114721486",
                "isDefault": true,
                "licenses": {
                    "bundles": [
                        {
                            "displayName": "Core",
                            "majorVersion": 1,
                            "minorVersion": 6,
                            "name": "core",
                            "surfaces": [
                                {
                                    "count": 25,
                                    "name": "Total Agents"
                                }
                            ],
                            "totalSurfaces": 25
                        }
                    ],
                    "modules": [
                        {
                            "displayName": "Ranger",
                            "majorVersion": 1,
                            "name": "ranger"
                        }
                    ],
                    "settings": [
                        {
                            "displayName": "365 Days",
                            "groupName": "malicious_data_retention",
                            "setting": "365 Days",
                            "settingGroup": "malicious_data_retention",
                            "settingGroupDisplayName": "Malicious Data Retention"
                        },
                        {
                            "displayName": "Available",
                            "groupName": "marketplace_access_status",
                            "setting": "Available",
                            "settingGroup": "marketplace_access_status",
                            "settingGroupDisplayName": "Marketplace Access"
                        },
                        {
                            "displayName": "Account",
                            "groupName": "account_level_ranger",
                            "setting": "Account",
                            "settingGroup": "account_level_ranger",
                            "settingGroupDisplayName": "Ranger Consolidation Level"
                        }
                    ]
                },
                "name": "Default site",
                "registrationToken": "eyJ1cmwiOiAiaHR0cHM6Ly91c2VhMS1wYXJ0bmVycy5zZW50aW5lbG9uZS5uZXQiLCAic2l0ZV9rZXkiOiAiYjVjYTA0ZDVlYjc0MjA0MyJ9",
                "siteType": "Paid",
                "sku": "Core",
                "state": "active",
                "suite": "Core",
                "totalLicenses": 25,
                "unlimitedExpiration": true,
                "unlimitedLicenses": false,
                "updatedAt": "2024-01-23T12:37:22.573745Z"
            }
        ]
    },
    "pagination": {
        "nextCursor": null,
        "totalItems": 1
    }
}
Récupérer les indicateurs et vérifier les indicateurs modifiés
API Endpoint: https://<SENTINEL TENANT>/web/api/v2.1/sites
Method: GET
Headers
| Clé | Value |
|---|---|
| Authorization | ApiToken <TOKEN> |
| Agent utilisateur | netskope-ce-6.0.1-cte-sentinelone-v1.4.0 |
Parameters
| updatedAt__gte | 2023-02-02T08:30:37.680000Z |
| updatedAt__lte | 2023-02-09T08:47:37.680000Z |
| analystVerdicts | true_positive,suspicious,false_positive,undefined |
| limit | 100 |
| siteIds | 1268419425114721486 |
{
  "data": [
    {
      "agentDetectionInfo": {
        "accountId": "1268419425097944269",
        "accountName": "Netskope",
        "agentDetectionState": "full_mode",
        "agentDomain": "NETSKOPE",
        "agentIpV4": "10.0.2.82,198.19.83.174",
        "agentIpV6": "",
        "agentLastLoggedInUpn": null,
        "agentLastLoggedInUserMail": null,
        "agentLastLoggedInUserName": "",
        "agentMitigationMode": "detect",
        "agentOsName": "Windows Server 2016 Datacenter",
        "agentOsRevision": "14393",
        "agentRegisteredAt": "2024-01-11T09:37:33.558245Z",
        "agentUuid": "919bda8871934b289fcd3f0b1ee3b2b6",
        "agentVersion": "23.3.3.264",
        "assetVersion": "264",
        "cloudProviders": {
          "AWS": {
            "awsRole": null,
            "awsSecurityGroups": [
              "Workspace"
            ],
            "awsSubnetIds": [
              "subnet-0b0533f1bb462f7bf",
              "subnet-0216a3836557c718f"
            ],
            "cloudAccount": "517168379634",
            "cloudImage": "ami-0fbea36fd7bd4f5fe",
            "cloudInstanceId": "i-036e160c50b977ee7",
            "cloudInstanceSize": "t3.medium",
            "cloudLocation": "ap-southeast-1",
            "cloudNetwork": "vpc-0fc65d8a5f3774876",
            "cloudTags": [
              "Endpoint does not have sufficient permissions to fetch tags"
            ]
          }
        },
        "externalIp": "18.140.109.245",
        "groupId": "1268419425123110095",
        "groupName": "Default Group",
        "siteId": "1268419425114721486",
        "siteName": "Default site"
      },
      "agentRealtimeInfo": {
        "accountId": "1268419425097944269",
        "accountName": "Netskope",
        "activeThreats": 0,
        "agentComputerName": "WSAMZN-FE0FUJ90",
        "agentDecommissionedAt": true,
        "agentDomain": "NETSKOPE",
        "agentId": "1860065221432363061",
        "agentInfected": false,
        "agentIsActive": false,
        "agentIsDecommissioned": true,
        "agentMachineType": "server",
        "agentMitigationMode": "detect",
        "agentNetworkStatus": "connected",
        "agentOsName": "Windows Server 2016 Datacenter",
        "agentOsRevision": "14393",
        "agentOsType": "windows",
        "agentUuid": "919bda8871934b289fcd3f0b1ee3b2b6",
        "agentVersion": "23.3.3.264",
        "groupId": "1268419425123110095",
        "groupName": "Default Group",
        "networkInterfaces": [
          {
            "id": "1860065221499471932",
            "inet": [
              "198.19.83.174"
            ],
            "inet6": [

            ],
            "name": "Ethernet 3",
            "physical": "06:36:49:72:4c:84"
          },
          {
            "id": "1860065221482694715",
            "inet": [
              "10.0.2.82"
            ],
            "inet6": [

            ],
            "name": "Ethernet 4",
            "physical": "06:29:ab:f6:cd:3e"
          }
        ],
        "operationalState": "na",
        "rebootRequired": false,
        "scanAbortedAt": null,
        "scanFinishedAt": null,
        "scanStartedAt": "2024-01-11T09:39:41.493730Z",
        "scanStatus": "started",
        "siteId": "1268419425114721486",
        "siteName": "Default site",
        "storageName": null,
        "storageType": null,
        "userActionsNeeded": [

        ]
      },
      "containerInfo": {
        "id": null,
        "image": null,
        "isContainerQuarantine": null,
        "labels": null,
        "name": null
      },
      "ecsInfo": {
        "clusterName": null,
        "serviceArn": null,
        "serviceName": null,
        "taskArn": null,
        "taskAvailabilityZone": null,
        "taskDefinitionArn": null,
        "taskDefinitionFamily": null,
        "taskDefinitionRevision": null,
        "type": null,
        "version": null
      },
      "id": "1860067293510813906",
      "indicators": [
        {
          "category": "Abnormalities",
          "description": "The Entry point for this binary is an RWX section. It might contain self-modifying code",
          "ids": [
            32
          ],
          "tactics": [

          ]
        },
        {
          "category": "Abnormalities",
          "description": "This binary has an RWX section. It might contain self-modifying code",
          "ids": [
            33
          ],
          "tactics": [

          ]
        },
        {
          "category": "General",
          "description": "This binary imports debugger functions",
          "ids": [
            6
          ],
          "tactics": [

          ]
        }
      ],
      "kubernetesInfo": {
        "cluster": null,
        "controllerKind": null,
        "controllerLabels": null,
        "controllerName": null,
        "isContainerQuarantine": null,
        "namespace": null,
        "namespaceLabels": null,
        "node": null,
        "nodeLabels": null,
        "pod": null,
        "podLabels": null
      },
      "mitigationStatus": [

      ],
      "threatInfo": {
        "analystVerdict": "undefined",
        "analystVerdictDescription": "Undefined",
        "automaticallyResolved": true,
        "browserType": null,
        "certificateId": "",
        "classification": "Malware",
        "classificationSource": "Static",
        "cloudFilesHashVerdict": null,
        "collectionId": "1860067293544368339",
        "confidenceLevel": "suspicious",
        "createdAt": "2024-01-11T09:41:40.575731Z",
        "detectionEngines": [
          {
            "key": "pre_execution_suspicious",
            "title": "On-Write Static AI - Suspicious"
          }
        ],
        "detectionType": "static",
        "engines": [
          "On-Write DFI - Suspicious"
        ],
        "externalTicketExists": false,
        "externalTicketId": null,
        "failedActions": false,
        "fileExtension": "EXE",
        "fileExtensionType": "Executable",
        "filePath": "\\Device\\HarddiskVolume2\\Users\\mrai\\Downloads\\wildfire-test-pe-file (2).exe",
        "fileSize": 55296,
        "fileVerificationType": "NotSigned",
        "identifiedAt": "2024-01-11T09:41:39.995000Z",
        "incidentStatus": "resolved",
        "incidentStatusDescription": "Resolved",
        "initiatedBy": "agent_policy",
        "initiatedByDescription": "Agent Policy",
        "initiatingUserId": null,
        "initiatingUsername": null,
        "isFileless": false,
        "isValidCertificate": false,
        "macroModules": null,
        "maliciousProcessArguments": null,
        "md5": null,
        "mitigatedPreemptively": false,
        "mitigationStatus": "not_mitigated",
        "mitigationStatusDescription": "Not mitigated",
        "originatorProcess": "msedge.exe",
        "pendingActions": false,
        "processUser": "NETSKOPE\\mrai",
        "publisherName": "",
        "reachedEventsLimit": false,
        "rebootRequired": false,
        "rootProcessUpn": null,
        "sha1": "c216b4134e0bd47a048699c6d961be65ef5672b3",
        "sha256": null,
        "storyline": "4C7C7E773CBBC497",
        "threatId": "1860067293510813906",
        "threatName": "wildfire-test-pe-file (2).exe",
        "updatedAt": "2024-02-10T10:10:28.751389Z"
      },
      "whiteningOptions": [
        "hash",
        "path"
      ]
    }
  }
],
"pagination": {
  "nextCursor": "eyJpZF9jb2x1bW4iOiAiVGhyZWF0Vmlldy5pZCIsICJpZF92YWx1ZSI6IDE5MTk2MDc5NzI5NTA1NDcxNjMsICJpZF9zb3J0X29yZGVyIjogImFzYyIsICJzb3J0X2J5X2NvbHVtbiI6ICJUaHJlYXRWaWV3LnNpdGVfaWQiLCAic29ydF9ieV92YWx1ZSI6IDEyNjg0MTk0MjUxMTQ3MjE0ODYsICJzb3J0X29yZGVyIjogImFzYyJ9",
  "totalItems": 71
}
}
Indicateurs de poussée
API Endpoint: https://<SENTINEL TENANT>/web/api/v2.1/sites
Method: POST
Headers:
| Clé | Value |
|---|---|
| Authorization | ApiToken <TOKEN> |
| Agent utilisateur | netskope-ce-6.0.1-cte-sentinelone-v1.4.0 |
Parameters
| Clé | Value |
|---|---|
| name | SITE NAME |
Body
| Clé | Value |
|---|---|
| value | 5cd04805f9753ca08b82e88c27bf5426d1d356bb26b281885573051048911367 |
| type | sha256 |
| source | Netskope CE | <Source Plugin Name> |
| externalId | value |
| method | EQUALS |
| creationTime | 2024-03-28T18:01:52.751130Z |
| validUntil | 2025-03-28T18:01:52.751130Z |
| description | Il s'agit d'un indicateur de test. |
{
    "data": [
        {
            "value": "27e13bc0fea2b1181b5fe763880262a65b9b9c4dd60533b933fe2e9d50fb84a5",
            "type": "SHA256",
            "source": "Netskope CE | MISP",
            "description": "This is a test indicator.",
            "method": "EQUALS",
            "externalId": "27e13bc0fea2b1181b5fe763880262a65b9b9c4dd60533b933fe2e9d50fb84a5",
            "creationTime": "2024-03-28T18:01:52.751130Z",
            "validUntil": "2025-03-28T18:01:52.751130Z"
        }
    ],
    "filter": {}
}
Sample API Response
{
    "data": [
        {
            "batchId": "atmtn00000001b533e1b531f362cc40dcb066",
            "category": [],
            "creationTime": "2024-03-28T18:01:52.751130Z",
            "creator": "tanushree.kurup@crestdatasys.com",
            "description": "This is a test indicator.",
            "externalId": "27e13bc0fea2b1181b5fe763880262a65b9b9c4dd60533b933fe2e9d50fb84a5",
            "intrusionSets": [],
            "metadata": "",
            "method": "EQUALS",
            "mitreTactic": [],
            "reference": [],
            "scope": "account",
            "scopeId": "1268419425097944269",
            "source": "Netskope CE | MISP",
            "threatActors": [],
            "type": "SHA256",
            "updatedAt": "2024-12-02T15:31:15.710467Z",
            "uploadTime": "2024-12-02T15:30:24.310837Z",
            "uuid": "07ca58e55bbc1e9505fdb03fdc8b463a",
            "validUntil": "2025-03-28T18:01:52.751130Z",
            "value": "27e13bc0fea2b1181b5fe763880262a65b9b9c4dd60533b933fe2e9d50fb84a5"
        }
    ]
}
Indicateurs de suppression/rétractation
API Endpoint: /web/API/v2.1/Intelligence-menace/IOCS
Method: SUPPRIMER
Headers
| Clé | Value |
|---|---|
| Authorization | ApiToken <TOKEN> |
Body
| Clé | Value |
|---|---|
| filter.value | 164a6e6f39e8c707269c7e5d934d6a0d |
Example
{
	"filter": {
        "value": "164a6e6f39e8c707269c7e5d934d6a0d"
    }
}
Sample API Response
{
    "data": {
        "affected": 1
    }
}
Matrice de performance
Voici la lecture des performances réalisée pour récupérer et pousser 100K IoCs sur une instance de Large Cloud Exchange avec ces spécifications.
| Description | Spécifications |
|---|---|
| Détails de la pile | Taille : Grande RAM : 32 GB CPU : 16 cœurs |
| Indicateurs extraits de SentinelOne | ~35k per minute |
| Indicateurs partagés avec SentinelOne | ~50k per minute |
Agent utilisateur
netskope-ce-6.0.1-cte-sentinelone-v1.4.0
Workflow
- Ajouter des rôles à un utilisateur.
- Obtenez votre URL de gestion SentinelOne et votre jeton API.
- Configurez le plugin SentinelOne.
- Configurez une règle de gestion pour SentinelOne.
- Configurez le partage pour SentinelOne.
- Validez le plugin SentinelOne.
Regardez une vidéo
Cliquer sur « play » pour regarder une vidéo.
Ajouter des rôles à un utilisateur
Pour configurer le plugin SentinelOne, l'utilisateur doit avoir ajouté des rôles spécifiques. Suivez ces étapes pour ajouter les rôles nécessaires à votre utilisateur.
- Connectez-vous à votre plateforme SentinelOne en tant qu'utilisateur Admin.
- Allez sur Settings > Users > Roles > Actions > New Role.
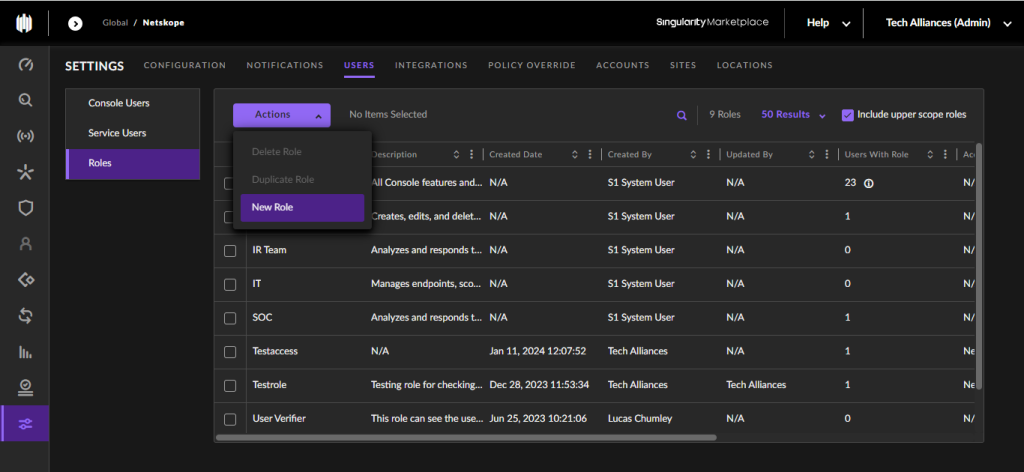
- Saisissez un nom de rôle et une description, puis ajoutez ces rôles.
- Comptes : voir
- Groupes : voir
- Rôles : vue
- Sites : vue
- Menaces au niveau du terminal : afficher, récupérer le fichier des menaces
- Renseignements sur les menaces : visualiser, gérer
- Cliquez sur Save. Votre rôle sera ajouté. Si l'utilisateur a déjà des rôles attribués, assurez-vous que tous ces rôles sont ajoutés aux rôles existants.
- Si aucun rôle n'a été attribué à votre utilisateur, ajoutez les rôles nouvellement ajoutés à votre utilisateur en suivant les étapes suivantes.
- Allez sur Console User et cliquez sur votre adresse e-mail utilisateur. Une fenêtre pop-up s’ouvre. Cliquez Actions > Change Scope of Access.
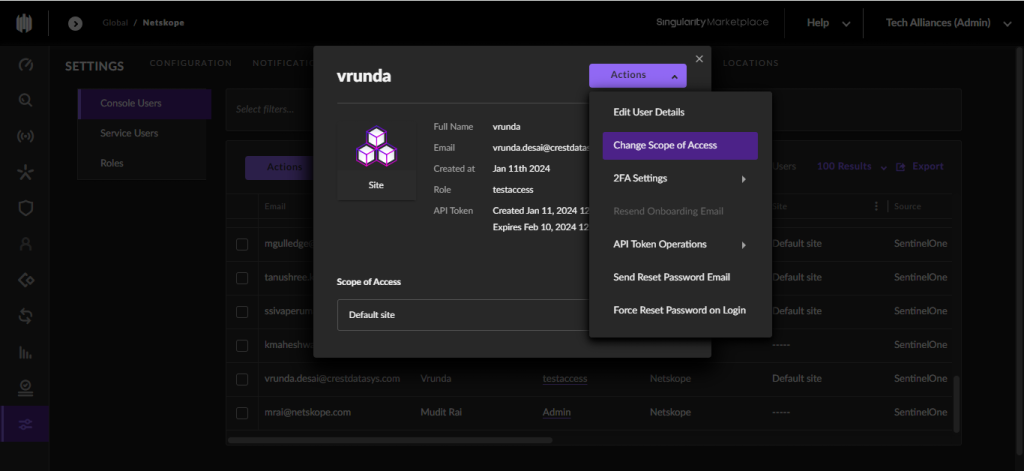
- Select le nom du rôle créé dans les étapes ci-dessus et cliquez sur Save.
- Donnez à l'utilisateur l'autorisation de générer un jeton API.


Création d'un utilisateur New dans SentinelOne
- Connectez-vous d'abord à un compte administrateur et allez sur Settings dans le panneau de gauche.
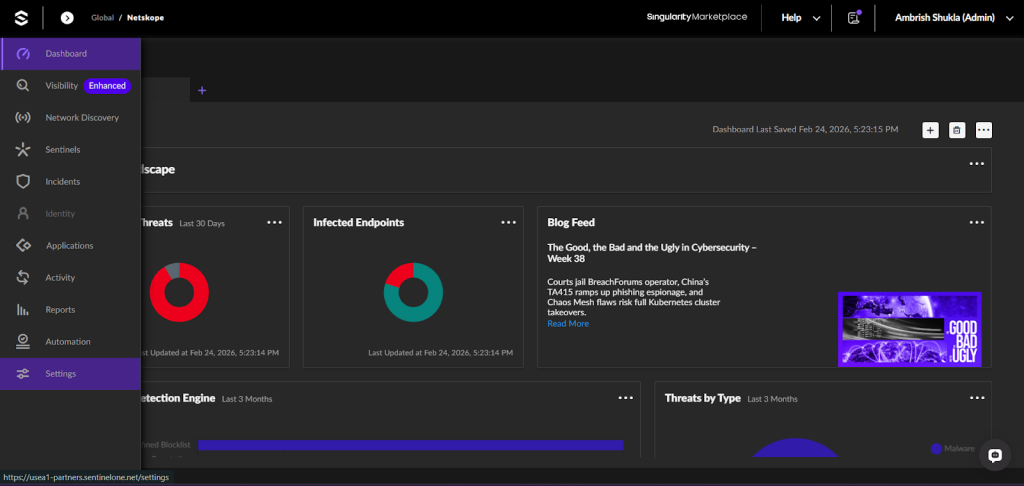
- Allez sur Users > Actions > Add a new User.
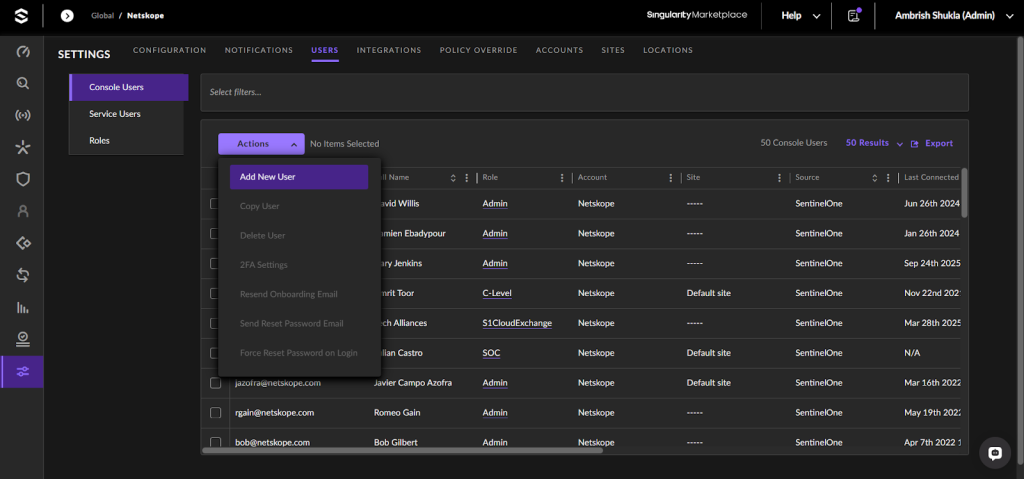
- Il vous demandera votre nom complet et votre adresse électronique.
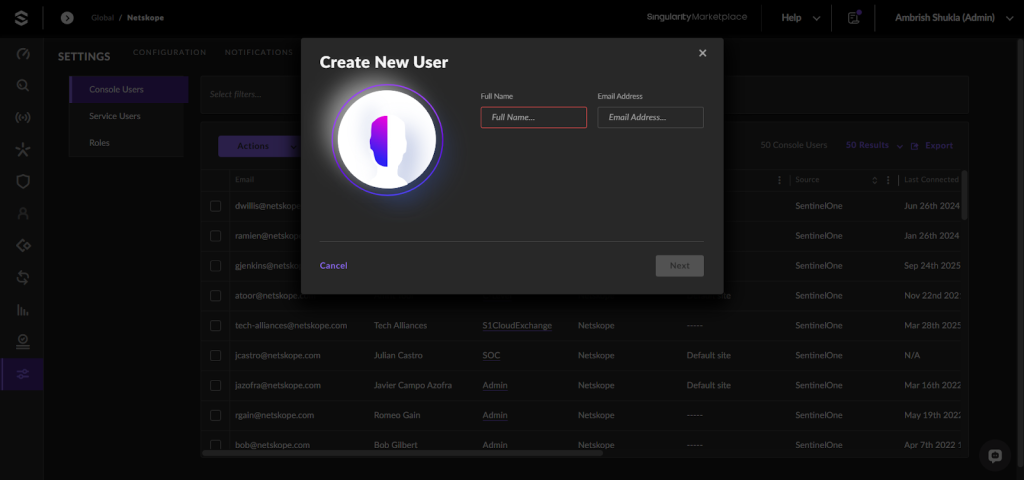
Note
Donnez une adresse électronique unique qui n'existe pas dans l'instance.
- Select la portée de l’accès en tant que compte, et sélectionnez le rôle créé dans Ajouter des rôles à l’utilisateur.
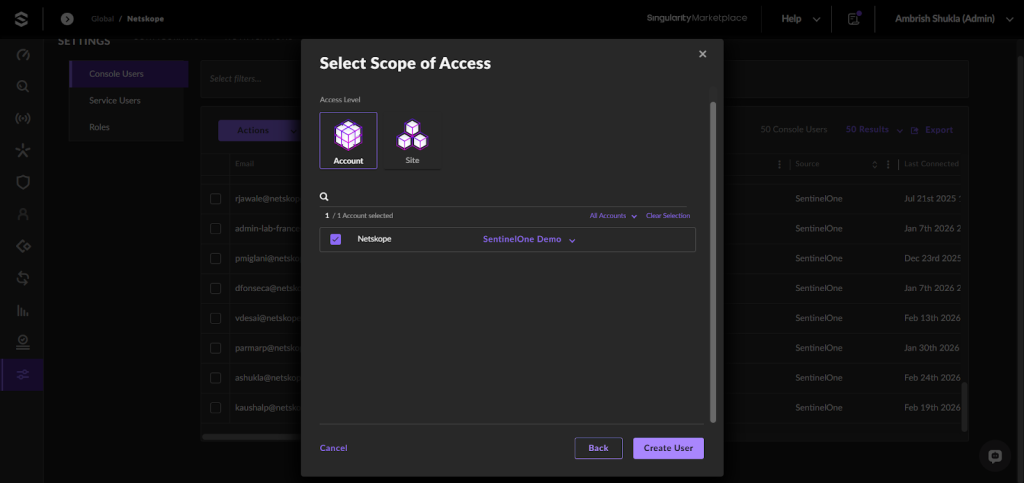
- Un courriel d'authentification sera alors envoyé à l'adresse électronique indiquée.
- Cliquez sur le lien contenu dans l'e-mail pour vous connecter avec cet utilisateur.


Obtenez votre URL de gestion et votre jeton API
- Connectez-vous à votre plateforme SentinelOne.
- Cliquez sur votre nom d'utilisateur dans le coin supérieur droit, puis cliquez sur Mon utilisateur.
- Cliquez sur Actions > Api Token Operations > Regenerate API Token (générer si ce n'est pas déjà fait). Enregistrez le jeton une fois qu'il a été généré, car il ne sera visible qu'une seule fois.
En ce qui concerne l'URL, utilisez l'URL de la plateforme SentinelOne comme URL de gestion pour configurer le plugin.

Configurer le plugin SentinelOne
- Dans Cloud Exchange, accédez à Settings > Plugin Store.
- Recherchez et sélectionnez le plugin SentinelOne v1.4.0 (CTE).
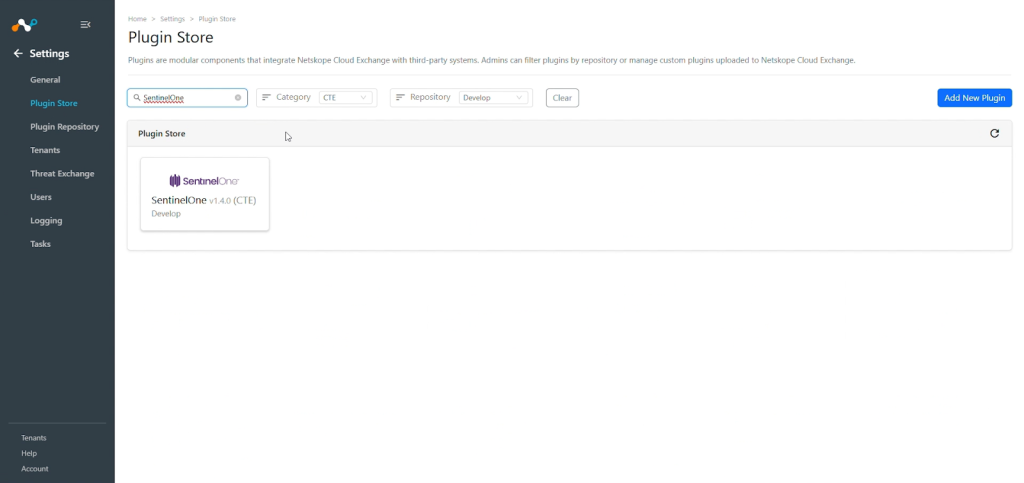
- Saisissez les informations de base :
- Configuration Name: Nom unique pour la configuration.
- Sync Interval: Intervalle de récupération des données de cette source de plugin.
- Aging Criteria: Durée d'expiration du plugin en jours. (Valeur par défaut : 90)
- Override Reputation: Définissez une valeur pour remplacer la réputation des indicateurs reçus de cette configuration.
- Tags Aggregate Strategy: Choisissez d'ajouter les balises New aux IoC existants ou de les écraser. Ce paramètre de configuration détermine la manière dont les étiquettes sont stockées pour les indicateurs tirés dans le cadre de cette configuration.
- Enable SSL Validation: Activez/désactivez la validation du certificat SSL en fonction des exigences de votre plate-forme.
- Use System Proxy: Activer si le proxy est nécessaire pour la communication.
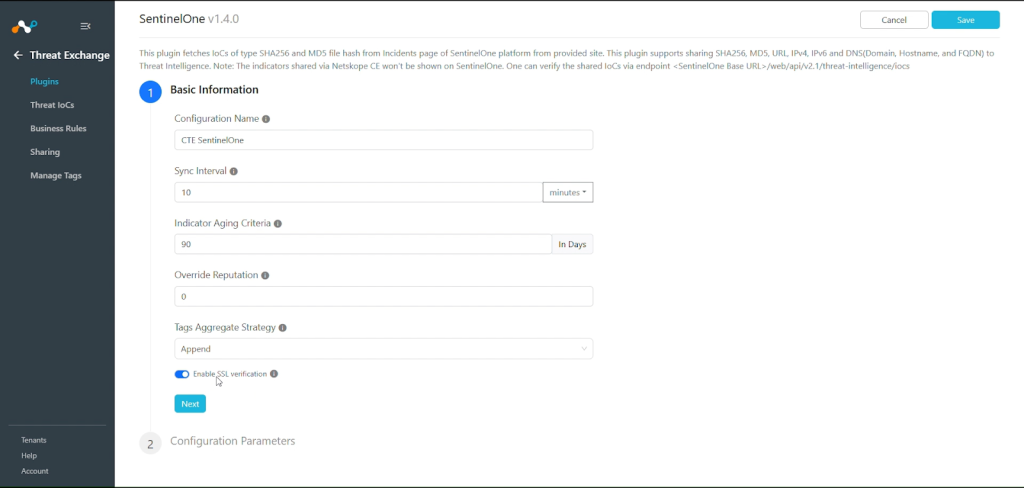
- Cliquez sur Next et entrez les paramètres de configuration :
- Management URL: L’URL de gestion SentinelOne.
Exemple : https://user-partners.sentinelone.net. - API Token: Jeton API pour authentifier SentinelOne.
- Site name: Nom du site pour récupérer les alertes. Laissez vide pour récupérer les données de tous les sites.
- User Type: Select si le jeton API fourni est destiné à un utilisateur global ou à un utilisateur de compte.
- Analyst Verdict: Extraire les indicateurs en fonction du champ « Verdict de l'analyste ». Les indicateurs assortis des avis des analystes sélectionnés seront extraits de la plateforme SentinelOne.
- Retraction Interval (in days): Intervalle de rétraction (en jours) pour exécuter la rétraction des indicateurs IoC pour SentinelOne. Notez que ce paramètre ne sera pris en compte que si la rétraction IoC(s ) est activée dans les paramètres de l’échange de menaces. La valeur doit être comprise entre 1 et 2^62.
- Enable Tagging: Activer/désactiver la fonctionnalité de marquage.
- Initial Range (in days): Nombre de jours pour extraire les données de la première exécution. La valeur doit aller de 0 à 2^62.
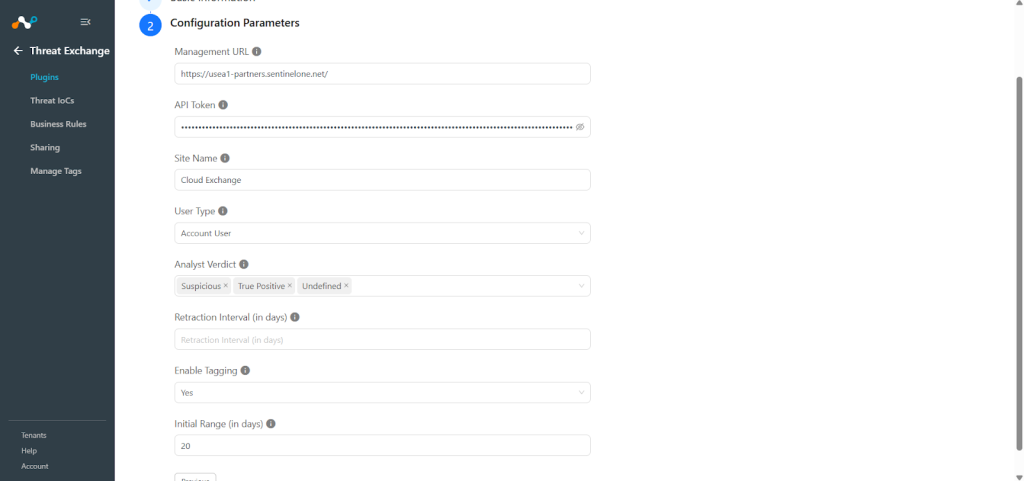
- Management URL: L’URL de gestion SentinelOne.
- Cliquez sur Save.
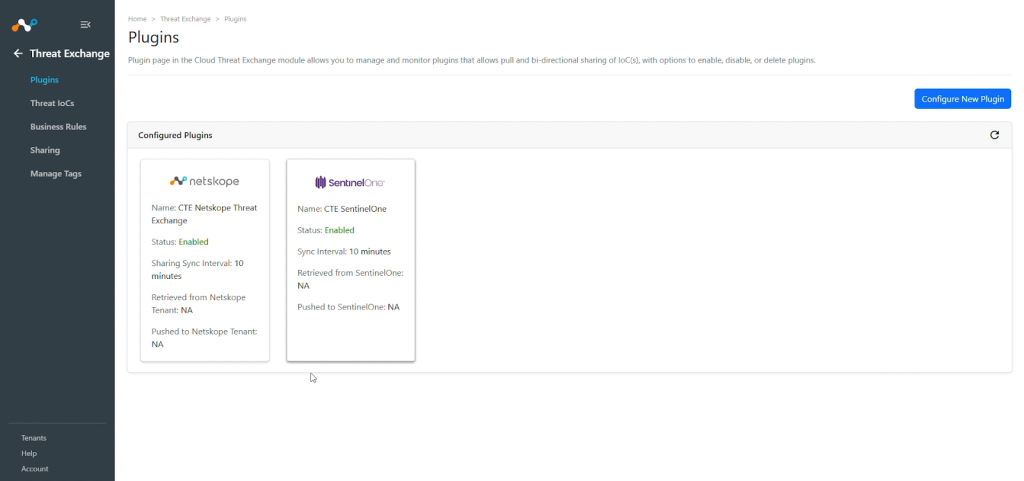


Configurer une règle commerciale Threat Exchange pour SentinelOne
Pour partager des indicateurs extraits de SentinelOne vers Cloud Exchange, vous devez disposer d'une règle de gestion qui filtrera les indicateurs que vous souhaitez partager. Pour configurer une règle de gestion, procédez comme suit :
- Dans Threat Exchange, allez à Business Rules et cliquez sur Create New Rule.
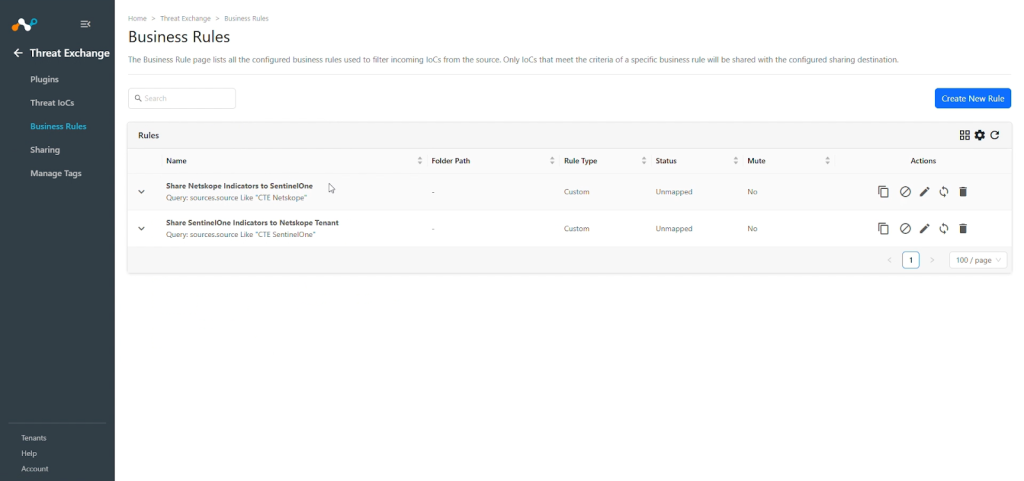
- Ajoutez un nom de règle et vos filtres requis pour les IoC que vous souhaitez partager, puis cliquez sur Save.

Configurer le partage pour Threat Exchange et SentinelOne
Pour partager des IoC du Cloud Exchange vers la plateforme SentinelOne, ou de SentinelOne vers Netskope, suivez les étapes suivantes :
- Dans Threat Exchange, allez à Sharing et cliquez sur Add Sharing Configuration.
- Select votre configuration source (Netskope CTE), la règle de gestion, la configuration de destination (SentinelOne) et la cible.
- Cliquez sur Save.
- Suivez les mêmes étapes, mais inversement, pour partager des IoC SentinelOne vers Netskope, sélectionnez votre configuration source comme SentinelOne, Business Rule, Destination Configuration (Netskope CTE), et Target, et sélectionnez le nom de la liste d'IoC existante ou créez une liste d'IoC New sur la plate-forme.
- Cliquez sur Save.
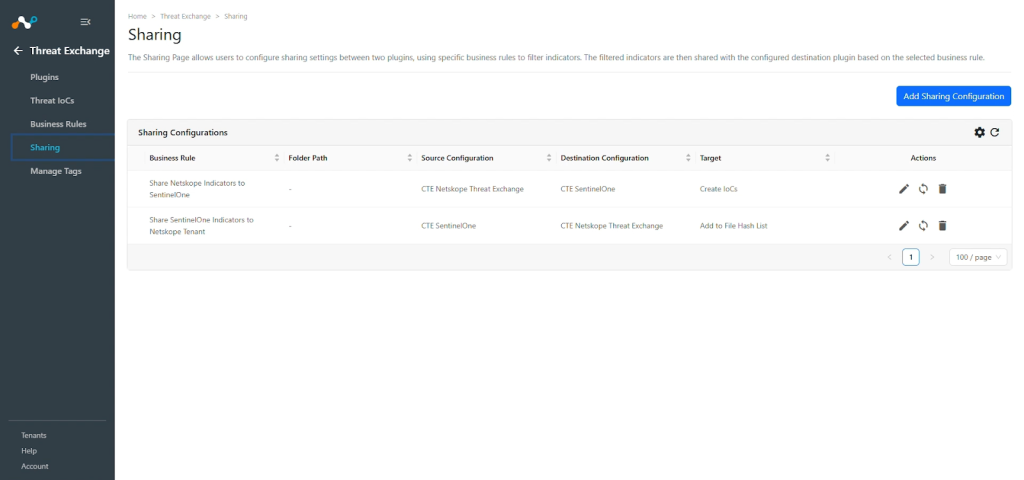

Valider le plugin SentinelOne
Valider le retrait
En fonction de la configuration du plugin, les indicateurs seront tirés de SentinelOne. Allez sur Threat Exchange > Threat IoCs pour voir les IoCs reçus.
Example: Ajoutez une requête sur la page des indicateurs de compromission des menaces comme « sources.source est égal à « CTE SentinelOne » && type IN (« <IOC_TYPE> ») ».


Vous pouvez également vérifier les indicateurs extraits dans Cloud Exchange à partir des journaux disponibles sur Logging.

Dans SentinelOne, allez sur Incidents dans le panneau de gauche. Dans la section Menaces, vous pouvez vérifier les indicateurs disponibles pour l'extraction.

Pour vérifier les IoC rétractés de SentinelOne, vérifiez les journaux pour l'exemple de rétractation d'IoC : message Like "CTE SentinelOne [CTE SentinelOne] [Retraction] :"


Le plugin SentinelOne prend également en charge la rétractation par poussée, ce qui signifie que les IoC de plugins tiers qui sont partagés avec le plugin SentinelOne et qui ont ensuite été marqués comme rétractés dans Cloud Exchange, ces IoC seront automatiquement supprimés de la plateforme SentinelOne par le biais de la rétractation par poussée. Vous pouvez le vérifier en observant le champ Retraction Result, qui indique "<plugin configuration name>: retracted".

Lorsque les IoC partagés entre SentinelOne et une tierce partie sont supprimés de cette plateforme, ils sont marqués comme "<plugin-config-name>: retracted" dans le résultat de la rétractation. S'ils ne sont pas supprimés du tiers, le résultat de la rétractation sera en attente.

Note
Le plugin prend également en charge la rétractation basée sur le champ Verdict de l'analyste. Si le Verdict de l'analyste d'un indicateur est mis à jour et que la valeur New n'est pas incluse dans la configuration du plugin, cet indicateur sera marqué comme rétracté.
Les IoC tirés de SentinelOne ont été partagés dans un File Hash d'un File nommé Sentinelone-demo sur le Tenant Netskope.

Si l'un des IoC partagés est marqué comme rétracté dans Cloud Exchange, il sera également supprimé du locataire Netskope. Ici, vous pouvez voir que les IoC qui ont été marqués Retracted = Yes dans la capture d'écran de rétractation, ont également été supprimés du File Hash sur le locataire Netskope.

Valider le push
Pour vérifier les indicateurs de partage, rendez-vous sur Threat Exchange > Threat IoCs. Développez l'un des IoC du plugin Source et vérifiez l'état de Shared with Parameter.

Pour plus d'informations, allez sur Logging à partir de la barre de navigation et vérifiez les journaux des plugins.

Note
Les indicateurs partagés avec SentinelOne ne sont pas accompagnés d'un tableau de bord. Cependant, nous pouvons utiliser l'API pour voir les indicateurs ingérés.
Exemple de CURL :
curl --location 'https://usea1-partners.sentinelone.net/web/api/v2.1/threat-intelligence/iocs?limit=1000' \--header 'Authorization: ApiToken TOKEN' \--header 'Content-Type: application/json'
Exécutez la commande CURL fournie dans Postman ou toute autre plateforme API pour vérifier les indicateurs partagés. Vous pouvez également ajouter un filtre de valeur/type/source dans les paramètres.


Note
Les IoCs des types domaine, nom d'hôte et FQDN dans Cloud Exchange seront partagés en tant que DNS avec la plateforme SentinelOne.
Le champ source contiendra l'étiquette du plugin source.

Une fois que l'indicateur partagé est marqué comme rétracté dans Cloud Exchange, il sera également rétracté à partir de la plateforme SentinelOne, car ce plugin prend également en charge la rétractation par poussée.
Pour vérifier la rétractation de la poussée, allez sur Logging et appliquez le filtre comme indiqué ici :

Vous pouvez également vérifier l’indicateur de partage rétracté à Threat IoCs.

Une fois la rétraction terminée, vous pouvez vérifier la rétraction sur SentinelOne en exécutant à nouveau la commande CURL avec la valeur de l'indicateur.

Dépannage du plugin SentinelOne
Impossible d'extraire des IoC de la plateforme SentinelOne
Après la configuration du plugin, si les IoC ne sont pas extraits de la plateforme, cela peut être dû à l'une des raisons suivantes.
- Aucun IoC n'est disponible sur la plateforme.
- Les interfaces de communication ne sont pas disponibles pour la période donnée ou ne correspondent pas aux paramètres de configuration.
What to do: Identifiez la cause première du problème et suivez les étapes suivantes pour le résoudre.
Aucun CIO n'est disponible sur la plateforme pour tirer
Vérifier si les IoC sont disponibles sur la plateforme à tirer. Si elle est disponible, vérifiez la résolution pour le point suivant.
Les IoC ne sont pas disponibles pour l'intervalle de temps donné
Si les IoC sont disponibles sur la plateforme pour être extraits, mais que le plugin n’a pas extrait les IoC dans Cloud Exchange, vérifiez le nombre de jours mentionné dans le paramètre initial de plage de la configuration du plugin. Sur la plateforme SentinelOne, vérifiez si vous avez des données pour la plage de temps donnée.
Si les données sont disponibles pour la plage de temps donnée, il est possible que les IoC pour le filtre fourni dans la configuration du plugin ne soient pas disponibles, donc vérifiez les valeurs dans les paramètres de configuration du plugin, puis filtrez-les sur la plateforme SentinelOne.
Impossible de pousser les IoC vers la plateforme SentinelOne
Si vous n'êtes pas en mesure de partager des IoCs de Cloud Exchange vers SentinelOne, cela peut être dû au fait que l'utilisateur n'a pas les permissions nécessaires.
What to do: Vérifiez si les autorisations accordées à l'utilisateur répondent aux exigences.
Impossible de vérifier les IoCs partagés sur SentinelOne en utilisant l'API fournie dans le plugin
Si vous avez partagé des IoC sur SentinelOne et que vous essayez de les vérifier à l'aide de l'API fournie dans le plugin, vous obtenez la réponse suivante :
{
    "errors": [
        {
            "code": 4030010,
            "detail": "This page doesn't support multi-scopes users yet",
            "title": "Insufficient permissions"
        }
    ]
}
Cela peut être dû au fait que l'utilisateur dont le jeton est utilisé a accès à plusieurs domaines d'application, au lieu d'être limité à un seul domaine d'application.
What to do: Mettre à jour le champ utilisateur avec le champ d’application indiqué dans la section Ajout de rôles à la section utilisateur .
IoCs faussement positifs récupérés dans le plugin
Si des indicateurs de faux positifs sont récupérés par le plugin, cela peut être dû à l'une des raisons suivantes :
- La version configurée du plugin est la v1.3.0 ou une version antérieure.
- Si la version du plugin est v1.4.0 ou New, la valeur False Positive peut avoir été sélectionnée dans le champ Analyst Verdict.
What to do:
- Si vous utilisez la version 1.3.0 du plugin ou une version antérieure, passez à la version la plus récente et assurez-vous que la valeur Faux positif n'est pas sélectionnée dans le champ Verdict de l'analyste. Activez globalement l'option de rétraction dans les paramètres de Threat Exchange et indiquez les valeurs dans l'intervalle de rétraction du plugin.
- Si le plugin est déjà mis à jour, modifiez la configuration du plugin et supprimez manuellement la valeur False Positive du champ Analyst Verdict.