

Notes de mise à jour
1.0.1 (Requires minimum Cloud Exchange version 6.0.0)
Changed
- Mise à jour du logo et du nom du plugin d'Imperva à Thales.
- Mise à jour du paramètre Plage initiale (en jours) pour prendre en charge des valeurs de 0 à 1800.
Removed
- Suppression du patch de l'enregistreur d'erreurs.
1.0.0
Added
- Initial release.
Ce document explique comment configurer le plugin Thales v1.0.1 avec le module Threat Exchange de la plateforme Netskope Cloud Exchange. Ce plugin est utilisé pour récupérer les IoC de type IPv4 à partir de la page Application > Attack Analytics > Incidents sur la plateforme Thales. Ce plugin ne prend pas en charge le partage des IoC vers la plateforme Thales. Ce plugin prend en charge la rétractation des IoC extraits de la plateforme Thales.
Conditions préalables
Pour compléter cette configuration, vous avez besoin de :
- Un locataire Netskope (ou plusieurs, par exemple des instances de production et de développement/test).
- Un locataire Netskope Cloud Exchange avec le plugin Tenant et le plugin Threat Exchange déjà configurés.
- A URL List on your Netskope tenant.
- A Destination Profile on your Netskope tenant.
- A Private App on your Netskope tenant.
- Connexion avec la plateforme Thales.
- Un abonnement aux services du module de réponse aux menaces de Thales.
- Un utilisateur ayant le rôle de Gestion de clé API pour générer une clé API.
- Pour la configuration de Secrets Manager, reportez-vous à Secrets Manager. Pour configurer Azure Key Vault Secrets Manager, reportez-vous à Prérequis pour Azure Key Vault Secrets Manager.
- Connectivité avec l'hôte suivant :
https://api.imperva.com - Votre ID de compte Thales.
Prise en charge des plugins Thales
Ce plugin est utilisé pour récupérer les IoC de type IPv4 depuis la page Application > Analyse des attaques > Incidents sur la plateforme Thales. Ce plugin ne prend pas en charge le partage d'IoC vers la plateforme Thales. Ce plugin prend en charge la rétractation des IoC extraits de la plateforme Thales.
| Types d'indicateurs prédéfinis | Types d'indicateurs partagés |
|---|---|
| IPv4 | NA |
Retrait de l'IoC
IoC Retraction (Pull): Les indicateurs sont récupérés à partir de Thales. Dans les cycles de récupération suivants, si les incidents de certains indicateurs sont supprimés ou marqués comme faux positifs sur Thales, ou si les indicateurs ne sont pas dans l'intervalle de rétractation spécifié, ils sont marqués comme rétractés dans Netskope Cloud Exchange.
| Type de rétraction | Type de rétraction supportée |
|---|---|
| Retrait de l'IoC (Pull) | Oui |
| Retrait de l'IoC (Push) | Non |
Mises en correspondance
Mappages de traction
| Netskope CTE Field | Champ API de Thales |
|---|---|
| IOC Value | dominant_attack_ip.ip |
| Type | IPv4 |
| Sévérité | sévérité |
| Firstseen | first_event_time |
| Lastseen | last_event_time |
| Chaîne étendue | https://<thales-instance-url>/attack-analytics/incident-details/<incident_id> |
| Tags | incident_typedominant_attack_violationdominant_attack_ip.reputationdominant_attack_ip. dominanceseverity_explanation |
Correspondances de gravité pour la traction
| Sévérité de Netskope | Sévérité de Thales |
|---|---|
| LOW | MINOR |
| HIGH | MAJOR |
| CRITICAL | CRITICAL |
| UNKNOWN | CUSTOM |
Permissions
Les utilisateurs doivent avoir le rôle Gérer la clé API pour générer une clé API.
Détails de l'API
Liste des API utilisées
| Point final de l'API | Méthode | Cas d'utilisation |
|---|---|---|
| /analytics/v1/incidents | OBTENIR | Récupérer les IoC des incidents |
Récupérer les IoC des incidents
Endpoint: /analytics/v1/incidents
Method: GET
Headers
| Clé | Value |
|---|---|
| User-Agent | netskope-ce-7.0.0-cte-thales-v1.0.1 |
| x-API-Id | <api_id> |
| x-API-Key | <api_key><clé_api> |
| accept | application/json |
Query Parameters
| Clé | Value |
|---|---|
| caid | <Account ID> |
| from_timestamp | <timestamp> |
| to_timestamp | <timestamp> |
Sample Response
[
    {
        "id": "db0cfbe0-d8ca-11f0-1f46-8bef9ba73c98",
        "main_sentence": "Illegal Resource Access attack by a single IP from Bulgaria using Go HTTP library HackingTool ",
        "secondary_sentence": "On host \"Thales1.cdsys.io\" ",
        "false_positive": false,
        "events_count": 6,
        "events_blocked_percent": 0,
        "first_event_time": 1765702422735,
        "last_event_time": 1765702621854,
        "severity": "MINOR",
        "severity_explanation": "High risk, High confidence",
        "dominant_attack_country": {
            "country": "Bulgaria",
            "country_code": "BG",
            "dominance": "DOMINANT"
        },
        "dominant_attack_ip": {
            "ip": "195.178.110.158",
            "reputation": [
                "IP reputation Medium risk"
            ],
            "dominance": "STRONGLY_DOMINANT"
        },
        "dominant_attacked_host": {
            "value": "Thales1.cdsys.io",
            "dominance": "STRONGLY_DOMINANT"
        },
        "dominant_attack_tool": {
            "name": "Go HTTP library",
            "type": "Suspicious",
            "dominance": "STRONGLY_DOMINANT"
        },
        "dominant_attack_violation": "Illegal Resource Access",
        "only_custom_rule_based": true,
        "how_common": "SPRAY_AND_PRAY",
        "incident_type": "REGULAR"
    }
]
Matrice de performance
Cette lecture est réalisée sur une grande pile Cloud Exchange avec ces spécifications en extrayant 100 000 IoC de Thales.
| Description | Spécifications |
|---|---|
| Taille de la pile | Grandes dimensions RAM : 32 GB Cœur : 16 |
| Indicateurs récupérés auprès de Thales | ~11k per min |
Agent utilisateur
netskope-ce-7.0.0-cte-thales-v1.0.1
Workflow
- Créer un ID API et une clé API sur Thales.
- Configurez le plugin Thales.
- Ajouter une règle de gestion.
- Configurer le partage Threat Exchange pour Thales.
- Valider le plugin Thales.
Regardez une vidéo
Cliquer sur « play » pour regarder une vidéo.
Créer un ID et une clé d'API sur Thales
-
Connectez-vous à Thales.
-
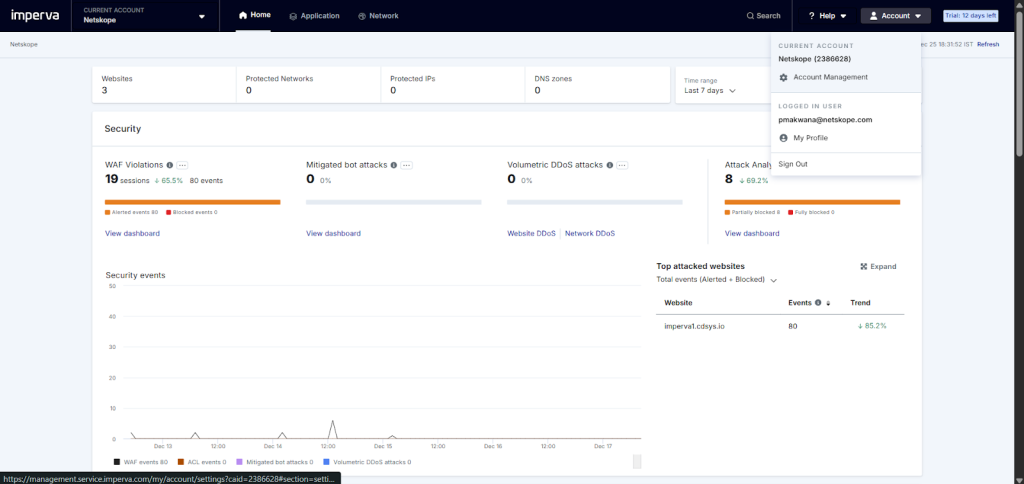
Go to Account > Account Management from the top right corner.
-
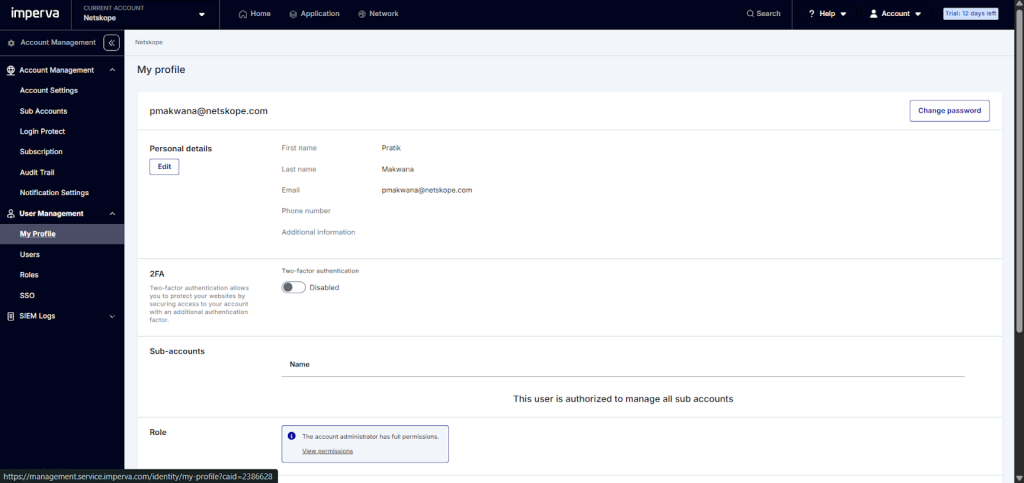
Allez sur User Management > My Profile.
-
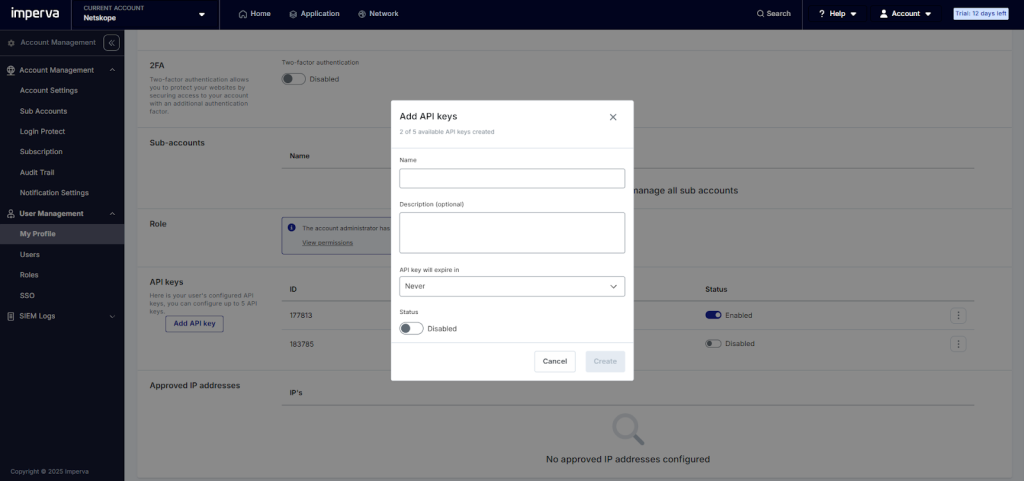
Faites défiler vers le bas jusqu'à API Keys et cliquez sur Add API Key.
-
Entrez un Name, sélectionnez quand le API key will expire in, et activez le statut. Cliquer sur Create.
-
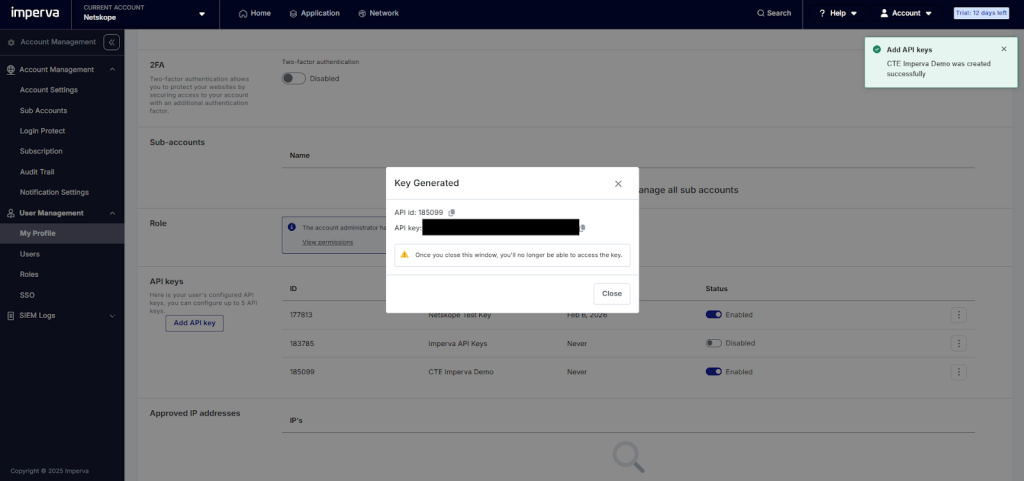
Copiez l'identifiant API et la clé API, puis cliquez sur Close. Ils sont utilisés pour configurer le plugin.


Configurez le plugin Thales
-
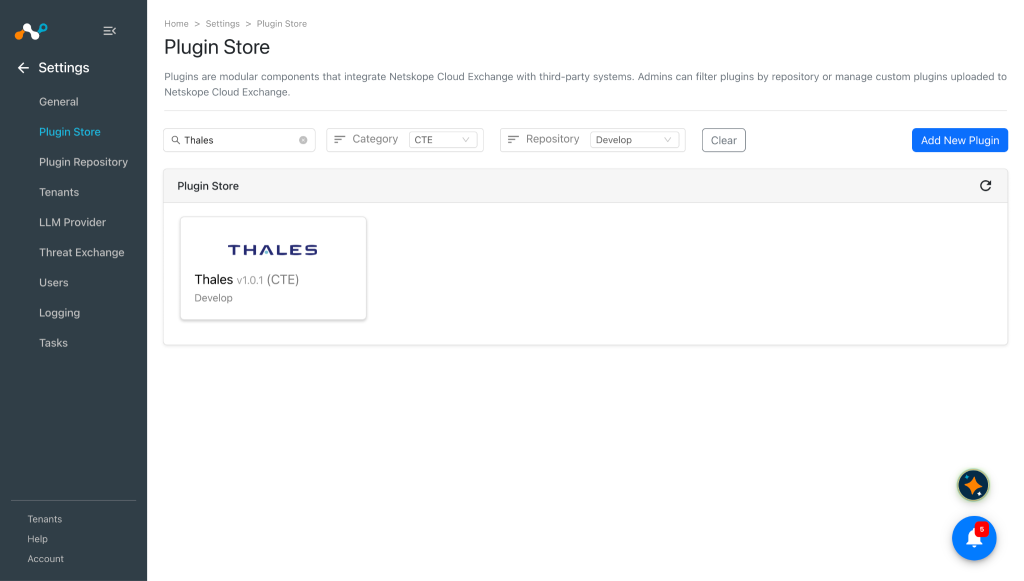
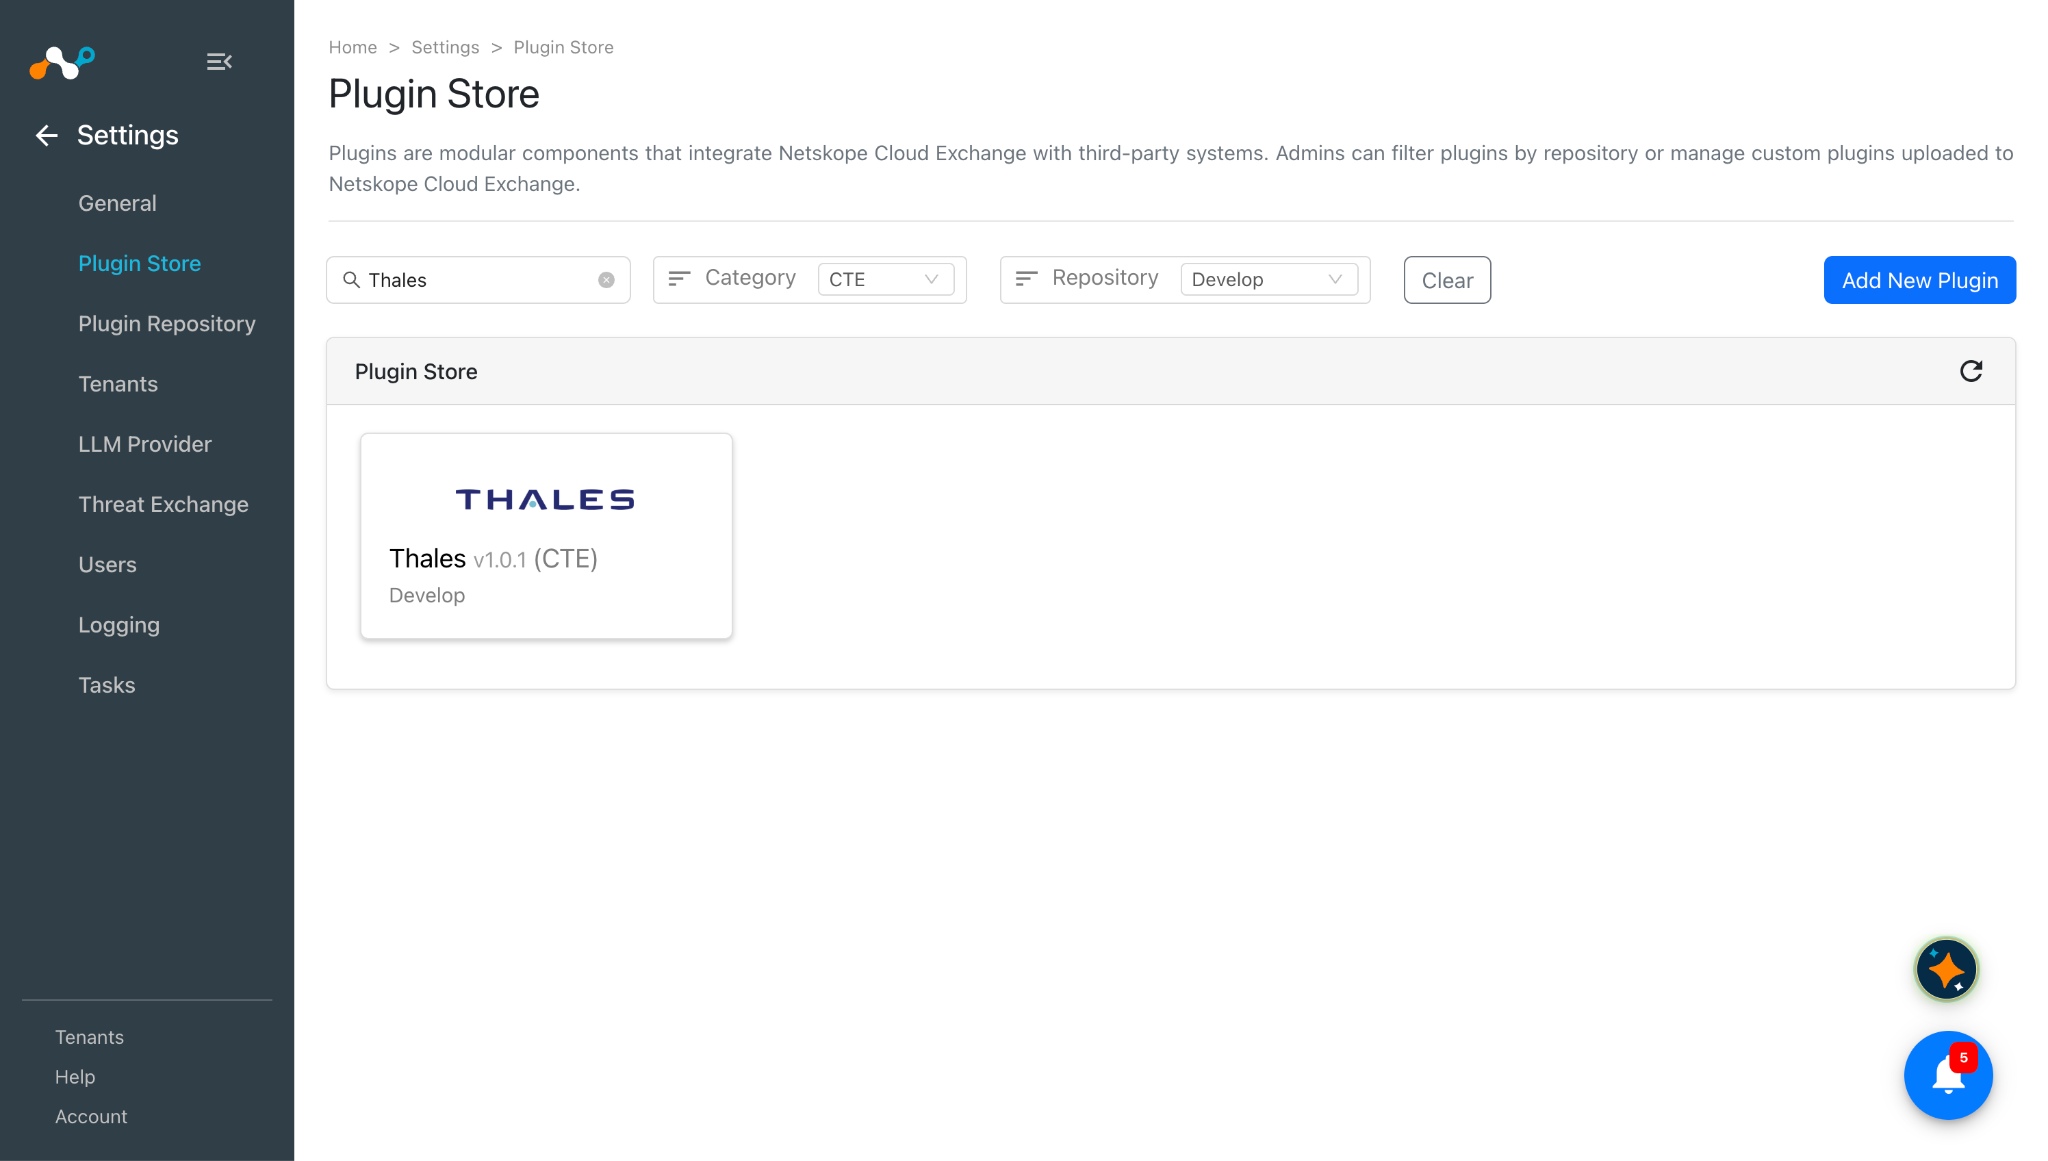
Dans Cloud Exchange, allez sur Settings > Plugin Store. Recherchez et sélectionnez le plugin Thales v1.0.1 (CTE).
-
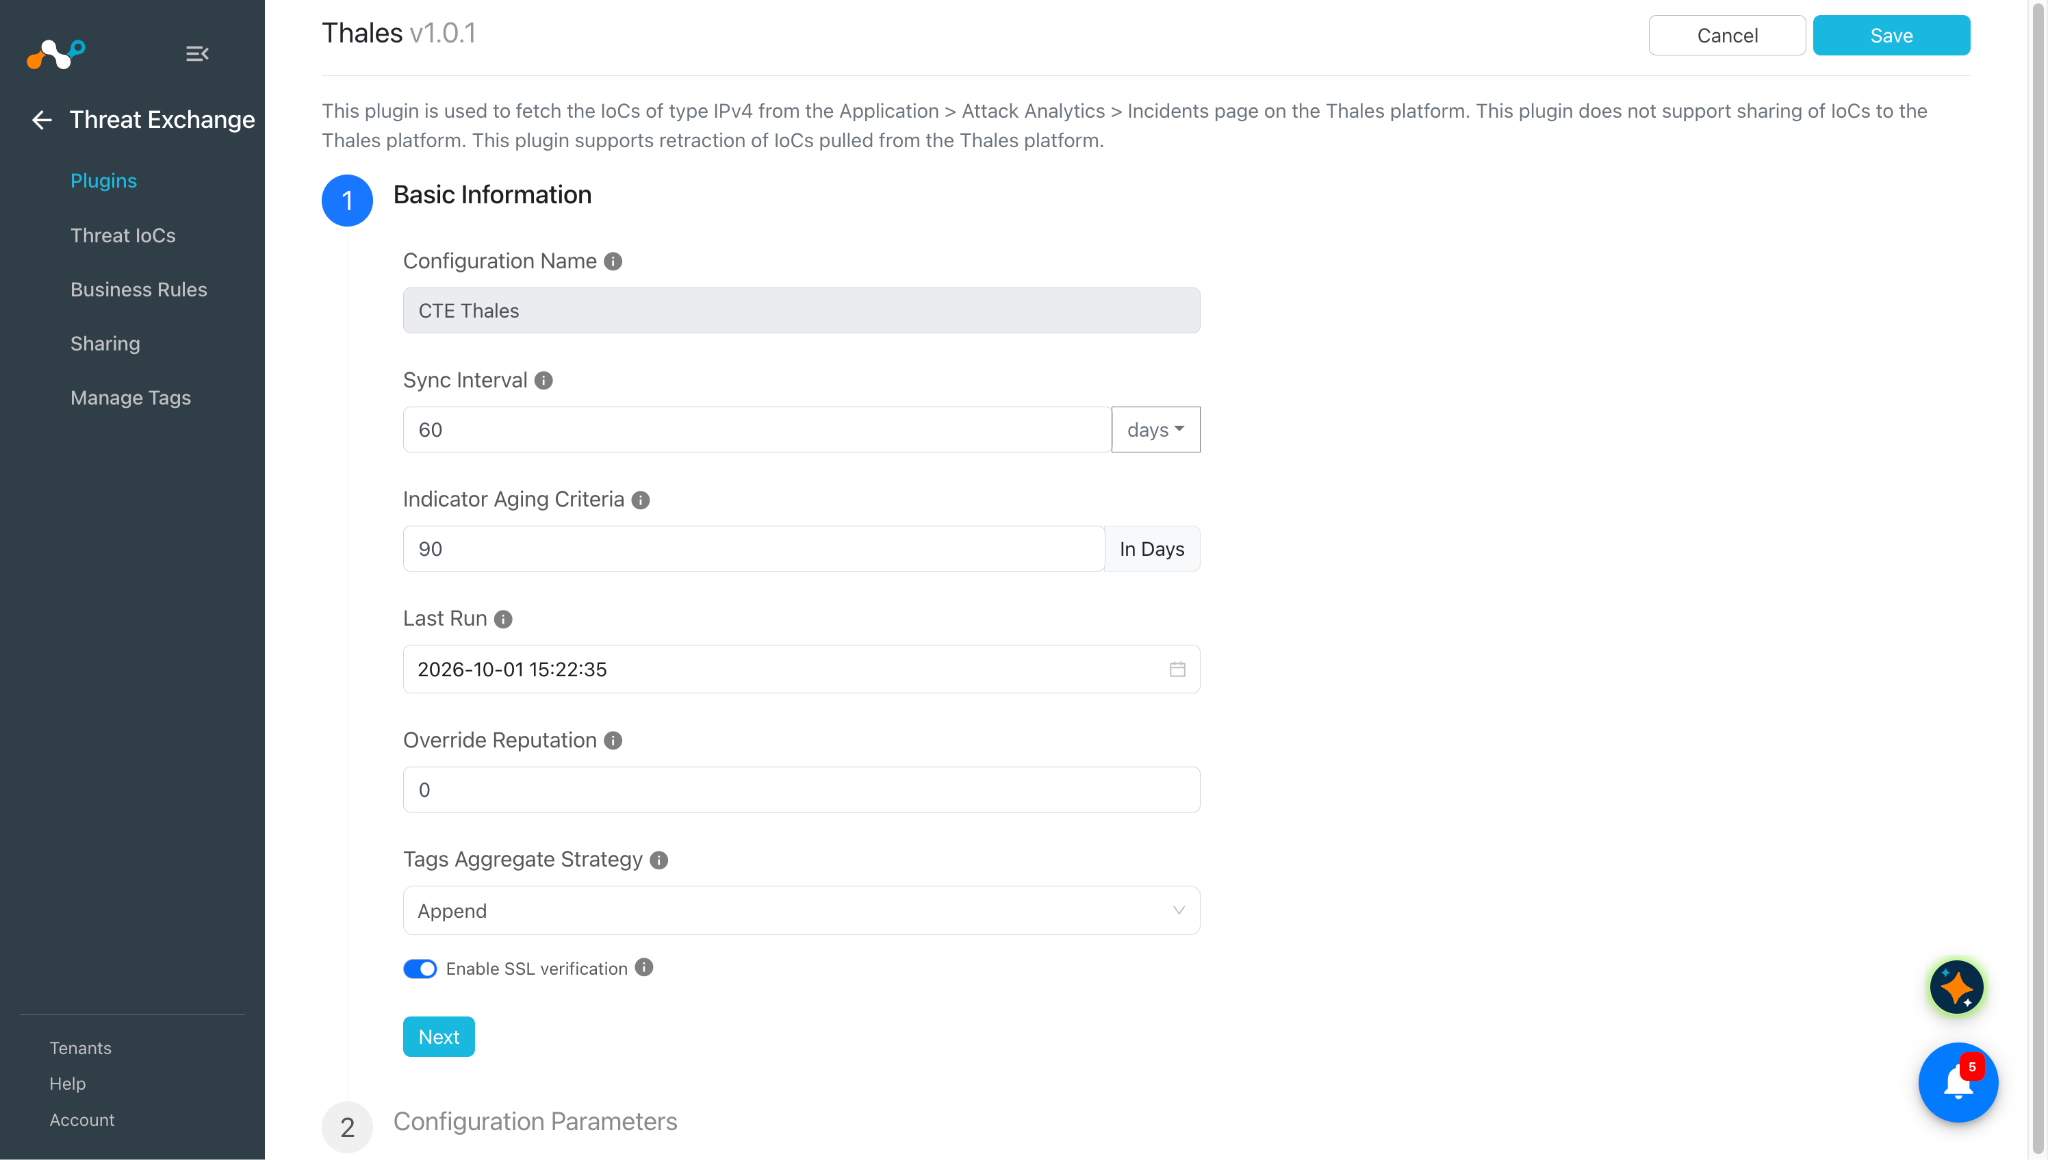
Saisissez les informations de base :
- Configuration Name: Nom unique pour la configuration.
- Sync Interval: Intervalle pour récupérer les données de ce plugin et partager les données avec ce plugin depuis d'autres sources.
- Aging Criteria: Durée d'expiration du plugin en jours (par défaut : 90).
- Override Reputation: Set a value to override the reputation of indicators received from this configuration.
- Enable SSL Validation: Enable SSL Certificate validation.
- Use System Proxy: Activez si le proxy est requis pour la communication.
Il est préférable d'augmenter la valeur de l'intervalle de synchronisation si vous souhaitez tirer des IoC en grand nombre.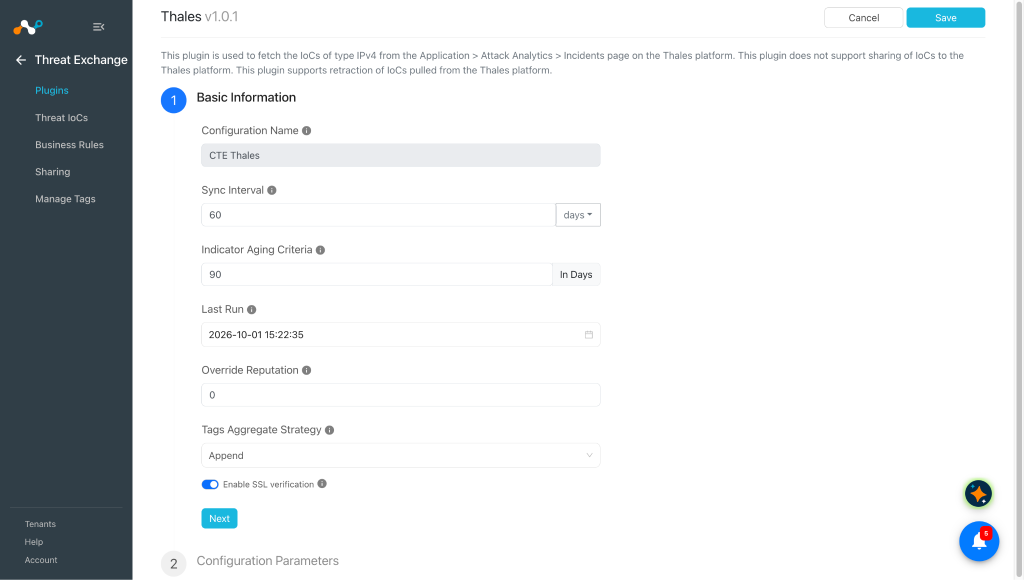
-
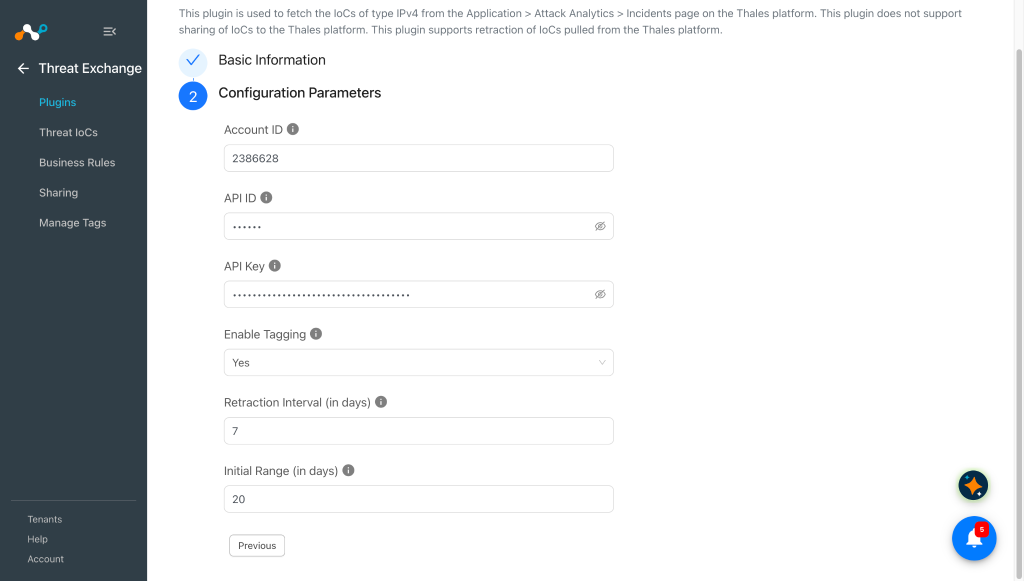
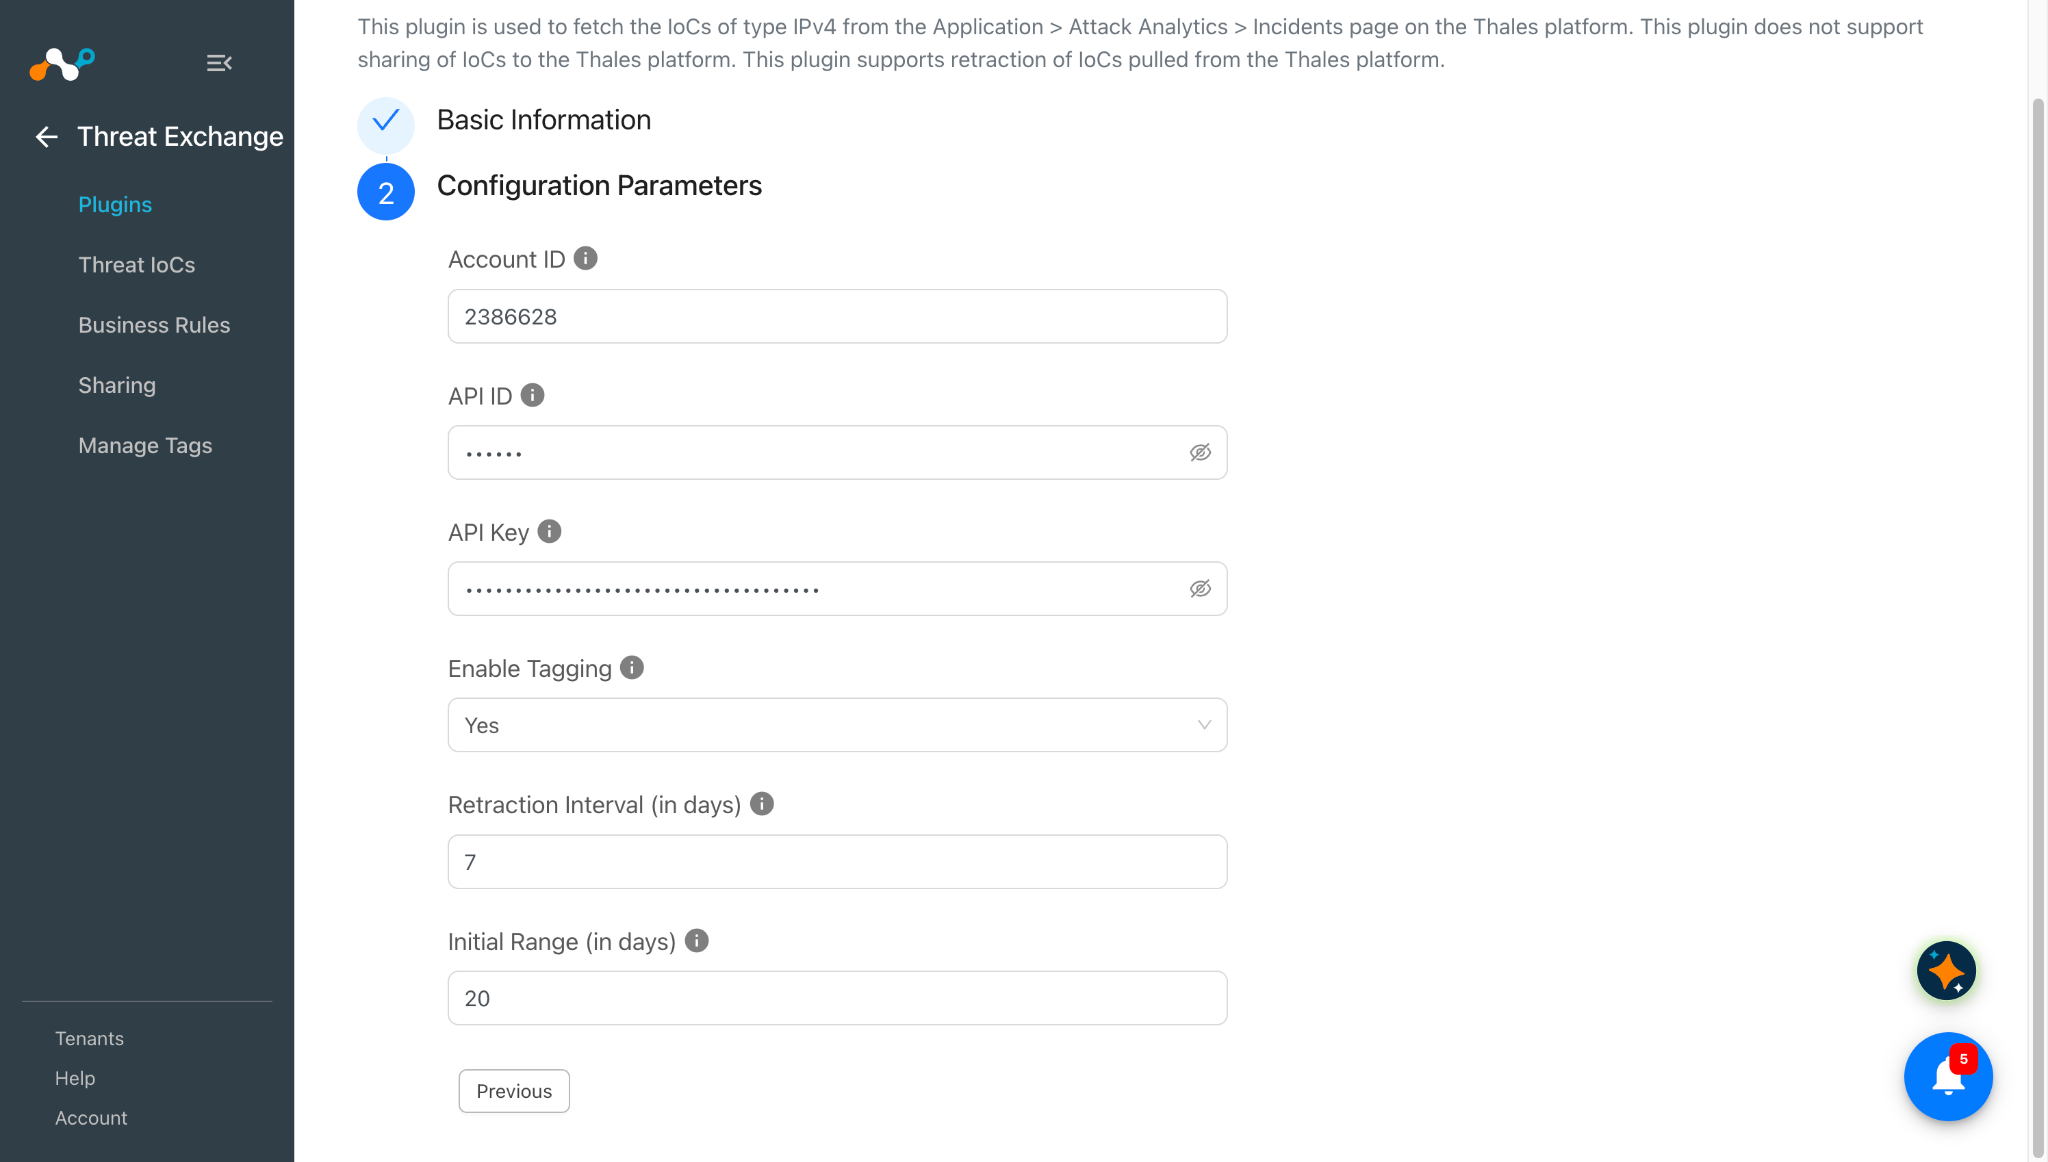
Cliquez sur Next et entrez les paramètres de configuration :
- Account ID: Identifiant unique de votre compte.
- API ID: ID d'API généré à partir de l'instance Thales obtenue précédemment.
- API Key: Clé API générée à partir de l'instance Thales obtenue précédemment.
- Enable Tagging: Activer/désactiver la fonctionnalité de marquage.
- Retraction Interval (in days): Nombre de jours à utiliser comme intervalle de rétractation pour la rétractation par extraction d'indicateur(s) Thales. Ce paramètre ne s'applique que lorsque Rétractation d'IoC(s) est activé dans les paramètres de Threat Exchange. La valeur doit être comprise entre 1 et 1800.
- Initial Range (in days): Nombre de jours de récupération des données pour l'exécution initiale. La valeur doit être comprise entre 0 et 1 800. Si vous saisissez 0, aucune donnée historique n'est récupérée.
-
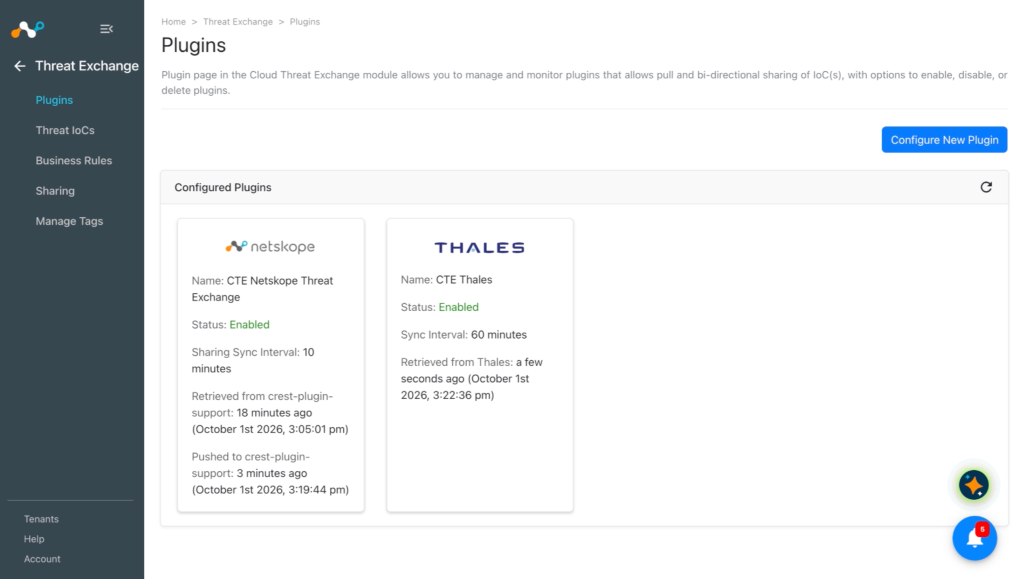
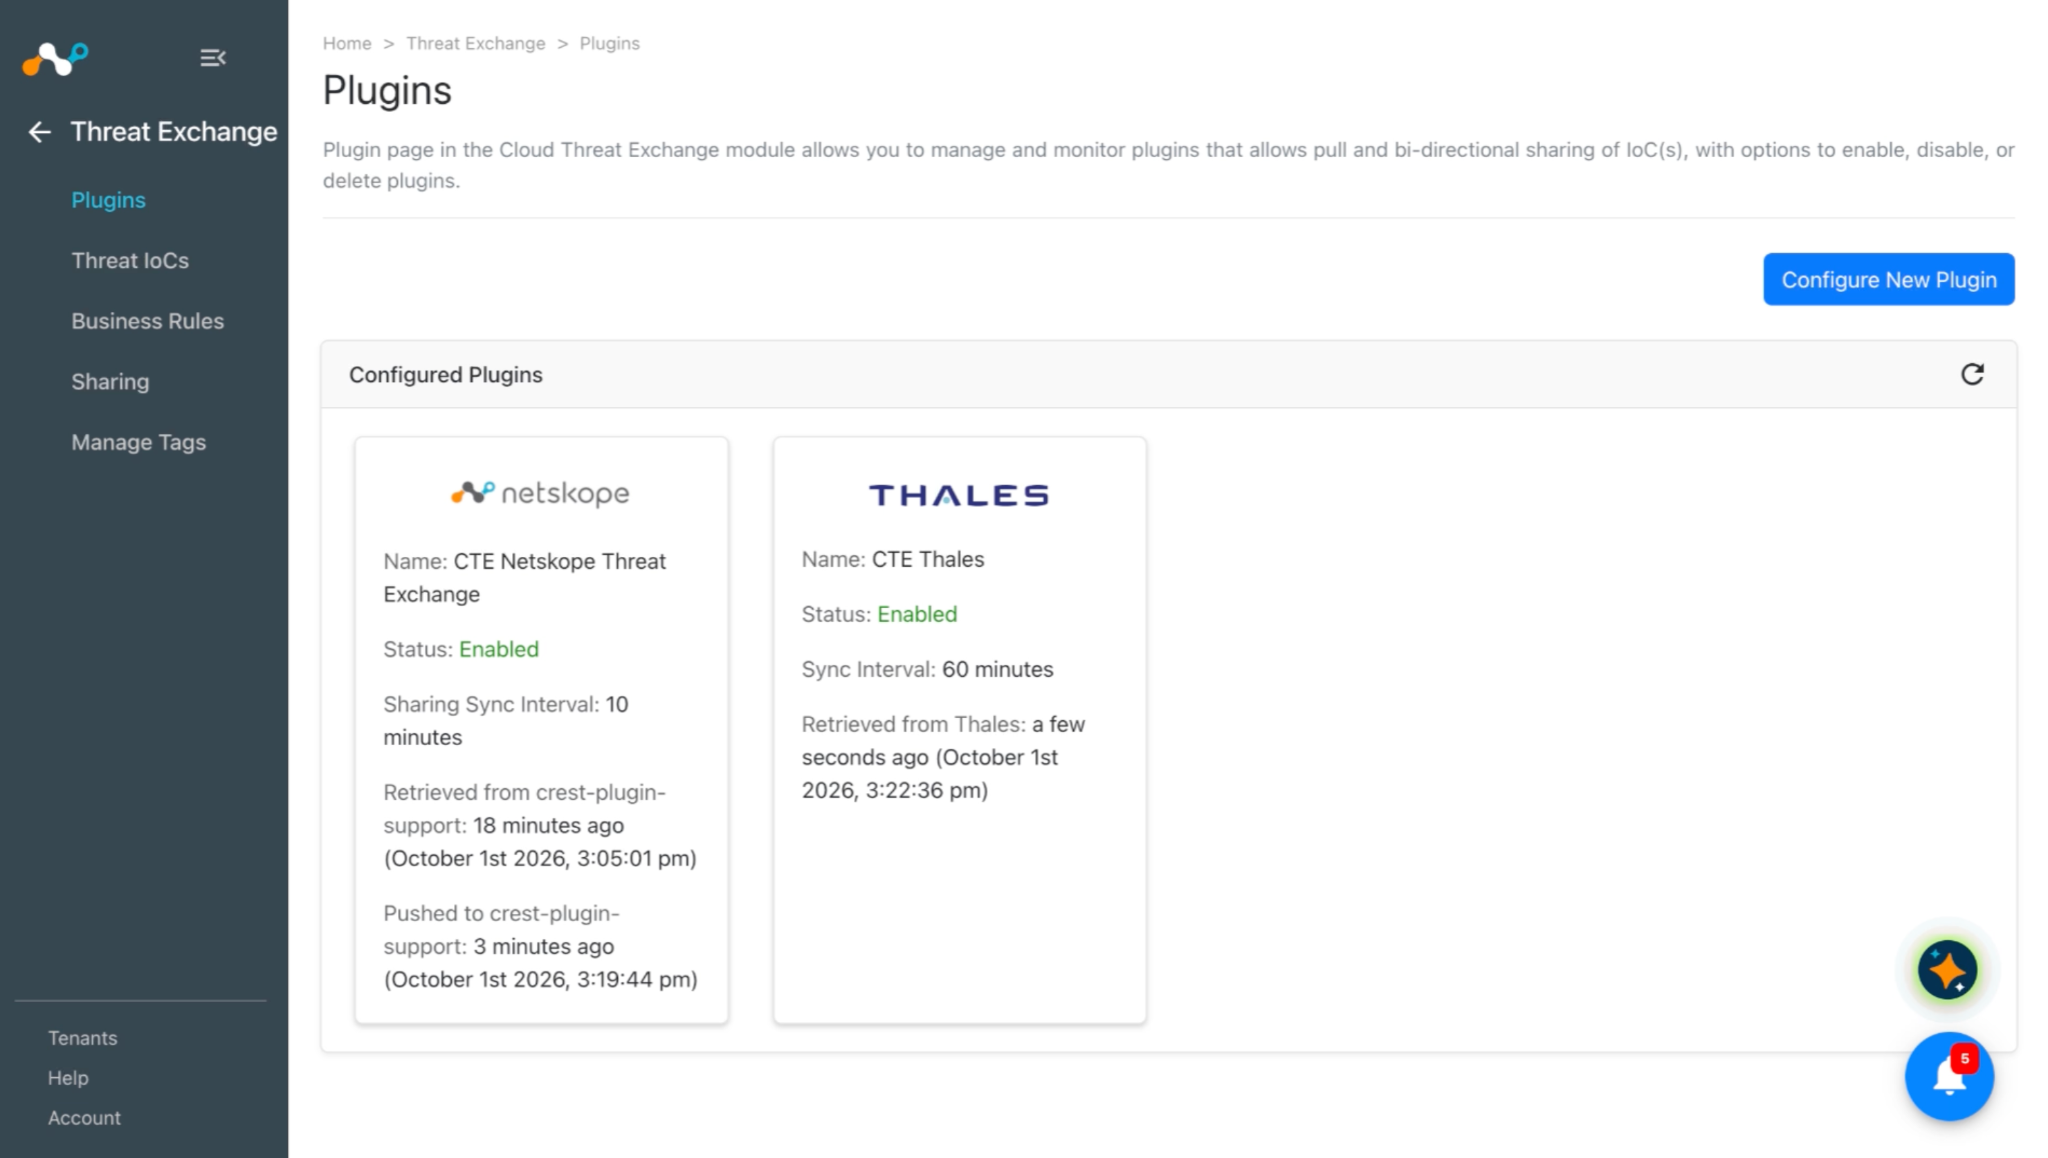
Cliquer sur Save. La configuration du plugin apparaît sur la page Threat Exchange > Plugins.
Ajouter une règle métier d’échange de menaces pour le plugin Thales
Pour partager les indicateurs récupérés de Thales vers le locataire Netskope, vous avez besoin d’une règle métier qui filtre les indicateurs que vous souhaitez partager. Pour configurer une règle métier :
-
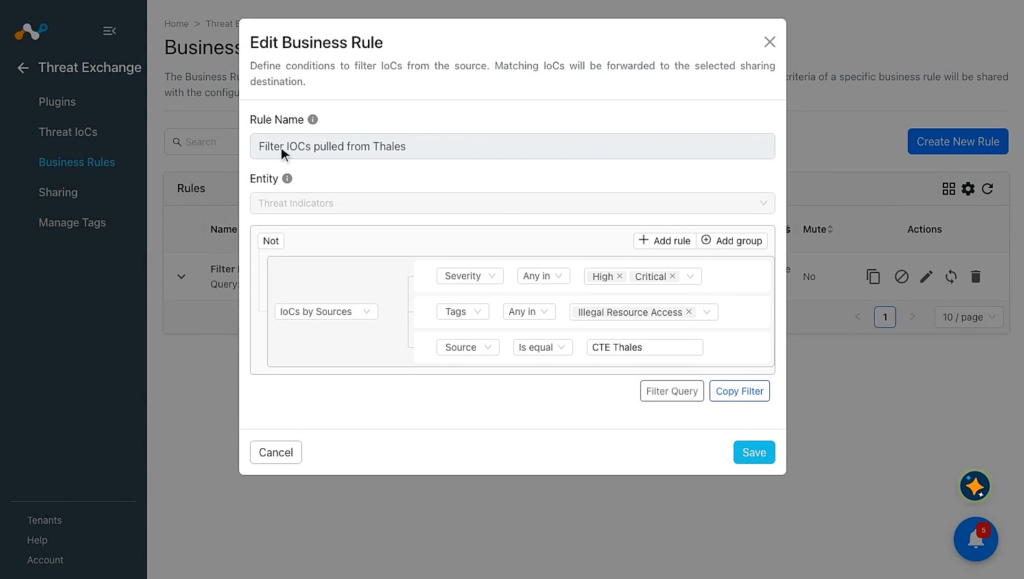
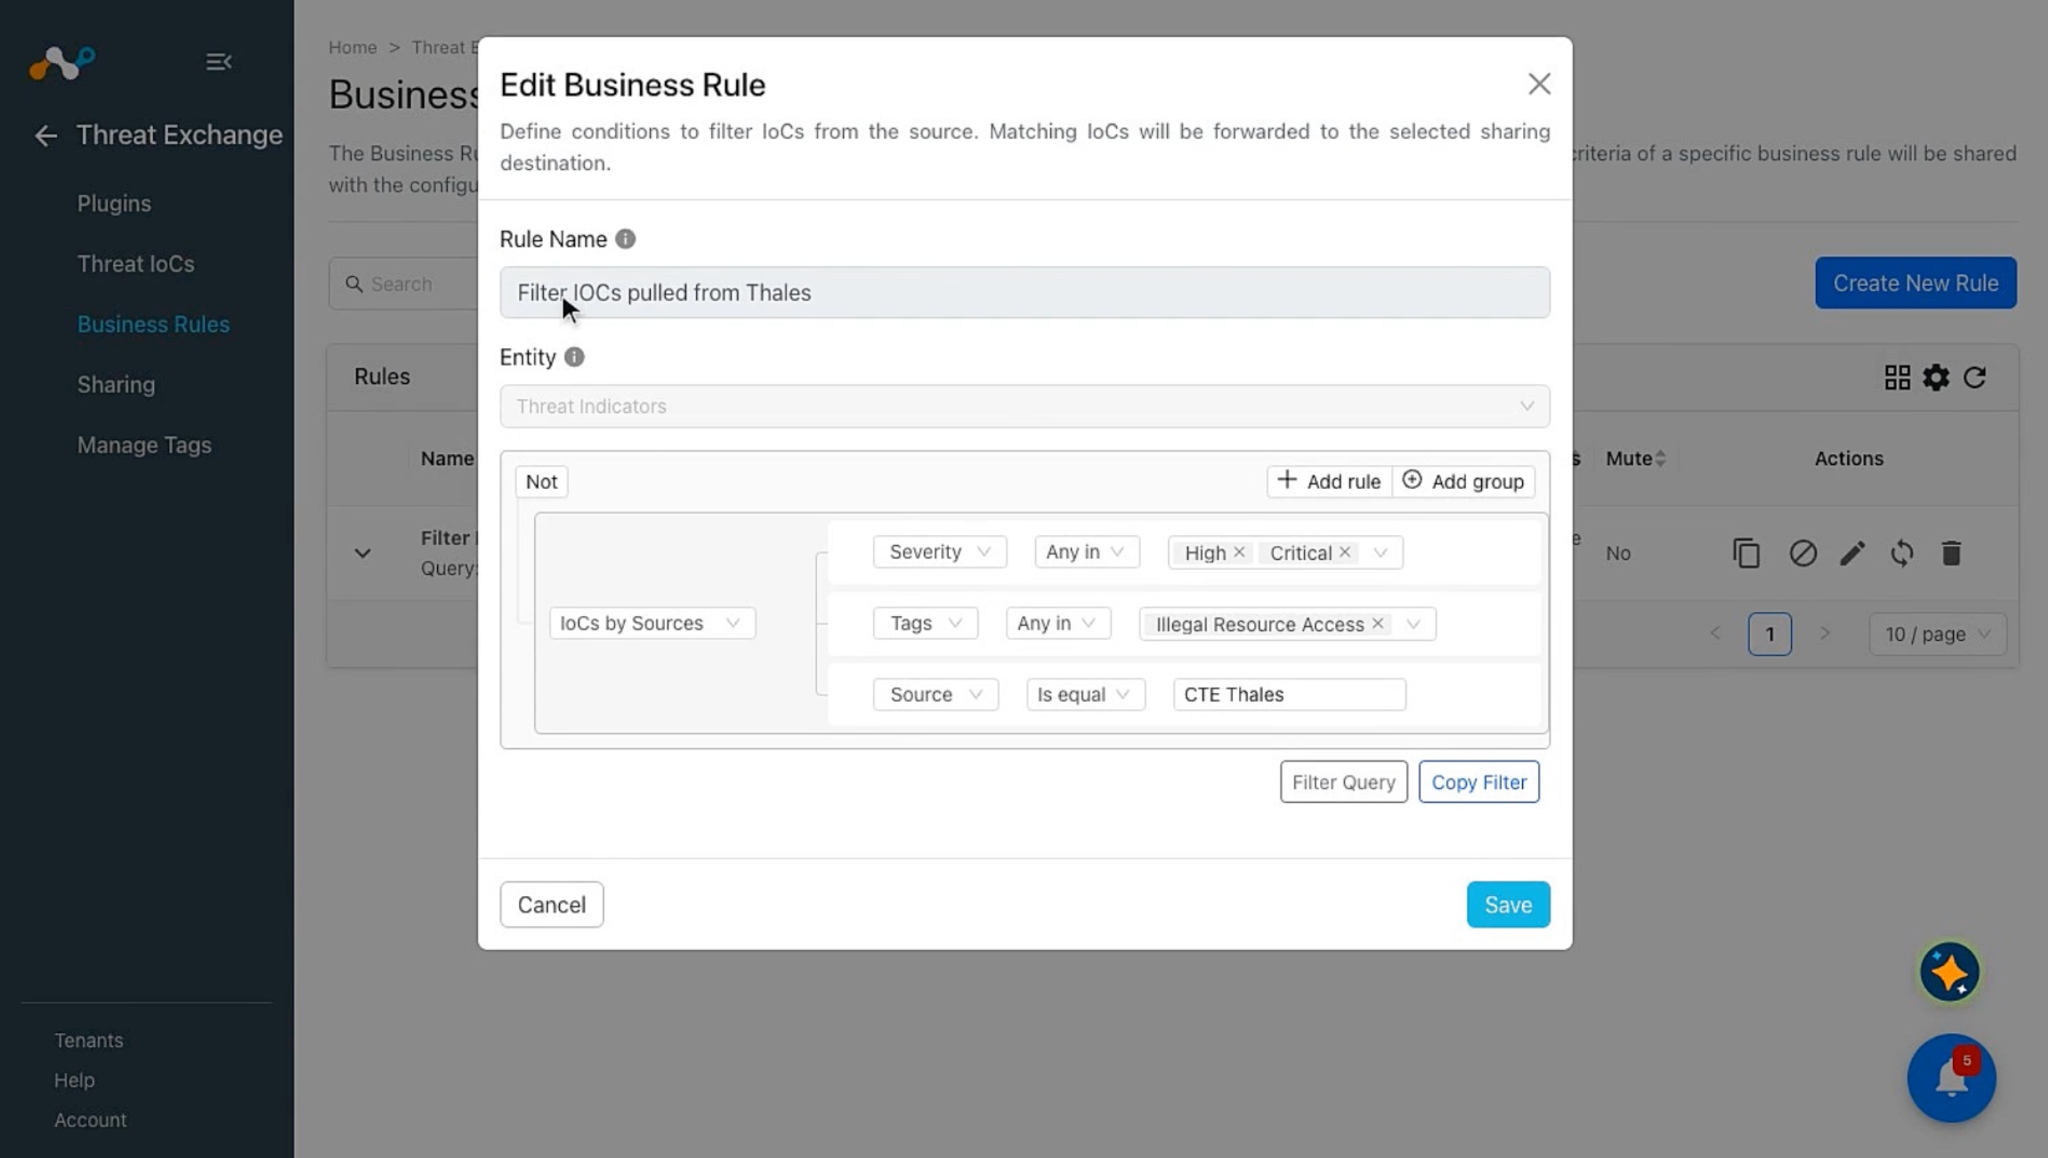
Dans Threat Exchange, allez à Business Rules et cliquez sur Create New Rule.
-
Ajoutez le filtre selon vos exigences dans la règle, puis cliquez sur Save.
Configurer le partage d’échange de menaces pour Thales
Le plugin Thales ne supporte pas le partage des IoC, mais les IoC extraits de ce plugin peuvent être partagés avec le locataire Netskope ou d’autres plateformes tierces.
Pour partager les IoC de Thales vers Cloud Exchange :
-
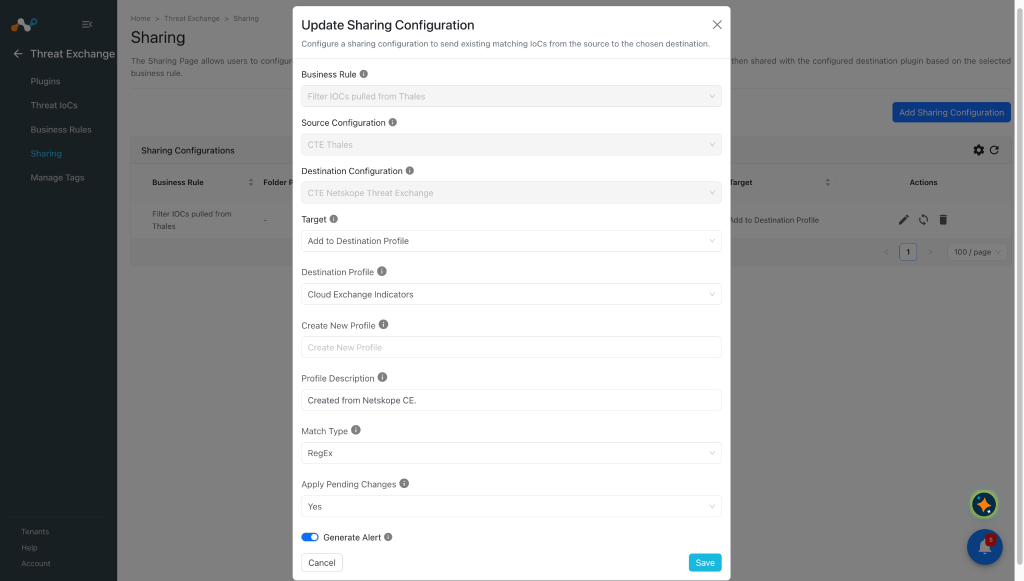
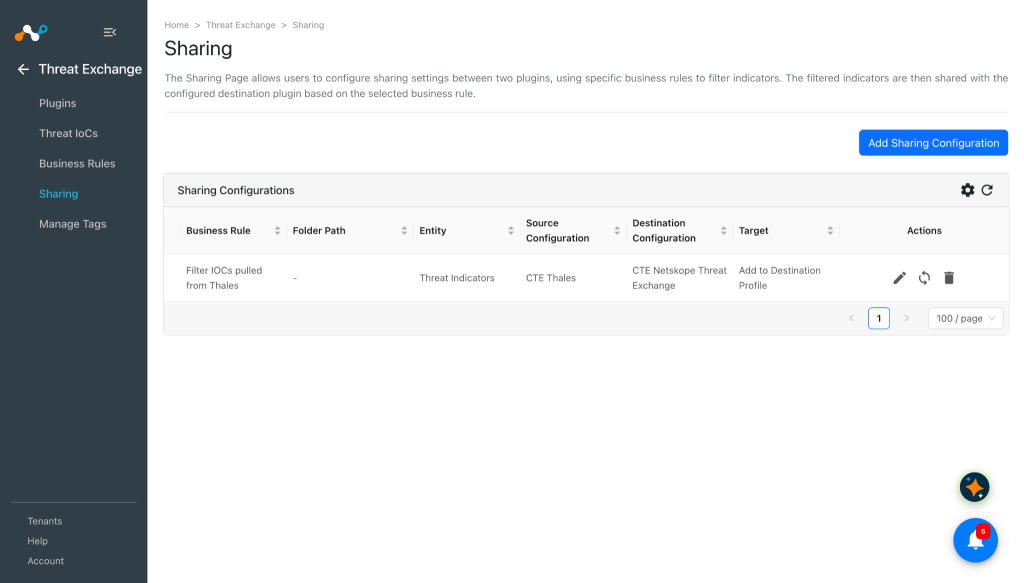
Dans Threat Exchange, allez à Sharing et cliquez sur Add Sharing Configuration.
-
Select votre configuration source (CTE Thales), une règle métier, la configuration de destination (CTE Netskope Threat Exchange) et la cible.
-
Cliquez sur Save.
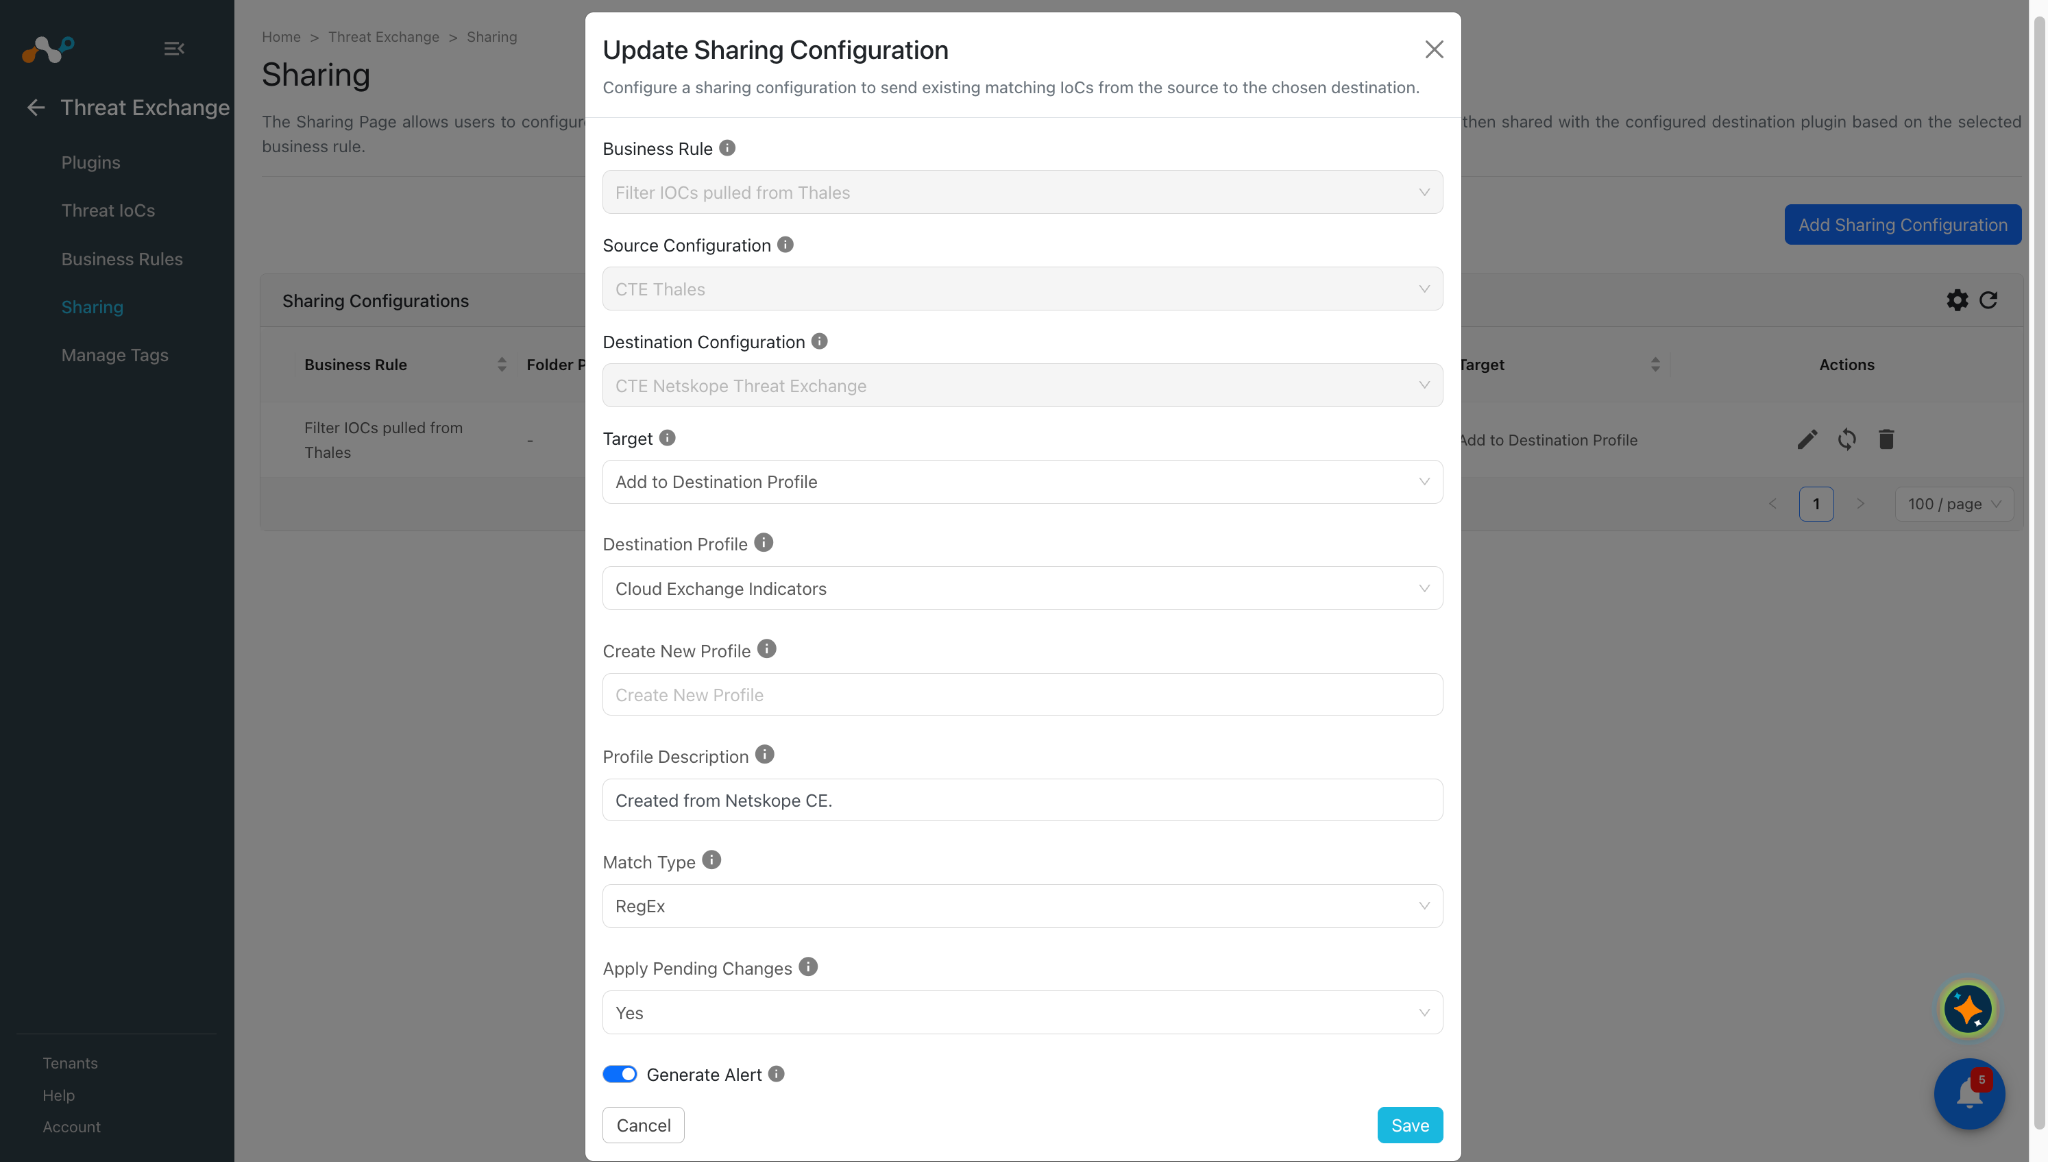
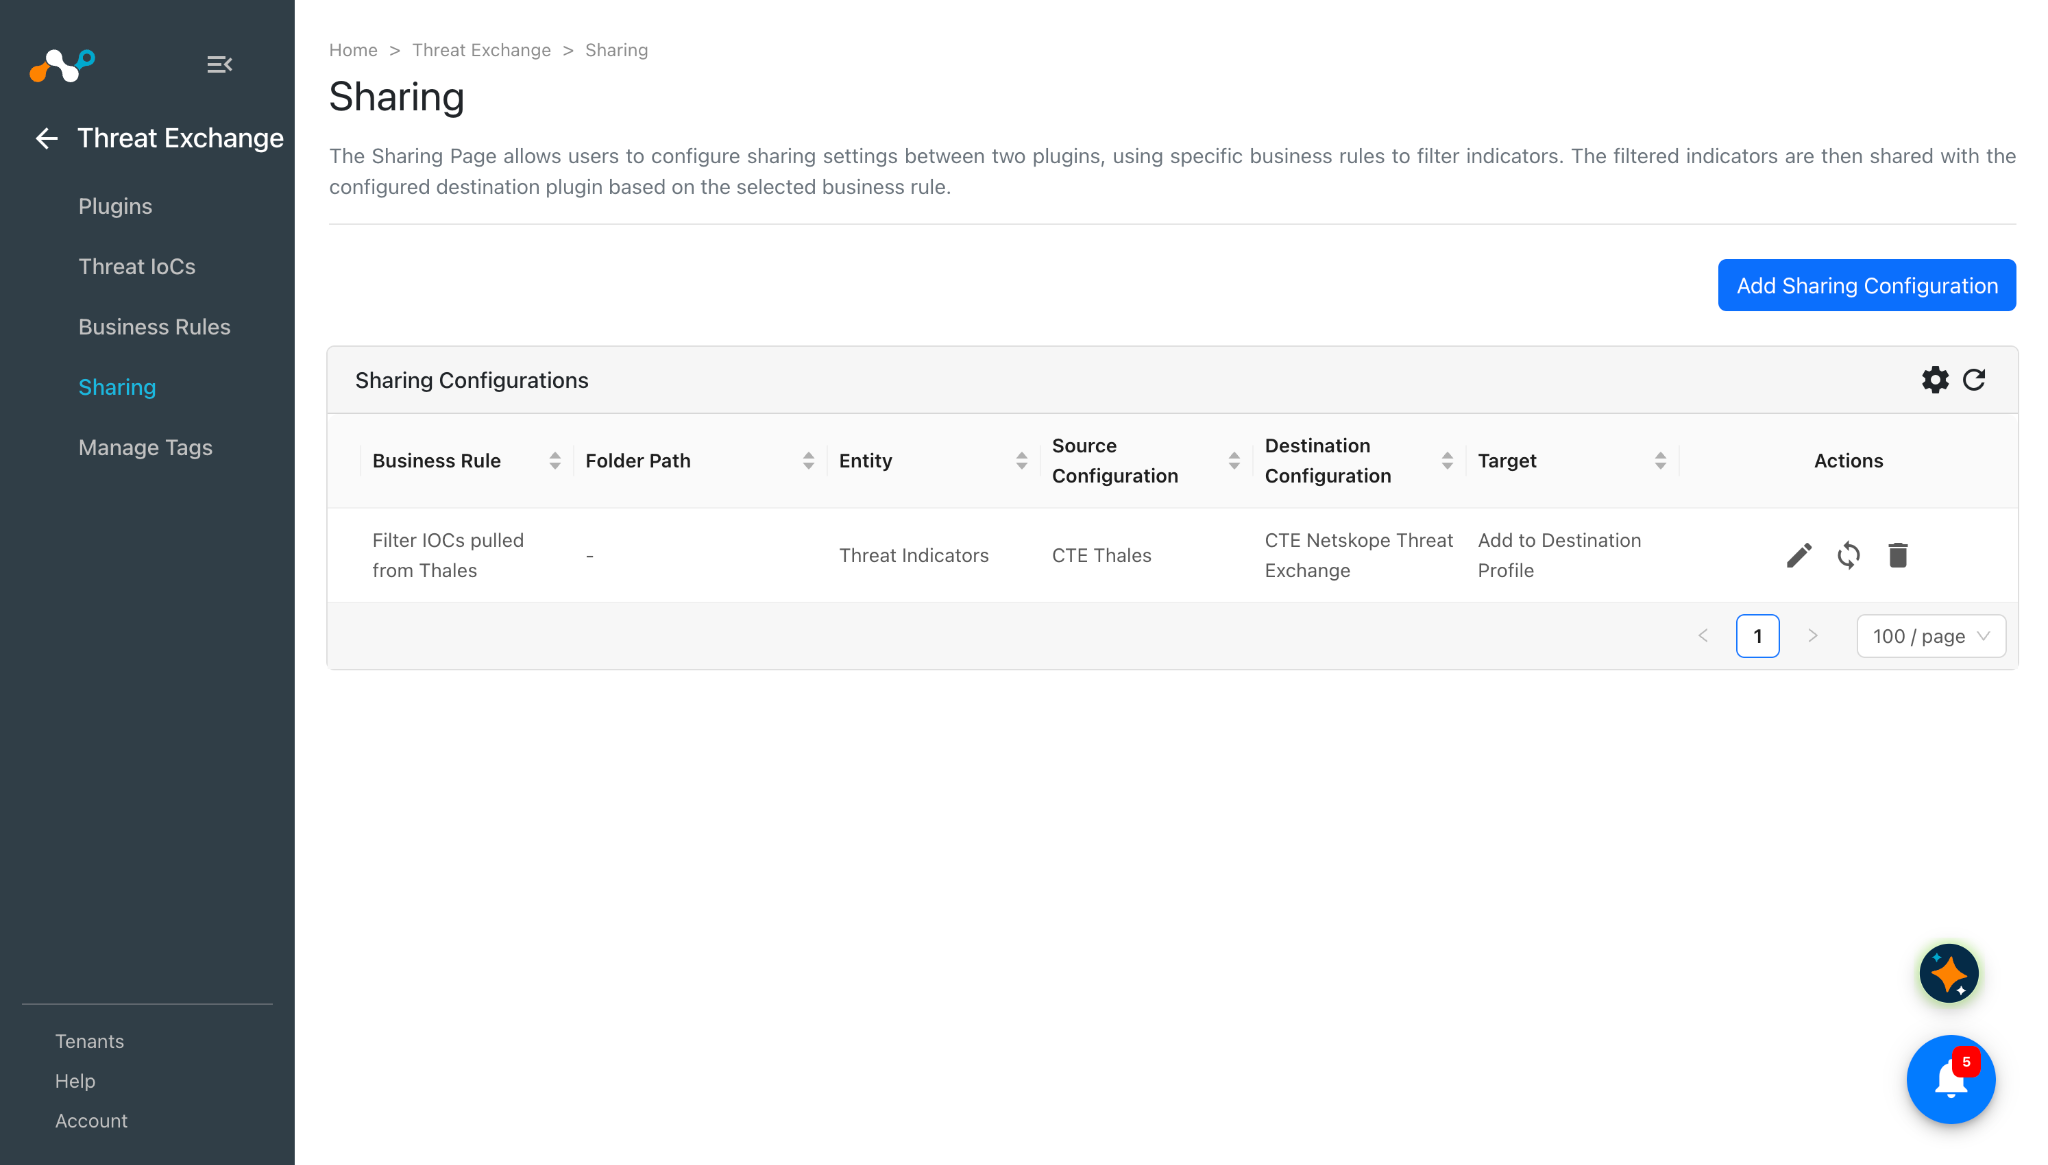
Pour plus d’informations sur toutes les actions prises en charge sur le locataire Netskope, reportez-vous au plugin Threat Exchange.
Validez le plugin Thales
Valider le retrait
Les données extraites sont répertoriées sur la page IoC de menace. Vous pouvez filtrer les IoC récupérés à partir de la plateforme en utilisant le filtre sources.source Like "<plugin configuration name>".
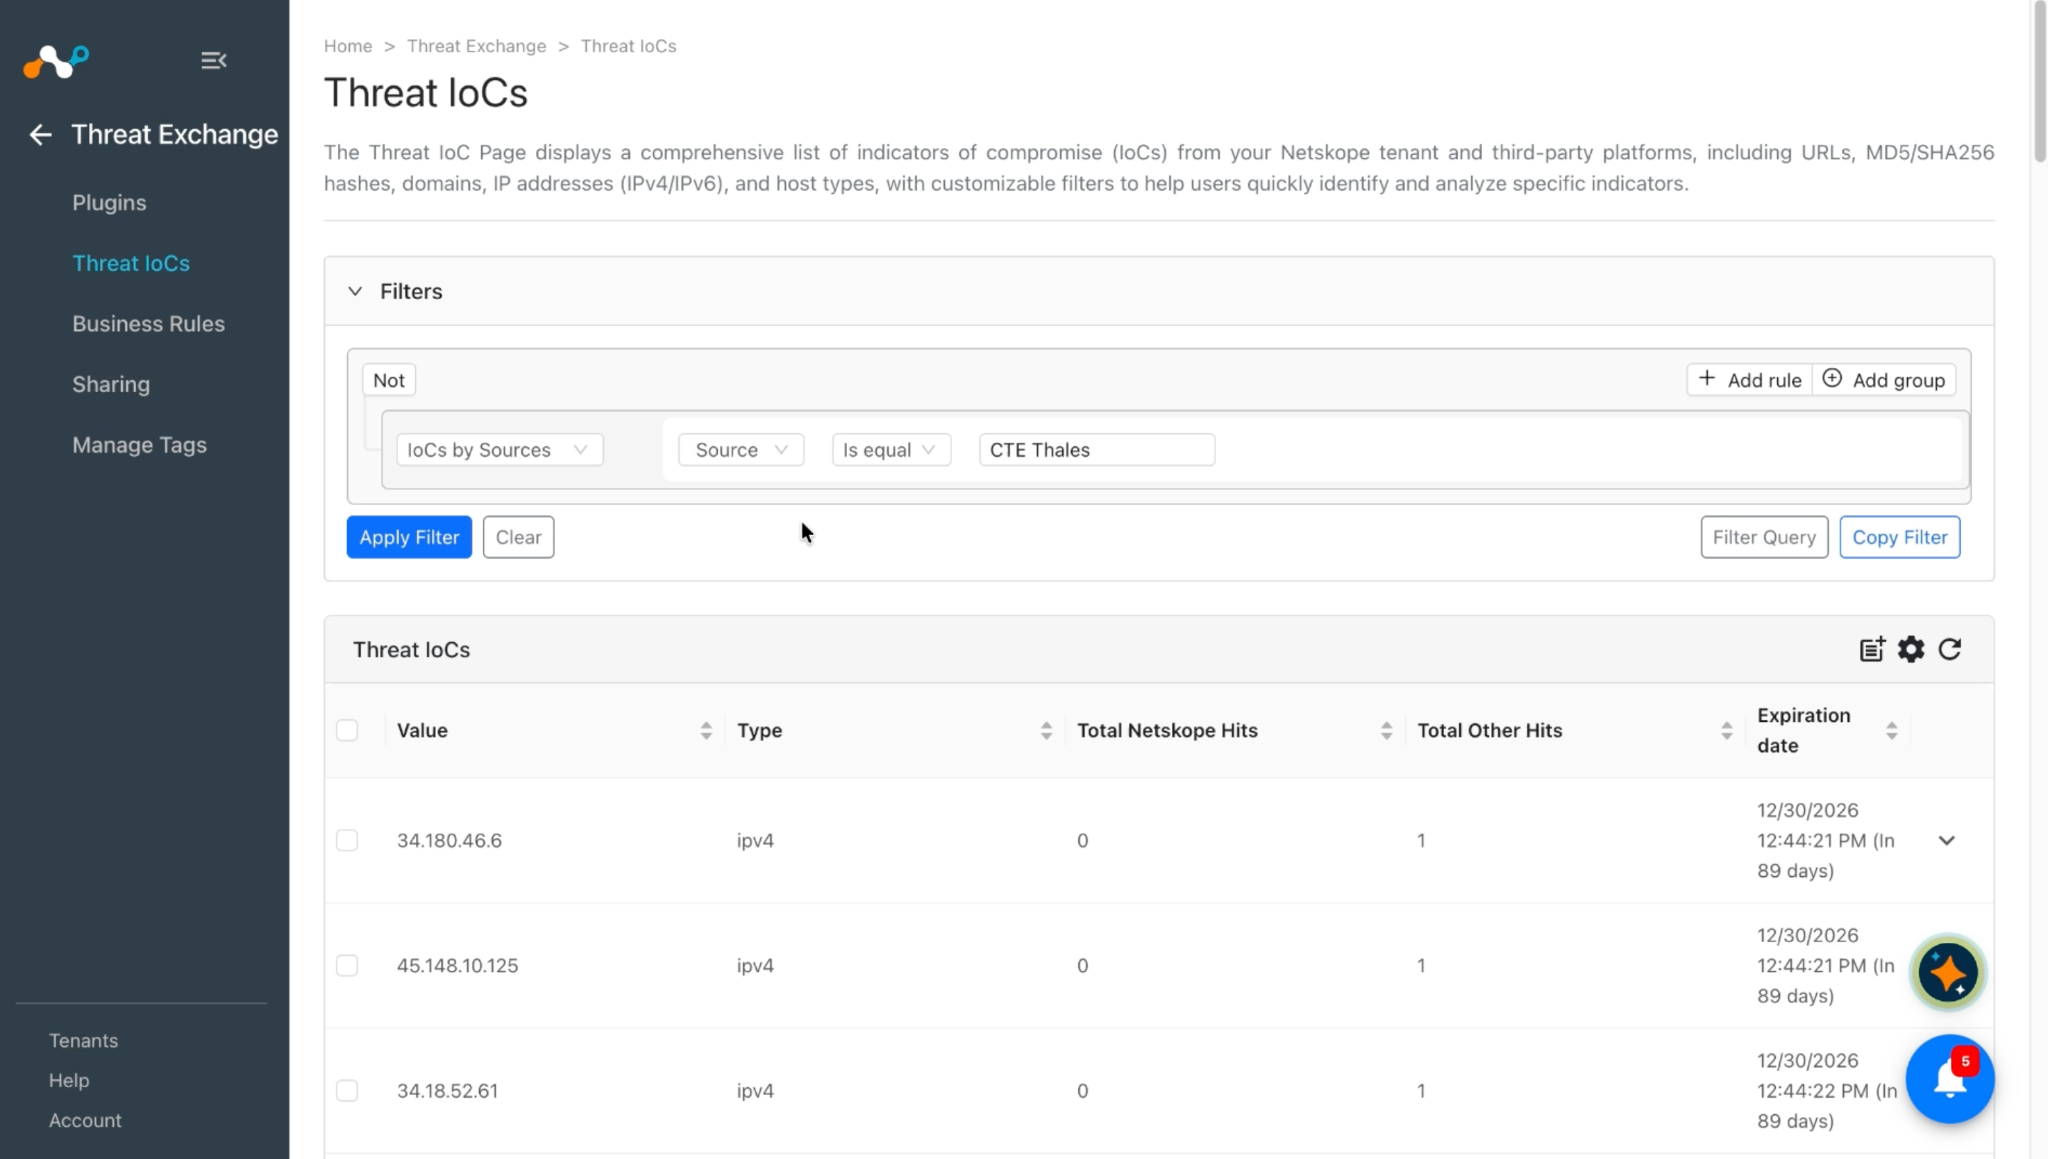
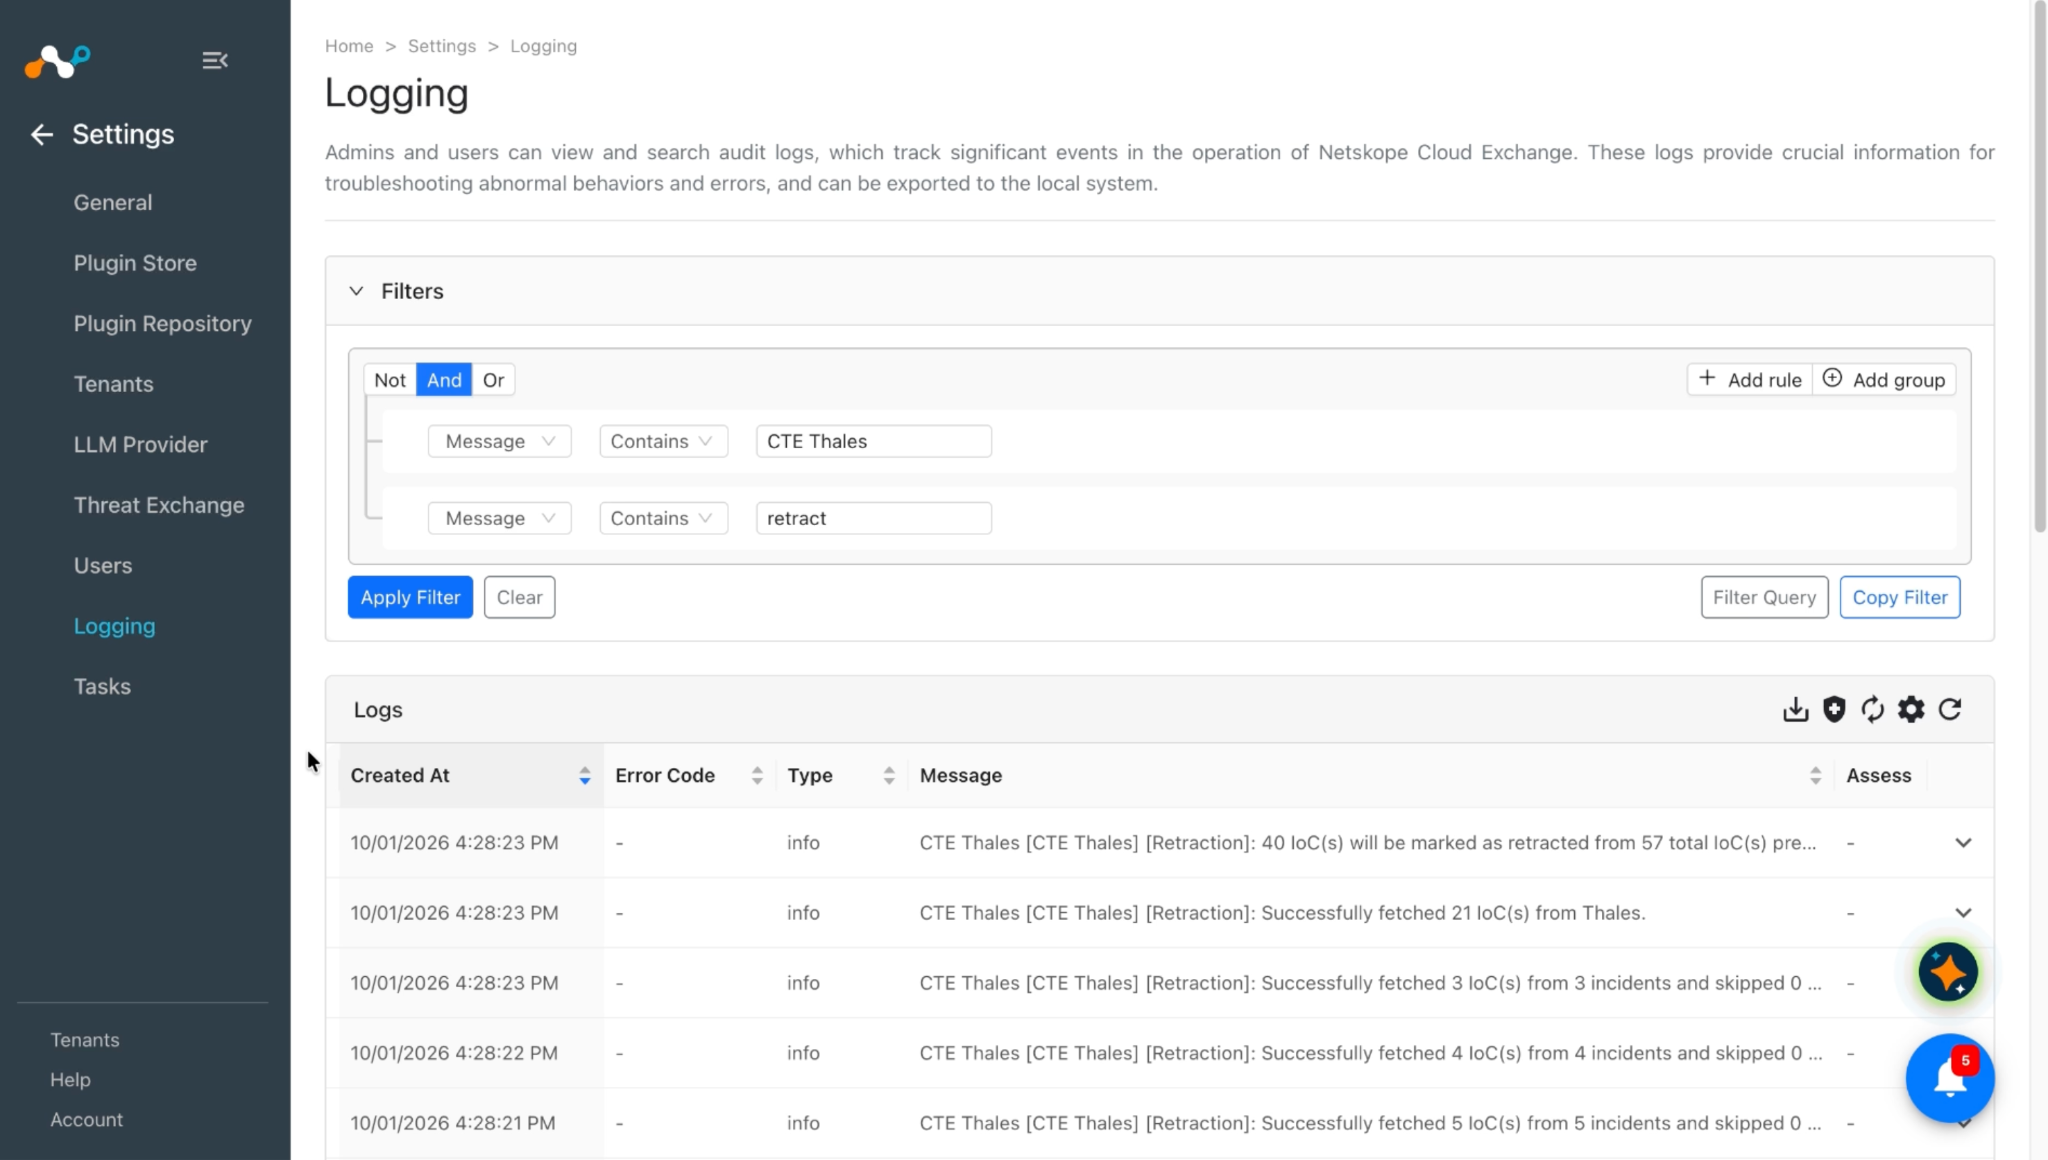
Pour vérifier les journaux récupérés dans Cloud Exchange, allez à Logging et recherchez les journaux provenant du plugin CTE Thales avec le filtre message Like "CTE Thales".
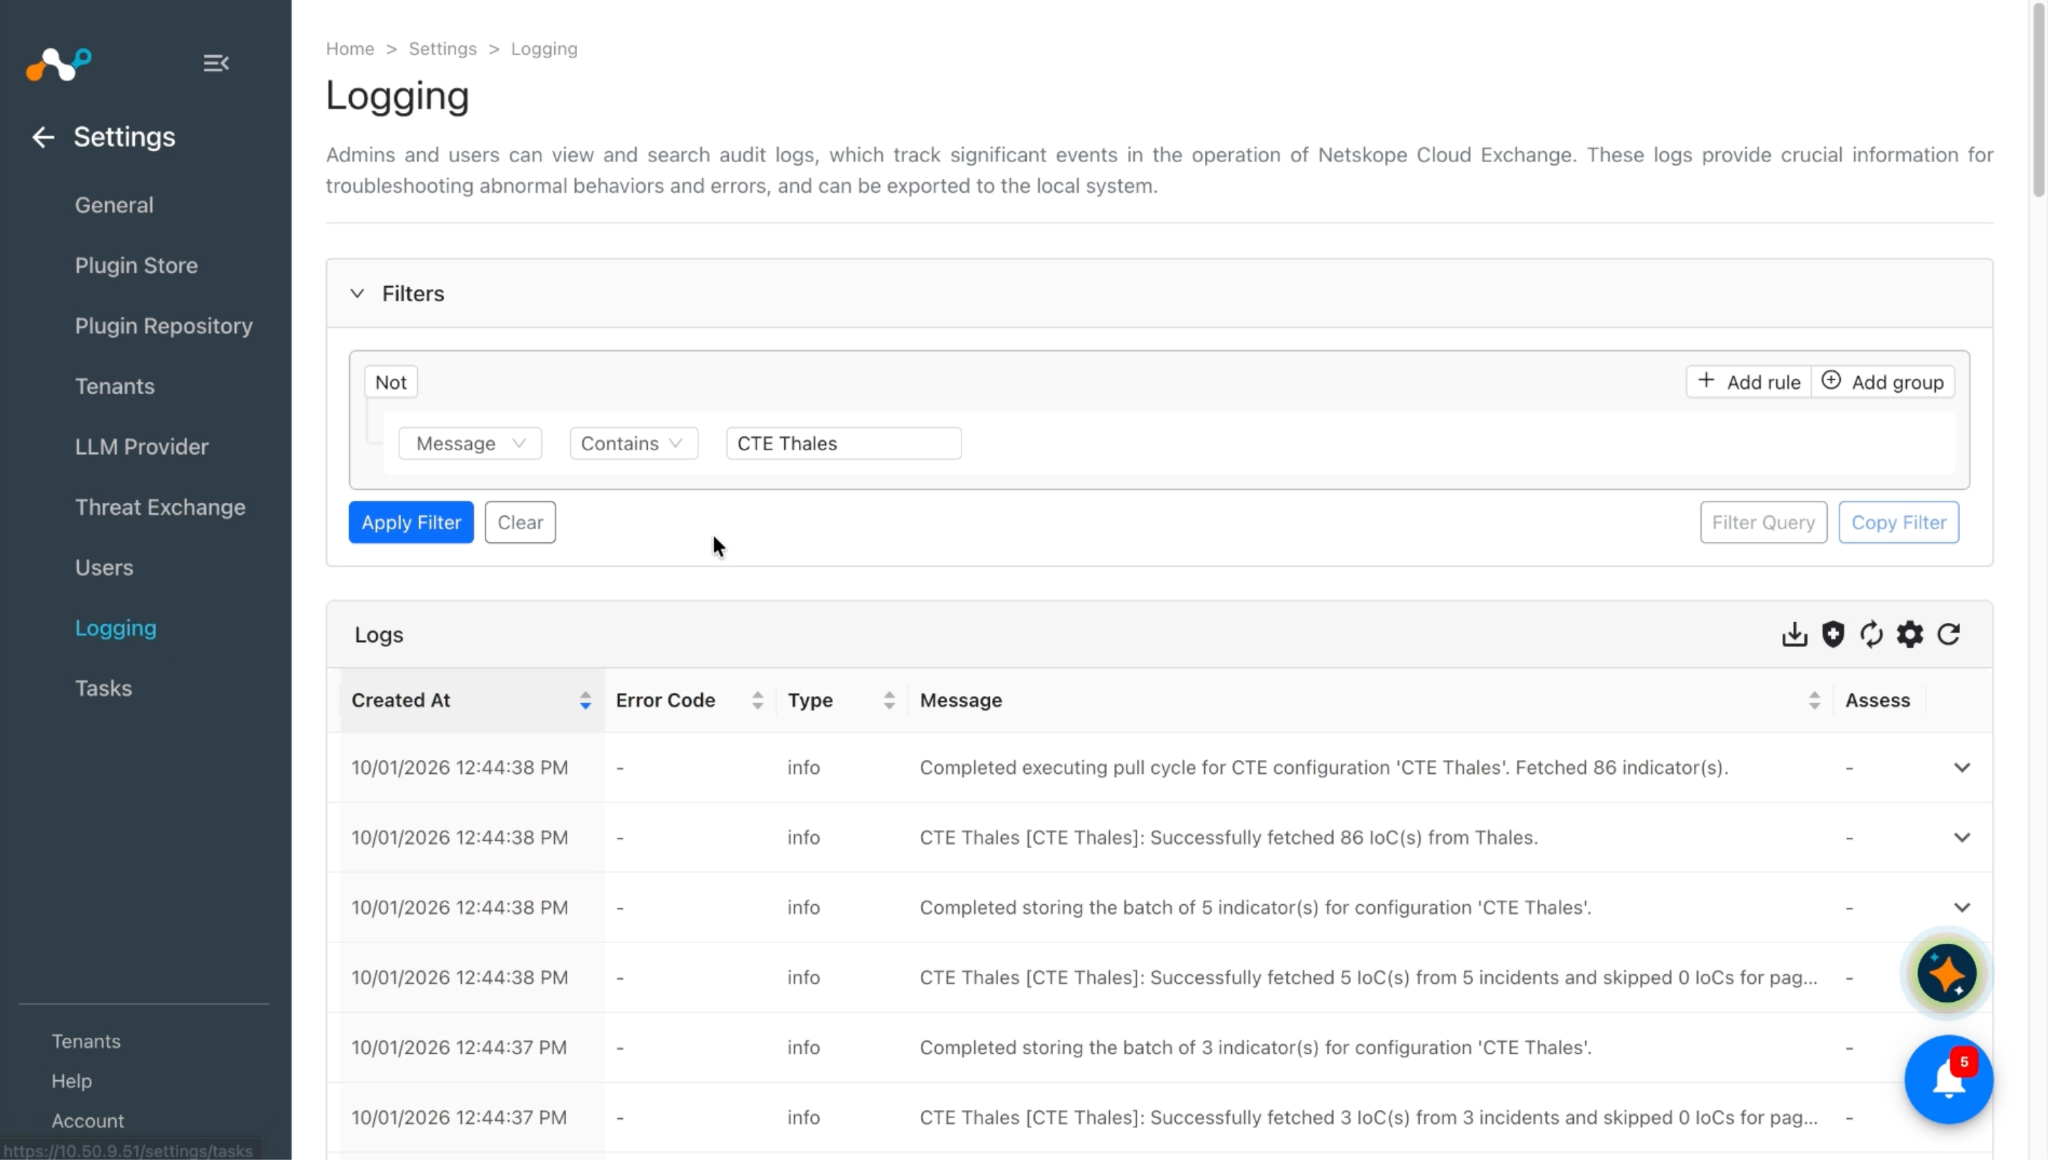
Pour vérifier les données disponibles pour l’extraction sur la plateforme Thales, connectez-vous à Thales et allez sur Application > Attack Analytics > Incidents.

Pour vérifier les détails d'un incident particulier, cliquez sur More details.

Pour vérifier les IoC rétractés, consultez les journaux de rétractation d'IoC, par exemple message Like [Retraction].
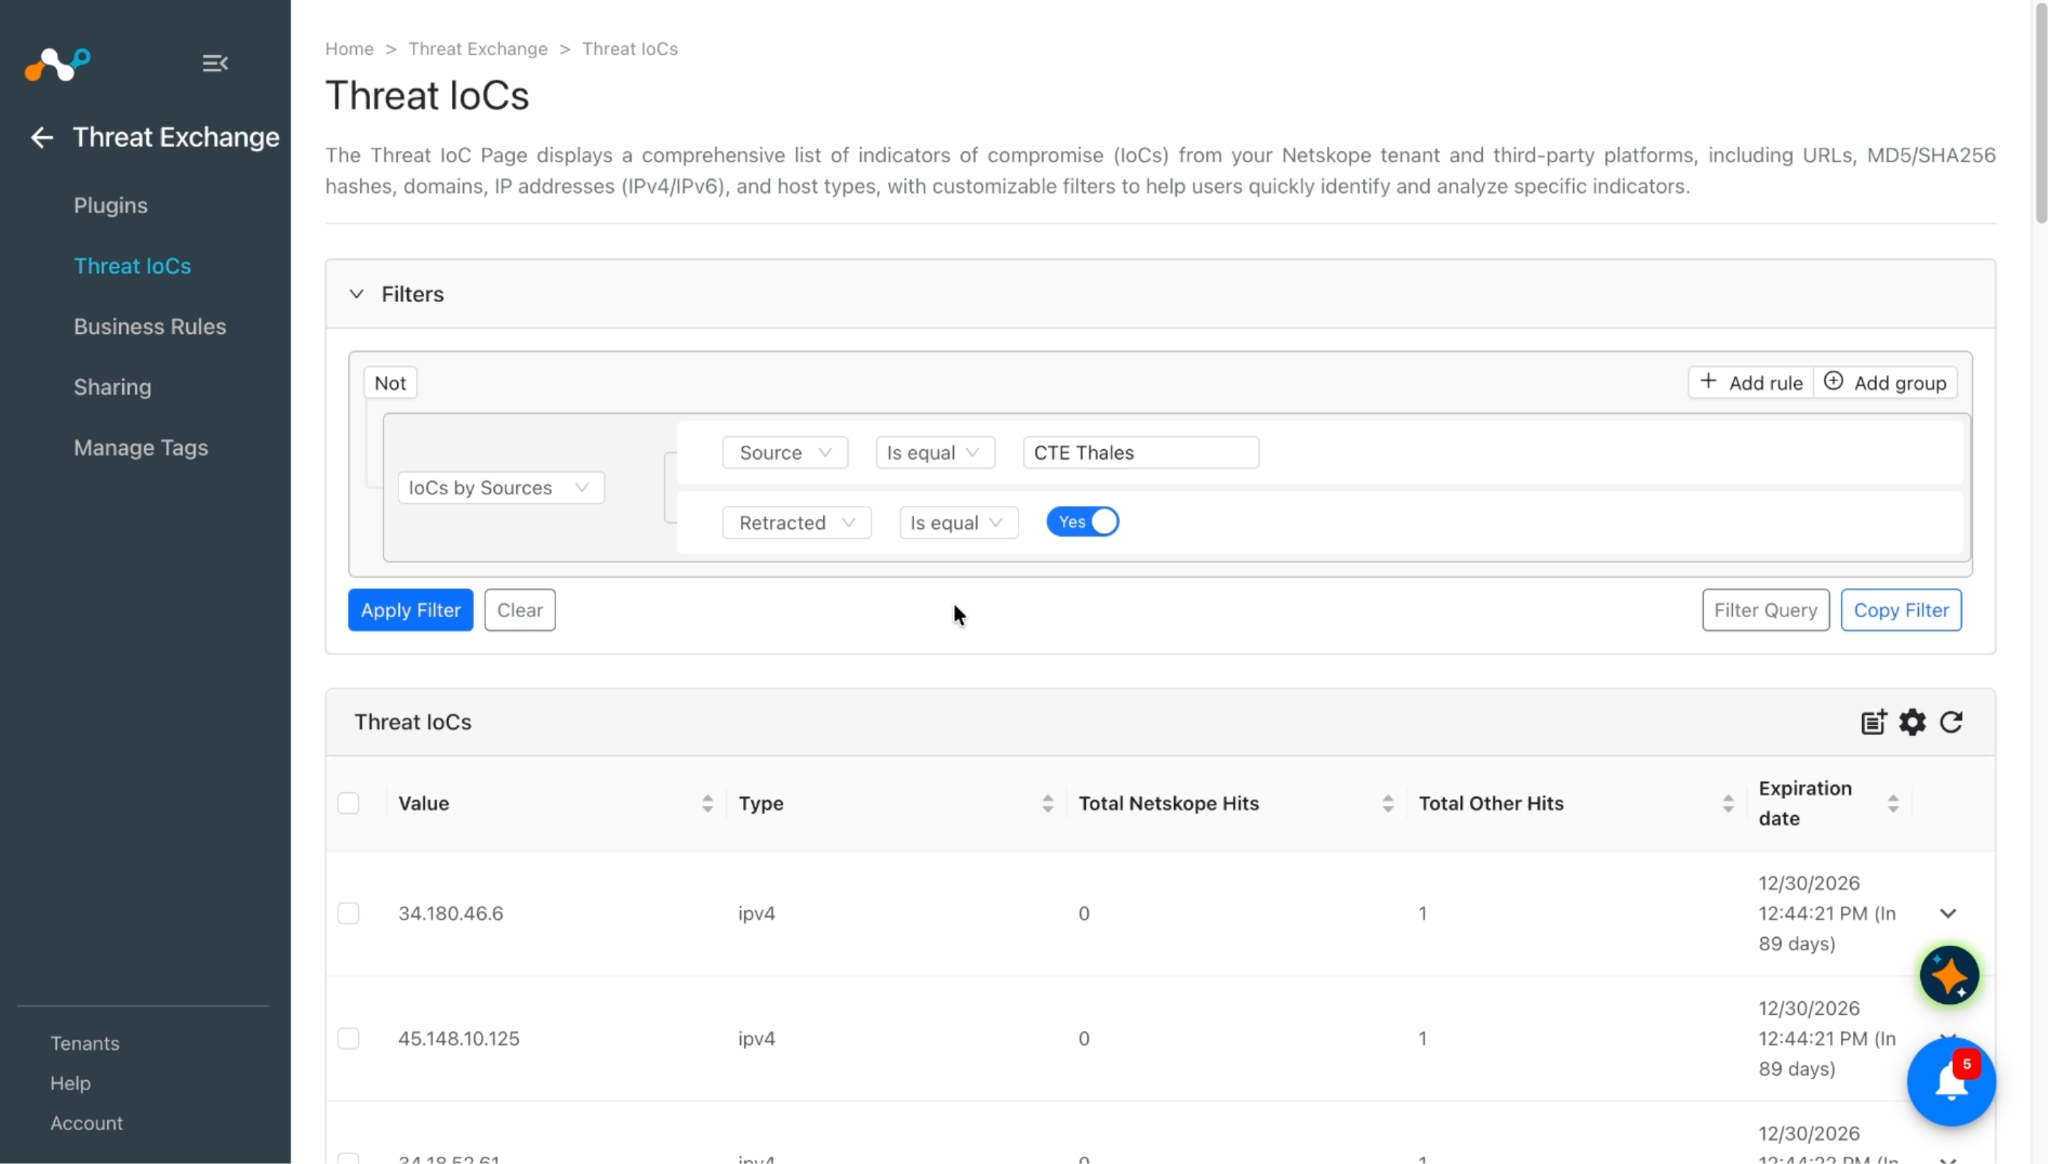
Vous pouvez filtrer les IoC retirés de la plateforme à l'aide du filtre sources.source Is equal "<plugin configuration name>" && sources.retracted Is equal true.
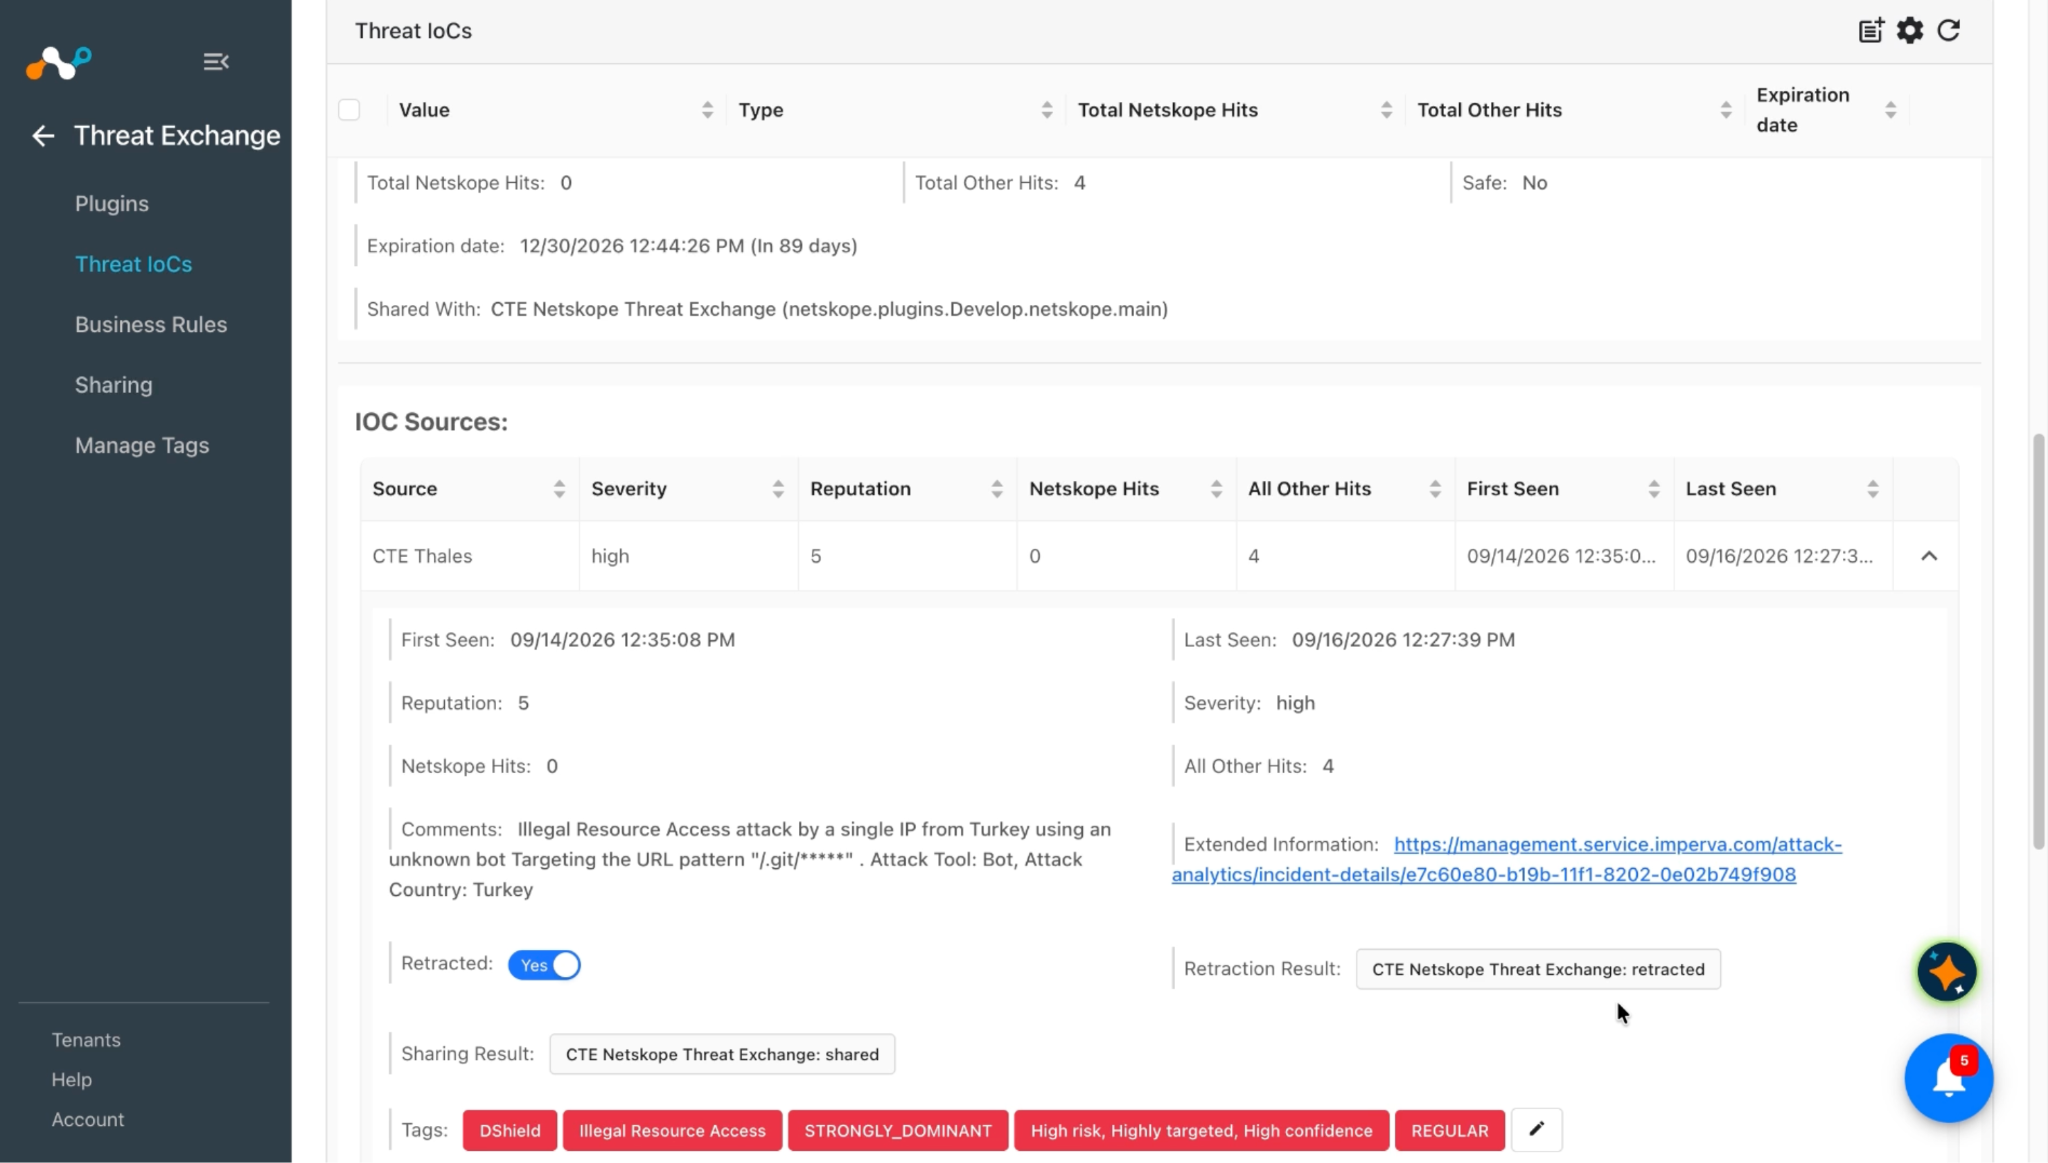
- Si les incidents de certains indicateurs sont supprimés ou marqués comme faux positifs sur Thales, ou si les indicateurs ne sont pas dans l'intervalle de rétractation spécifié, ils sont marqués comme Rétracté : Oui dans Cloud Exchange.
- Les résultats de partage ne sont marqués que si les IoC sont extraits du plugin source après la création de la configuration de partage.
Valider le push
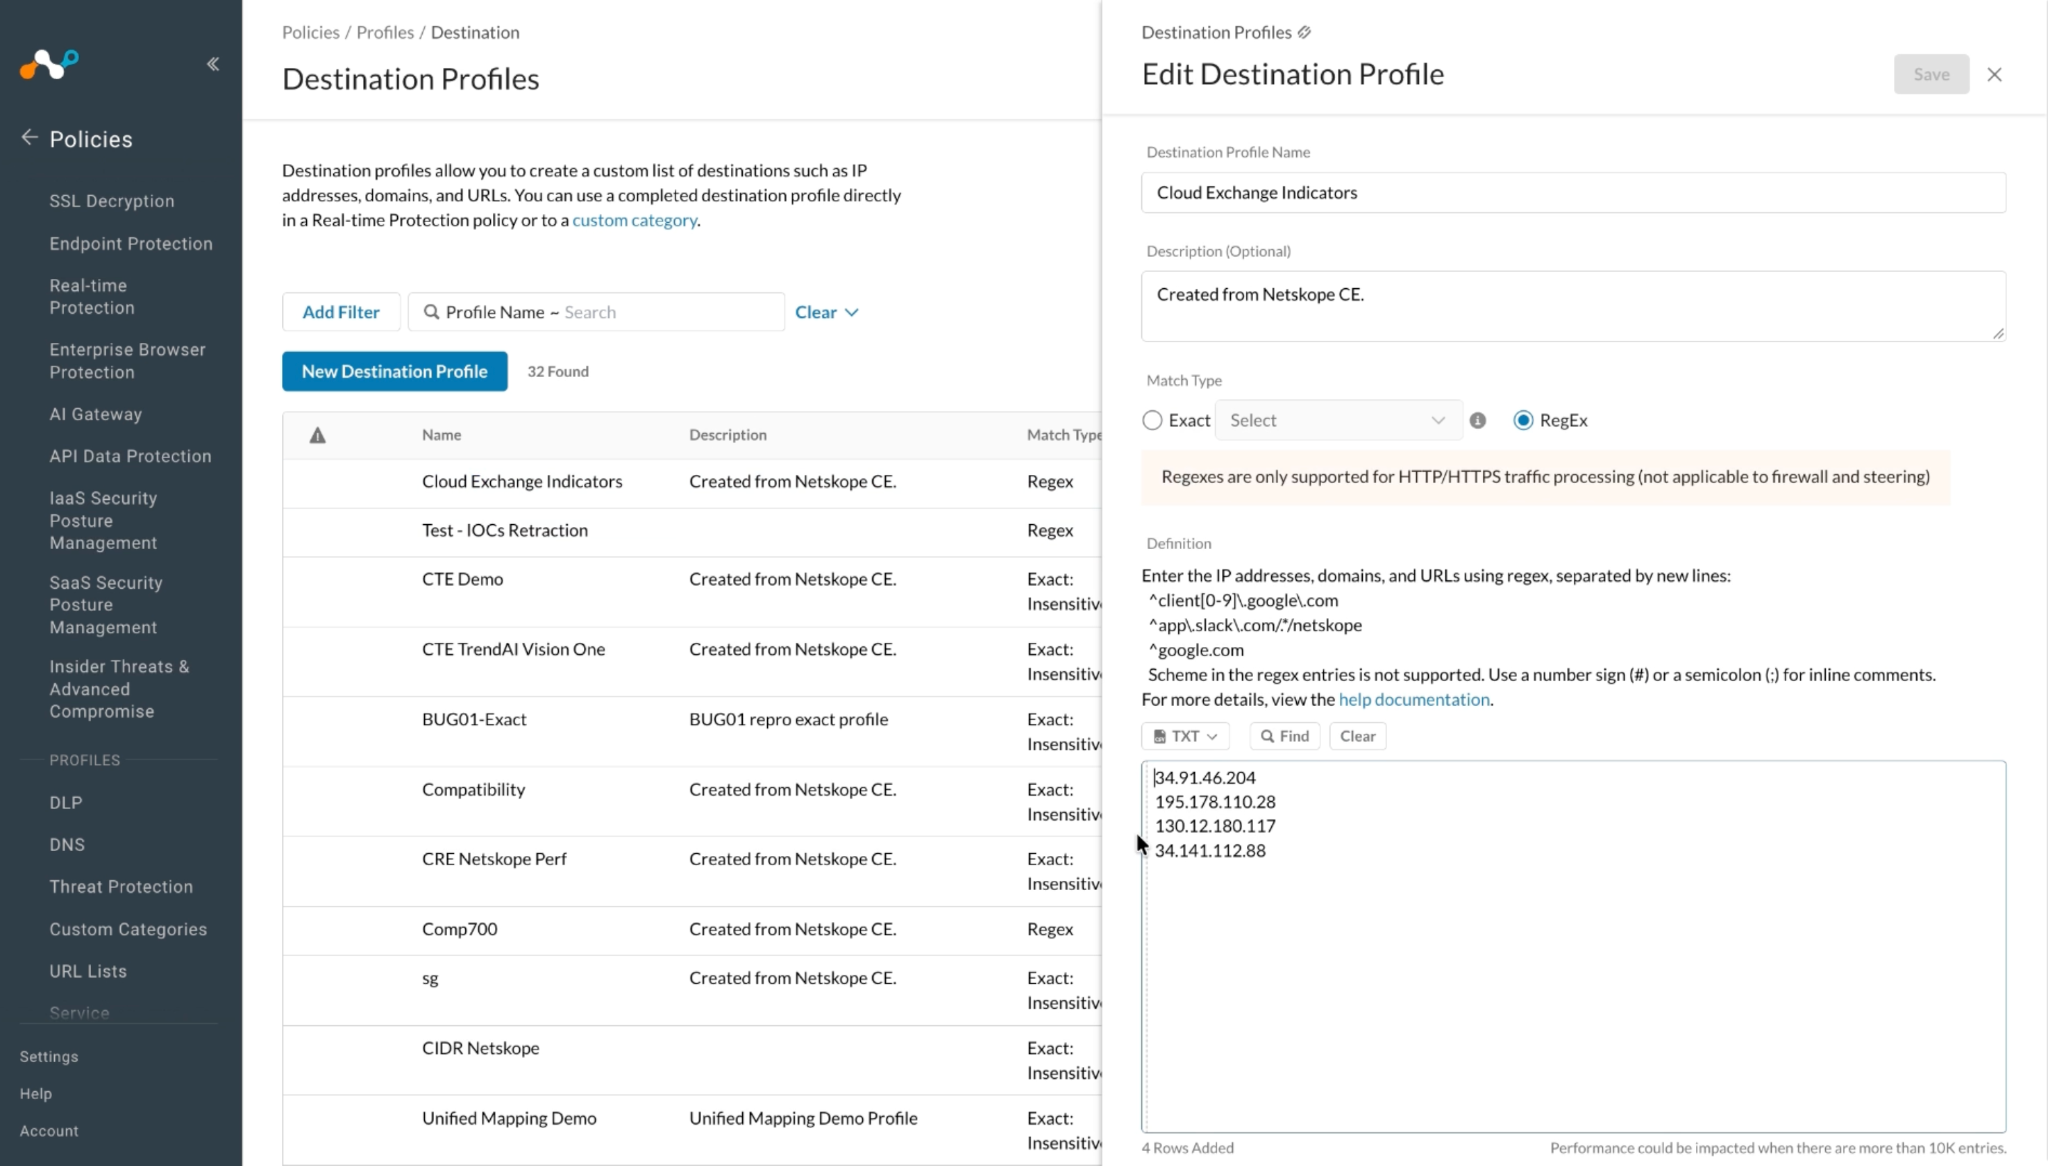
Vous pouvez voir ici que les IoC ont été ajoutés au profil de destination sur le locataire Netskope.
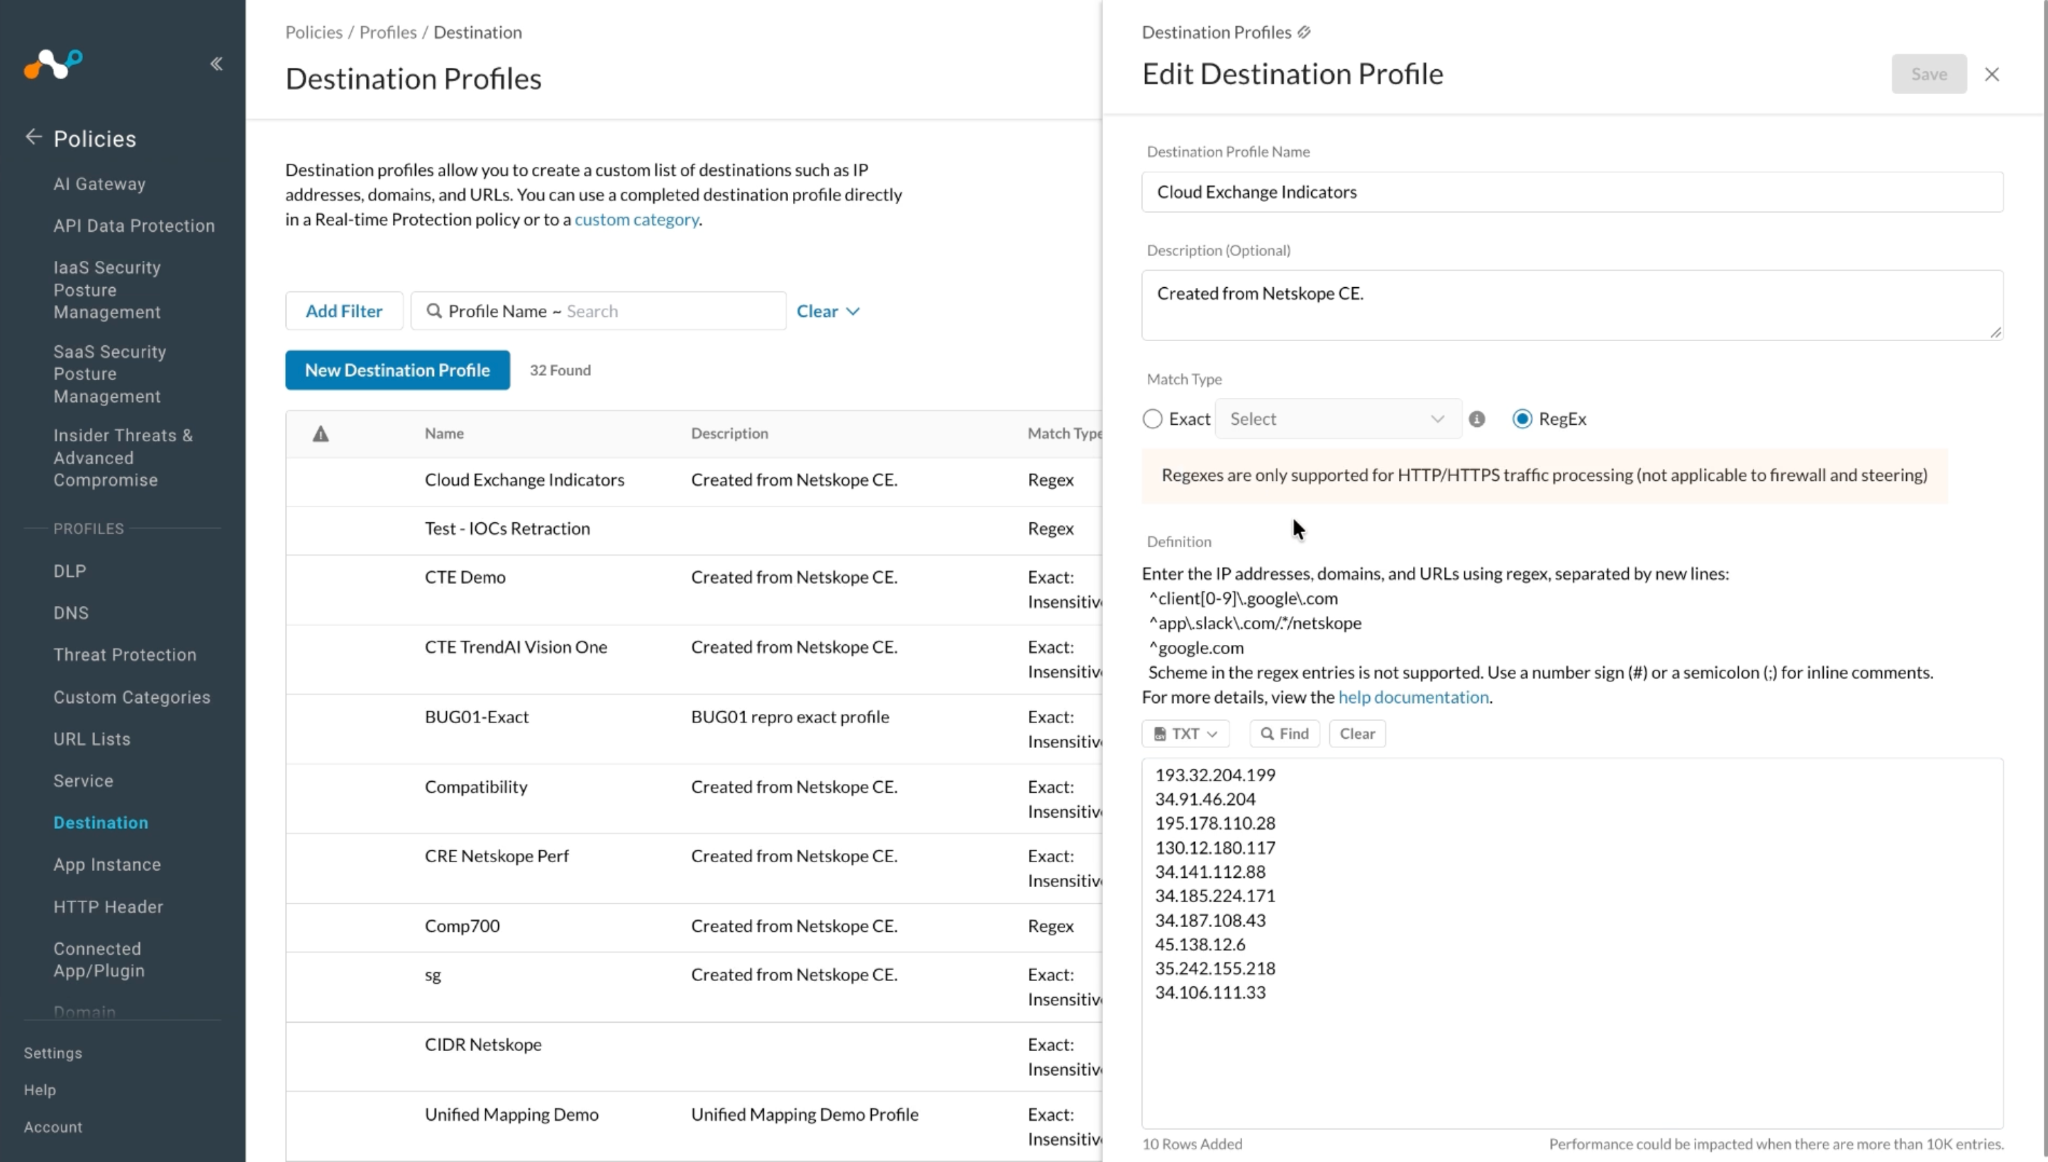
Ensuite, certains des IoC partagés ont été marqués comme rétractés, ils ont donc été supprimés du profil.
Dépannage du plugin Thales
Impossible de retirer les IoC de la plateforme Thales
Après la configuration du plugin, si les IoC ne sont pas extraits de la plateforme, cela peut être dû à l'une des raisons suivantes :
- Aucun IoC n'est disponible sur la plateforme.
- Les IoC ne sont pas disponibles pour les paramètres de configuration donnés (par exemple, Plage initiale).
What to do: Identifiez votre cause première dans la liste ci-dessus et suivez les étapes correspondantes :
- No IoCs are available on the platform to pull: Vérifiez si les IoC sont disponibles sur la plateforme pour être récupérées. Si elles sont disponibles, vérifiez la résolution pour le point suivant.
- IoCs are not available for the given time range: Si les IoC sont disponibles sur la plateforme pour être extraits, mais que le plugin n'a pas extrait les IoC dans Cloud Exchange, vérifiez le nombre de jours dans le paramètre Initial Range (in days) de la configuration du plugin. Sur la plateforme Thales, vérifiez si vous avez des données pour l'intervalle de temps donné.
