

Notes de mise à jour
2.0.0 (Required minimum CE version for this is 6.0.0)
Added
- Prise en charge ajoutée pour le type de données de menace : IPV4, IPV6, domaine, FQDN.
- Soutien supplémentaire pour la rétraction de traction et de poussée.
- Ajout de solutions pour les journaux d'erreurs.
1.0.0
Added
- Initial release.
- Retrait : Oui (MD5, SHA256 et URL)
- Push : Oui (MD5, SHA256 et URL)
- Rétractation d’extraction : Non
- Push Retraction : Non
Ce document explique comment configurer le plugin ServiceNow Threat Intelligence v2.0.0 avec le module Threat Exchange de la plate-forme Netskope Cloud Exchange. Ce plugin est utilisé pour extraire des indicateurs de type MD5, SHA256, URL, IPv4, IPv6, domaine et FQDN de la table ServiceNow Threat Intelligence Observables (sn_ti_observable), et partage les indicateurs des mêmes types vers la table Observables. Le plugin prend en charge la rétractation d’extraction et la rétractation de poussée des indicateurs. Ce plugin nécessite un compte ServiceNow avec accès à la table Threat Intelligence Observables.
Conditions préalables
Pour compléter cette configuration, vous avez besoin de :
- Un locataire Netskope (ou plusieurs, par exemple des instances de production et de développement/test).
- Un locataire Netskope Cloud Exchange avec les plugins Tenant et Threat Exchange déjà configurés.
- Un profil de fichier sur votre locataire Netskope.
- A URL List on your Netskope tenant.
- A Destination Profile on your Netskope tenant.
- A Private App on your Netskope tenant.
- A DNS Profile on your Netskope Tenant.
- Une instance ServiceNow avec un compte disposant d'un accès en lecture, création et suppression à la table Threat Intelligence Observables.
- Connectivité avec l’hôte suivant : https://<instance>.service-now.com
Support du plugin ServiceNow Threat Intelligence
Ce plugin est utilisé pour extraire des indicateurs de type MD5, SHA256, URL, IPv4, IPv6, domaine et FQDN de la table ServiceNow Threat Intelligence Observables (sn_ti_observable), et partage les indicateurs des mêmes types vers la table Observables. Le plugin prend en charge la rétraction par extraction (pull) et la rétraction par envoi (push) des indicateurs. Ce plugin nécessite un compte ServiceNow avec accès à la table Threat Intelligence Observables.
| Types d'indicateurs prédéfinis | Types d'indicateurs partagés |
|---|---|
| MD5, SHA256, URL, IPv4, IPv6, domaine, FQDN | MD5, SHA256, URL, IPv4, IPv6, domaine, FQDN |
Retrait de l'IoC
Le plugin prend en charge à la fois la rétractation pull (basée sur le temps, configurable via « Intervalle de rétractation (en jours) ») et la rétractation push (contrôlée par le bouton de bascule de configuration « Activer la rétractation push »).
| Type | Description |
|---|---|
| Retrait de l'IoC (Pull) | Yes — Based on time. Configurable via the Retraction Interval (in days) parameter. |
| Retrait de l'IoC (Push) | Yes — Based on the explicit Enable Push Retraction configuration toggle. |
Étiquetage des sources IoC
Chaque observable envoyé à ServiceNow par ce plugin a son champ de notes préfixé par l’étiquette Shared by Netskope Cloud Exchange | <plugin config name> afin d’identifier son origine et d’éviter une boucle push–pull–push.
| Type | Description |
|---|---|
| Étiquetage des sources IoC | Pris en charge (partagé par Netskope Cloud Exchange | <plugin config name>) |
Mises en correspondance
Cartographies des indicateurs de traction
| Champs Netskope | Champs observables ServiceNow |
|---|---|
| value | value |
| type | type.value |
| commentaires | notes |
| firstSeen | sys_created_on |
| lastSeen | sys_updated_on |
| tags | finding |
| extendedInformation | sys_id |
Mappages des indicateurs de pression
| Champ observable ServiceNow | Champ indicateur Netskope |
|---|---|
| value | value |
| notes | commentaires |
Permissions
Voici le rôle qui doit être attribué à l’utilisateur utilisé dans le plugin :
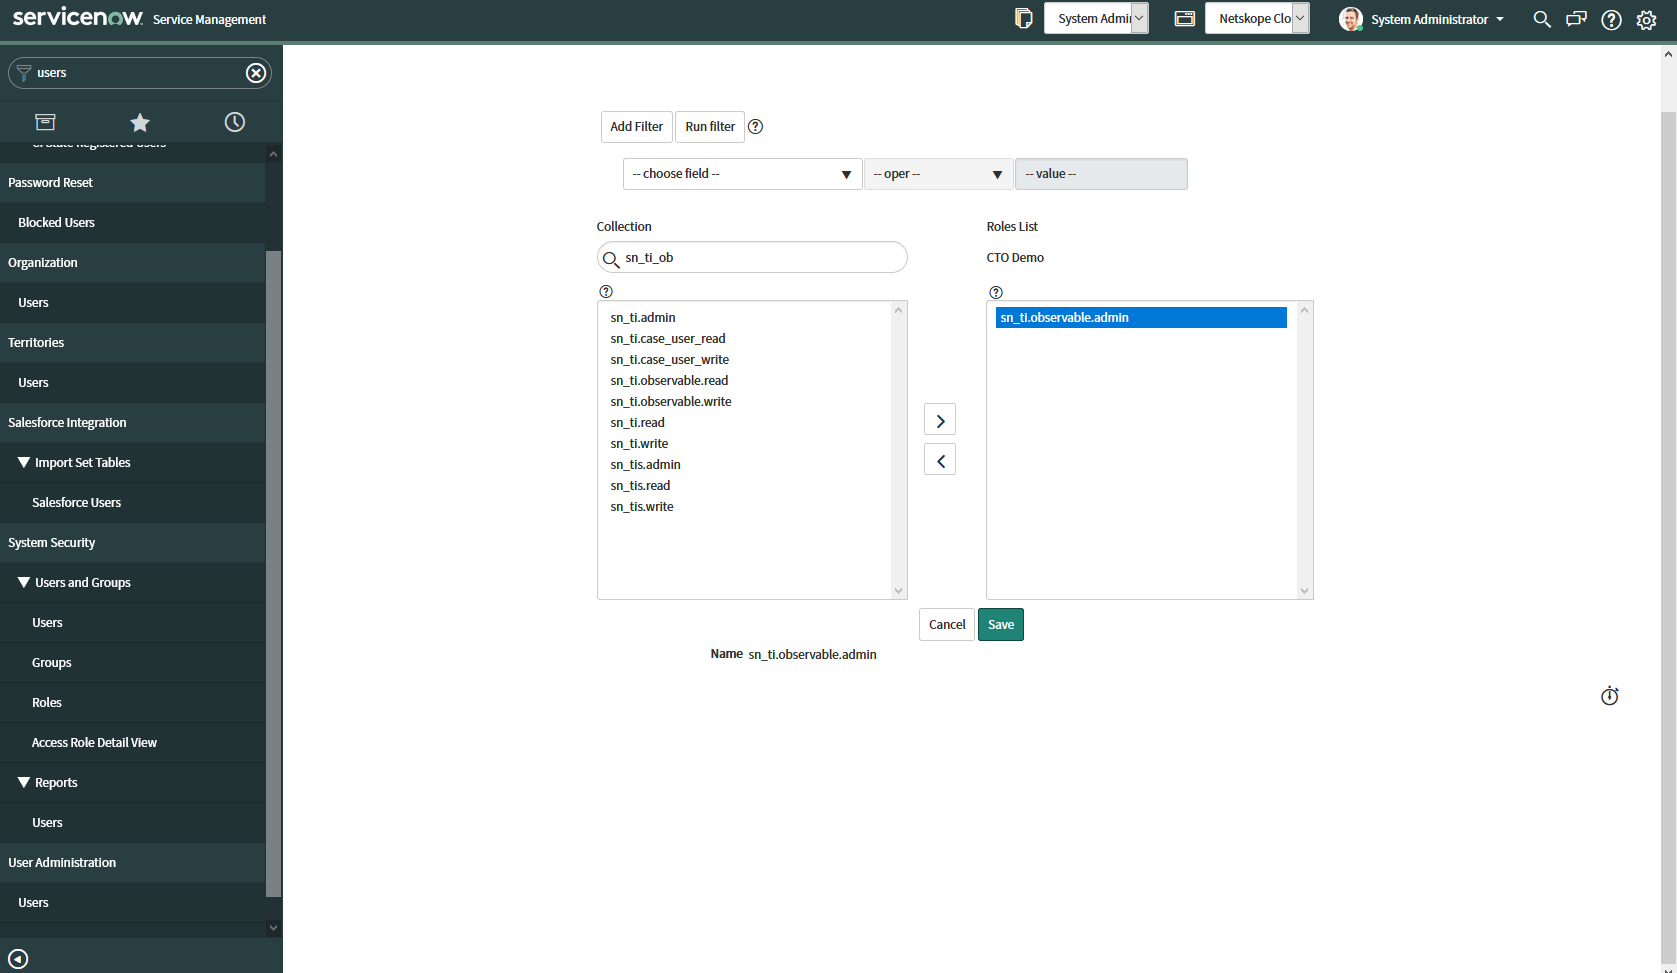
sn_ti.observable.admin
Détails de l'API
Liste des API utilisées
| Point final de l'API | Méthode | Cas d'utilisation |
|---|---|---|
| /api/now/table/sn_ti_observable | OBTENIR | Valider la connectivité, extraire les indicateurs, re-requêter la rétractation d'extraction, vérification de l'existence avant envoi |
| /api/now/table/sn_ti_observable | PUBLIER | Créer (partager) un observable |
| /api/now/table/sn_ti_observable/{sys_id} | DELETE | Supprimer un observable précédemment envoyé lors de la rétractation de l'envoi |
Indicateurs de recherche
Endpoint: GET /api/now/table/sn_ti_observable
Request Headers
| Clé | Value |
|---|---|
| Authorization | Basic {base64(username:password)} |
Query Parameters
| Paramètres | Description |
|---|---|
| sysparm_query | Filtres de fenêtre temporelle et de type/résultat |
| sysparm_limit | Taille de page (1000) |
| sysparm_offset | Pagination offset |
| sysparm_fields | value,type.value,sys_id,sys_created_on,sys_updated_on,notes,finding |
Sample Response
{
  "result": [
    {
      "value": "malware.veboz37.live",
      "type.value": "FQDN",
      "sys_id": "000014a2ab00001101f9f8d5f7fe0a1c",
      "sys_created_on": "2026-03-25 22:31:19",
      "sys_updated_on": "2026-03-25 22:34:31",
      "notes": "This attribute is observed in a threat feed.",
      "finding": "Malicious"
    }
  ]
}
Create Observable
Endpoint: POST /api/now/table/sn_ti_observable
Request Headers
| Clé | Value |
|---|---|
| Authorization | Basic {base64(username:password)} |
| Content-Type | application/json |
Request Body
{
  "value": "malware.veboz37.live",
  "notes": "Shared by Netskope Cloud Exchange | <plugin config name> | <comments>"
}
Sample Response
{
  "result": {
    "sys_id": "000014a2ab00001101f9f8d5f7fe0a1c",
    "value": "malware.veboz37.live"
  }
}
Supprimer l'observable
Endpoint: DELETE /api/now/table/sn_ti_observable/{sys_id}
Request Headers
| Clé | Value |
|---|---|
| Authorization | Basic {base64(username:password)} |
Sample Response:
{}
Matrice de performance
Cette lecture est effectuée sur une grande pile CE avec ces spécifications en tirant et en poussant 100k IoCs.
| Description | Spécifications |
|---|---|
| Taille de la pile | Grande, RAM : 32 GB, Cœur : 16 |
| Indicateurs récupérés depuis ServiceNow | ~10.5k per min |
| Indicateurs partagés avec ServiceNow | ~220 per min |
Agent utilisateur
netskope-ce-6.1.0-cte-servicenow-threat-intelligence-v2.0.0
Workflow
- Obtenir les identifiants ServiceNow
- Configure Netskope Tenant
- Configurer le plugin Netskope Threat Exchange
- Configurer le plugin ServiceNow Threat Intelligence
- Ajouter une règle de gestion
- Configurer le partage
- Valider sur Netskope CE
- Valider sur ServiceNow
Regardez une vidéo
Cliquer sur « play » pour regarder une vidéo.
Obtenir l'identifiant et le mot de passe de ServiceNow
-
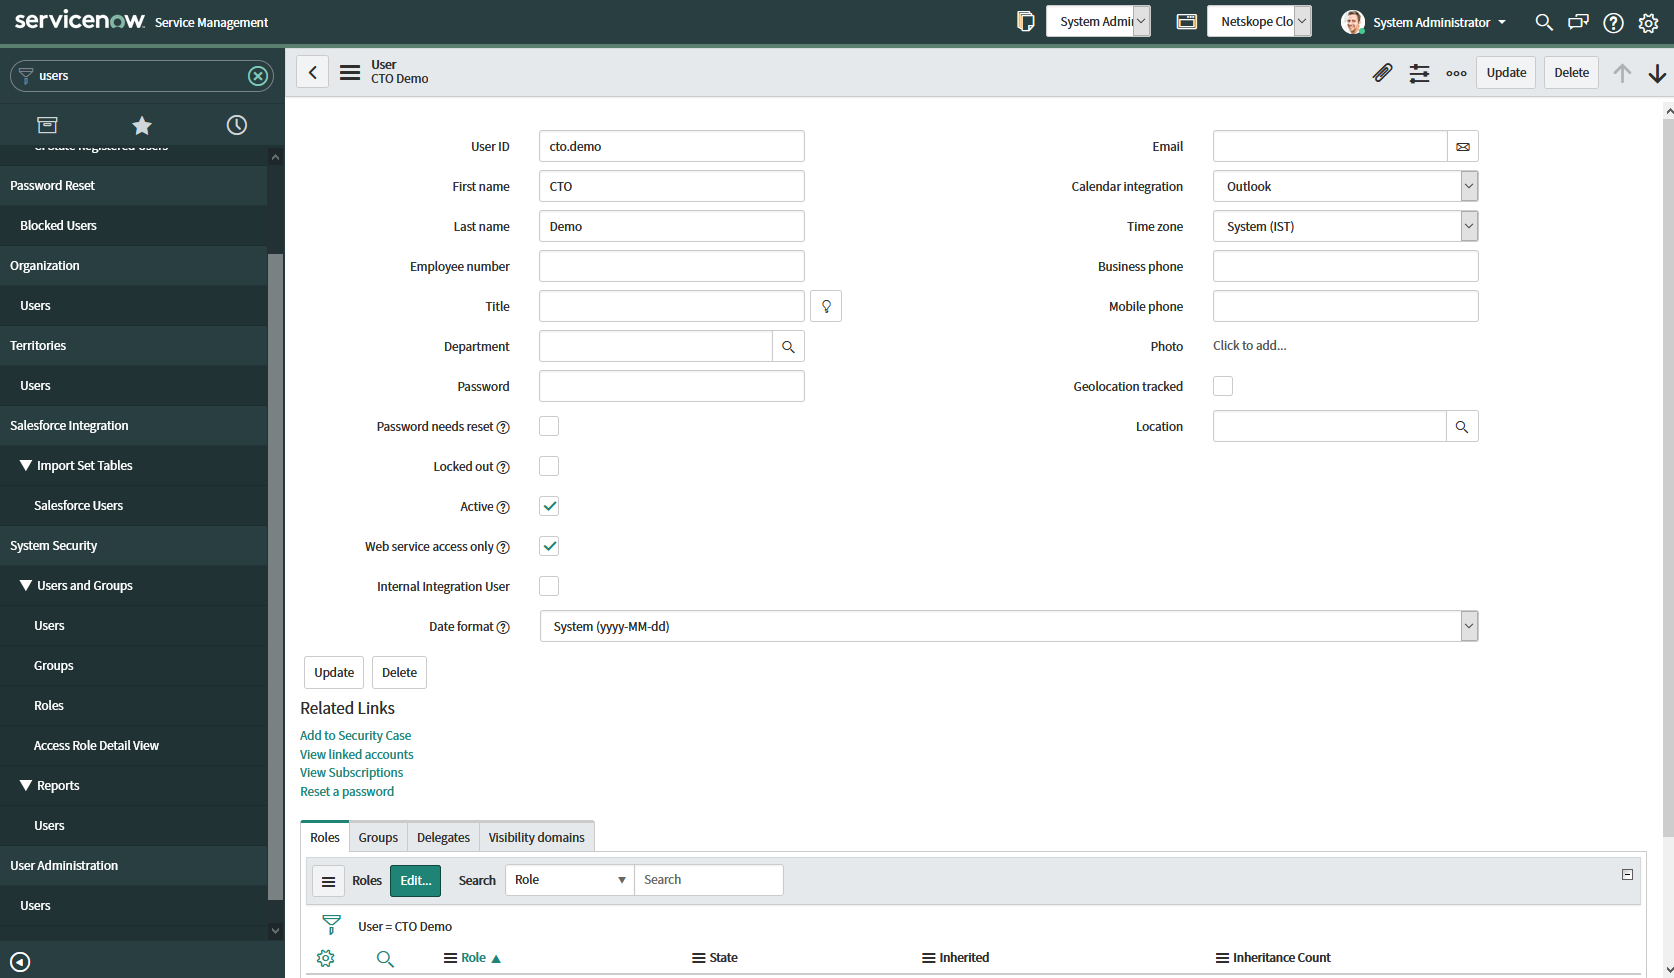
Connectez-vous à votre Instance ServiceNow avec un accès administrateur.
-
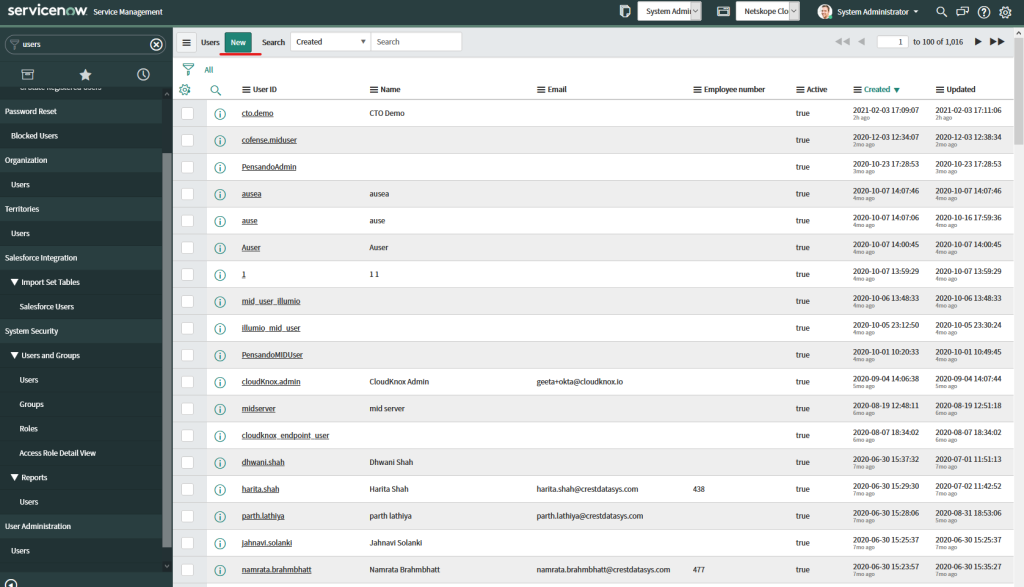
Allez sur System Security > Users and Groups > Users.
-
Cliquez sur New.
-
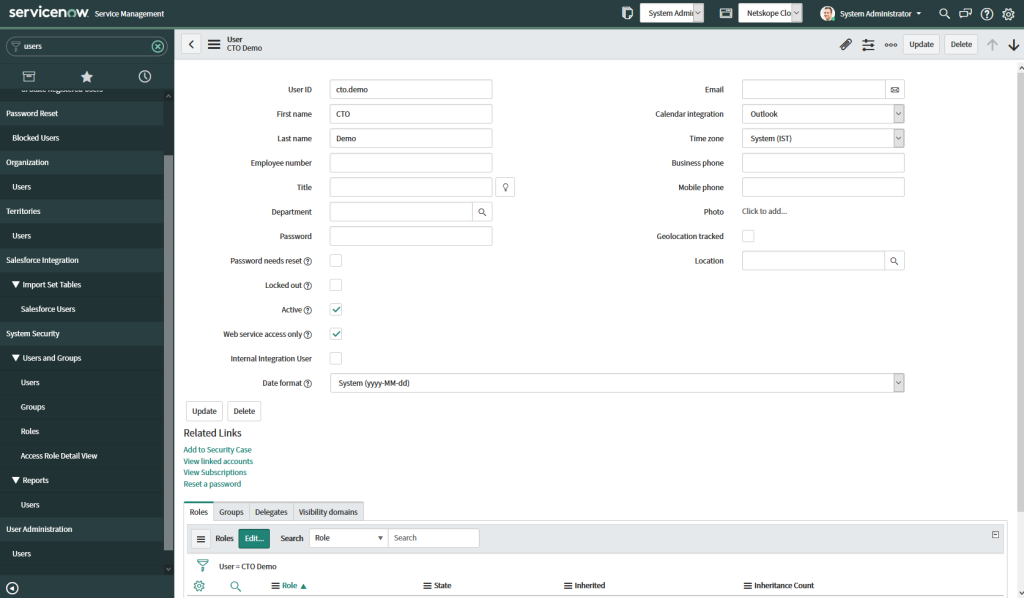
Saisissez les informations requises et notez l'identifiant utilisateur et le mot de passe. Cliquer sur Submit.
-
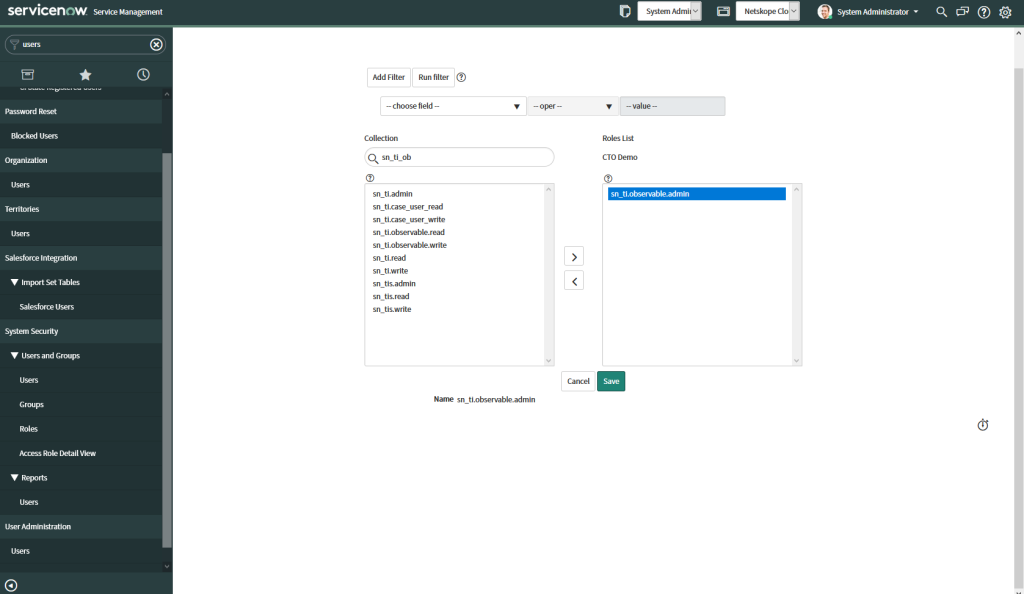
Dans l'onglet Rôles, cliquez sur Edit.
-
Add the sn_ti.observable.admin role and click Save.
Configurer le plugin ServiceNow Threat Intelligence
-
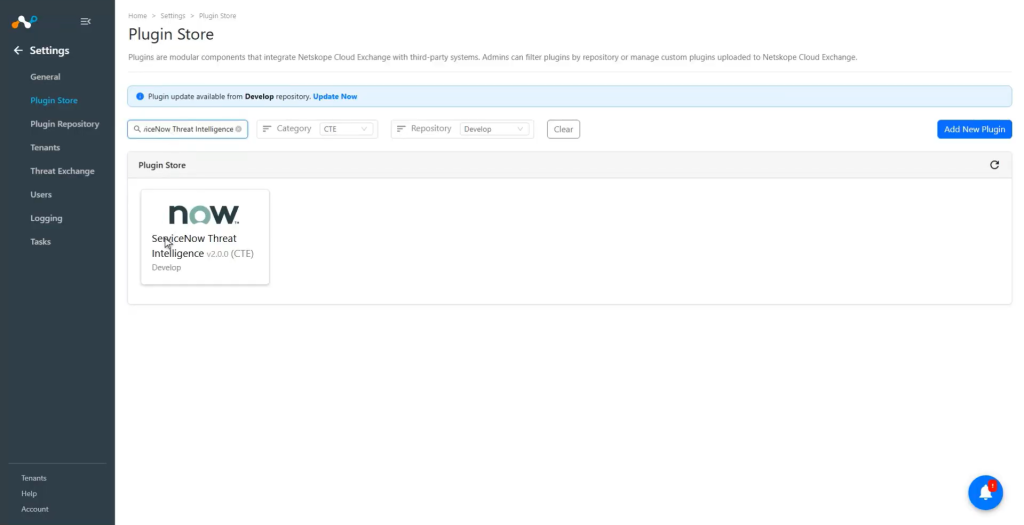
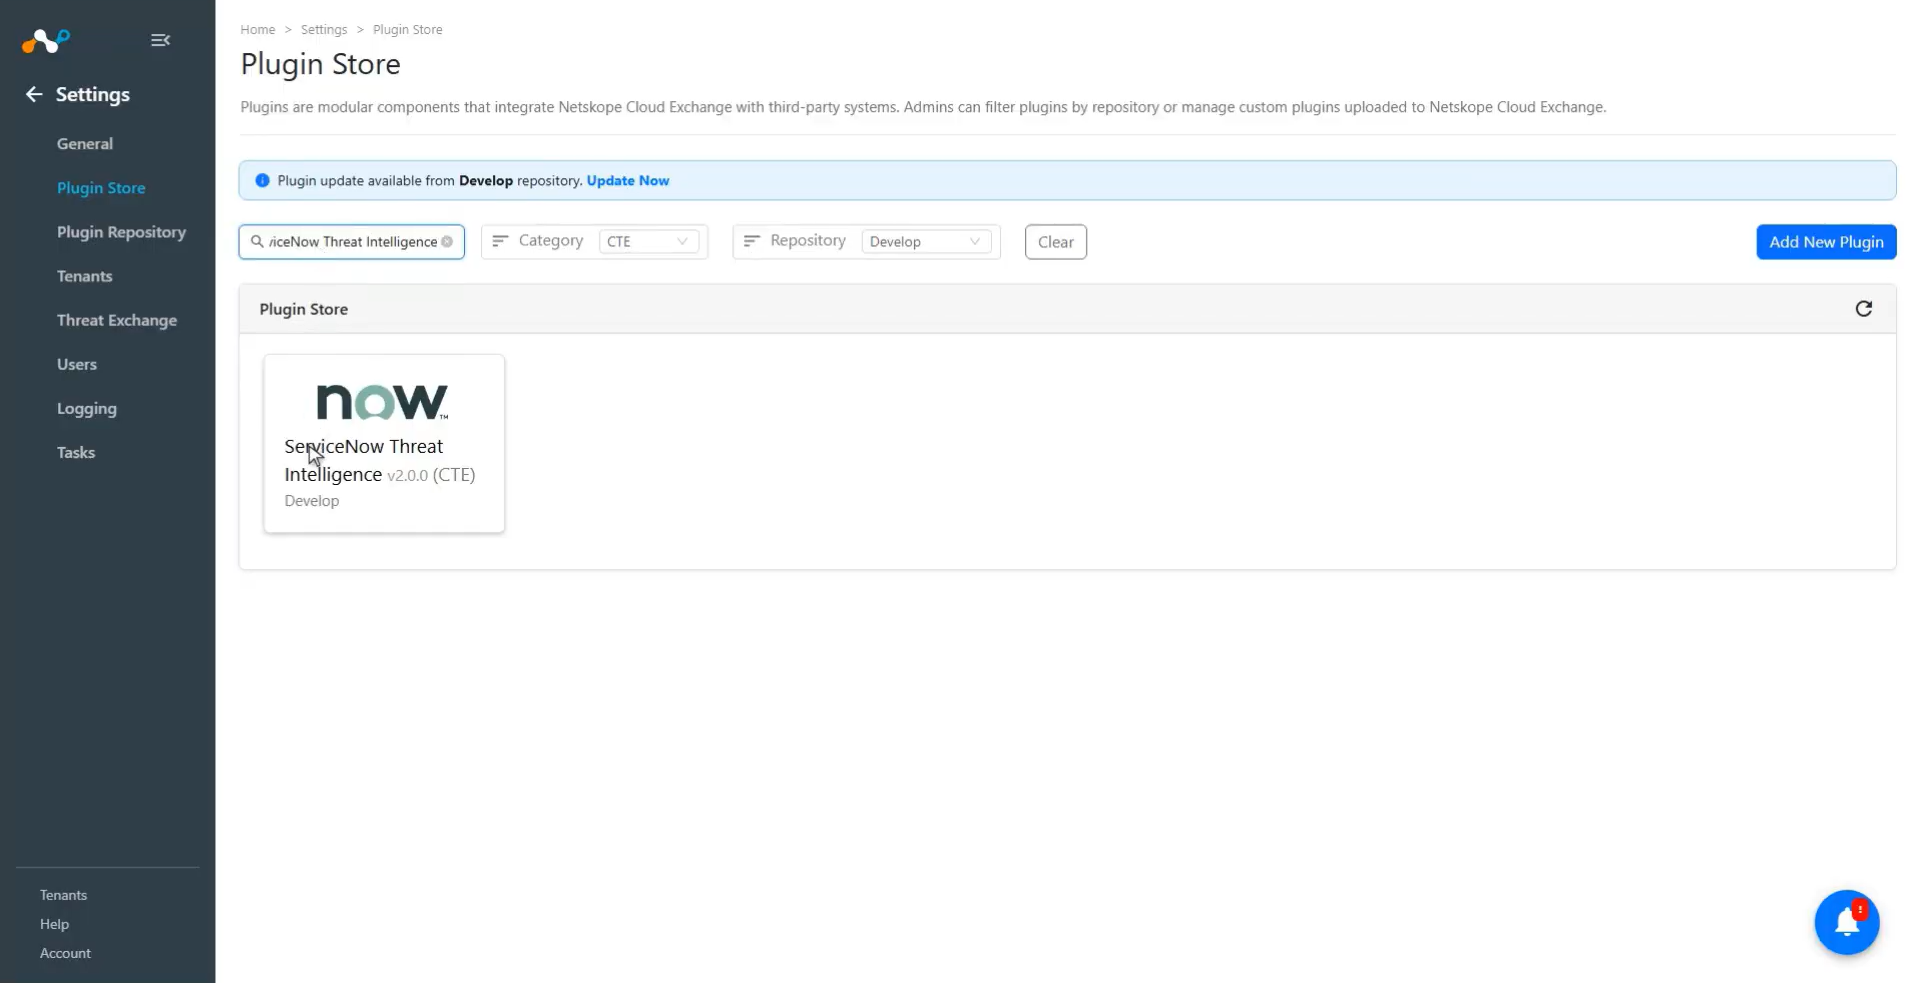
Dans Cloud Exchange, allez sur Settings > Plugin Store. Recherchez et sélectionnez le plugin ServiceNow Threat Intelligence v2.0.0 (CTE).
-
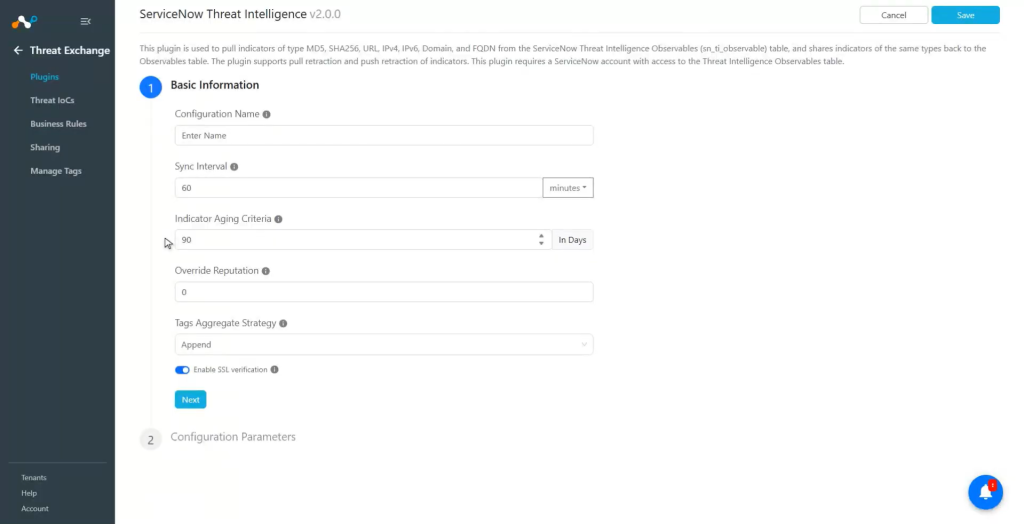
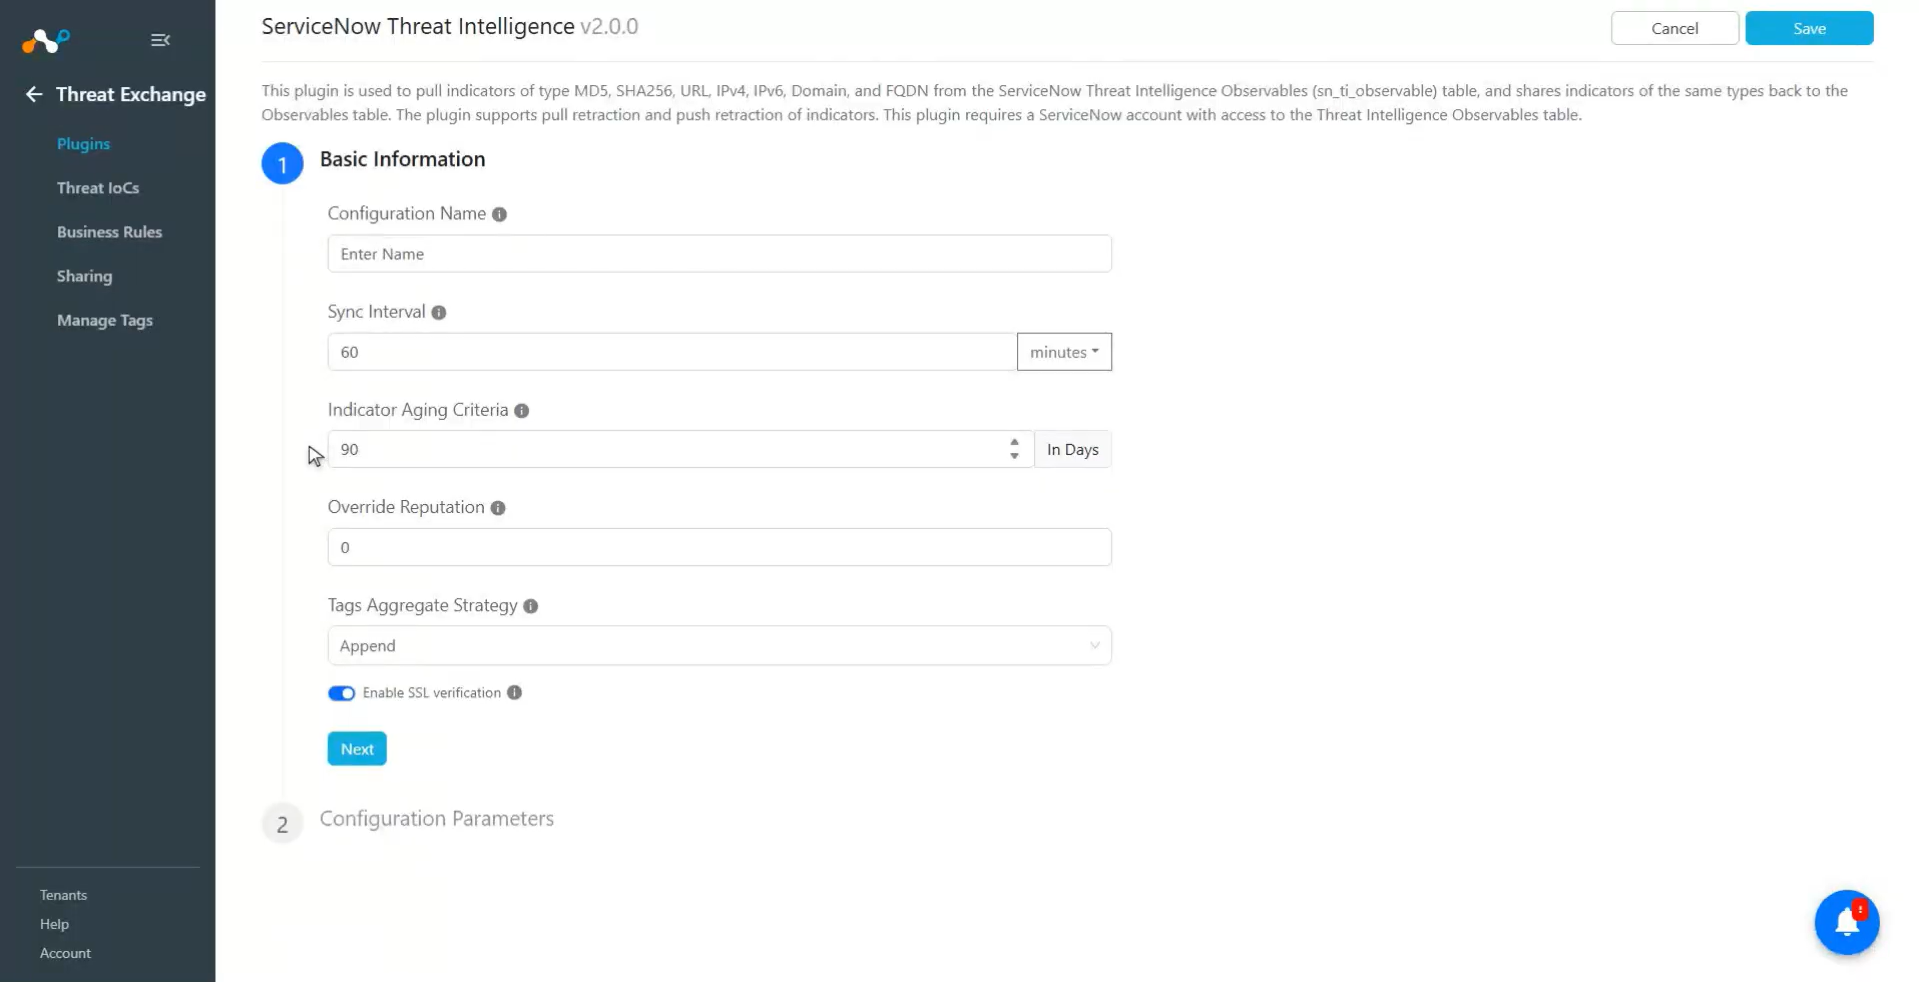
Saisissez les informations de base :
- Configuration Name: Nom de la configuration du plugin.
- Sync Interval: Intervalle pour récupérer des données de ce plugin et partager des données avec ce plugin à partir d'autres sources.
- Aging Criteria: Expiration des indicateurs après une durée déterminée.
- Override Reputation: Définissez la valeur pour ignorer la réputation des indicateurs reçus de cette configuration. Laissez vide pour conserver la valeur par défaut.
- Tags Aggregate Strategy: Choisissez d'ajouter les balises New au(x) IoC(s) existant(s) ou de les écraser. Ce paramètre de configuration détermine la manière dont les étiquettes sont stockées pour les indicateurs tirés dans le cadre de cette configuration.
- Enable SSL Validation: Activer la vérification du certificat SSL.
-
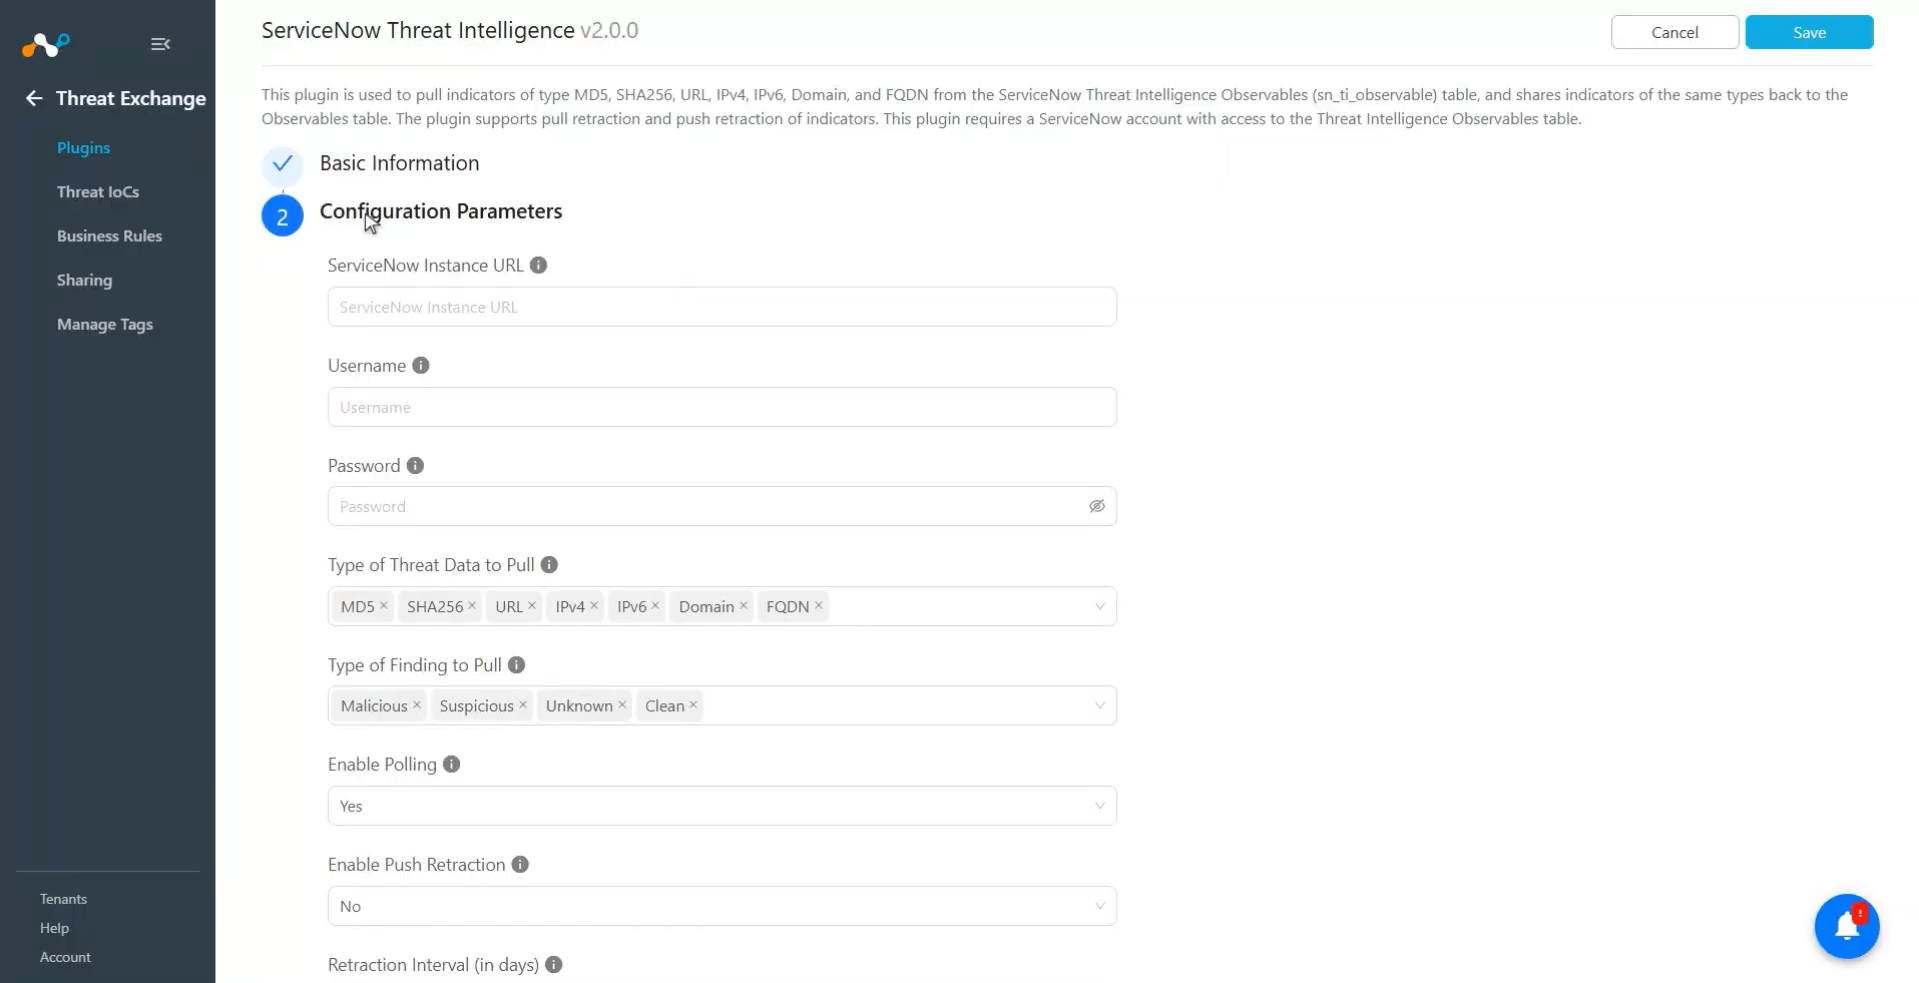
Cliquez sur Next et entrez les paramètres de configuration :
- ServiceNow Instance URL: URL de l'instance ServiceNow. Par exemple : https://<instance>.service-now.com.
- Username: nom d'utilisateur ServiceNow ayant accès à la table Threat Intelligence Observables.
- Password: Mot de passe pour le nom d'utilisateur ServiceNow.
- Type of Threat Data to Pull: Types d'indicateurs à retirer. S'il est laissé vide, tous les types d'indicateurs pris en charge sont récupérés.
- Type of Finding to Pull: Statuts des résultats ServiceNow à extraire. Si ce champ est laissé vide, les résultats avec tous les statuts sont récupérés.
- Enable Polling: Activer/désactiver l'extraction d'indicateurs depuis ServiceNow. Désactivez si vous envoyez uniquement des indicateurs vers ServiceNow.
- Enable Push Retraction: Activer/désactiver la rétractation push. Lorsqu’elle est activée, les indicateurs précédemment transmis à ServiceNow sont définitivement supprimés de la table sn_ti_observable lorsqu’ils sont rétractés dans le CE.
- Retraction Interval (in days): Nombre de jours utilisés comme fenêtre de rétractation pour le retrait. S'applique uniquement lorsque la rétractation des IOC est activée dans les paramètres de Threat Exchange. Plage valide : 1–100 000 jours.
- Initial Range (in days): Nombre de jours pour lesquels extraire des données lors de l'exécution initiale. Plage valide : 1 à 365 jours.
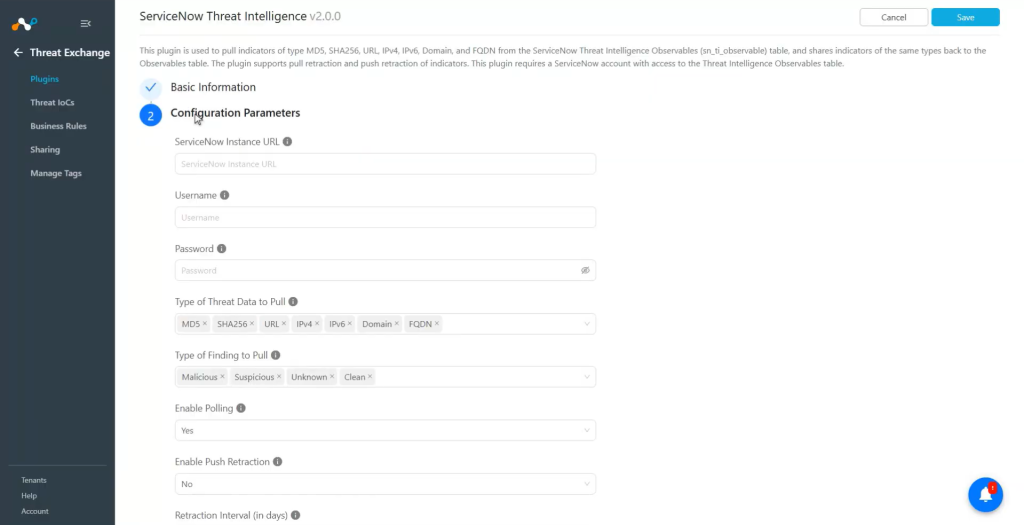 Le paramètre Enable Push Retraction supprime définitivement les observables de ServiceNow lorsque les indicateurs sont retirés dans Cloud Exchange. Activez cette option uniquement si vous souhaitez que les indicateurs transmis soient supprimés de la table sn_ti_observable de ServiceNow lors du retrait.
-
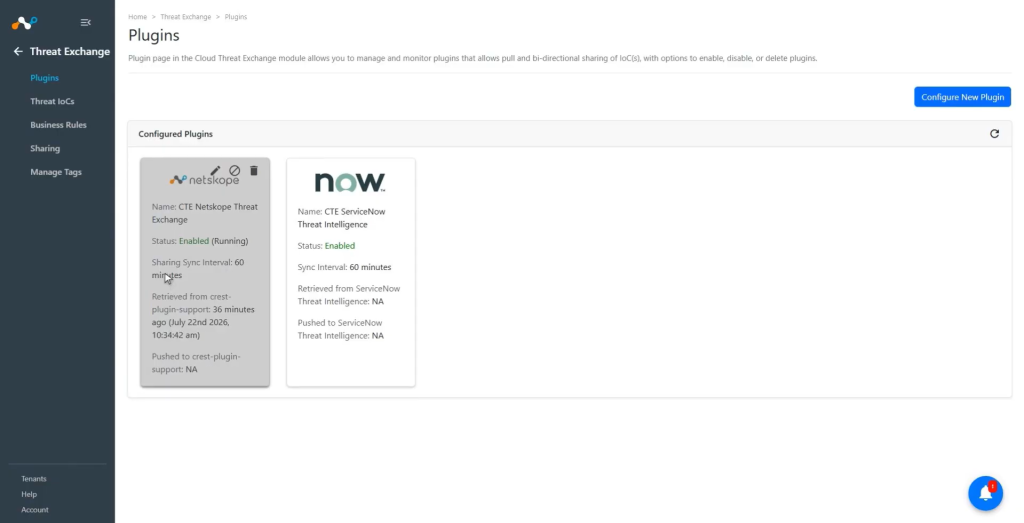
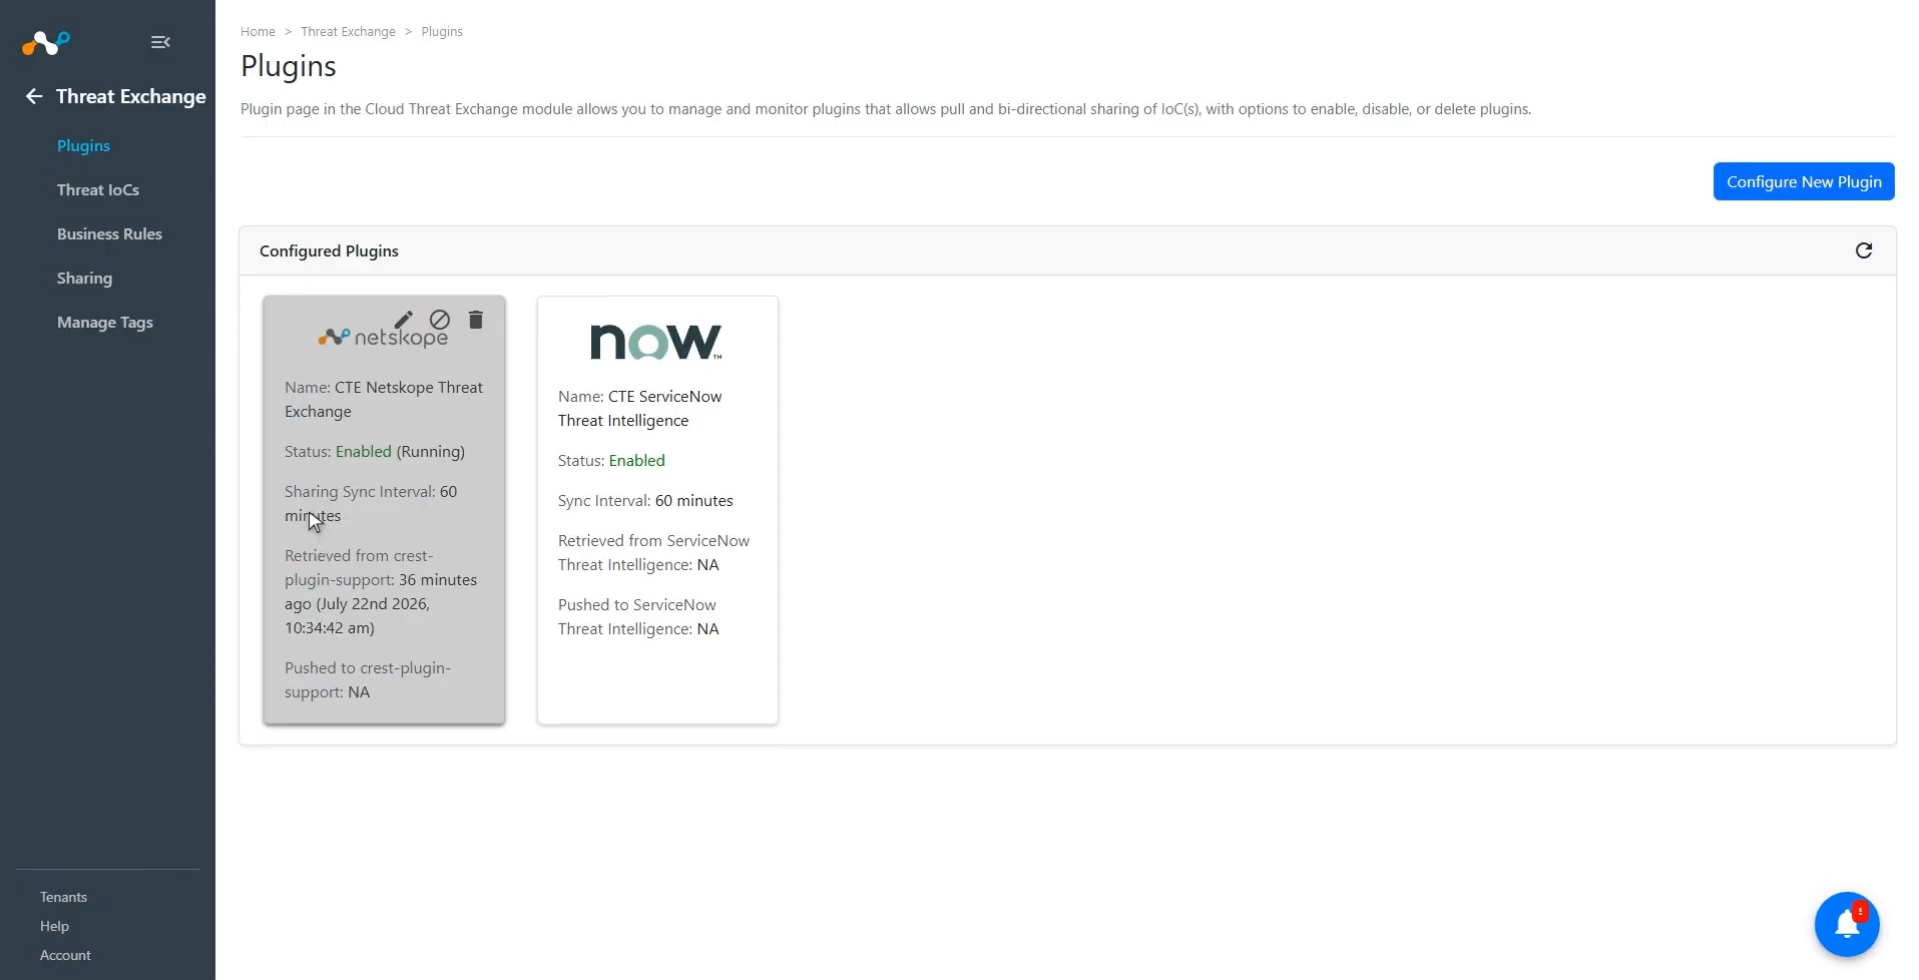
Click Save. The plugin appears on the Plugins page.
Configurer une règle de gestion Threat Exchange pour ServiceNow Threat Intelligence
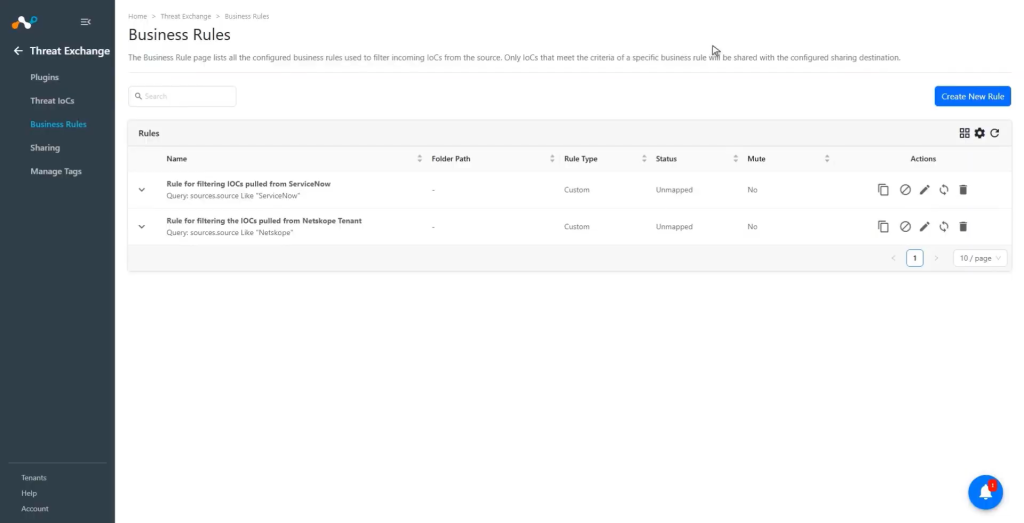
Pour partager les indicateurs récupérés depuis ServiceNow Threat Intelligence vers Cloud Exchange, vous devrez disposer d'une règle de gestion qui filtrera les indicateurs que vous souhaitez partager. Pour configurer une règle de gestion :
-
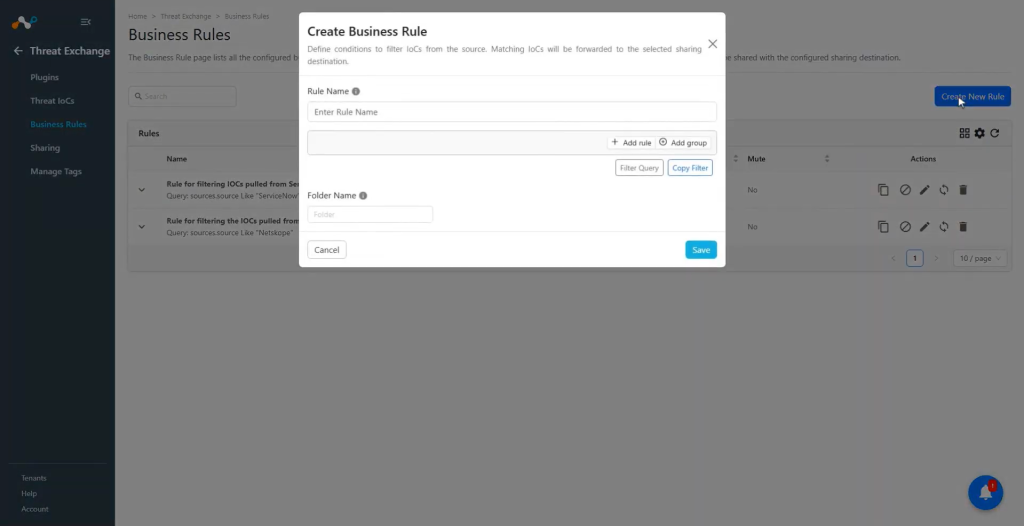
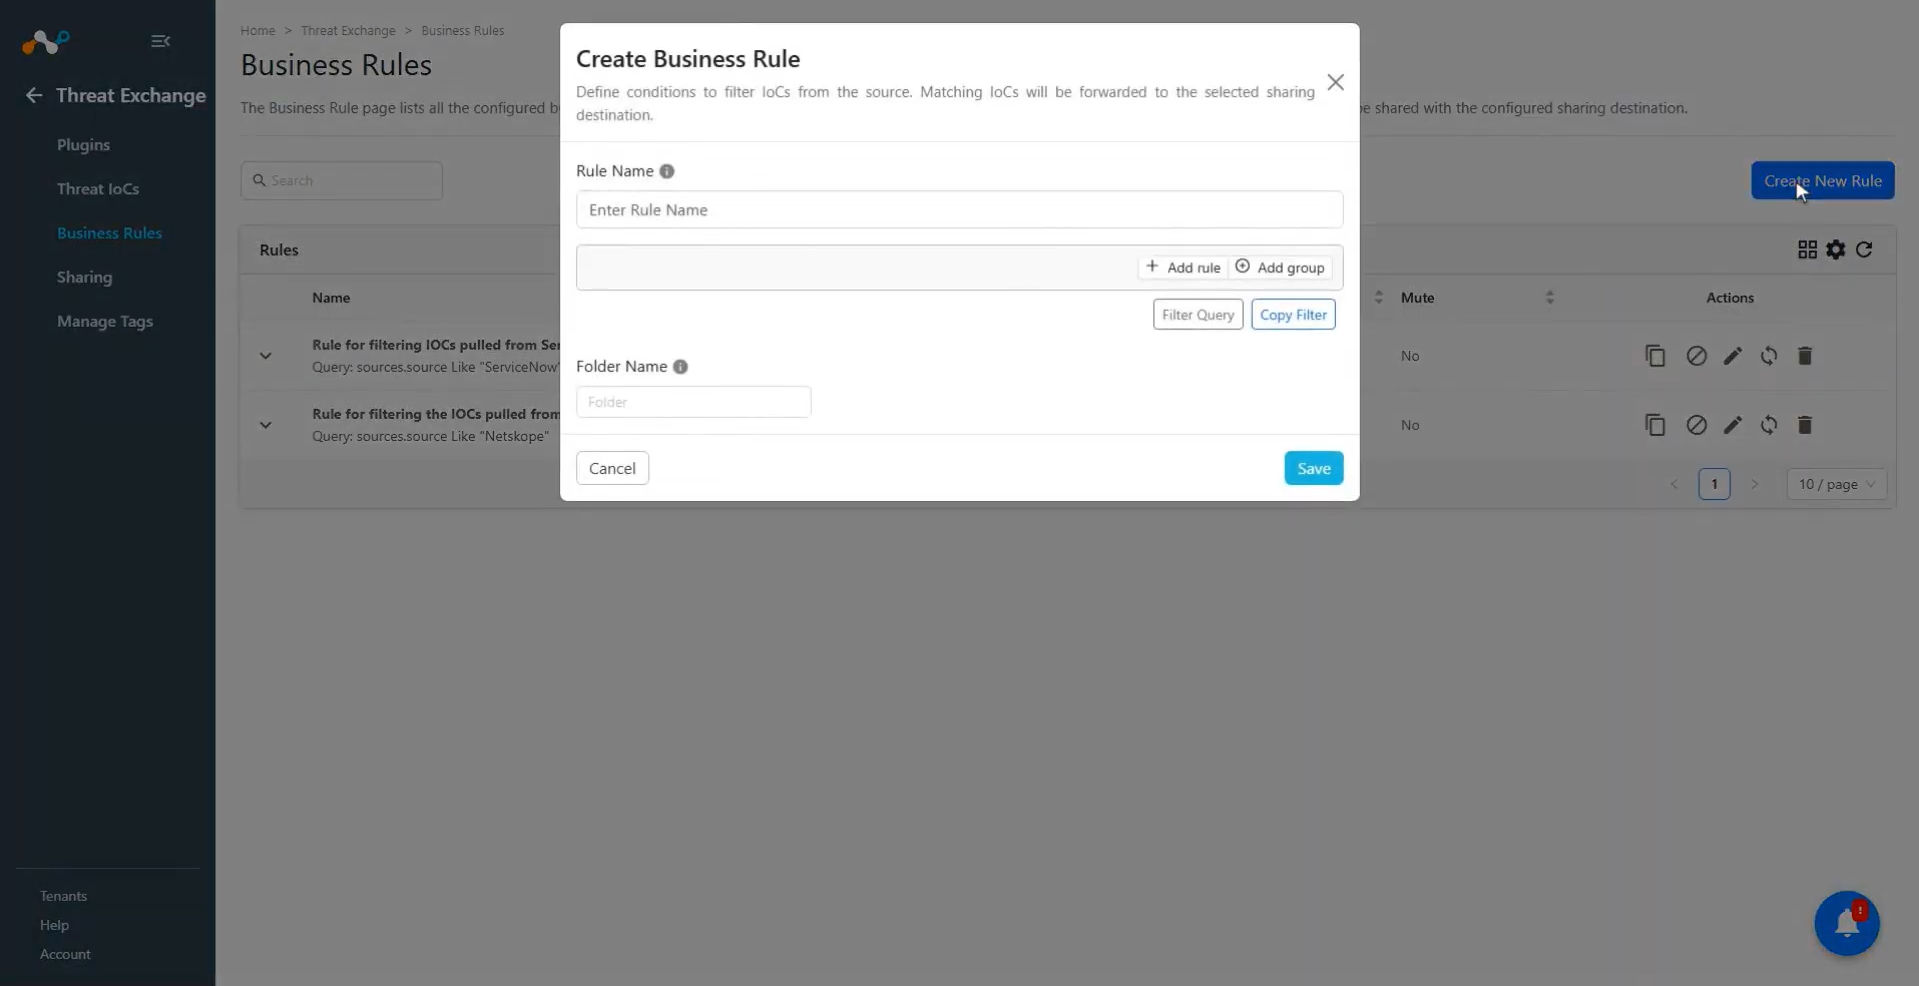
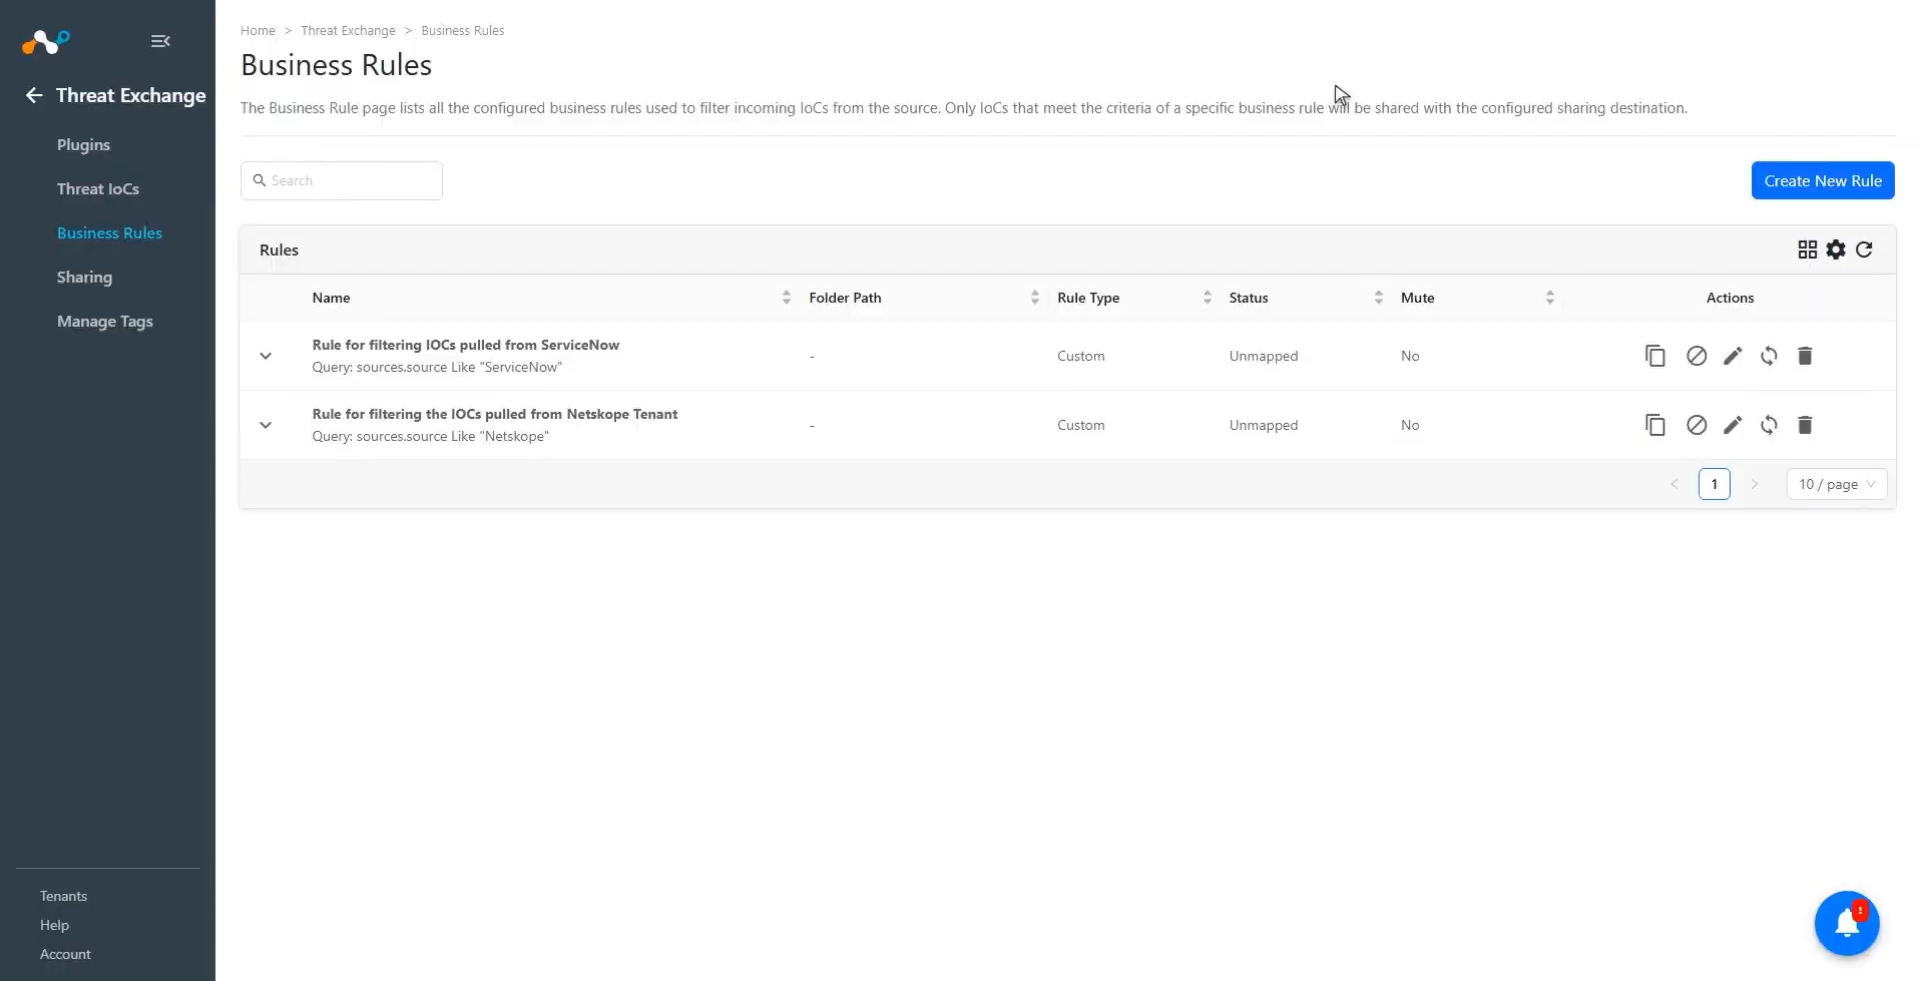
Dans Threat Exchange, allez à Business Rules et cliquez sur Create New Rule.
-
Ajoutez le filtre selon vos exigences dans la règle, puis cliquez sur Save.
Configurer le partage pour ServiceNow Threat Intelligence
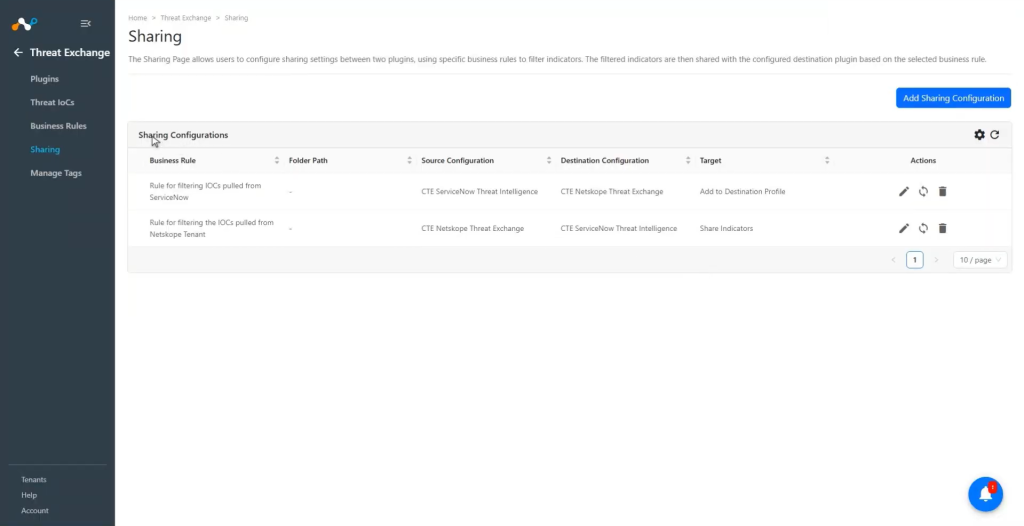
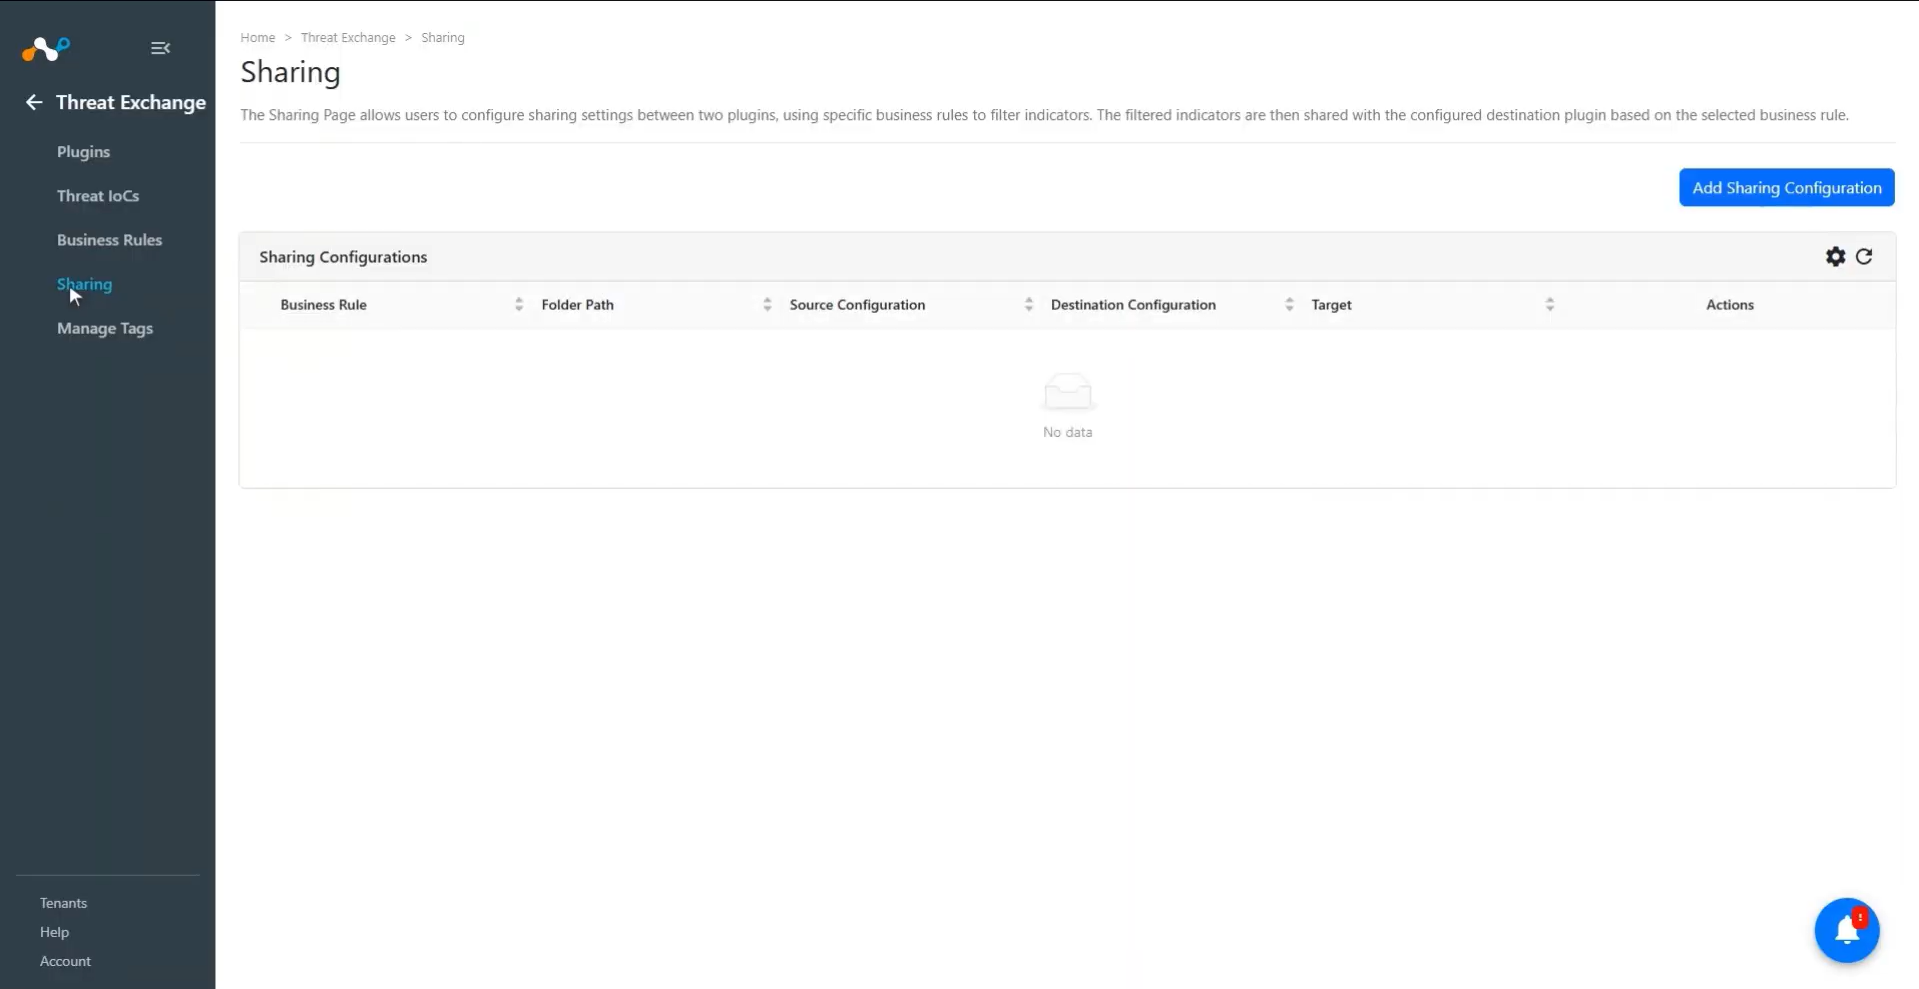
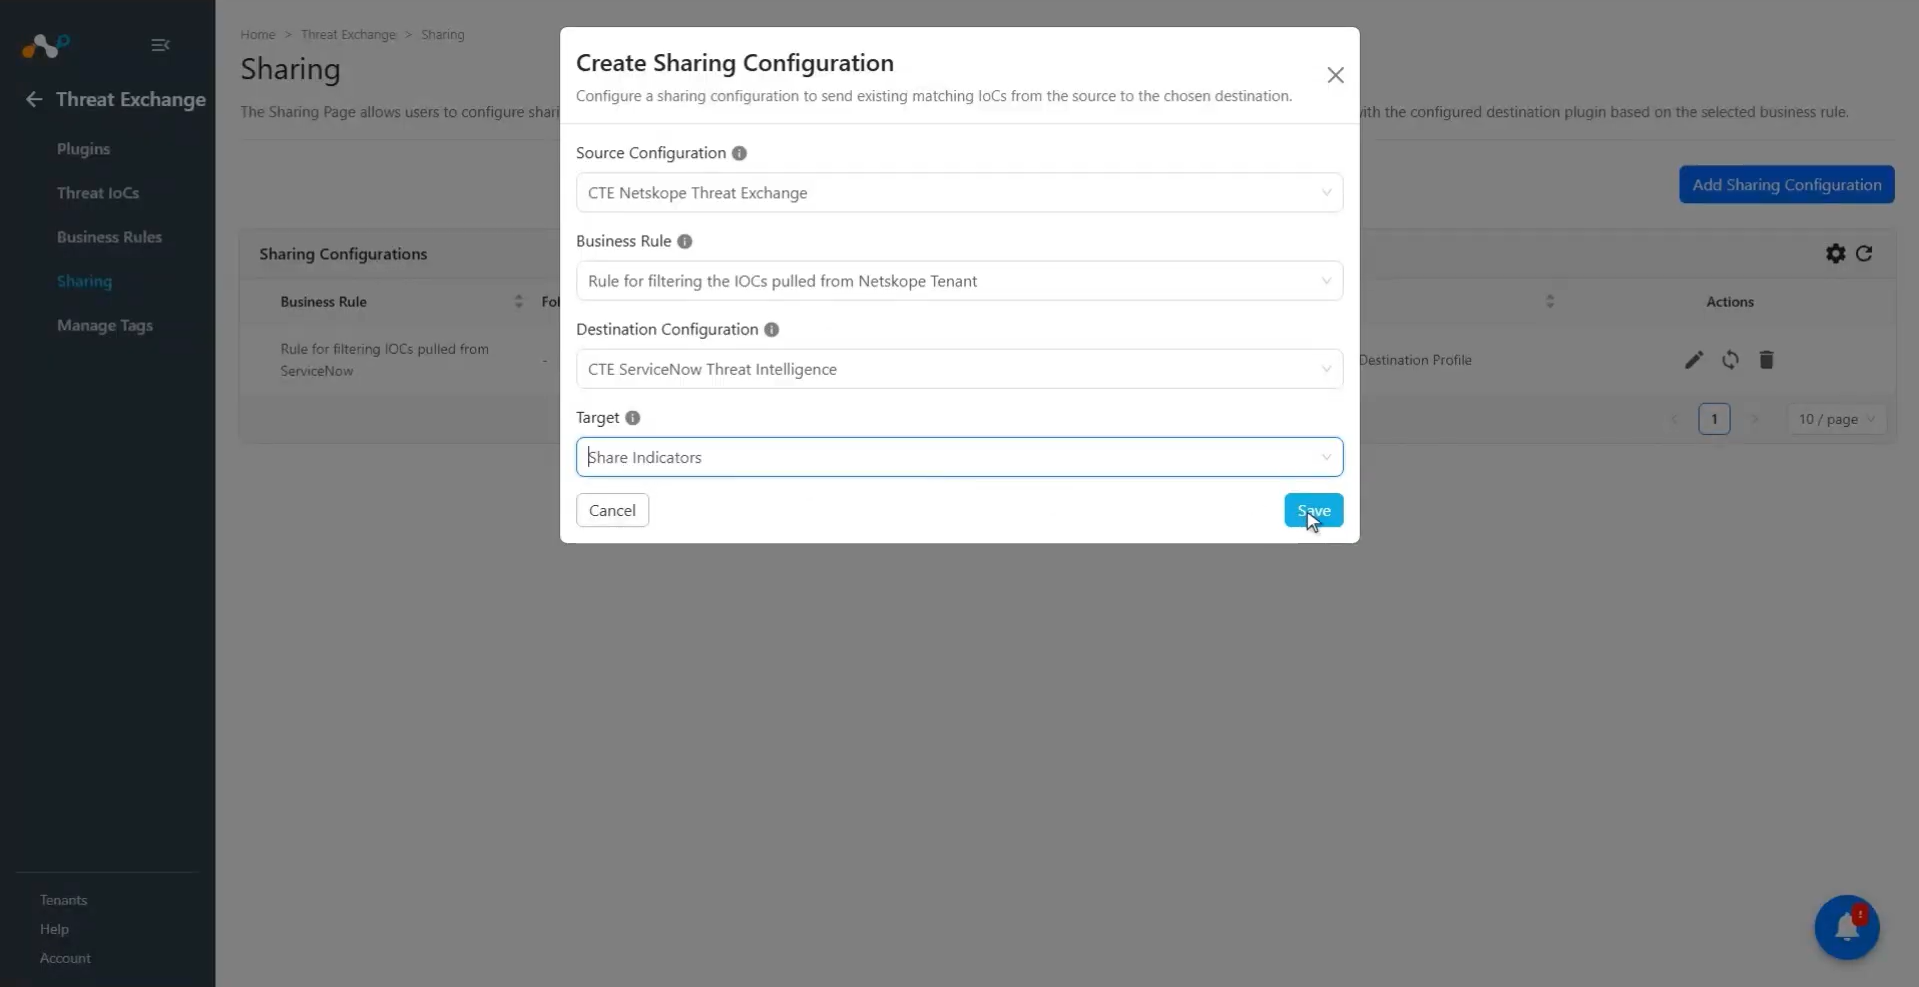
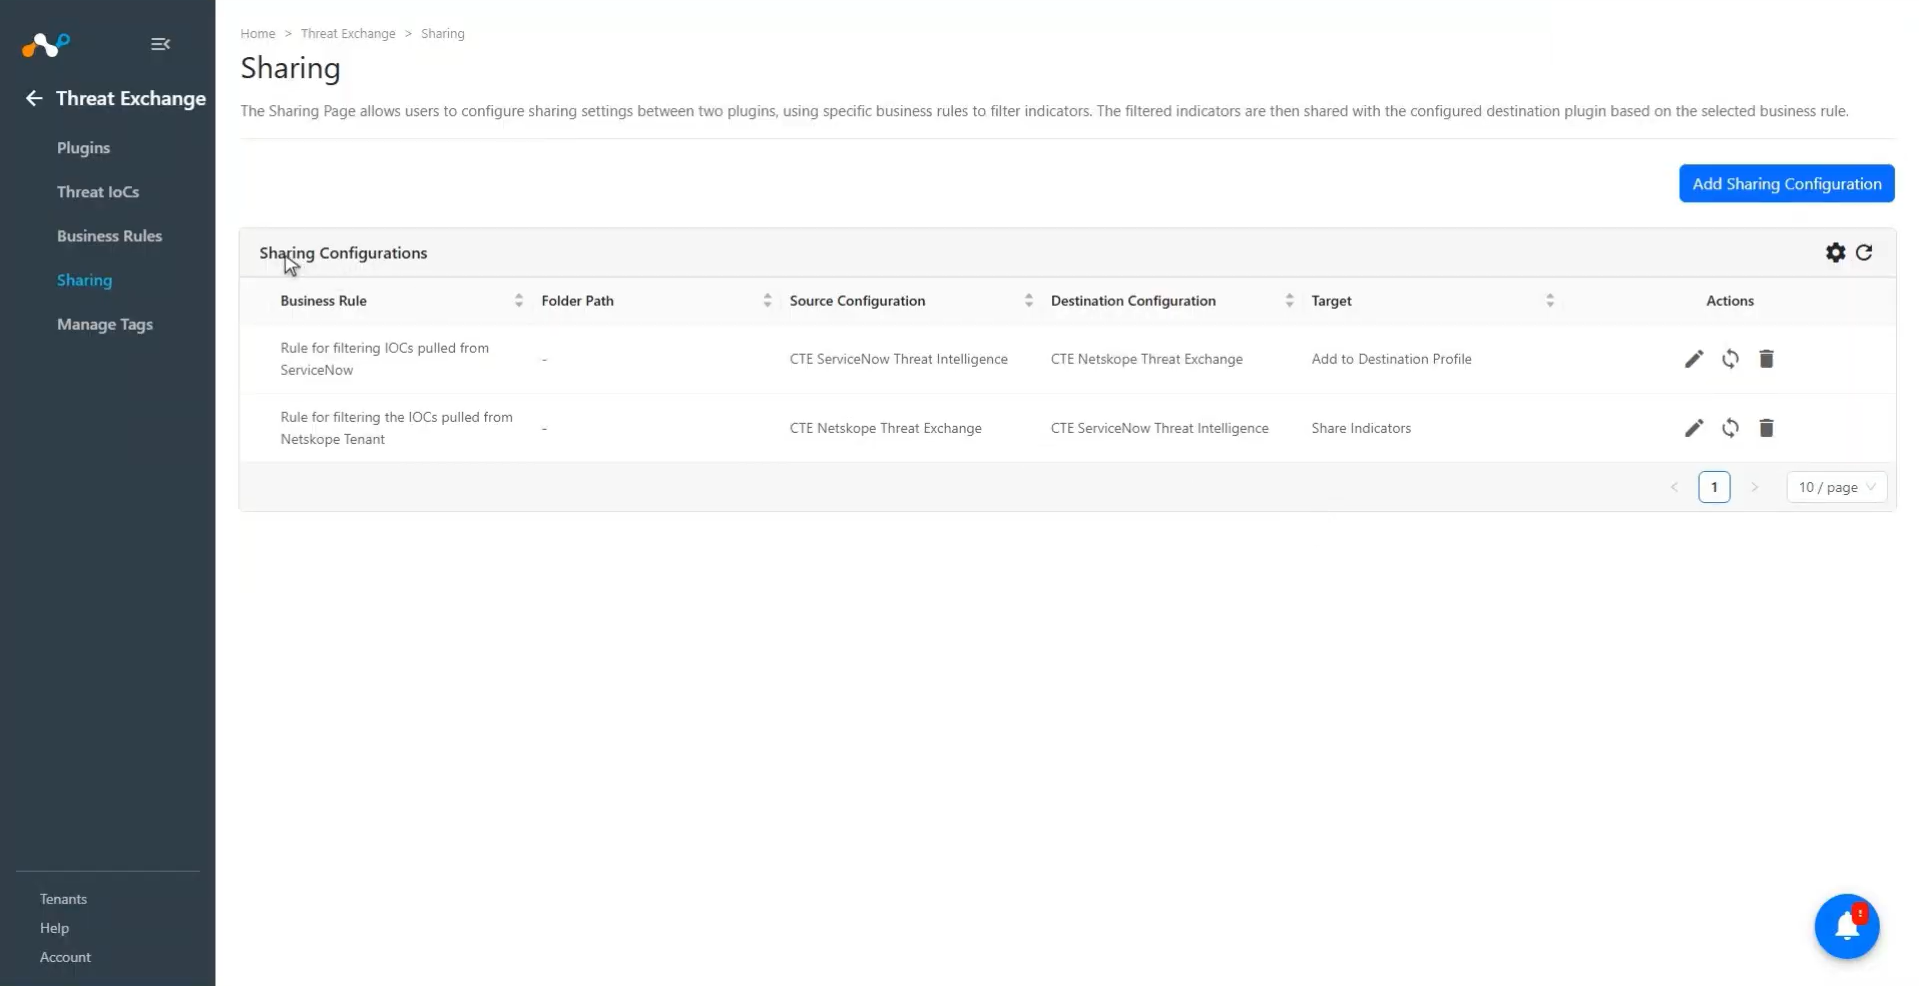
Pour partager des IoC de ServiceNow Threat Intelligence vers Cloud Exchange :
-
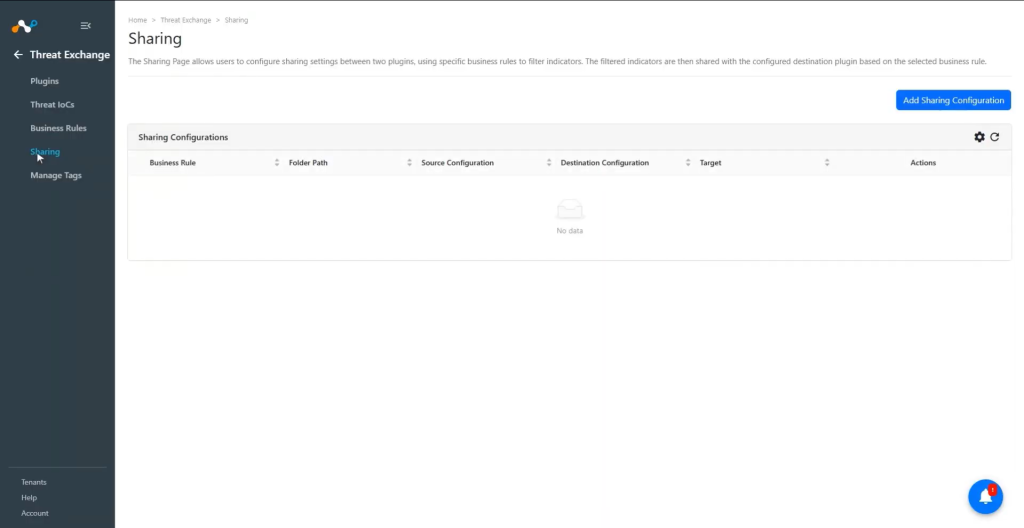
Dans Threat Exchange, allez à Sharing et cliquez sur Add Sharing Configuration.
-
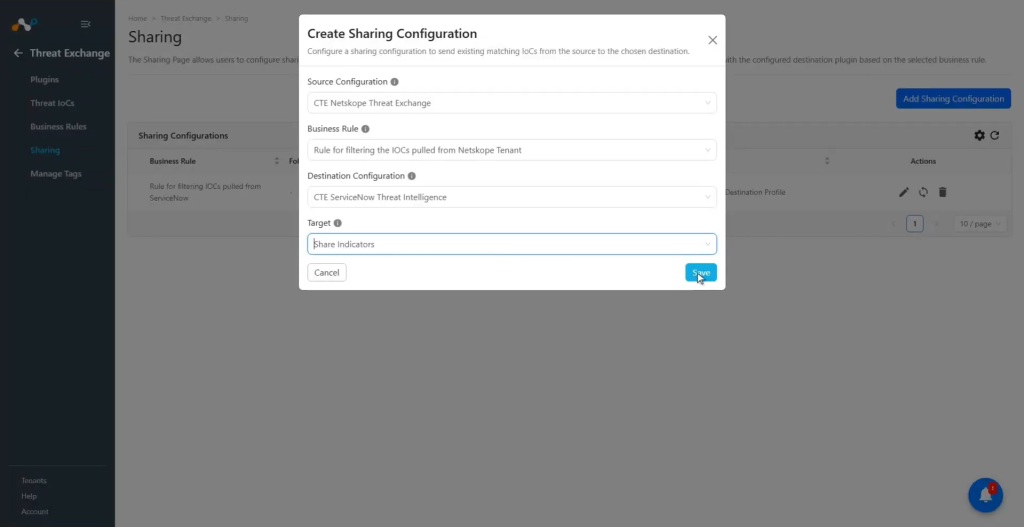
Select votre configuration source (CTE Netskope Threat Exchange), votre règle de gestion, votre configuration de destination (ServiceNow Threat Intelligence) et votre cible.
-
Cliquez sur Save.
Note
Comme le plugin ServiceNow prend en charge l’extraction d’URL, d’IPv4, de domaine, de FQDN, de SHA256 et de MD5, vous pouvez effectuer ces actions sur Netskope en utilisant ces indicateurs :
- Ajouter à la liste des URL
- Ajouter à la liste de hachage des fichiers
- Ajouter à l'application privée
- Add to Destination Profile
- Add to DNS Profile
Activation de la rétractation des IOC
Pull Retraction
Pour activer la rétraction par extraction pour le plugin ServiceNow Threat Intelligence :
- Définissez le paramètre Retraction Interval (in days) dans la configuration du plugin.
- Activez IoC(s) Retraction dans Threat Exchange > Settings dans Cloud Exchange.
Rétractation du push
Pour activer la rétraction par extraction pour le plugin ServiceNow Threat Intelligence, sélectionnez Yes dans le paramètre de configuration Enable Push Retraction. Lorsque cette option est activée, les indicateurs précédemment envoyés à ServiceNow sont définitivement supprimés de la table sn_ti_observable lorsqu'ils sont rétractés dans Cloud Exchange.
Valider le plugin ServiceNow Threat Intelligence
Valider le retrait
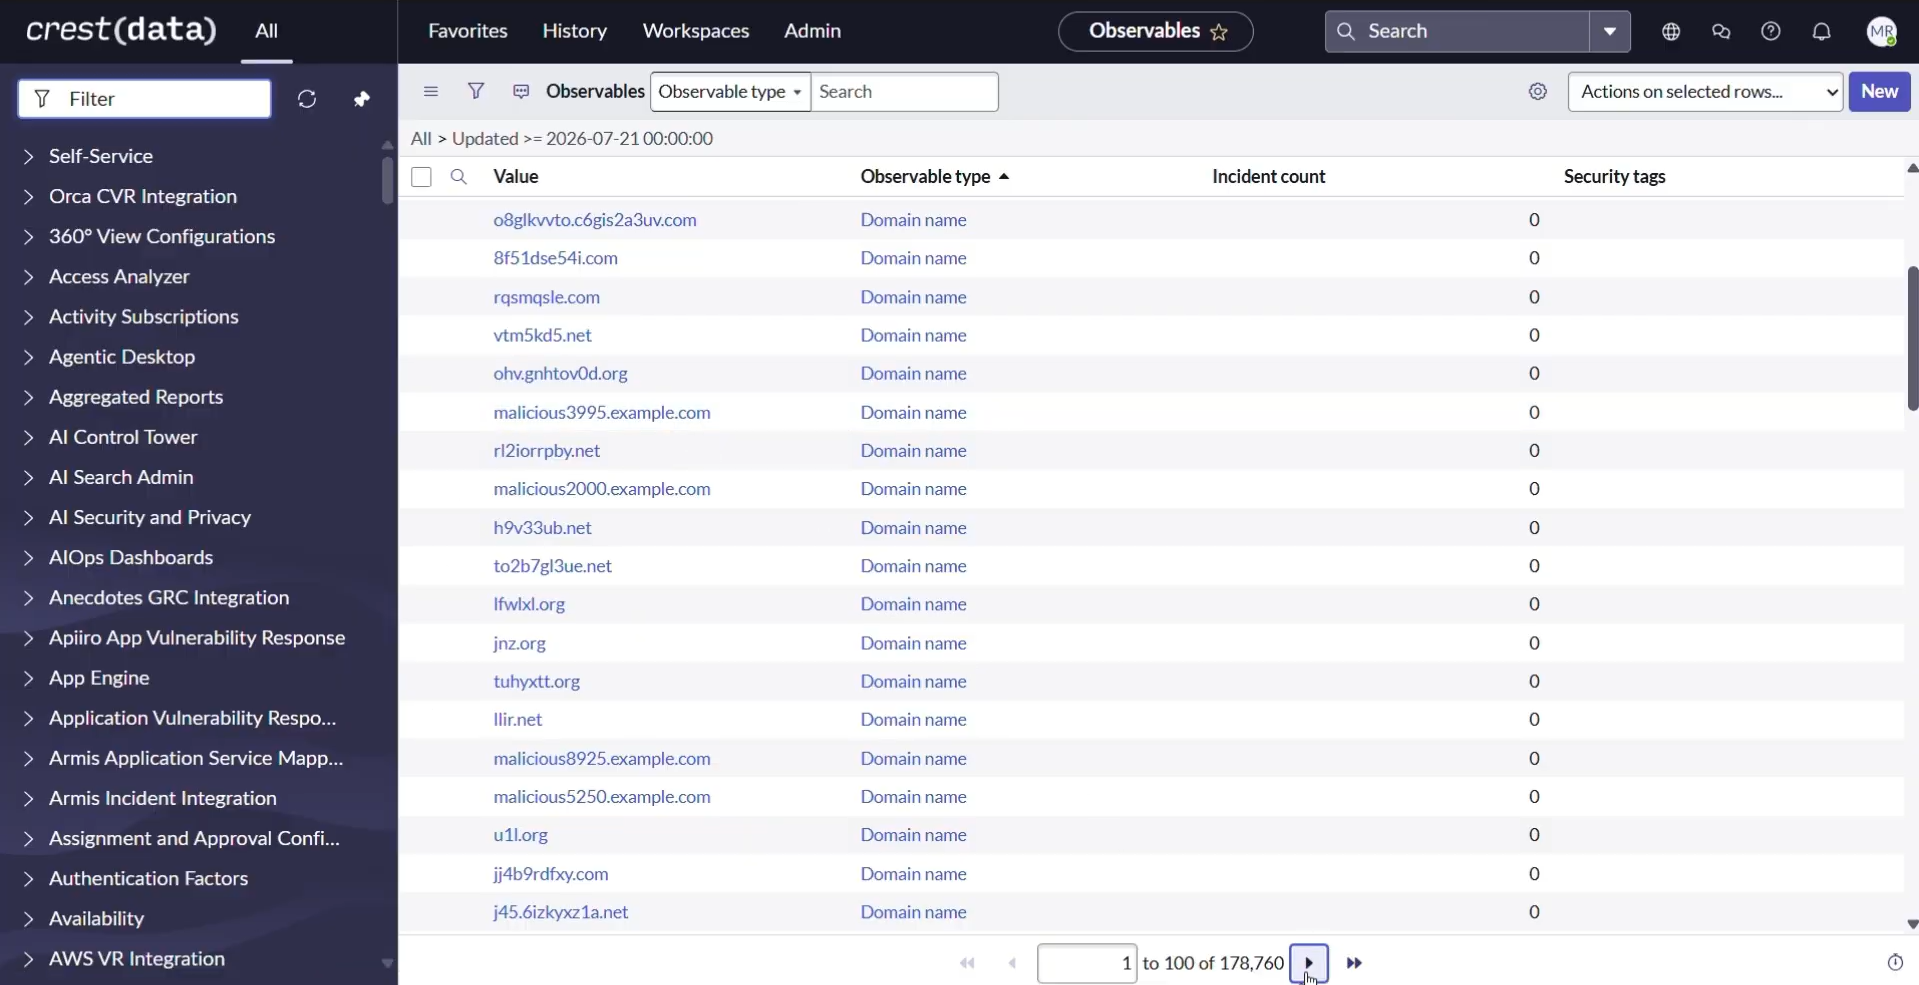
Les indicateurs de ServiceNow sont extraits de la table Observables
Dans votre console ServiceNow, accédez à Threat Intelligence > Observables.
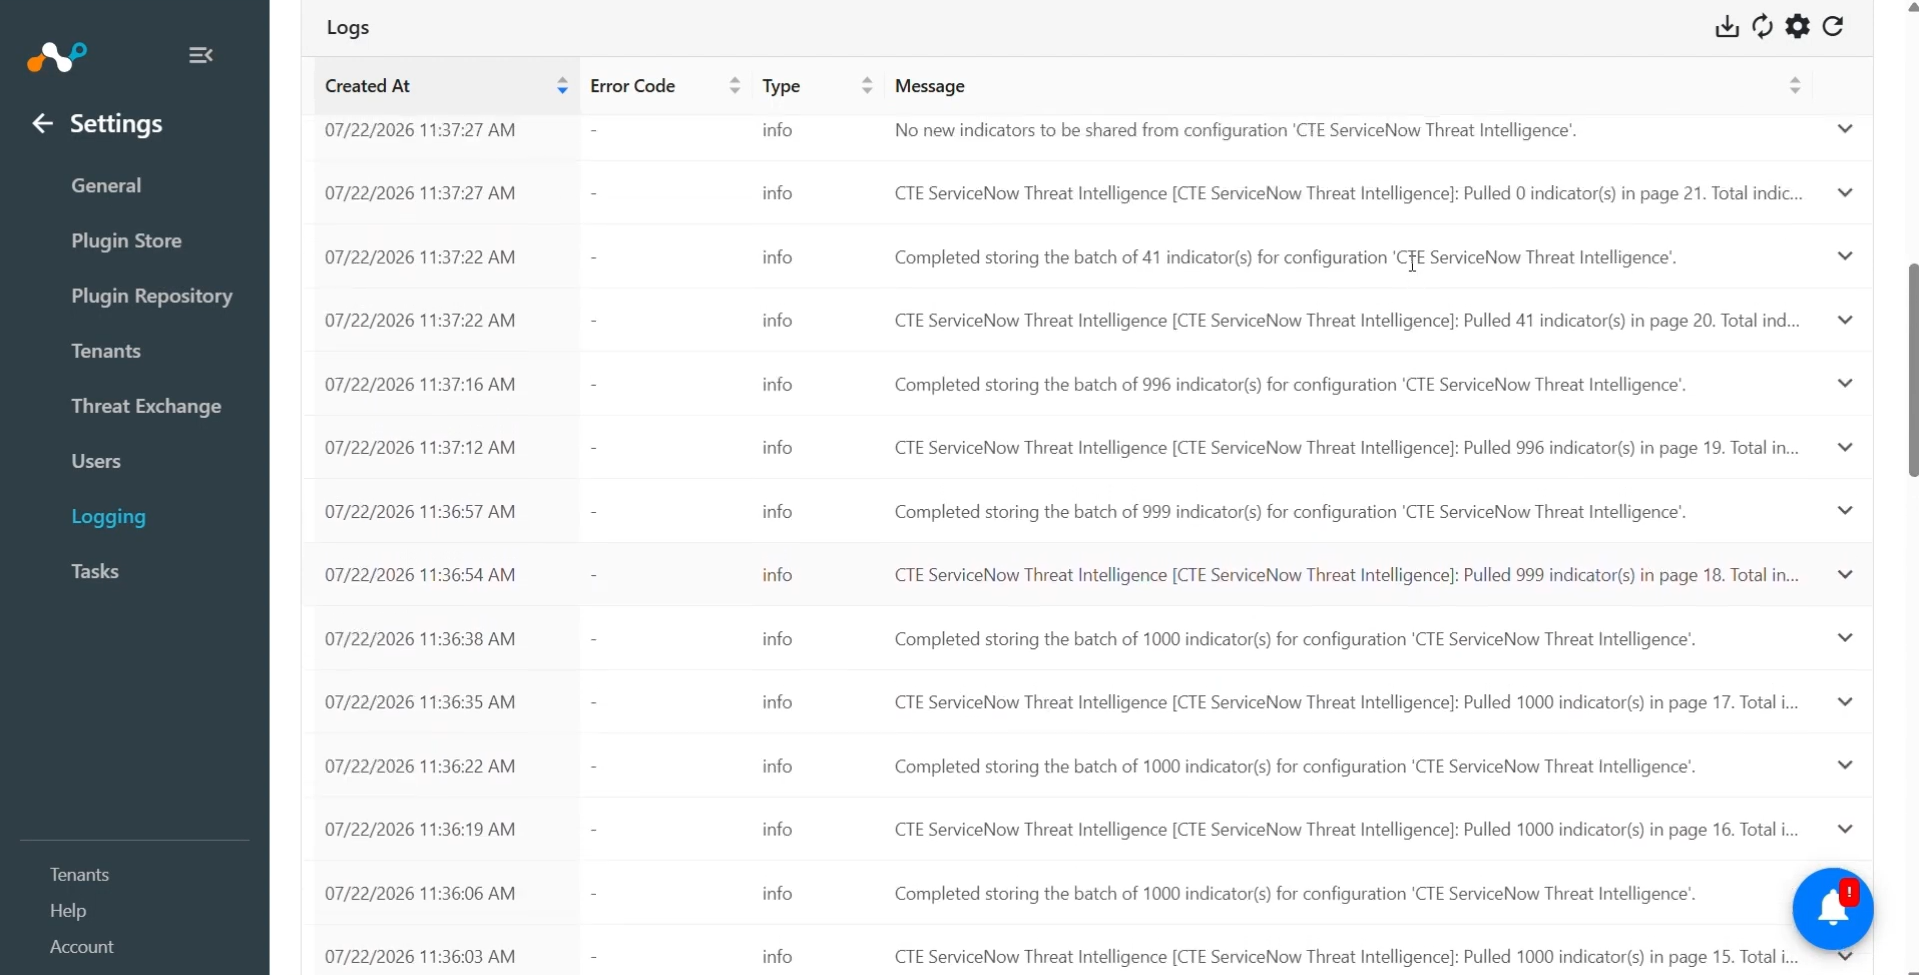
Vous pouvez également vérifier les indicateurs extraits dans Cloud Exchange à partir des journaux disponibles dans Logging.
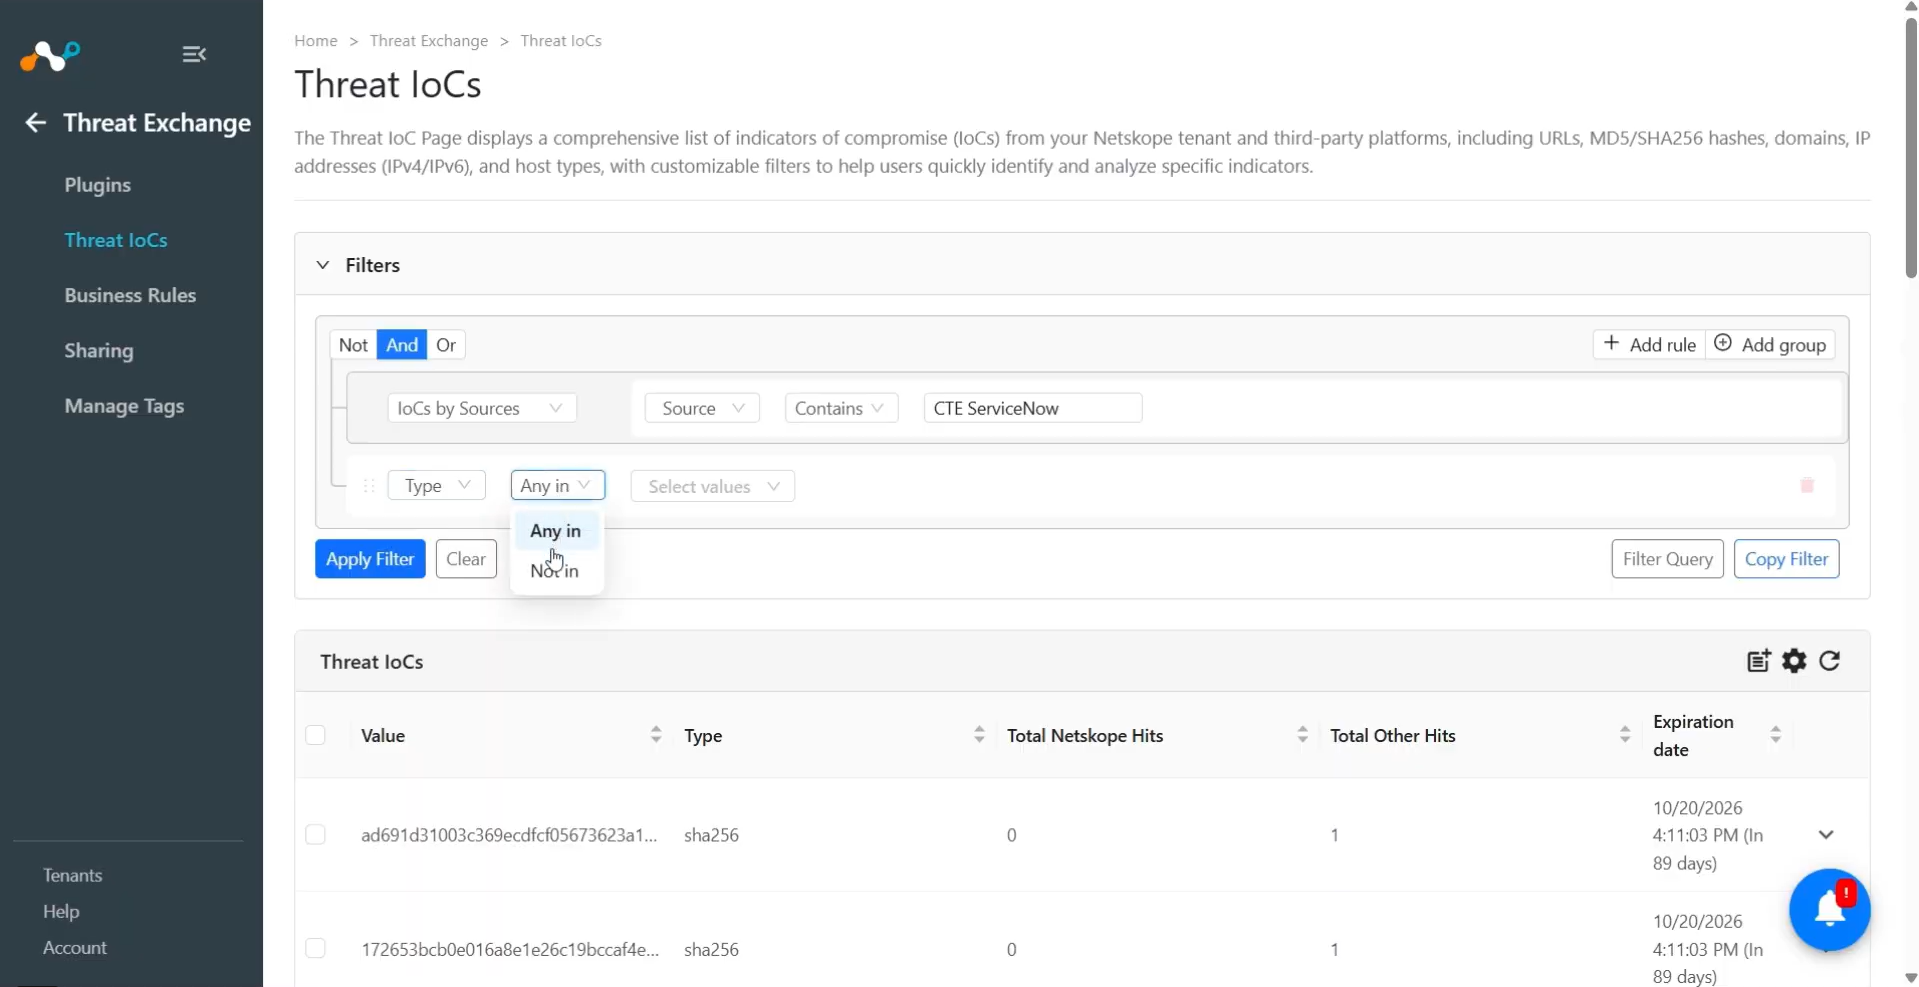
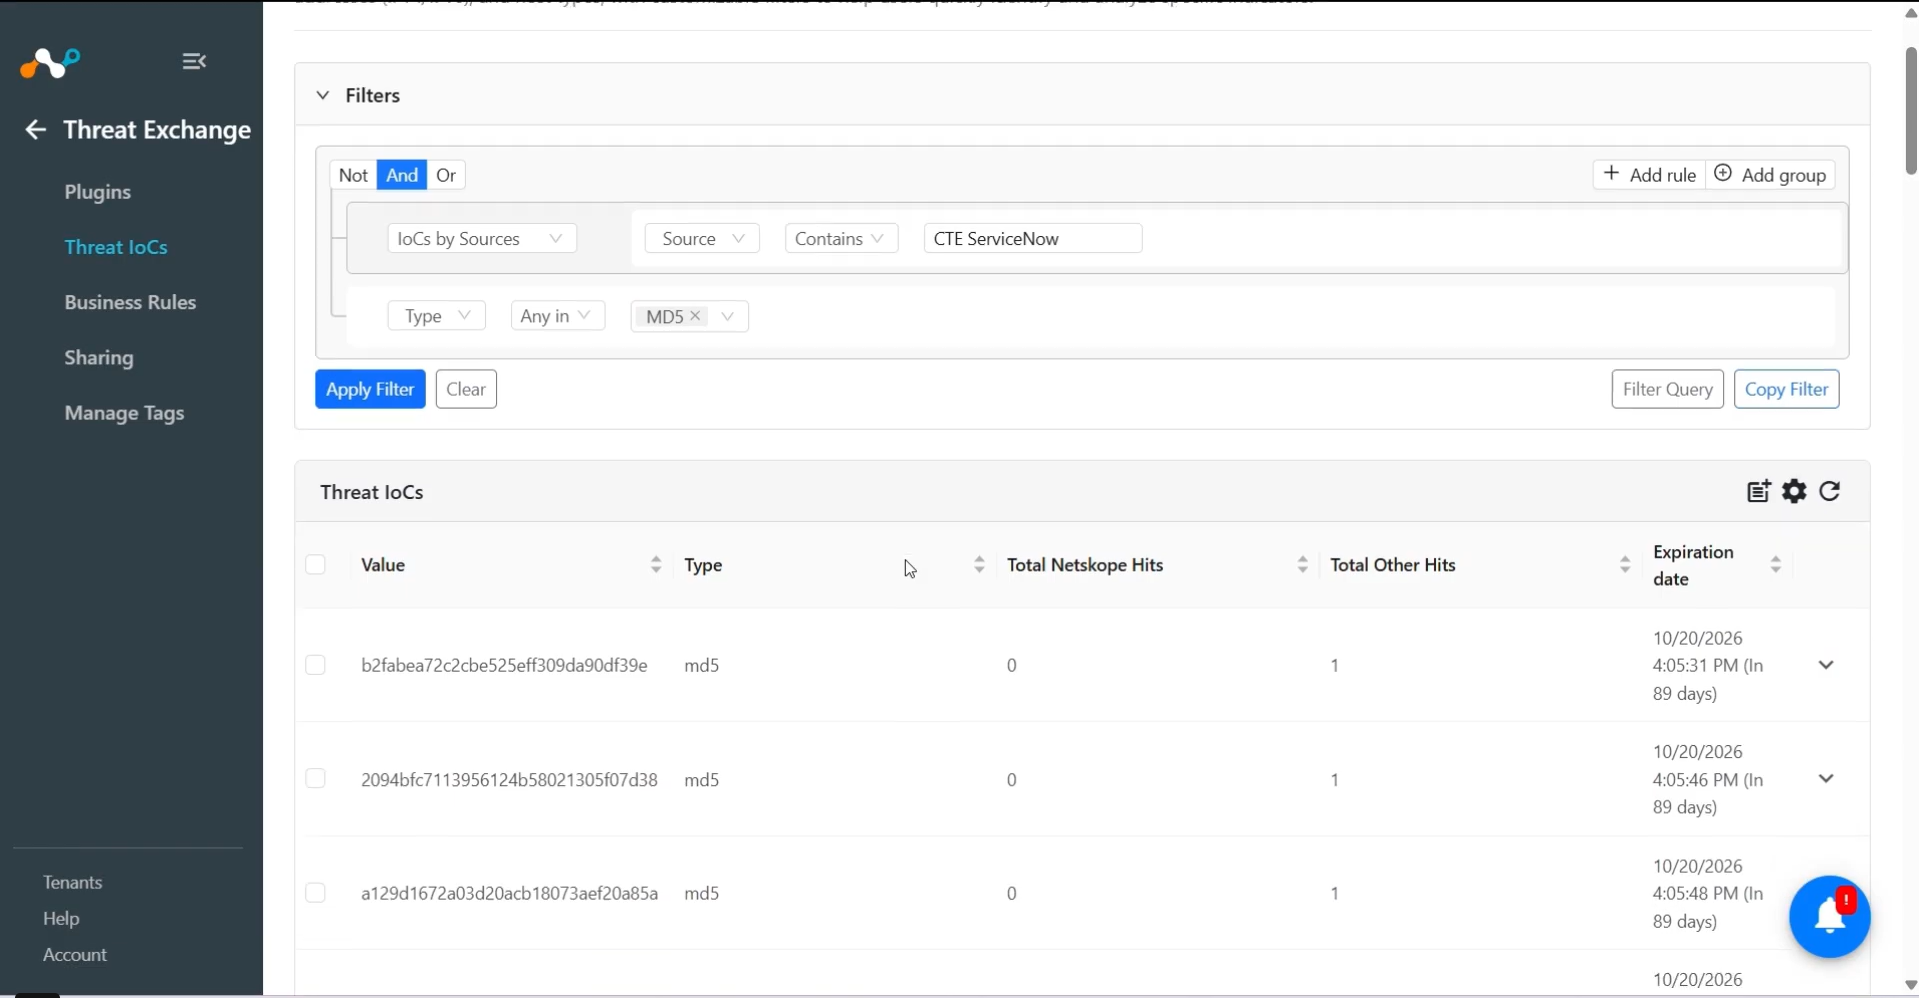
Les données extraites seront répertoriées sur la page IoCs de la menace. Vous pouvez filtrer les IoCs extraits de la plateforme en utilisant le filtre : sources.source Like "<plugin configuration name>".
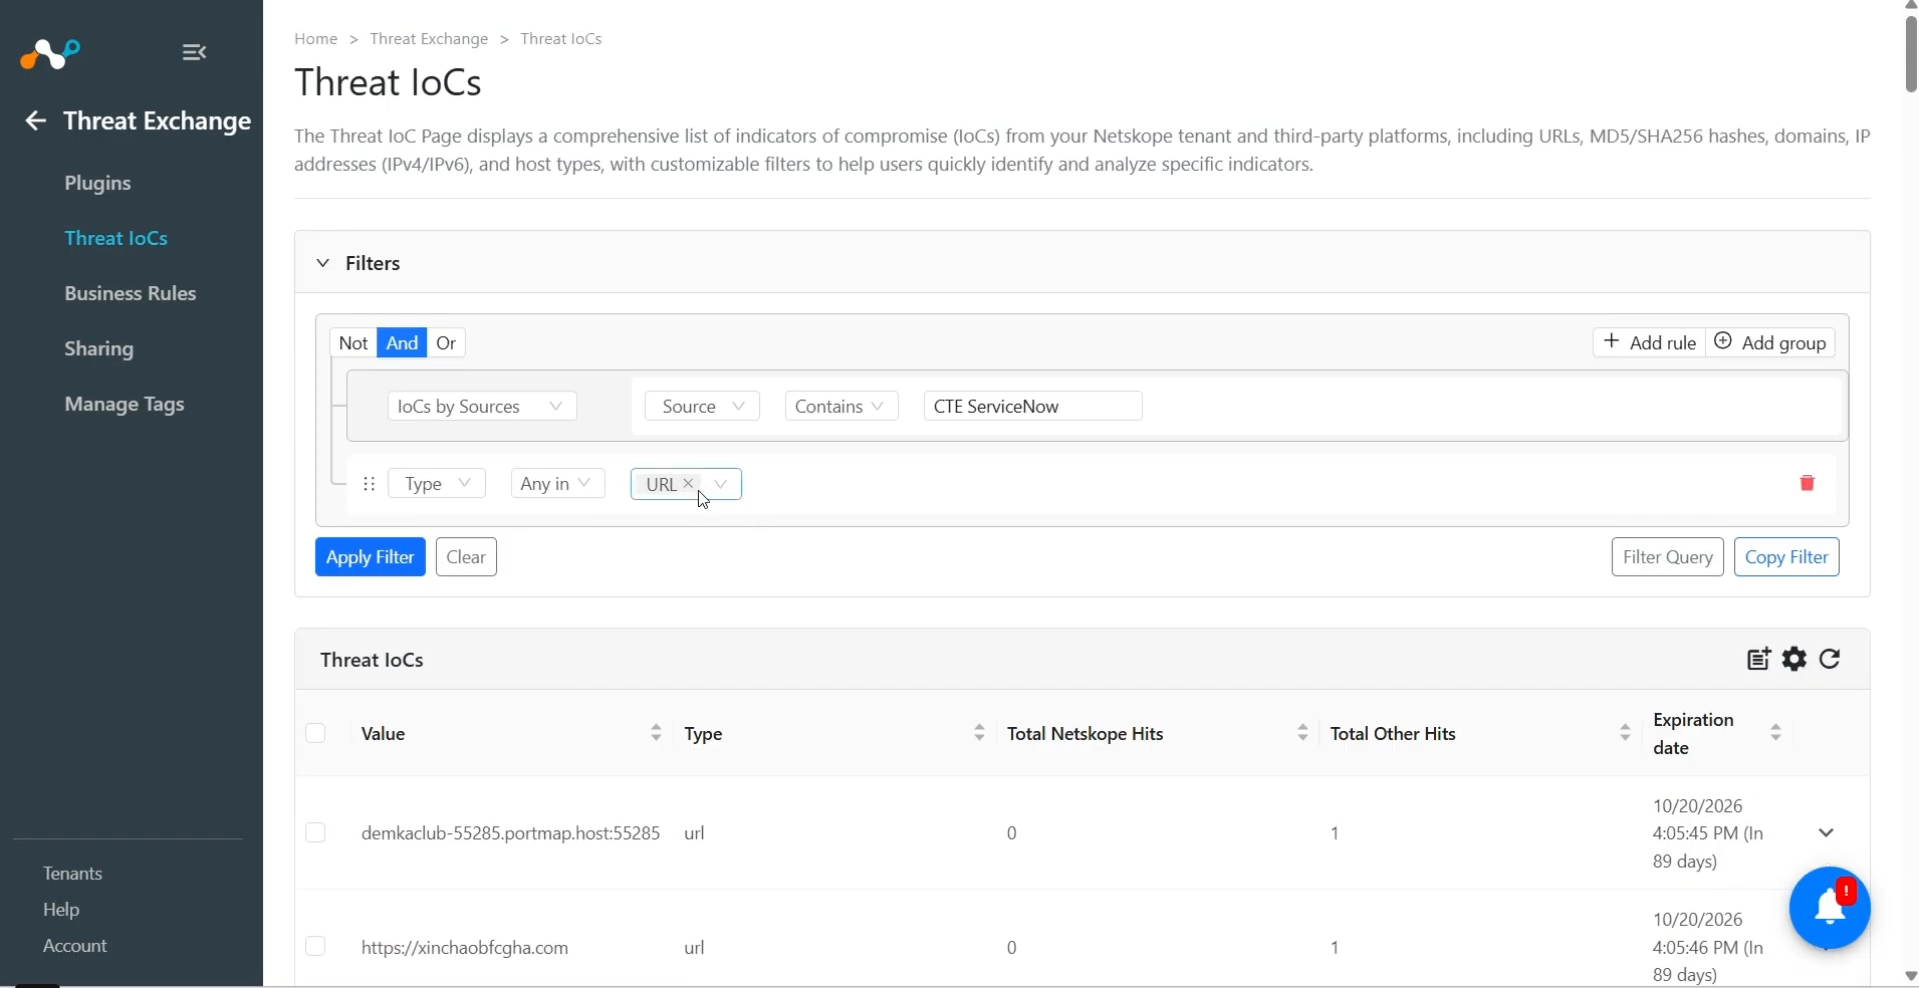
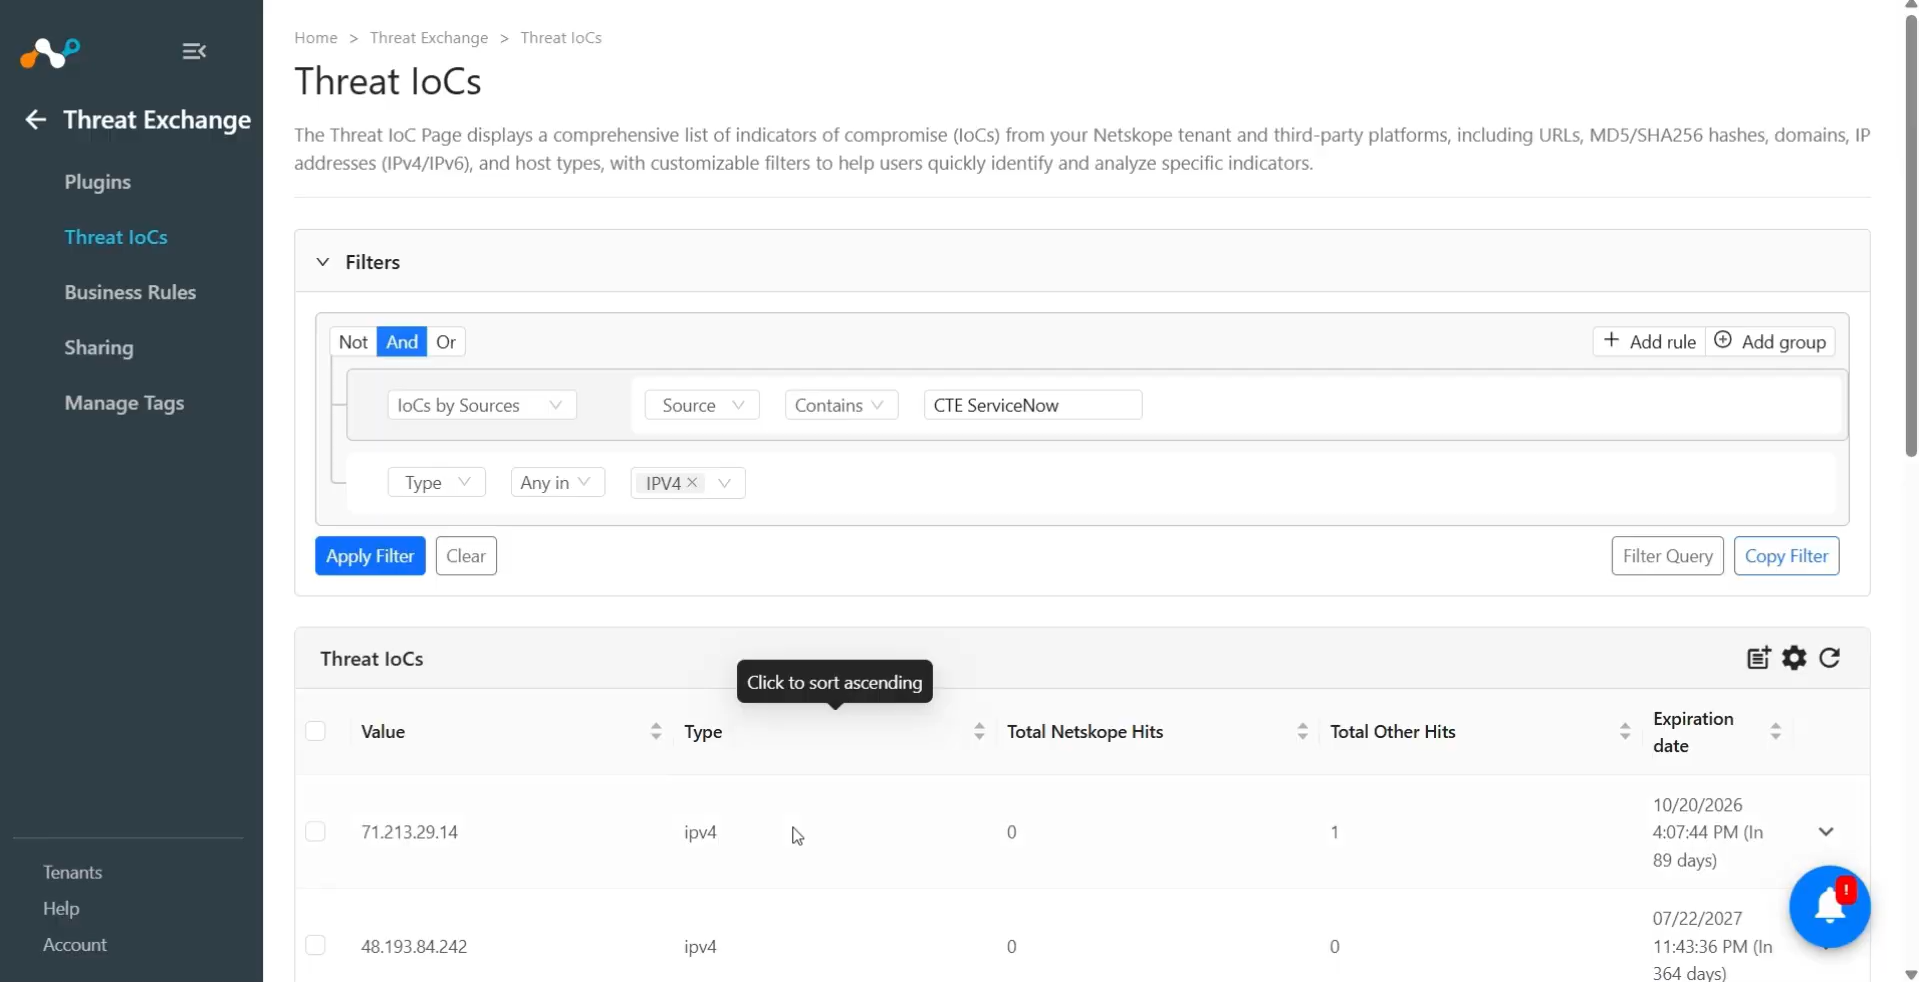
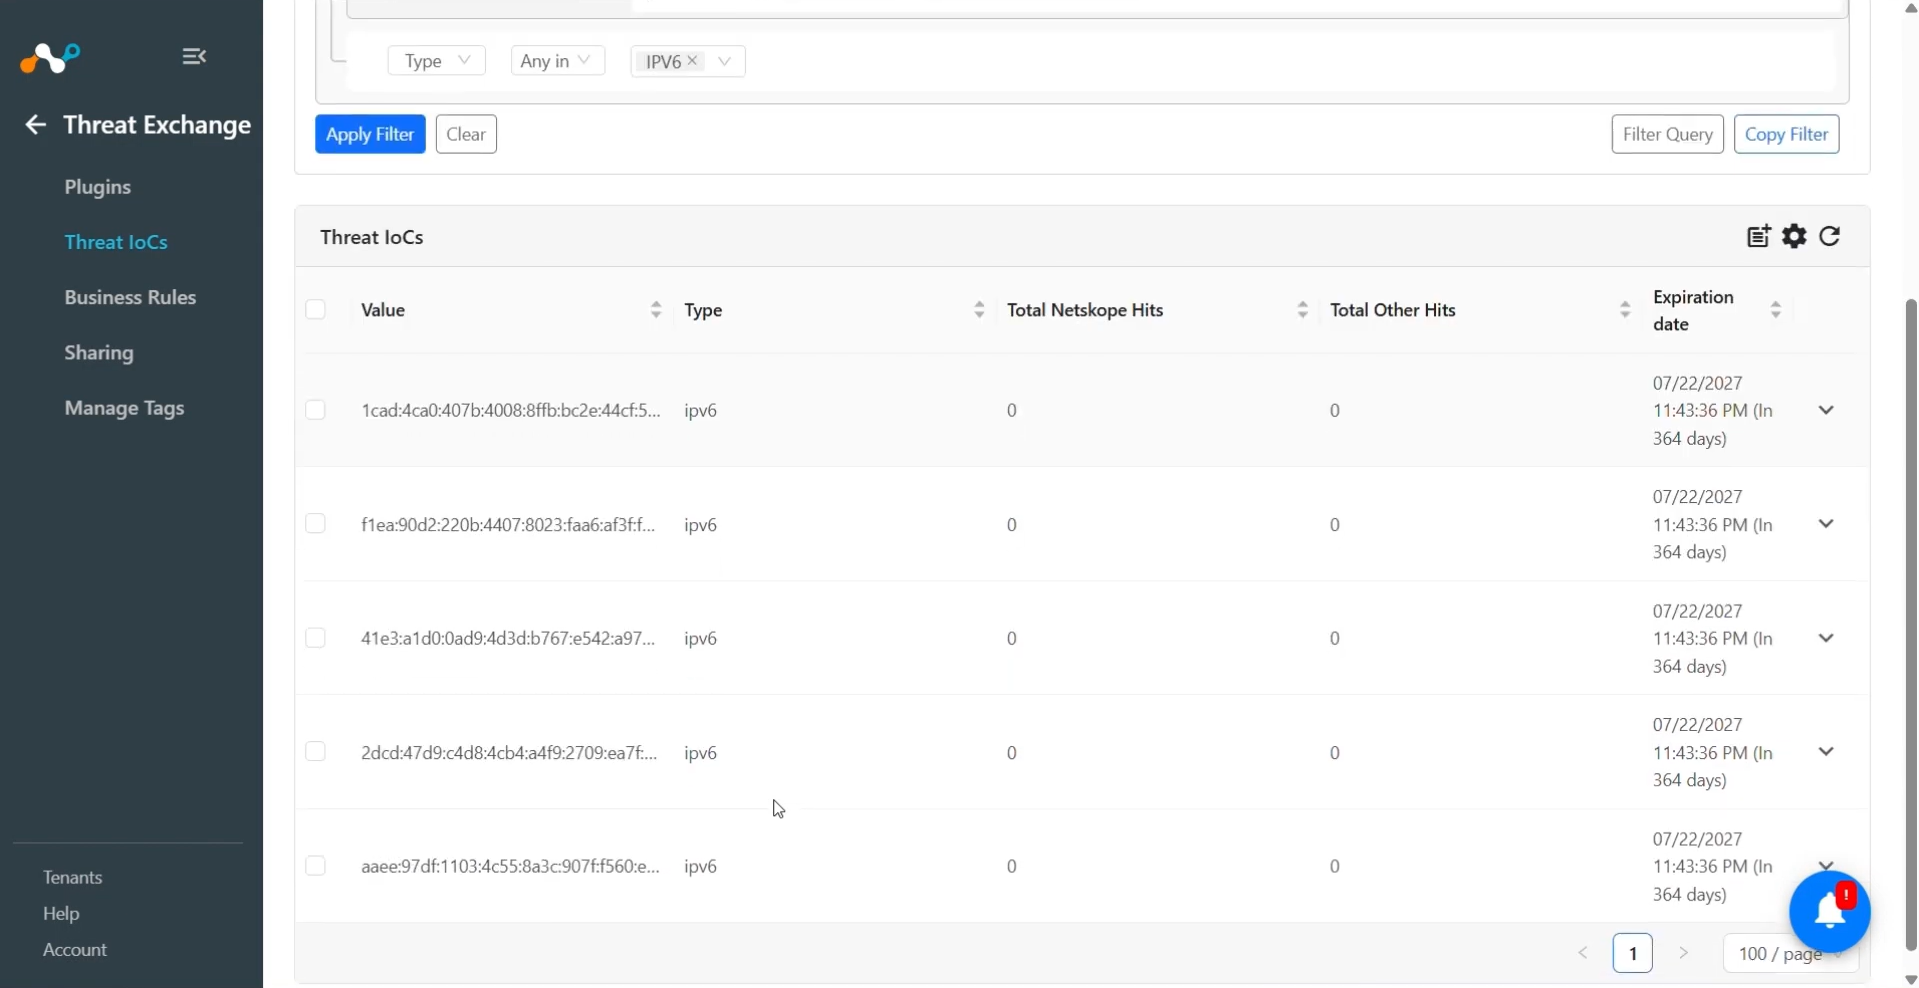
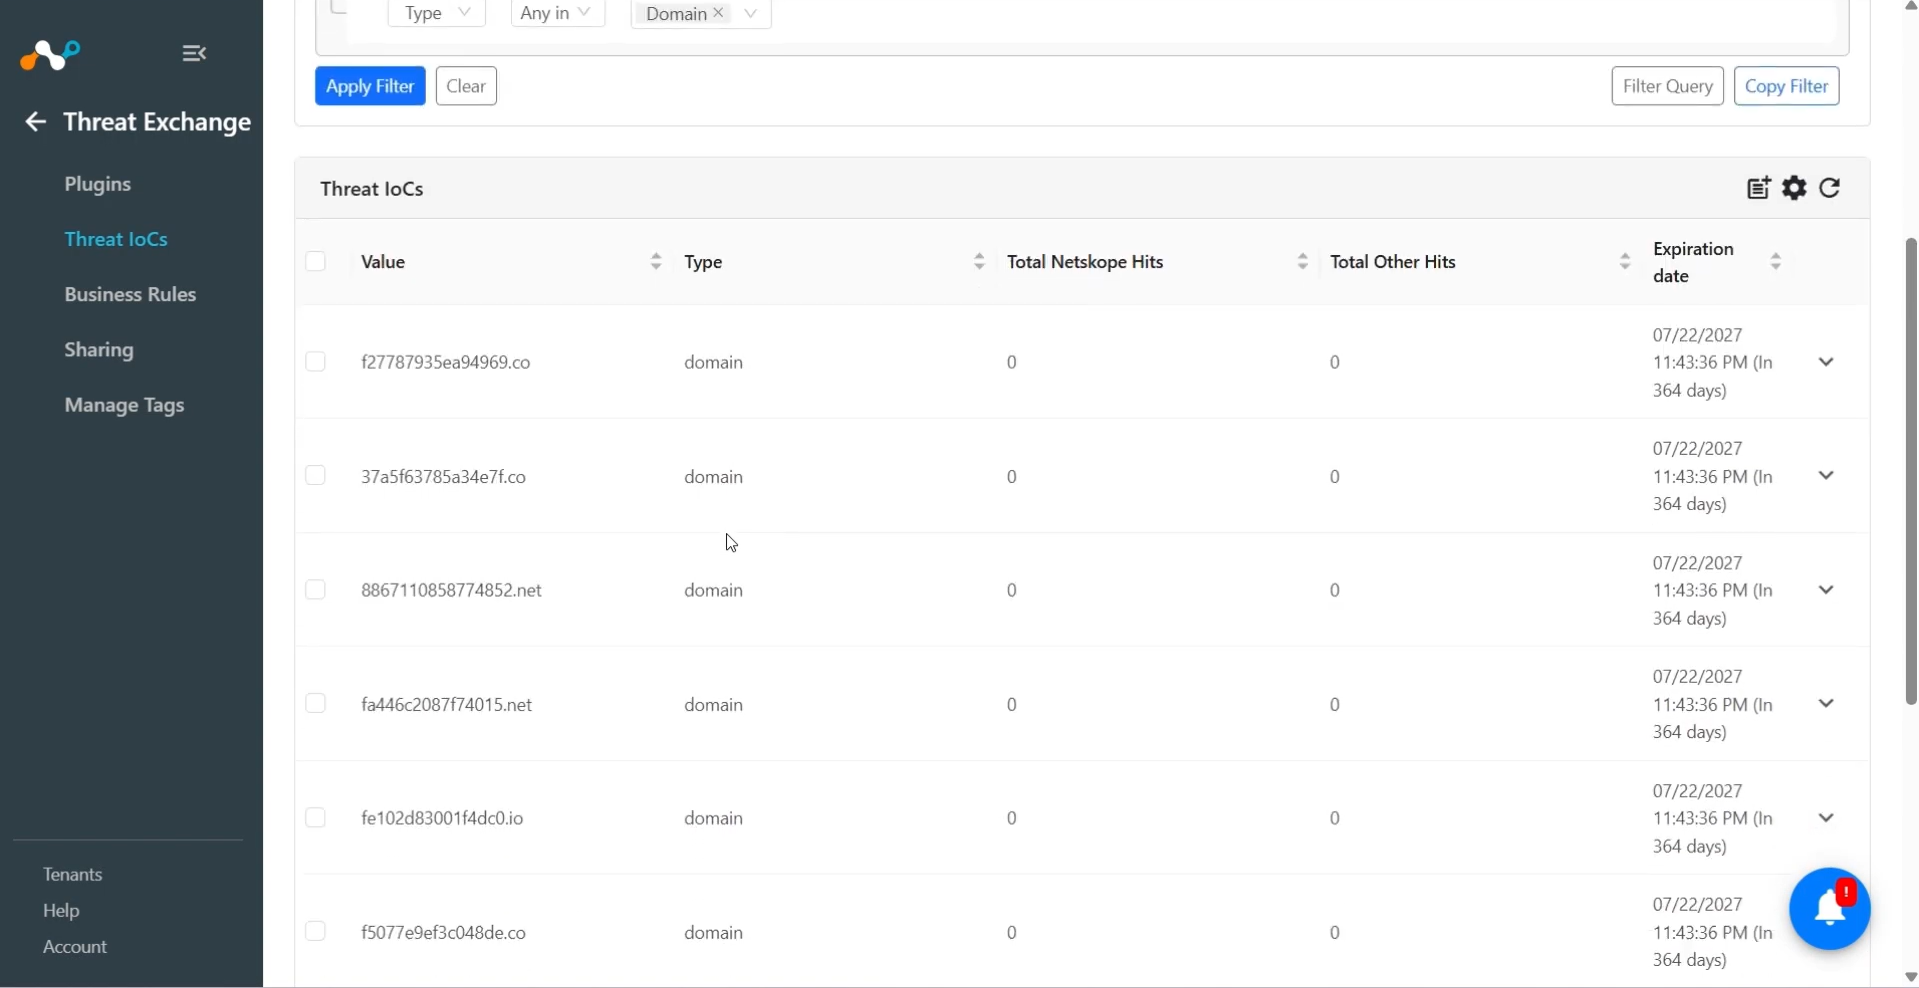
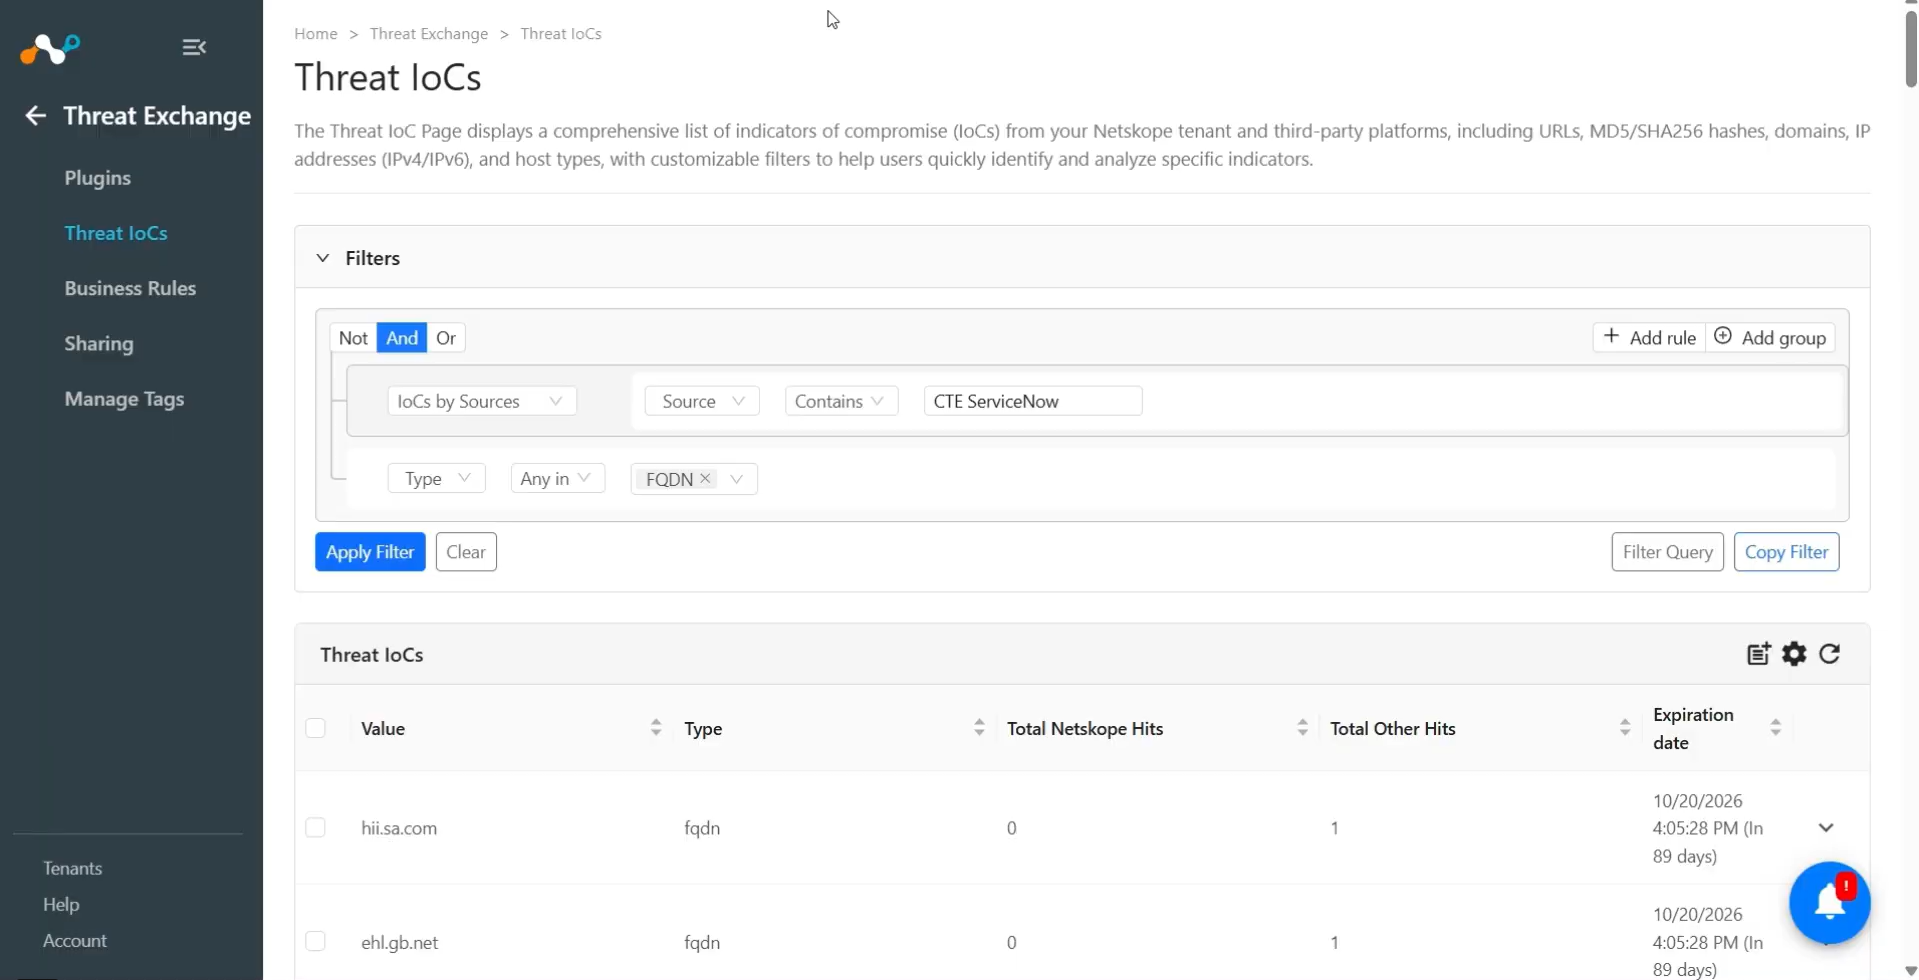
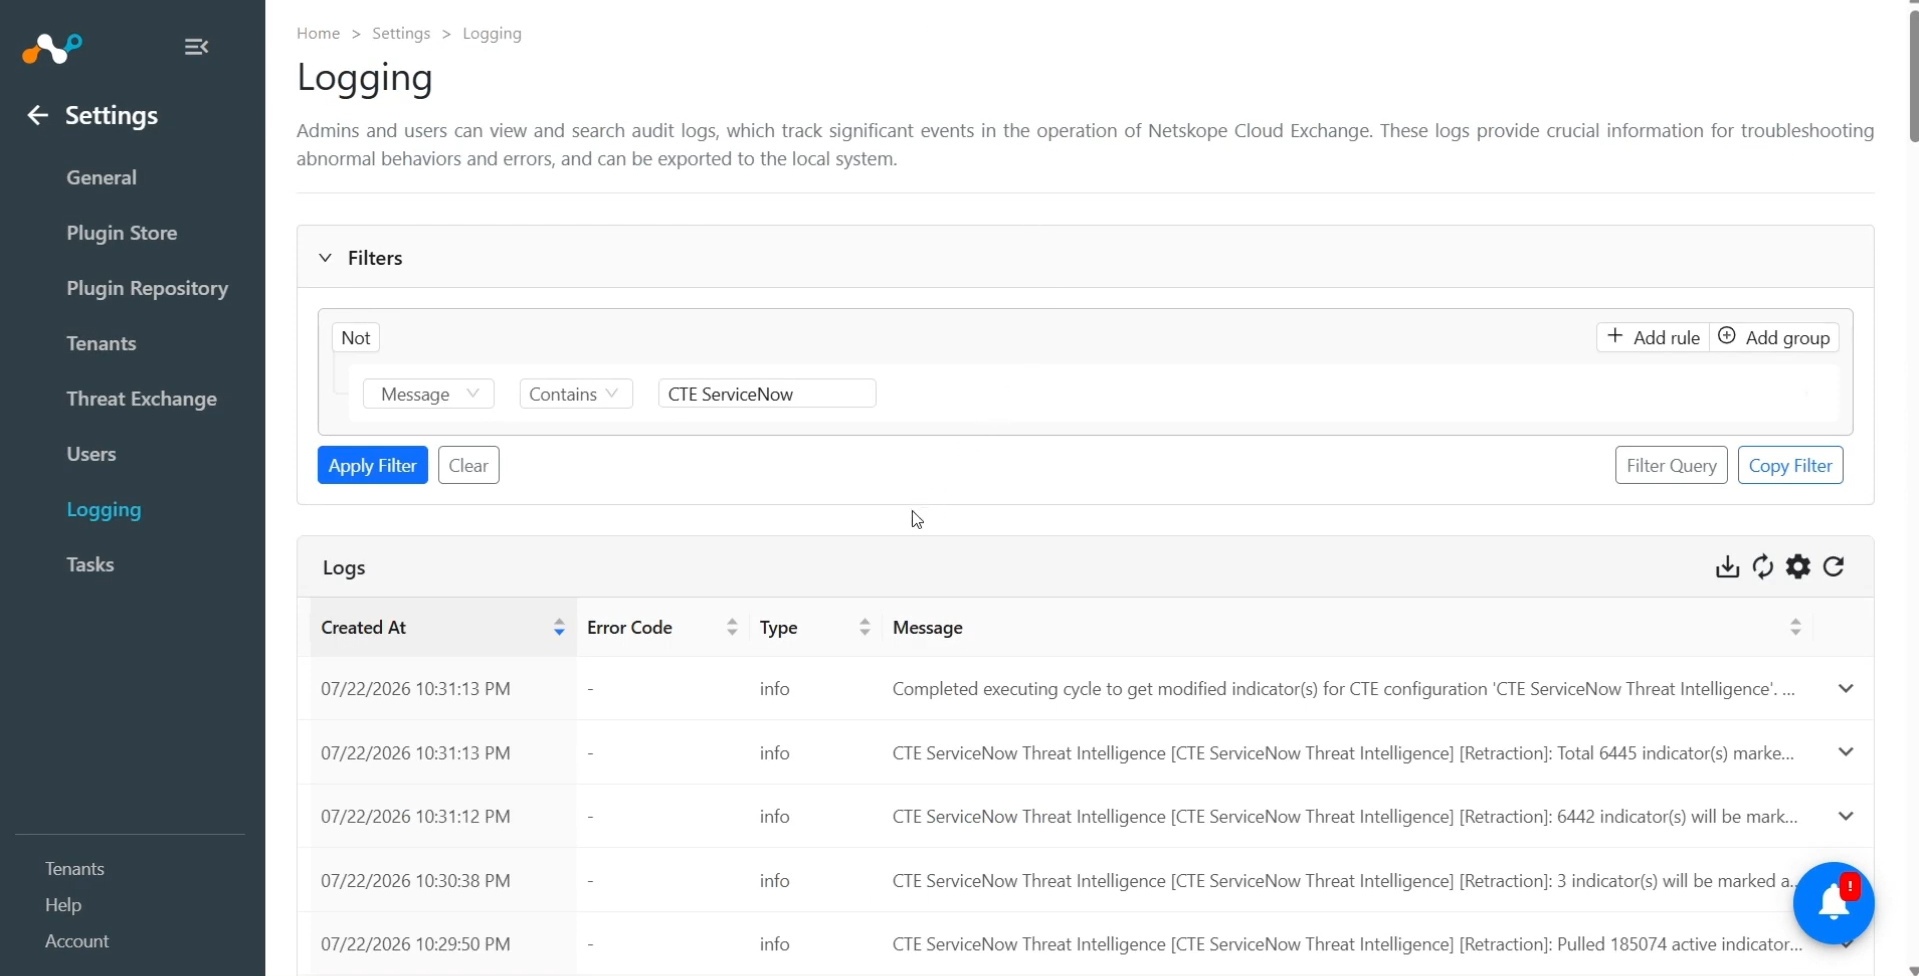
Pour vérifier les IoC rétractés depuis ServiceNow, consultez les journaux relatifs à la rétractation des IoC. Par exemple : message comme « [Retraction] : »
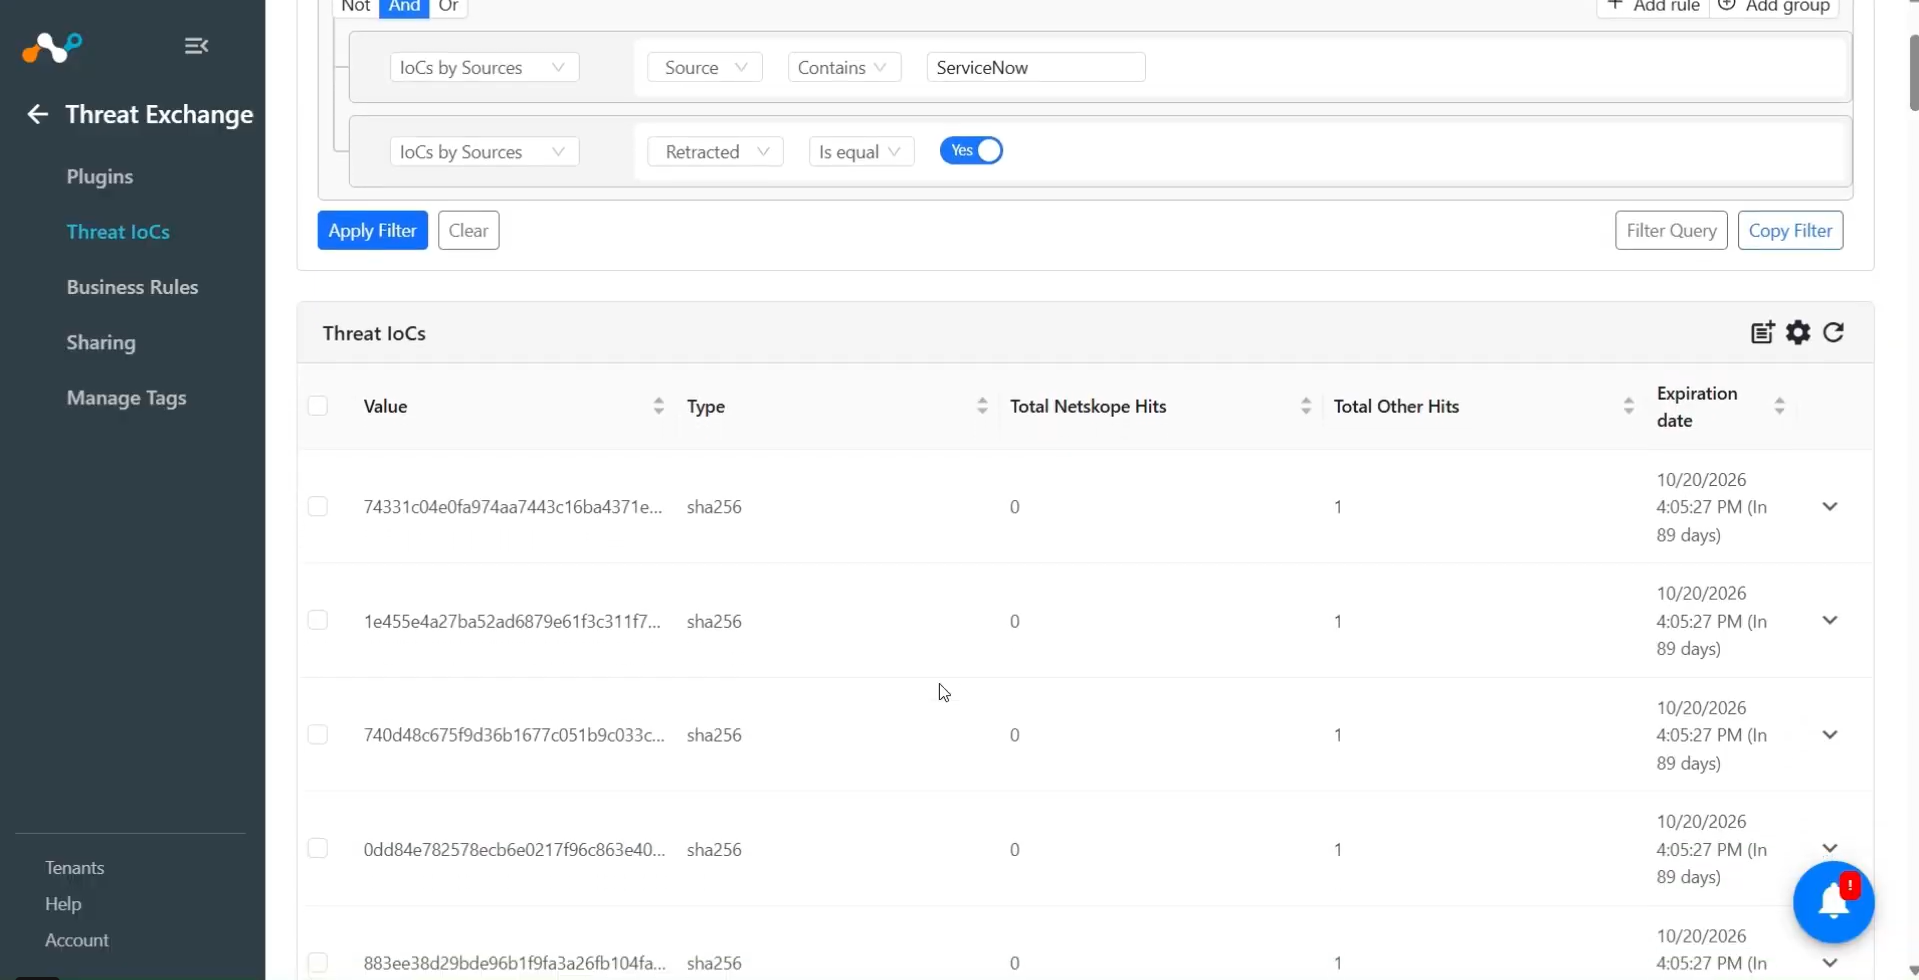
Pour valider les IoC rétractés sur la page Menace IoCs, appliquez le filtre : Rétracté est égal à Oui, ainsi que le filtre source pour le nom de configuration du plugin.
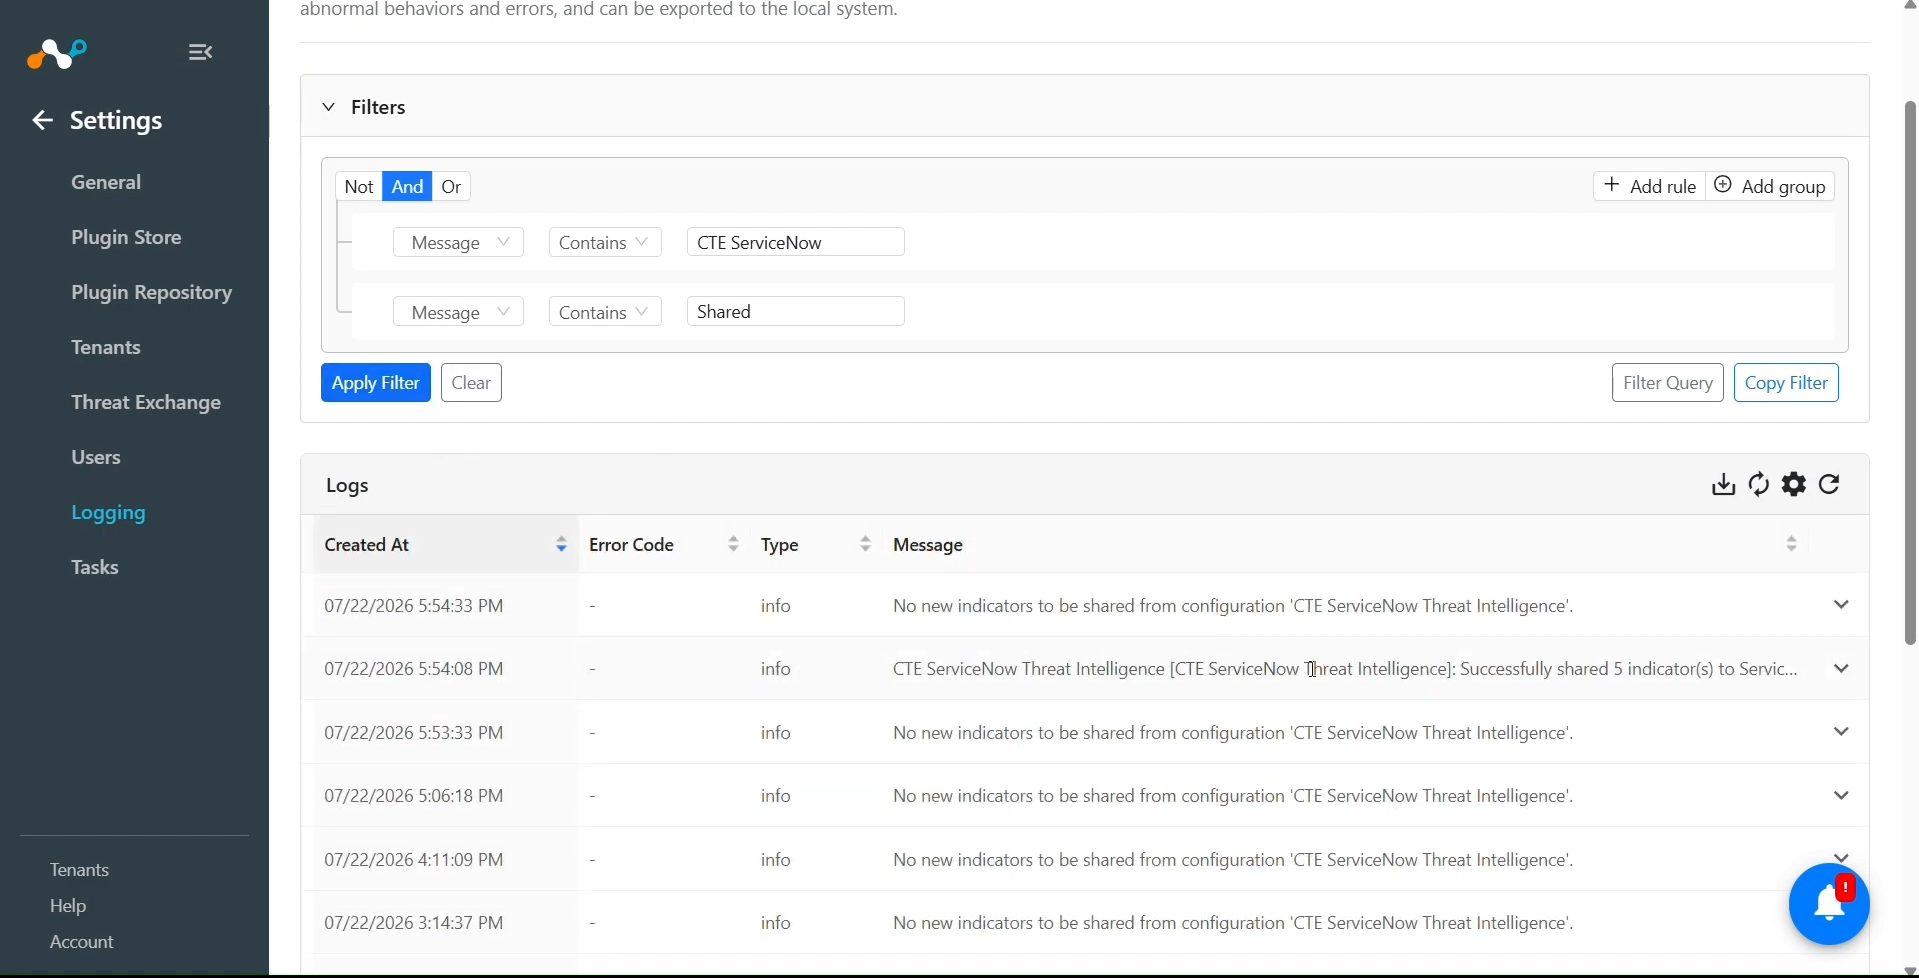
Valider le push
Les IoC partagés avec ServiceNow peuvent être vérifiés à partir des journaux disponibles sur Logging.
Connectez-vous à ServiceNow et accédez à Threat Intelligence > Observables pour vérifier que les indicateurs partagés apparaissent dans la table sn_ti_observable.
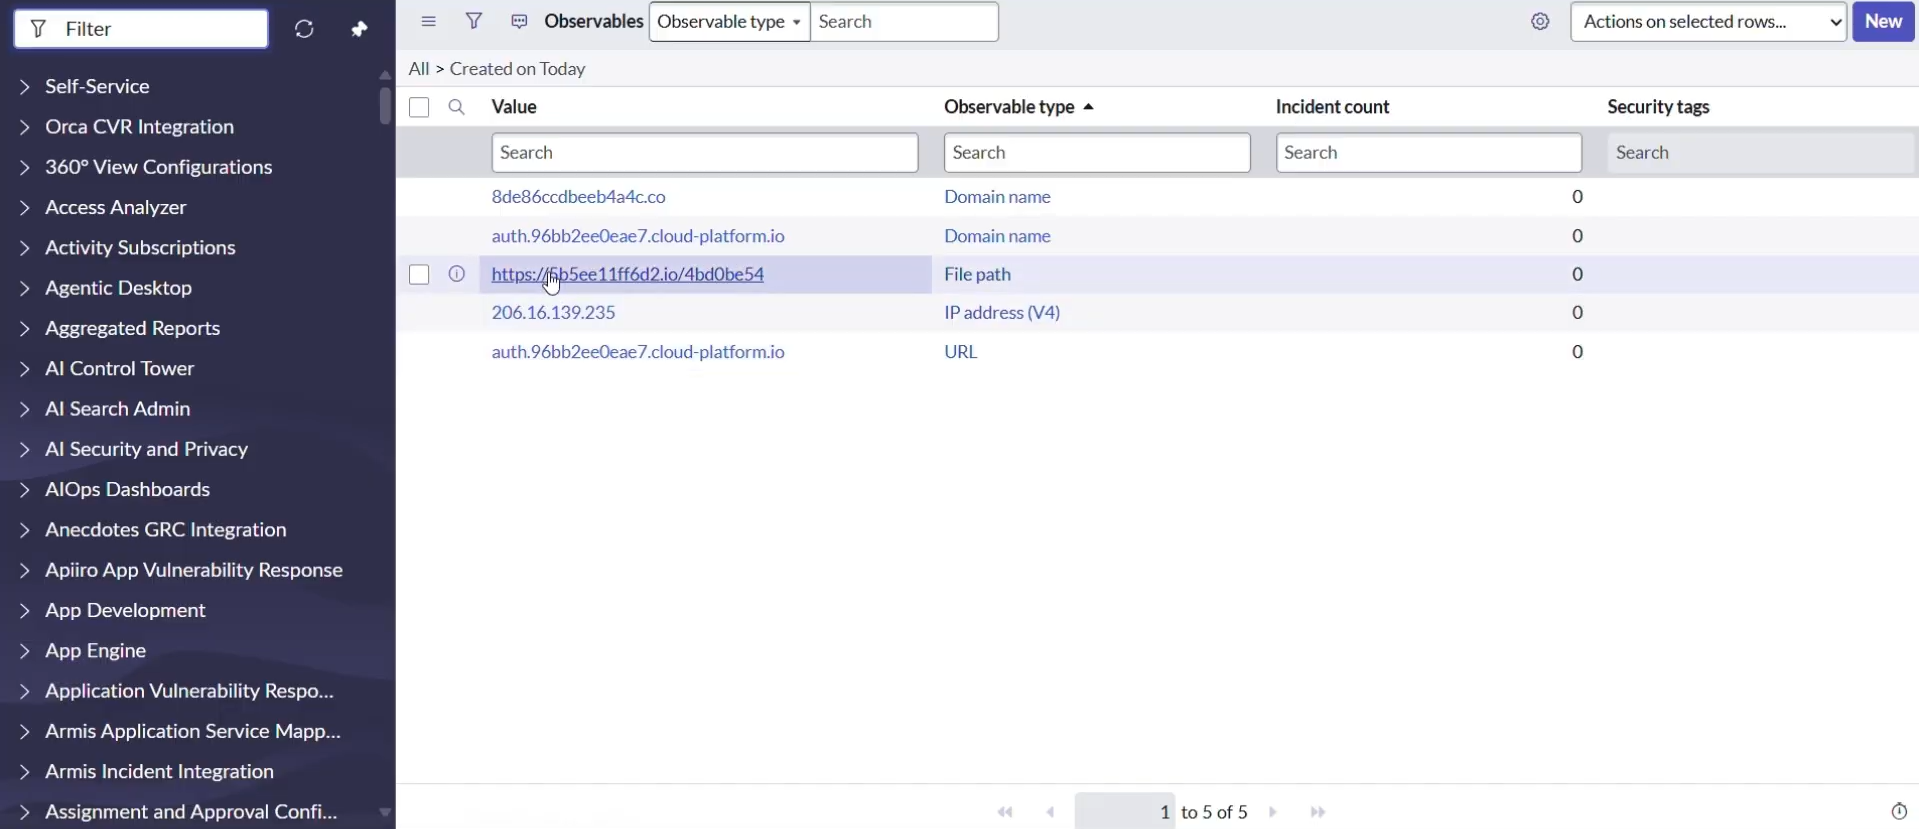
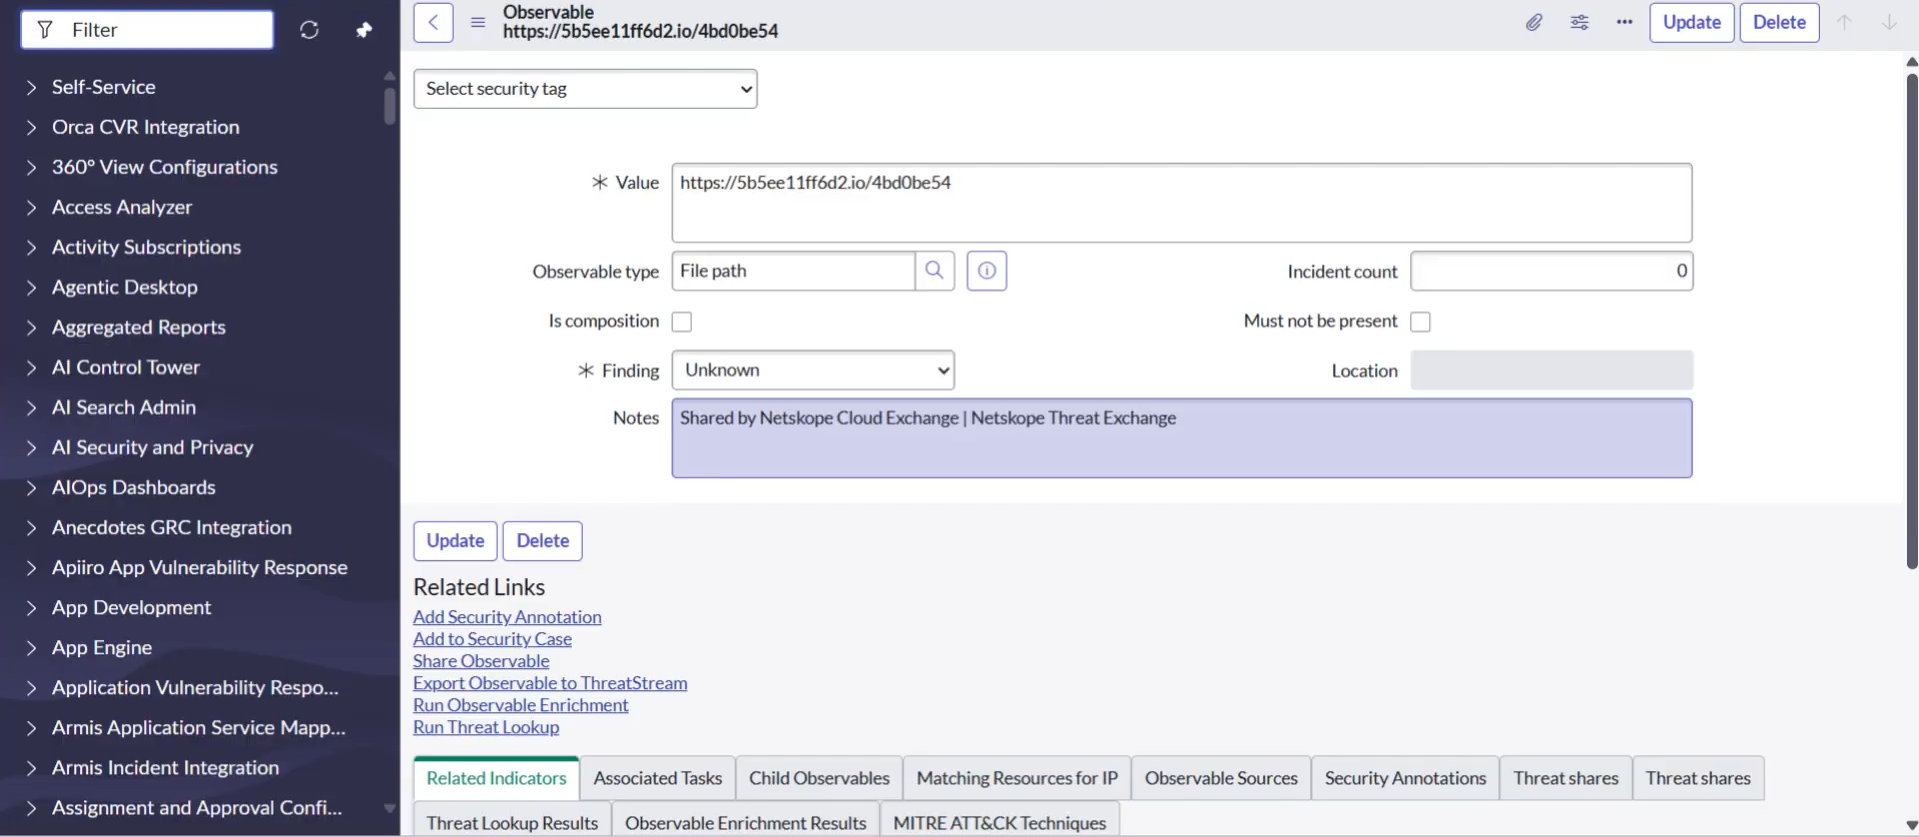
L'étiquetage des IoC est ajouté à chacune des notes des IoC partagées/transmises à ServiceNow depuis Cloud Exchange, et le format sera Shared by Netskope Cloud Exchange | <plugin-name>.
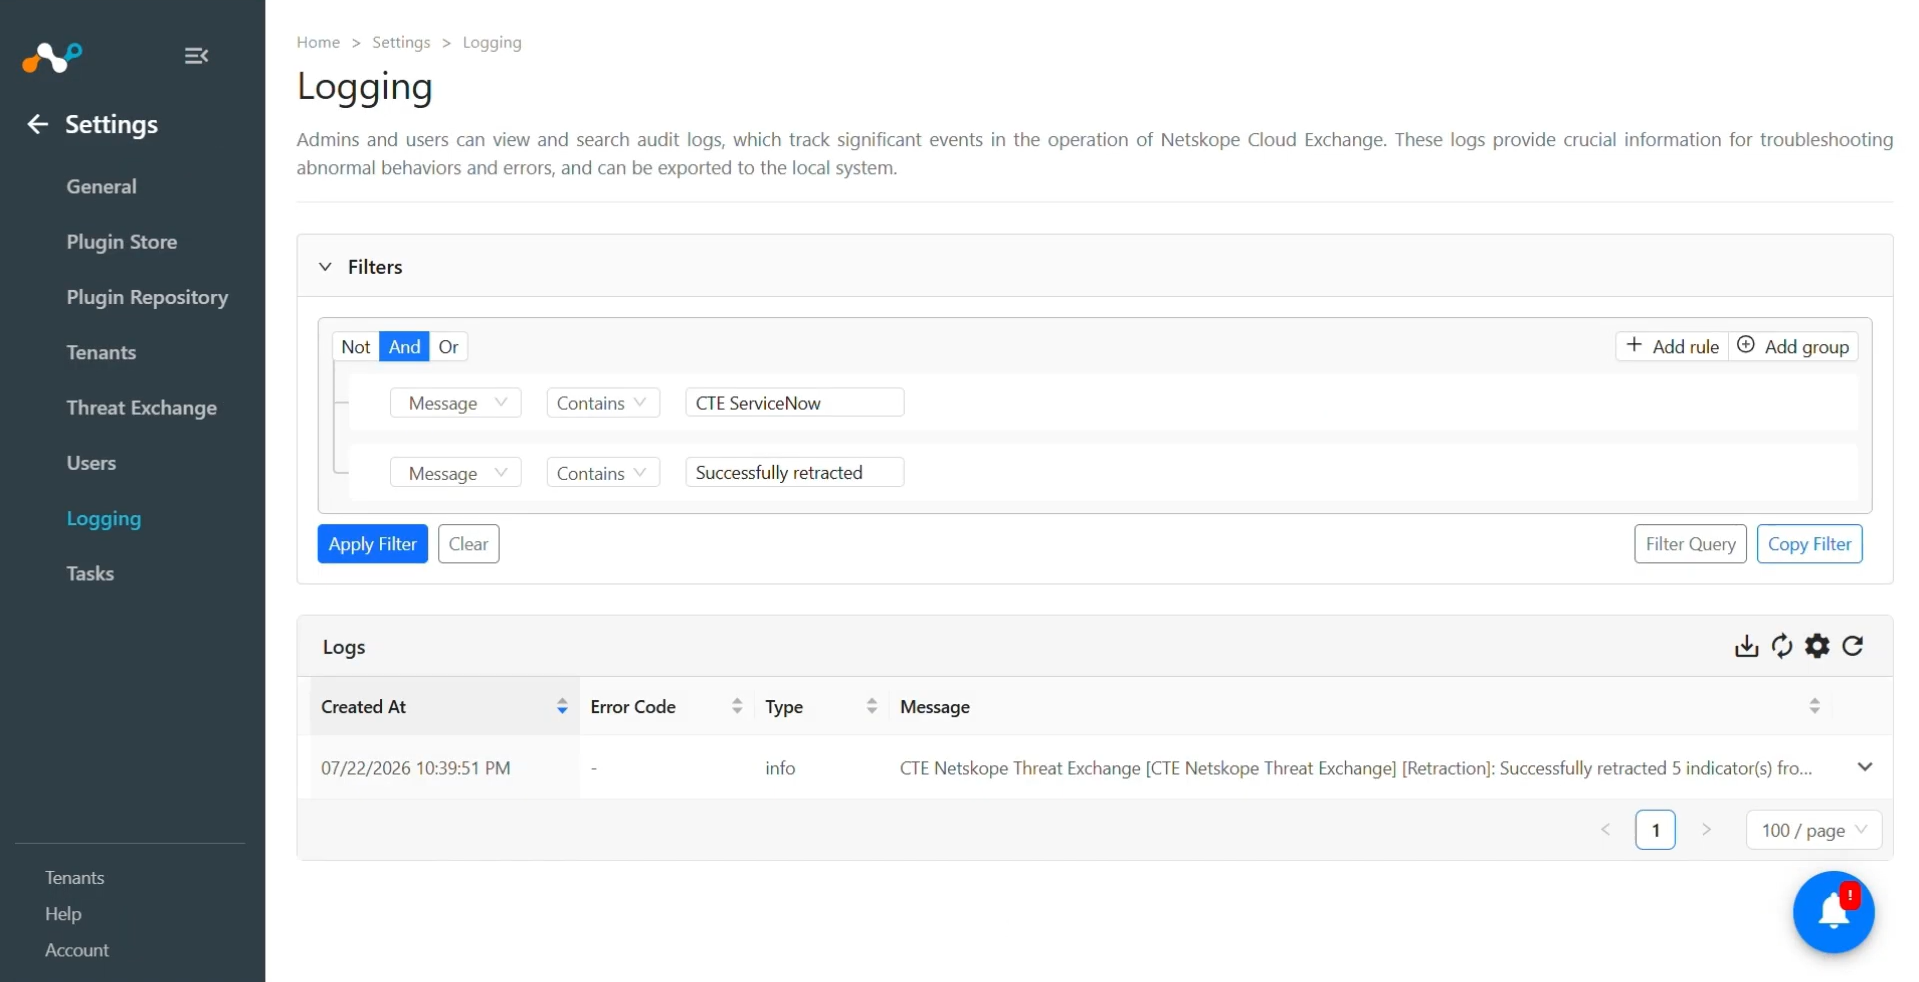
Lorsque l'option Enable Push Retraction est définie sur Yes dans la configuration du plugin, les indicateurs envoyés à ServiceNow sont définitivement supprimés de la table sn_ti_observable lorsqu'ils sont rétractés dans Cloud Exchange.
Accédez à Logging et recherchez le mot-clé Retracted pour vérifier la suppression des indicateurs sur ServiceNow.
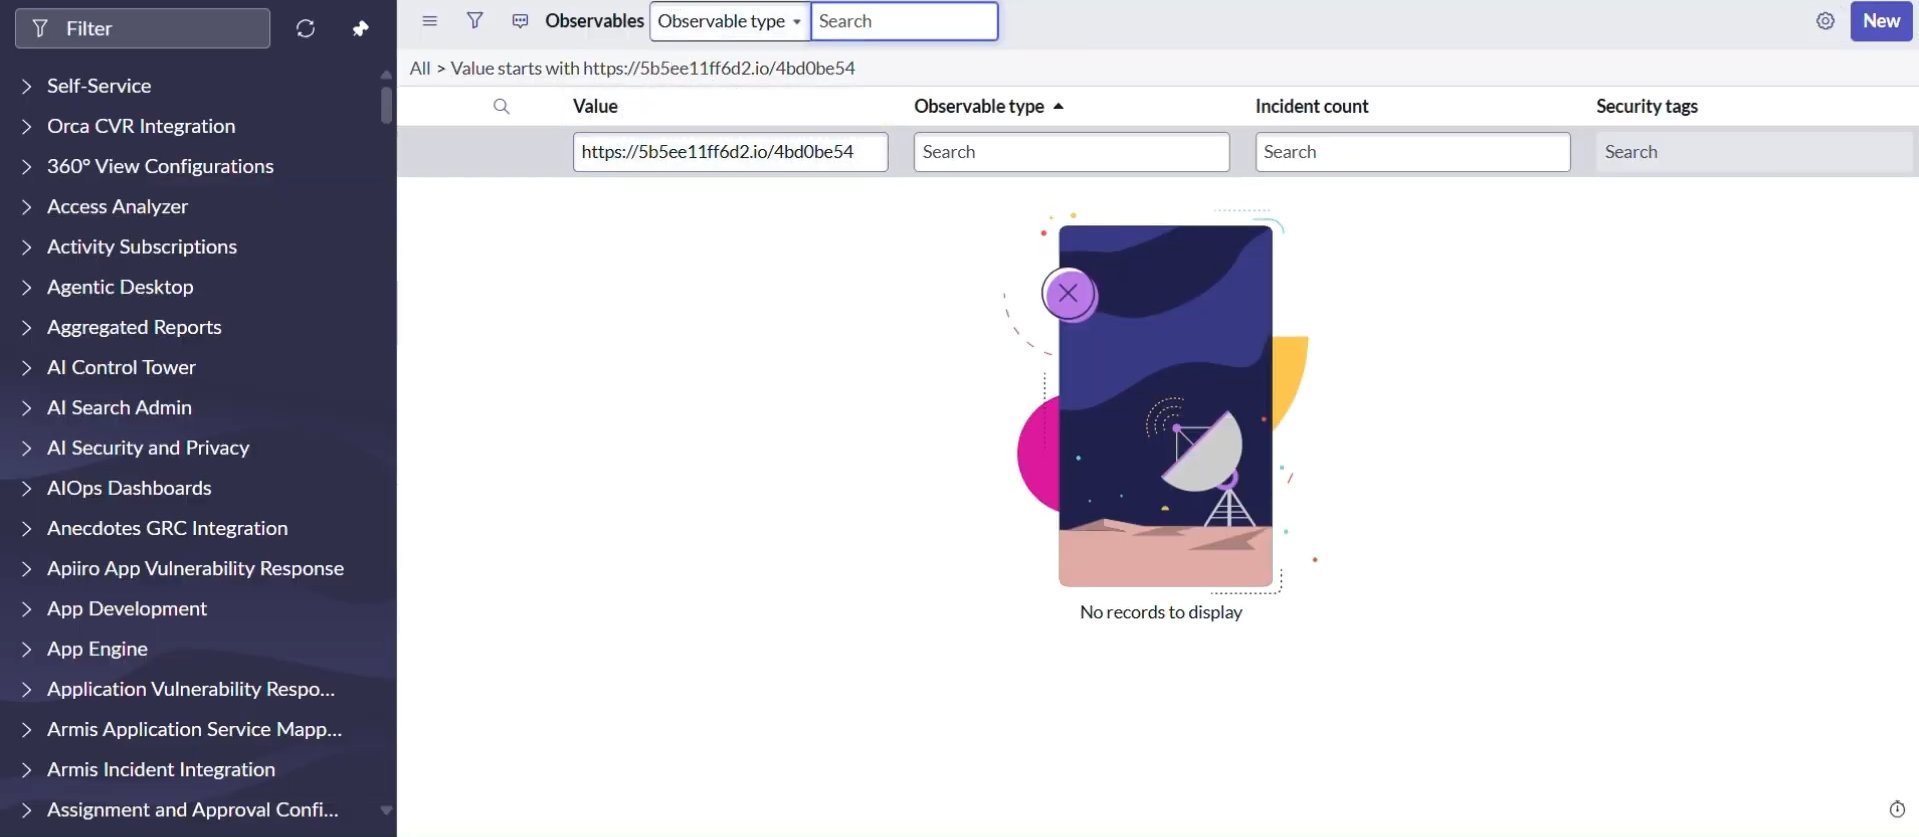
Connectez-vous à ServiceNow et accédez à Threat Intelligence > Observables pour confirmer que l'observable a été supprimé de la table sn_ti_observable.
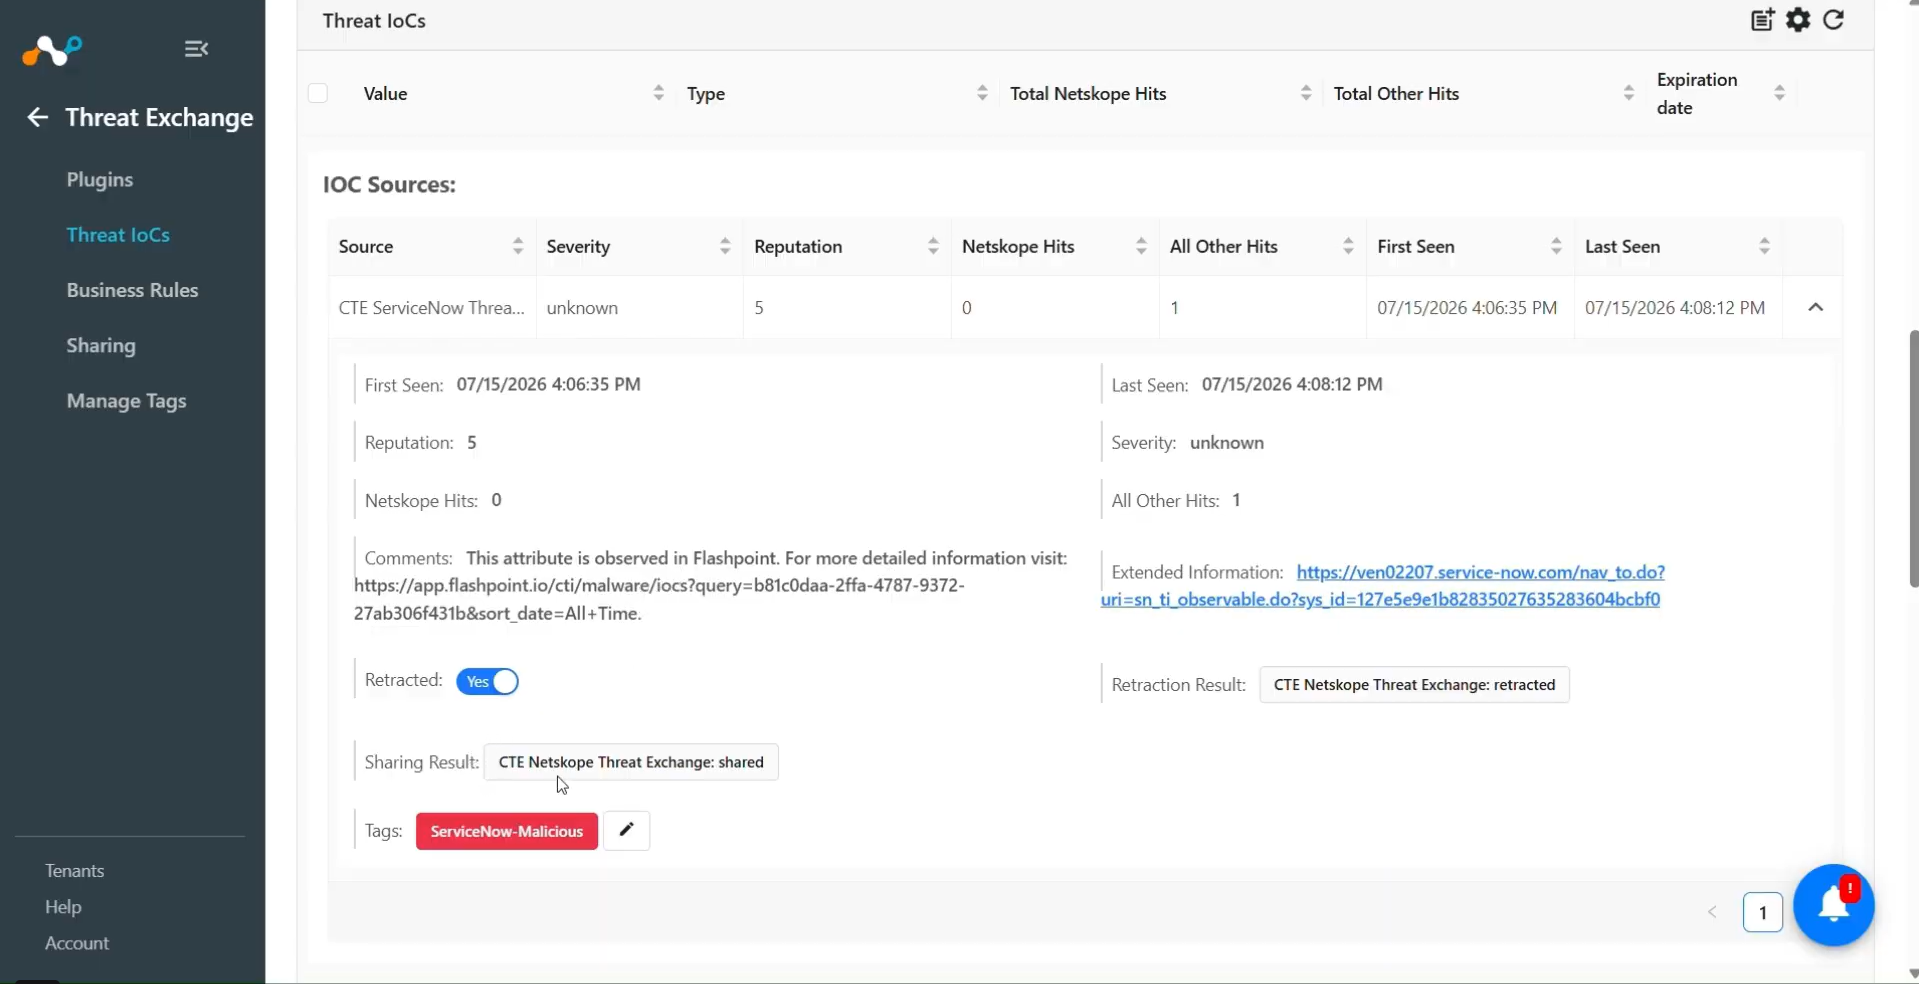
Le plugin Netskope Threat Exchange prend en charge la rétractation par push. Ainsi, les IoC extraits du plugin ServiceNow et marqués comme rétractés seront supprimés du locataire Netskope, et ce résultat peut être vérifié dans le champ de résultat de rétractation. Ici, le résultat de la rétractation est CTE Netskope Threat Exchange : retracted, ce qui signifie que cet IoC est supprimé du locataire Netskope.
Il s'agit du profil de destination où les IoC extraits de ServiceNow ont été partagés.
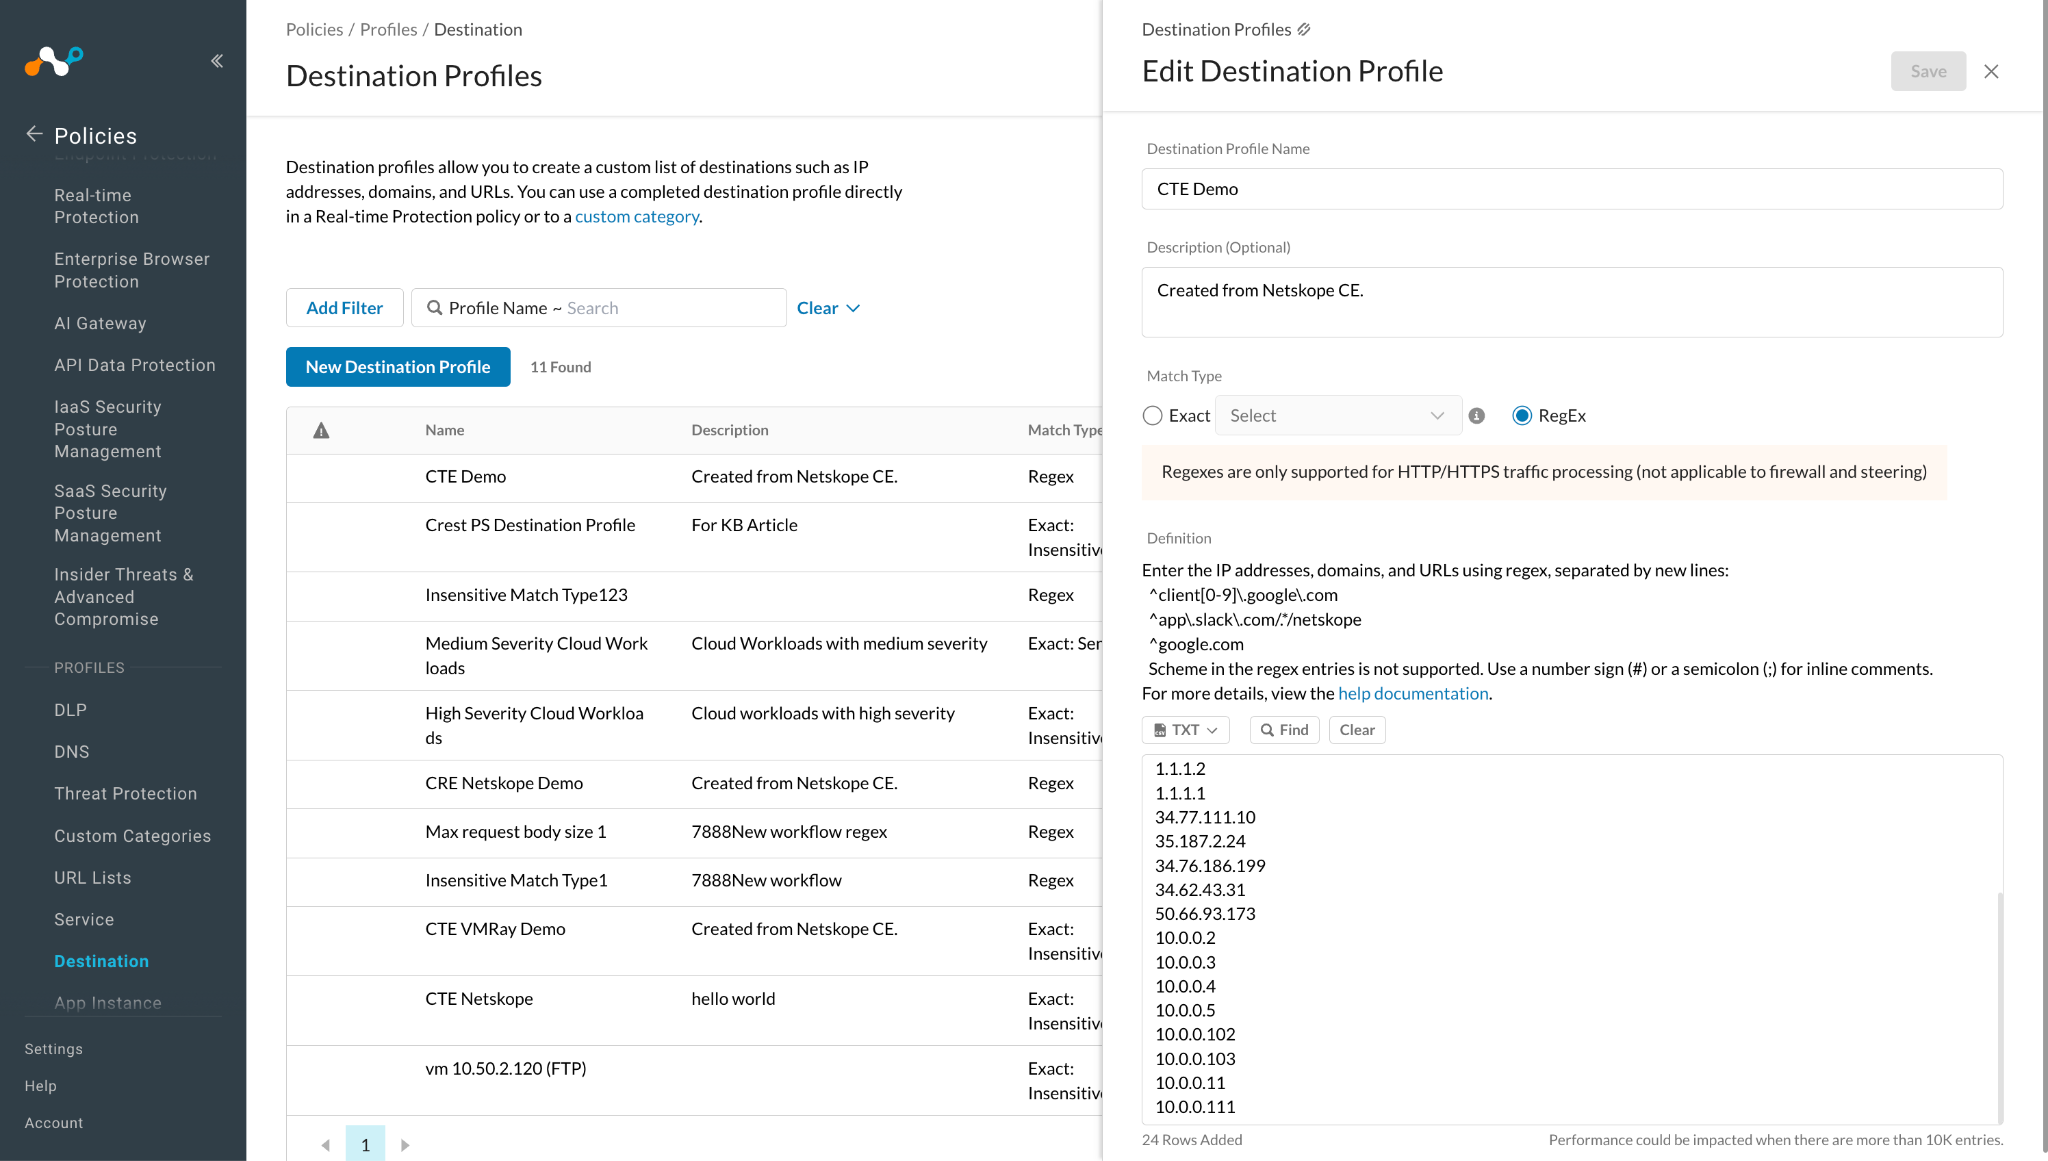
Comme les IOC extraits de ServiceNow ont été marqués comme rétractés = Oui, et qu'ils ont déjà été partagés avec le profil de destination sur le locataire Netskope, ils seront supprimés de ce profil de destination et leur statut pourra être vérifié à partir du résultat de la rétractation. Dans ce cas, le résultat du retrait est CTE Netskope Threat Exchange: retracted, ce qui signifie qu'il a été supprimé du profil de destination.
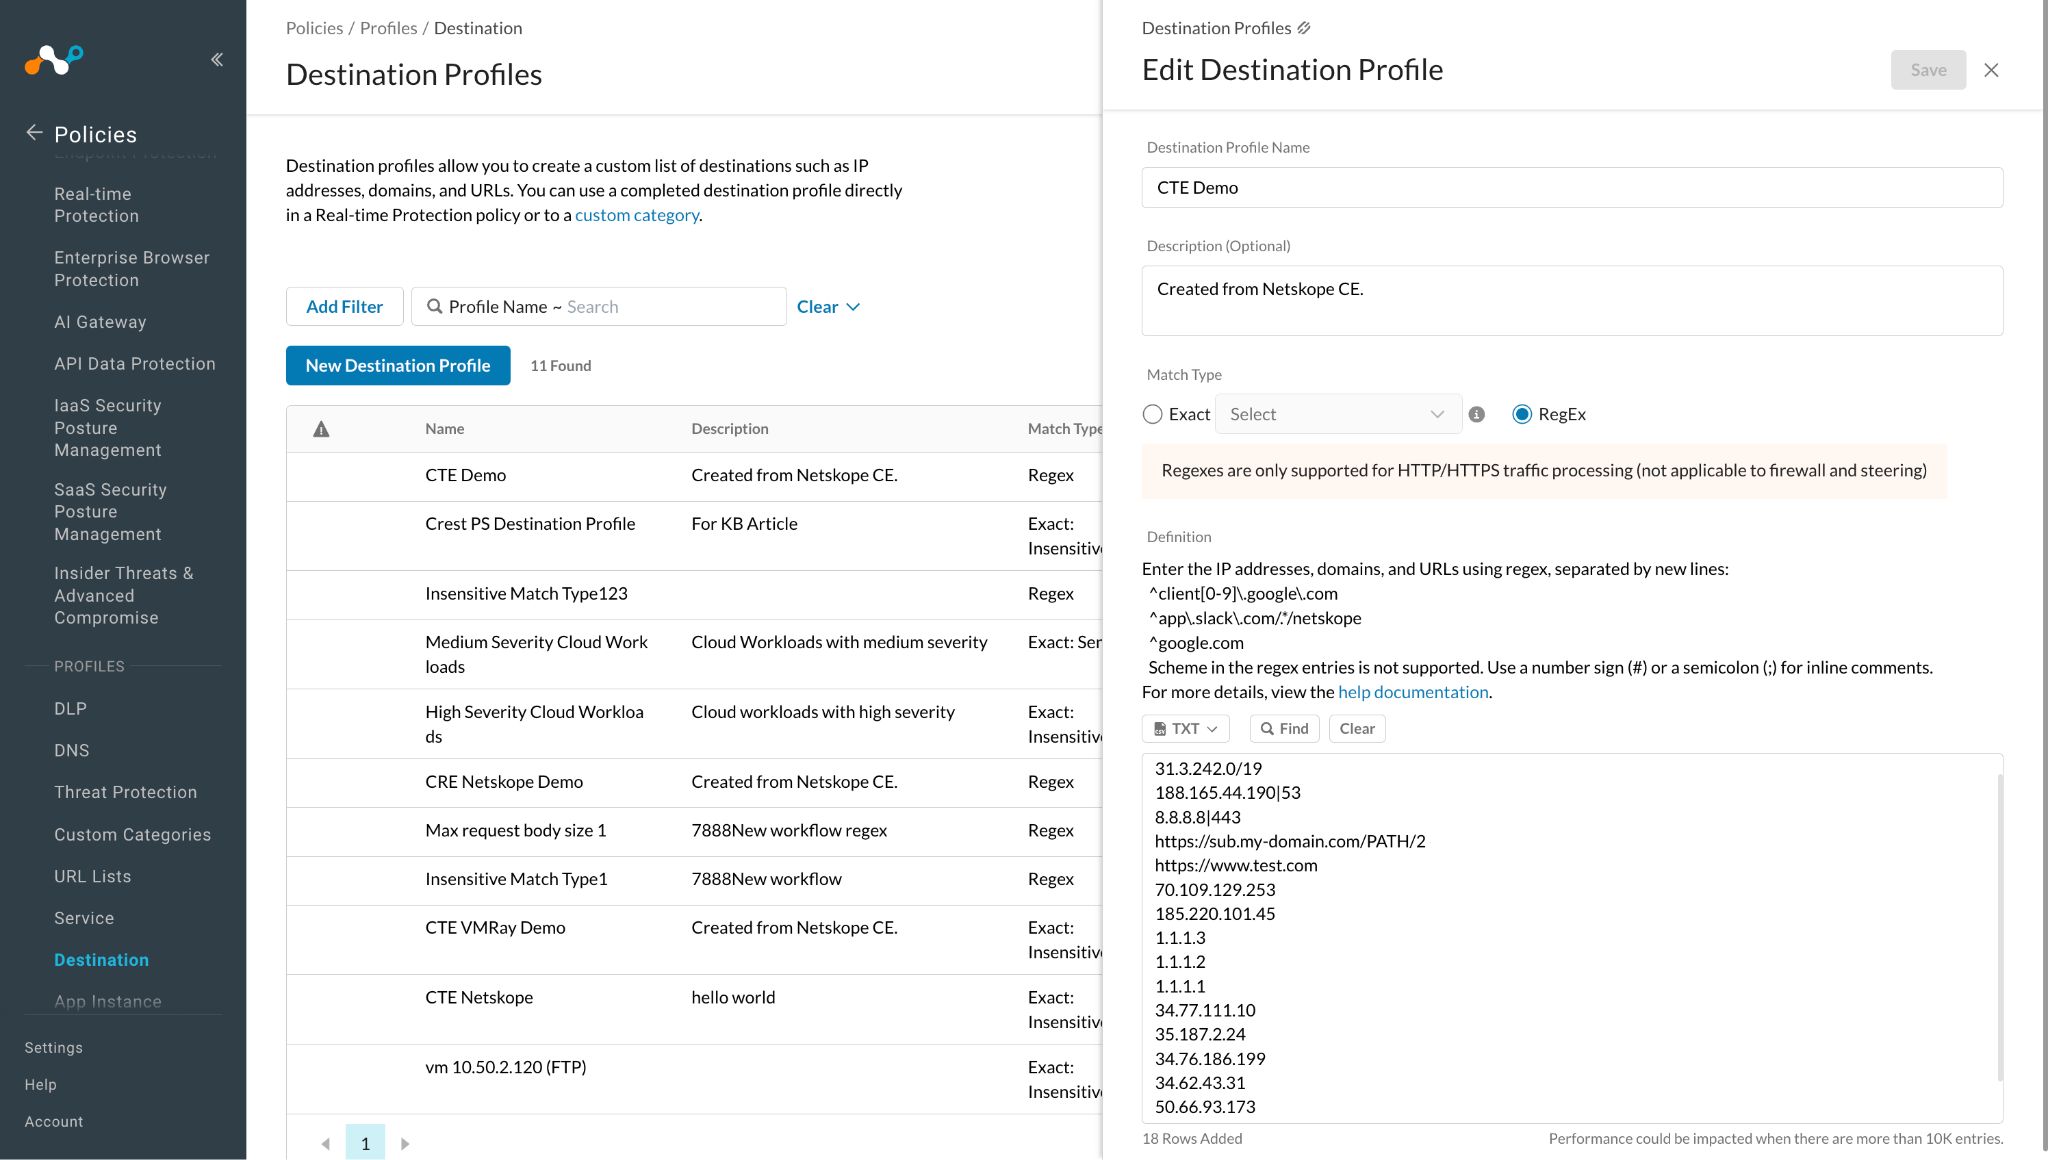
Vous pouvez voir ici que les IoC rétractés ont été supprimés de ce profil de destination.
Dépannage du plugin ServiceNow Threat Intelligence
Échec de la validation de la configuration du plugin
Si le plugin échoue lors de la validation de la configuration, cela peut être dû à l'une des raisons suivantes :
- L’URL de l’instance ServiceNow est incorrecte ou malformée.
- Le nom d'utilisateur ou le mot de passe configuré est incorrect.
- Le compte configuré n’a pas accès à la table sn_ti_observable.
What to do:
- Vérifiez que l'URL de l'instance ServiceNow inclut le schéma et le nom d'hôte corrects (par exemple, https://<instance>.service-now.com).
- Confirmez que le nom d'utilisateur et le mot de passe sont corrects en vous connectant directement à ServiceNow.
- Assurez-vous que le compte ServiceNow dispose des droits de lecture, de création et de suppression sur la table Threat Intelligence Observables (sn_ti_observable). Contactez votre administrateur ServiceNow pour vérifier les autorisations.
Impossible de récupérer les IoC depuis ServiceNow
Si vous n’êtes pas en mesure d’extraire des IoC de ServiceNow, cela peut être dû à l’absence d’IoC sur la plate-forme ServiceNow pour le même intervalle que celui utilisé comme plage initiale dans la configuration du plugin.
What to do: Assurez-vous que les IoC sont présents sur la plateforme ServiceNow et que les identifiants utilisés dans la configuration du plugin sont corrects. Reportez-vous à la section Valider le retrait.
Impossible d'activer le plugin après la mise à niveau
Si vous ne parvenez pas à activer le plugin après une mise à niveau et que vous avez cliqué sur Ignorer, cela peut être dû à de New paramètres non définis dans la configuration.
What to do:
Modifiez la configuration et définissez à nouveau tous les paramètres, puis activez le plugin.