

Microsoft 365 SharePoint (商用版、GCC版、GCC High版) を次世代 API データ保護用に構成するには、以下の手順に従ってください。
前提条件
Microsoft 365 SharePoint (商用版、GCC版、GCC High版) を次世代 API データ保護用に構成する前に、前提条件を確認してください。
-
Microsoft Office 365 SharePointのライセンスについては、こちらをご覧ください。
-
Netskopeは、データセンター間でMicrosoftテナントを移行する際に、Microsoft 365アプリをサポートしていません。Netskopeへのアクセス権を付与する前に、移行が完全に完了していることを確認してください。Microsoft テナントの移行に関する詳細については、以下を参照してください。
-
Netskopeへのアクセス権限を付与するには、グローバル管理者アカウントが必要です。権限付与後、このアカウントを削除するか、ダウングレードすることができます。
Azure/Office 365におけるアクセス許可の仕組みは、Netskopeが特定のアクションを実行するために、管理者がNetskopeに十分な権限を付与する必要があるというものです。Netskopeアプリはグローバル管理者権限を取得しないことに注意してください。Netskopeが要求する範囲の権限のみを取得します。 -
Microsoft 365 管理センターで監査ログを有効にする必要があります。監査ログを有効にするには、以下の手順に従ってください。
-
https://purview.microsoft.com/にログインします。左側のナビゲーションでSolutions > Auditをクリックします。
組織で監査が有効になっていない場合、ユーザーと管理者のアクティビティの記録を開始するよう促すバナーが表示されます。

-
Start recording user and admin activityバナーをクリックしてください。
変更が反映されるまで最大60分かかる場合があります。有効化後、最初のアプリケーションイベントの内容がSkope ITに表示されるまで最大12時間かかる場合があります。
-
-
SaaS環境に、内部ドメインに属するゲストユーザーまたは外部ユーザーが存在する場合、Netskopeが露出を正確に分類できるように、適切な内部ドメインを設定する必要があります。内部ドメインを設定するには、この記事の手順に従ってください。

Netskopeを設定して、Microsoft 365 SharePointアカウントにアクセスできるようにします。
Netskopeがお客様のMicrosoft 365 SharePointアカウントにアクセスすることを承認するには、以下の手順に従ってください。
-
NetskopeテナントUIにログインしてSettings > Configure App Access > Next Gen > CASB APIに移動します。
-
Appsの下でSharePointを選択し、 Setup CASB API Instanceをクリックします。
Setup Instanceウィンドウが開きます。
-
Under Office 365 Environment, select either of the following – Commercial, GCC, or GCC High.
GCCおよびGCC Highは、米国連邦政府、州政府、地方自治体のお客様向けに設計されています。 -
(オプション) Azure Log Analytics Workspace IDの下は、このインスタンスを初めて作成する場合は空白のままにしてください。この手順は、アクセス許可の手順(7~10)の後に構成できます。詳細については、 「Azure Log Analytics Workspace の構成」を参照してください。
-
Administrator Emailの下に、ポリシー違反またはイベントがトリガーされたときに電子メール通知を受け取るユーザーの電子メール アドレスを入力します。 この手順は任意です。
-
Instance Nameの下に、SaaSアプリインスタンスの名前を入力してください。この手順は任意であり、空白のままにした場合、Netskopeは権限付与後にアプリインスタンスの名前を決定します。
-
Grant Accessをクリックしてください。
Microsoft Loginウィンドウが開きます。
-
グローバル管理者ユーザー名とパスワードを入力してください。
-
Consent on behalf of your organizationチェックを外し、 Accept権限を有効にしてください。


許可申請の正当性
Netskopeに必要な権限 請求額 デスクリプション 目的 許可されない場合のトレードオフ すべてのサイトコレクションを完全に制御できます(Graph API)。 サイト.FullControl.All (Graph API) アプリケーションがすべてのサイトコレクションを完全に制御できるようにします。 Netskopeが、共有検出、露出計算、およびその後のポリシー処理といったコア機能に必要な権限変更を受信して処理できるようにします。 この権限がないと、フォルダーのアクセス許可が変更されるたびに、Microsoft Graph API はエラーを返します。これらのエラーは、変更の検出に著しい遅延を引き起こし、次世代プラットフォームがフォルダやファイルの露出変化をほぼリアルタイムで追跡する際の有効性に影響を与えます。 すべてのサイトコレクションにアイテムやリストを書き込む Sites.Manage.All (Graph API) アプリケーションが、すべてのサイトコレクション内のドキュメントライブラリとリストを閲覧、作成、更新、削除できるようにします。 Netskopeは、単一サイトに多数のドライブを持つ顧客であっても、影響を最小限に抑える費用対効果の高い方法で、ファイルとアクセス許可の変更を効率的に受信できます。 この許可がない場合、顧客のリストやライブラリがマイクロソフトの記事に記載されている推奨制限を超えると、サイトのパフォーマンスが低下する可能性があります。 サインインしてユーザープロフィールを読む User.読む(グラフAPI) Allows
- ユーザーがアプリケーションにサインインするには、
- ログインしたユーザーのプロフィールを閲覧するためのアプリケーション、
- ログインしたユーザーの基本企業情報を閲覧するためのアプリケーション。
ログインを許可し、ログインしているユーザーに関する情報を取得します。 サインインワークフローに必要です。 すべての監査ログ データを読む
(SharePoint のみ)AuditLog.読む.All (グラフAPI) アプリケーションが以下を含むすべての監査ログ データを読むことを許可します。
- ユーザーとアプリケーションのサインインに関する情報、
- ユーザー、グループ、アプリの変更ログ、
- ユーザープロビジョニングサービスのログ。
アプリケーションが、サインインしたユーザーなしで、監査ログのアクティビティを閲覧および照会できるようにします。 認証およびIDイベントに関する完全な可視性を提供することはできません。これがなければ、OAuthトークンの盗難、デバイスコードのフィッシング、侵害されたトークンの悪用といった高度な脅威の検出は制限されるだろう。 ディレクトリデータを読む Directory.読む.All (グラフAPI) アプリケーションがユーザー、グループ、アプリケーションなどの組織のディレクトリ内のデータを読むことを許可します。 Netskope構成された OneDrive または SharePoint インスタンス内のユーザー、グループ、およびアプリのデータを読むことを許可します。 ユーザー/グループ関連の情報を取得できず、その後の在庫および曝露量の計算に影響します。 すべてのサイトコレクションを完全に制御できます(SharePoint API)。 Site.FullControl.All (SharePoint REST API) アプリケーションがすべてのサイトコレクションを完全に制御できるようにします。 Netskopeは、Graph API単体では実現できないレベルの精度と保護機能を強化できます。 この許可がないと、Netskope は「サードパーティ アプリの制限」の記事に記載されている Microsoft Graph API の制限を回避することができません。 すべてのサイトコレクション
にアイテムを書き込む(商用利用のみ)Sites.ReadWrite.All (Graph API) サインインしたユーザーがいなくても、アプリケーションがすべてのサイトコレクション内のドキュメントを作成、閲覧、更新、削除し、アイテムを一覧表示できるようにします。 顧客がSite.FullControl.All (Graph API)の権限を付与すると過剰なアクセス権限を与えることになると懸念する場合、その権限を取り消し、代わりにSites.ReadWrite.Allを付与することができます。しかし、これにより遅延が発生したり、ファイル権限の変更が反映されない場合があります。 Site.FullControl.All (Graph API) とSites.ReadWrite.Allの両方が欠落している場合、ファイルの変更を検出できません。 組織の活動データを読む ActivityFeed.読む ( Office 365管理 API) Office 365管理アクティビティAPIを介して、Office 365およびMicrosoft Entraのアクティビティログから、ユーザー、管理者、システム、ポリシーのアクションとイベントに関する情報を取得できます。 NetskopeがOffice 365およびEntraのアクティビティログから監査ログとイベントを取得できるようにします。 Skope ITのアプリケーションイベントやその他のUEBA機能を通じて可視性を提供することはできません。 Netskope CASB API for SharePoint [GCC High] アプリでは、Have full control of all site collections権限を許可する必要があります。 この権限は、以前のRead items in all site collections権限に取って代わるものです。新しい 許可 今は以下のことを許可します:- ポリシーアクション: Netskopeポリシーに違反したファイルからアクセス許可を取り消すことを許可します。
- アクティビティスキャン:NetskopeがMicrosoft Graph APIからファイルとフォルダーの最新かつ最も正確なアクセス許可の更新に関する通知を取得できるようにします。
Netskope CASB APIアプリは、Microsoft 365 SharePointアプリへのアクセスを許可すると、追加の権限が付与された状態でMicrosoft Entra IDにインストールされます。
-
権限を承認すると、処理完了ページにリダイレクトされます。Closeをクリックしてください。
ブラウザを更新すると、インスタンス名の横に緑色のチェックマークアイコンが表示されるはずです。
次世代APIデータ保護機能は、複数地域対応テナントを自動的に検出します。 Microsoft 365 テナントが複数地域をサポートしている場合は、以下の手順に従ってください。
先に進む前に、既存のお客様向けの重要な注意事項を確認し、正しい設定が行われていることを確認してください。 -
成功確認ページを閉じると、 Select Regionポップアップが表示されます。

-
以下のいずれかのオプションSelect 。
インスタンス作成後、選択したリージョンは変更できません。-
All regions (default)Microsoft 365 テナントのすべてのマルチジオリージョン(中央リージョンとサテライトリージョンの両方を含む)を自動的に含めます。
-
Select specific region(s)このオプションを使用すると、監視したい特定の複数地域を選択できます。
リージョンをまたいだファイル漏洩は、インスタンス設定時にオンボーディングした特定のマルチジオリージョンでのみ検出され、インベントリ、ダッシュボード、およびポリシーページに反映されます。 -
-
Saveをクリックしてください。


ブラウザを更新すると、インスタンス名の横に緑色のチェックマークアイコンが表示されるはずです。
.usが付加されます。権限付与後、グローバル管理者アカウントを削除するか、権限をダウングレードすることができます。詳細については、 「グローバル管理者アカウントの削除またはダウングレード」を参照してください。
次に、「Next Generation API データ保護 Inventory 」ページを見て、Microsoft 365 SharePointアカウント上のさまざまなエンティティについて深い洞察を得ることができます。 Inventoryページの詳細については、「次世代APIデータ保護インベントリ」をご覧ください。
Skope ITでは、監査イベントや標準的なユーザー行動分析アラートを受信できます。詳細については、次世代 API データ保護スコープ IT イベントをご覧ください。
次に、次世代 API データ保護ポリシーを構成する必要があります。 これを行うには、 「次世代 API データ保護ポリシー ウィザード」を参照してください。
Important Notes on Multi-Geo for Existing Customers
-
Microsoft SharePoint REST API requirements
マルチジオ機能を利用するには、テナントで次世代 API データ保護統合の一部として Microsoft SharePoint REST API が有効になっていることを確認してください。詳細については、こちら(次世代APIデータ保護 > 拡張された露出分析)をご覧ください。-
REST API が当初付与されていなかった場合は、SharePoint インスタンスに再度付与する必要があります。
-
権限を再付与することで、Microsoft SharePoint REST APIが有効になり、NetskopeはMicrosoft 365 SharePoint環境内のすべてのエンティティを再リストできるようになります。このプロセスは、ファイル露出と複数地域データを正確に計算するために必要です。
-
-
Region selection behavior for existing instances
既存のインスタンスの場合、選択されたリージョンはデフォルトで「すべてのリージョン」になります。選択した地域をカスタマイズまたは制限する場合は、インスタンスを削除し、希望する地域を選択して再作成する必要があります。
ファイルのチェックアウトを必須にする
Next Generation API データ保護 今は、Microsoft 365 SharePointで「チェックアウト要求」設定が有効になっている場合のシナリオを優雅に処理します。このSharePoint設定により、明示的にチェックアウトされていないとファイルの上書きが行われず、以前はツームストーンフィアル作成が隔離中に静かに失敗していました。
この機能強化により、管理者はこの制限のためにファイルが削除済みファイルに置き換えられなかった場合を容易に識別できるようになりました。 視認性と操作性を向上させるため、Netskopeのユーザーインターフェースに以下のアップデートが行われました。
-
Incidents > DLP:
-
関連するインシデントを開くと、明確な“Tombstone Failed”メッセージが表示されます。

-
Restore “Require Check Out”設定が有効になっているファイルに関連するインシデントでは、 Blockアクションは現在無効になっています。 このような場合、 copy of the file is quarantinedとなりますが、SharePoint 内の元のファイルは変更されません。

-
-
Skope IT > Events > Alerts:
SharePointの設定が原因で隔離処理が失敗した場合に警告を発する、 “Tombstone Failed”という新しいアラートタイプが導入されました。
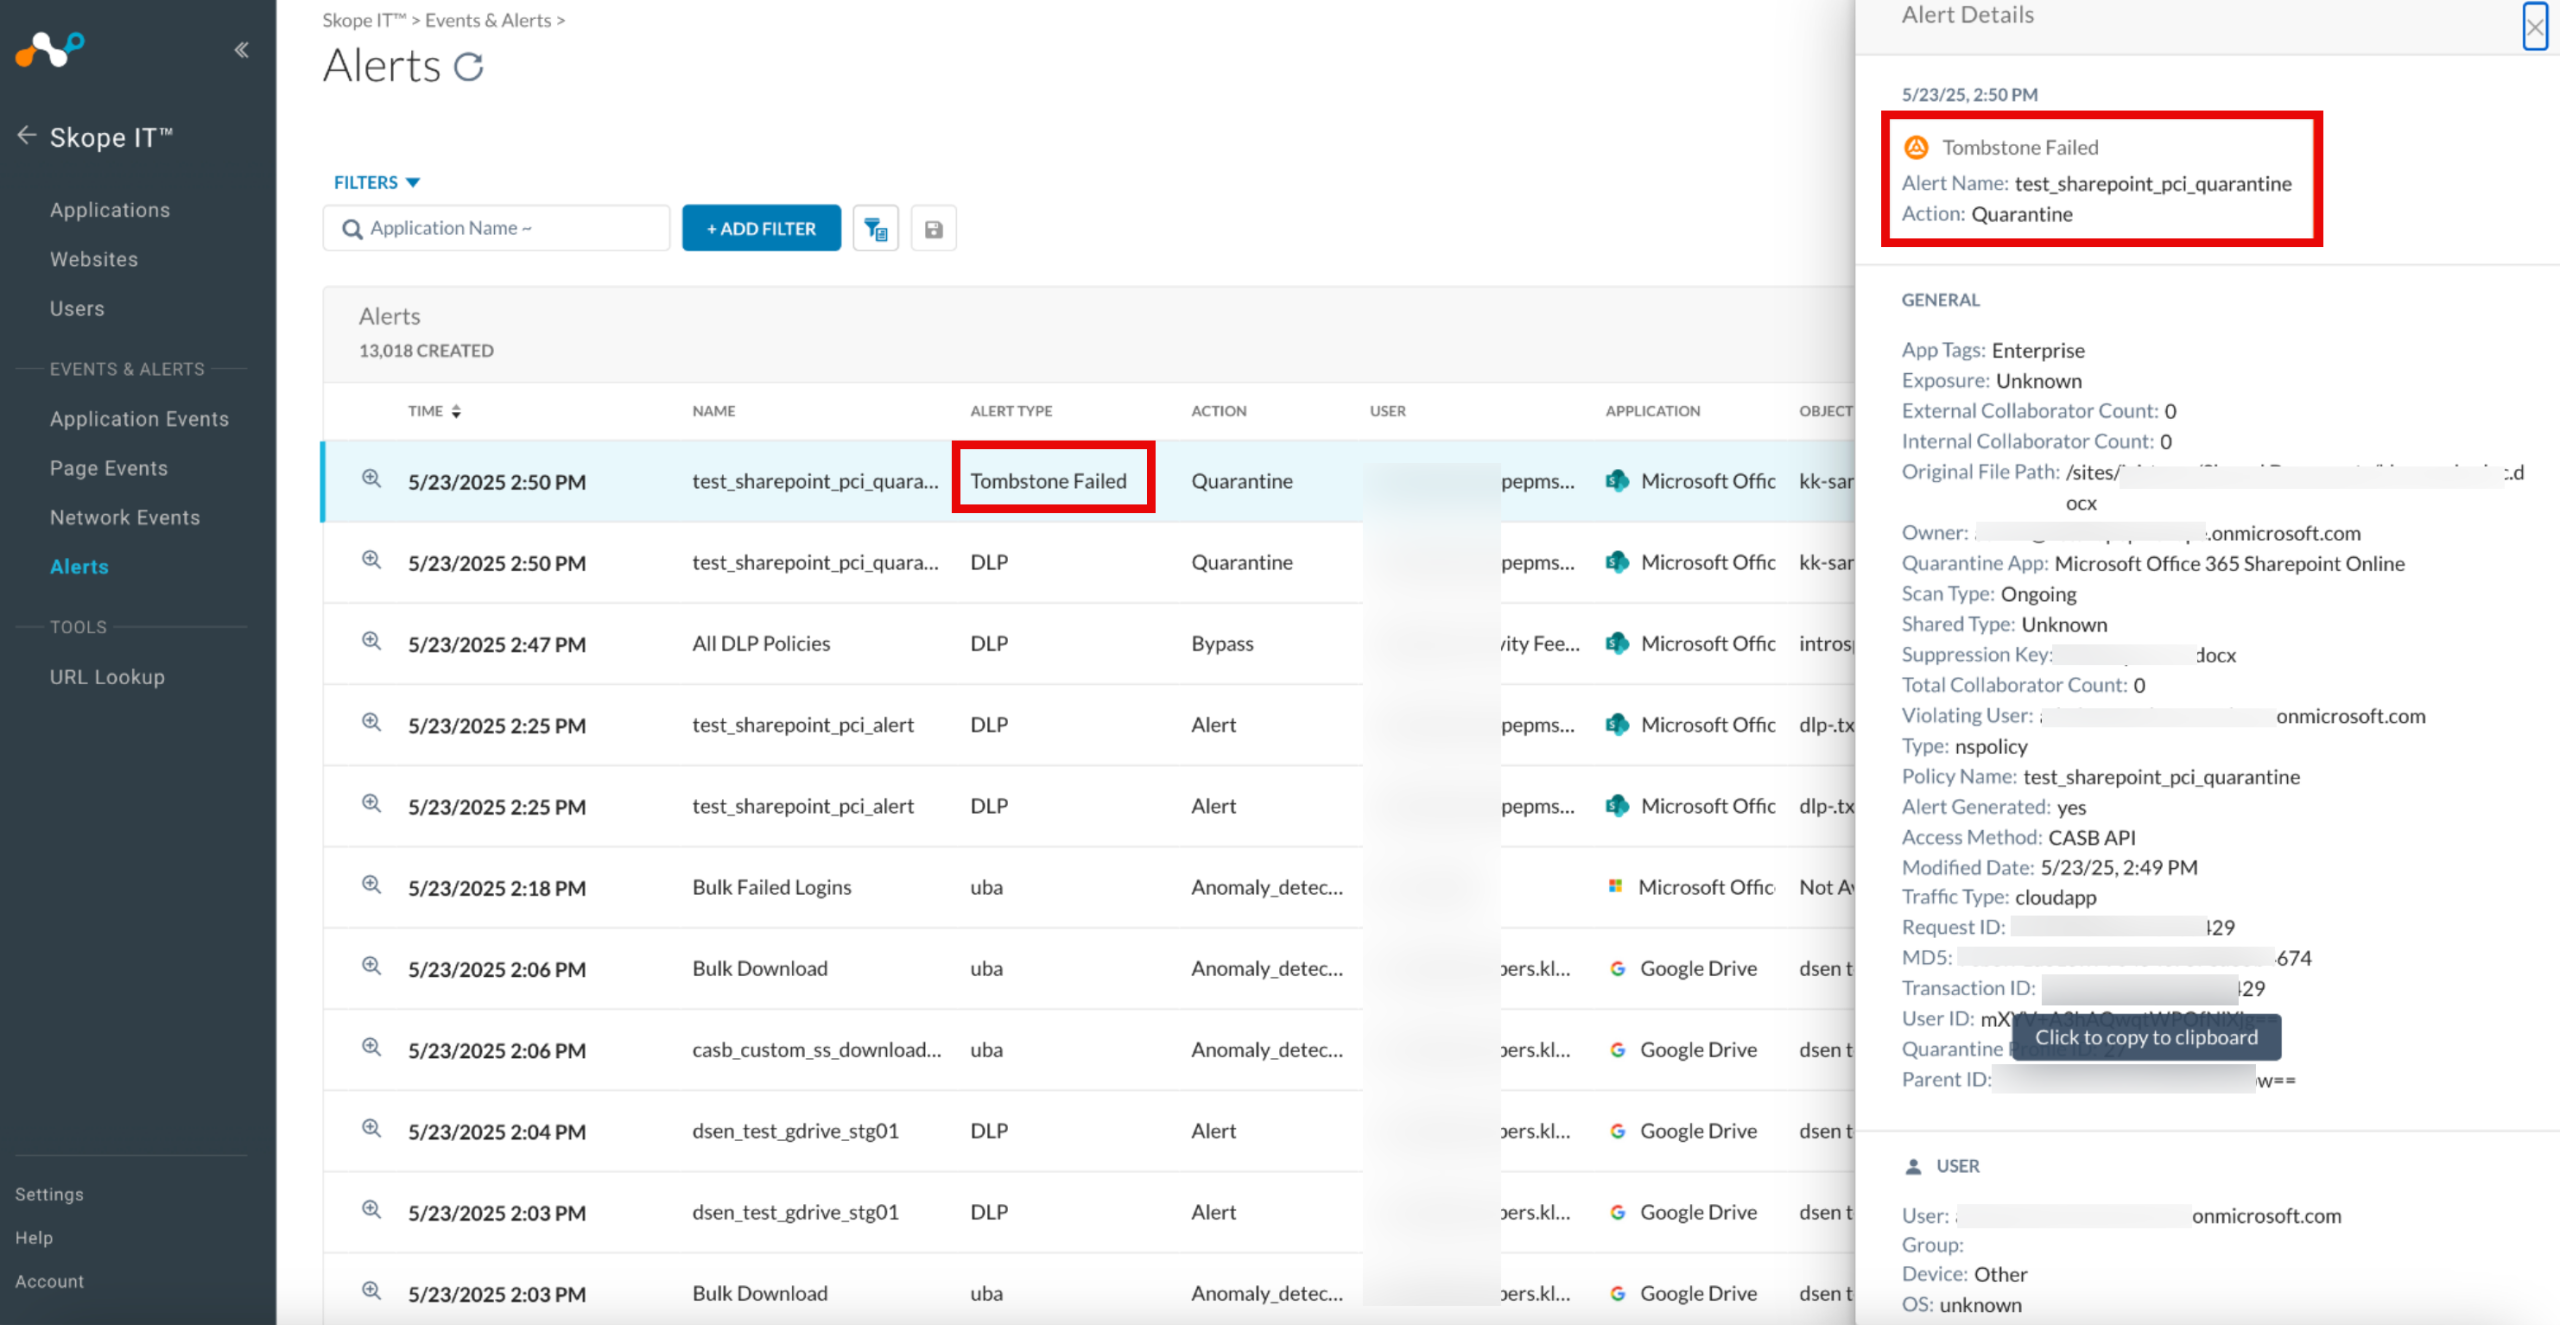


これらの機能強化により、管理者は隔離措置をより適切に管理し、編集制限のある SharePoint 環境におけるポリシーの適用状況を可視化できるようになります。