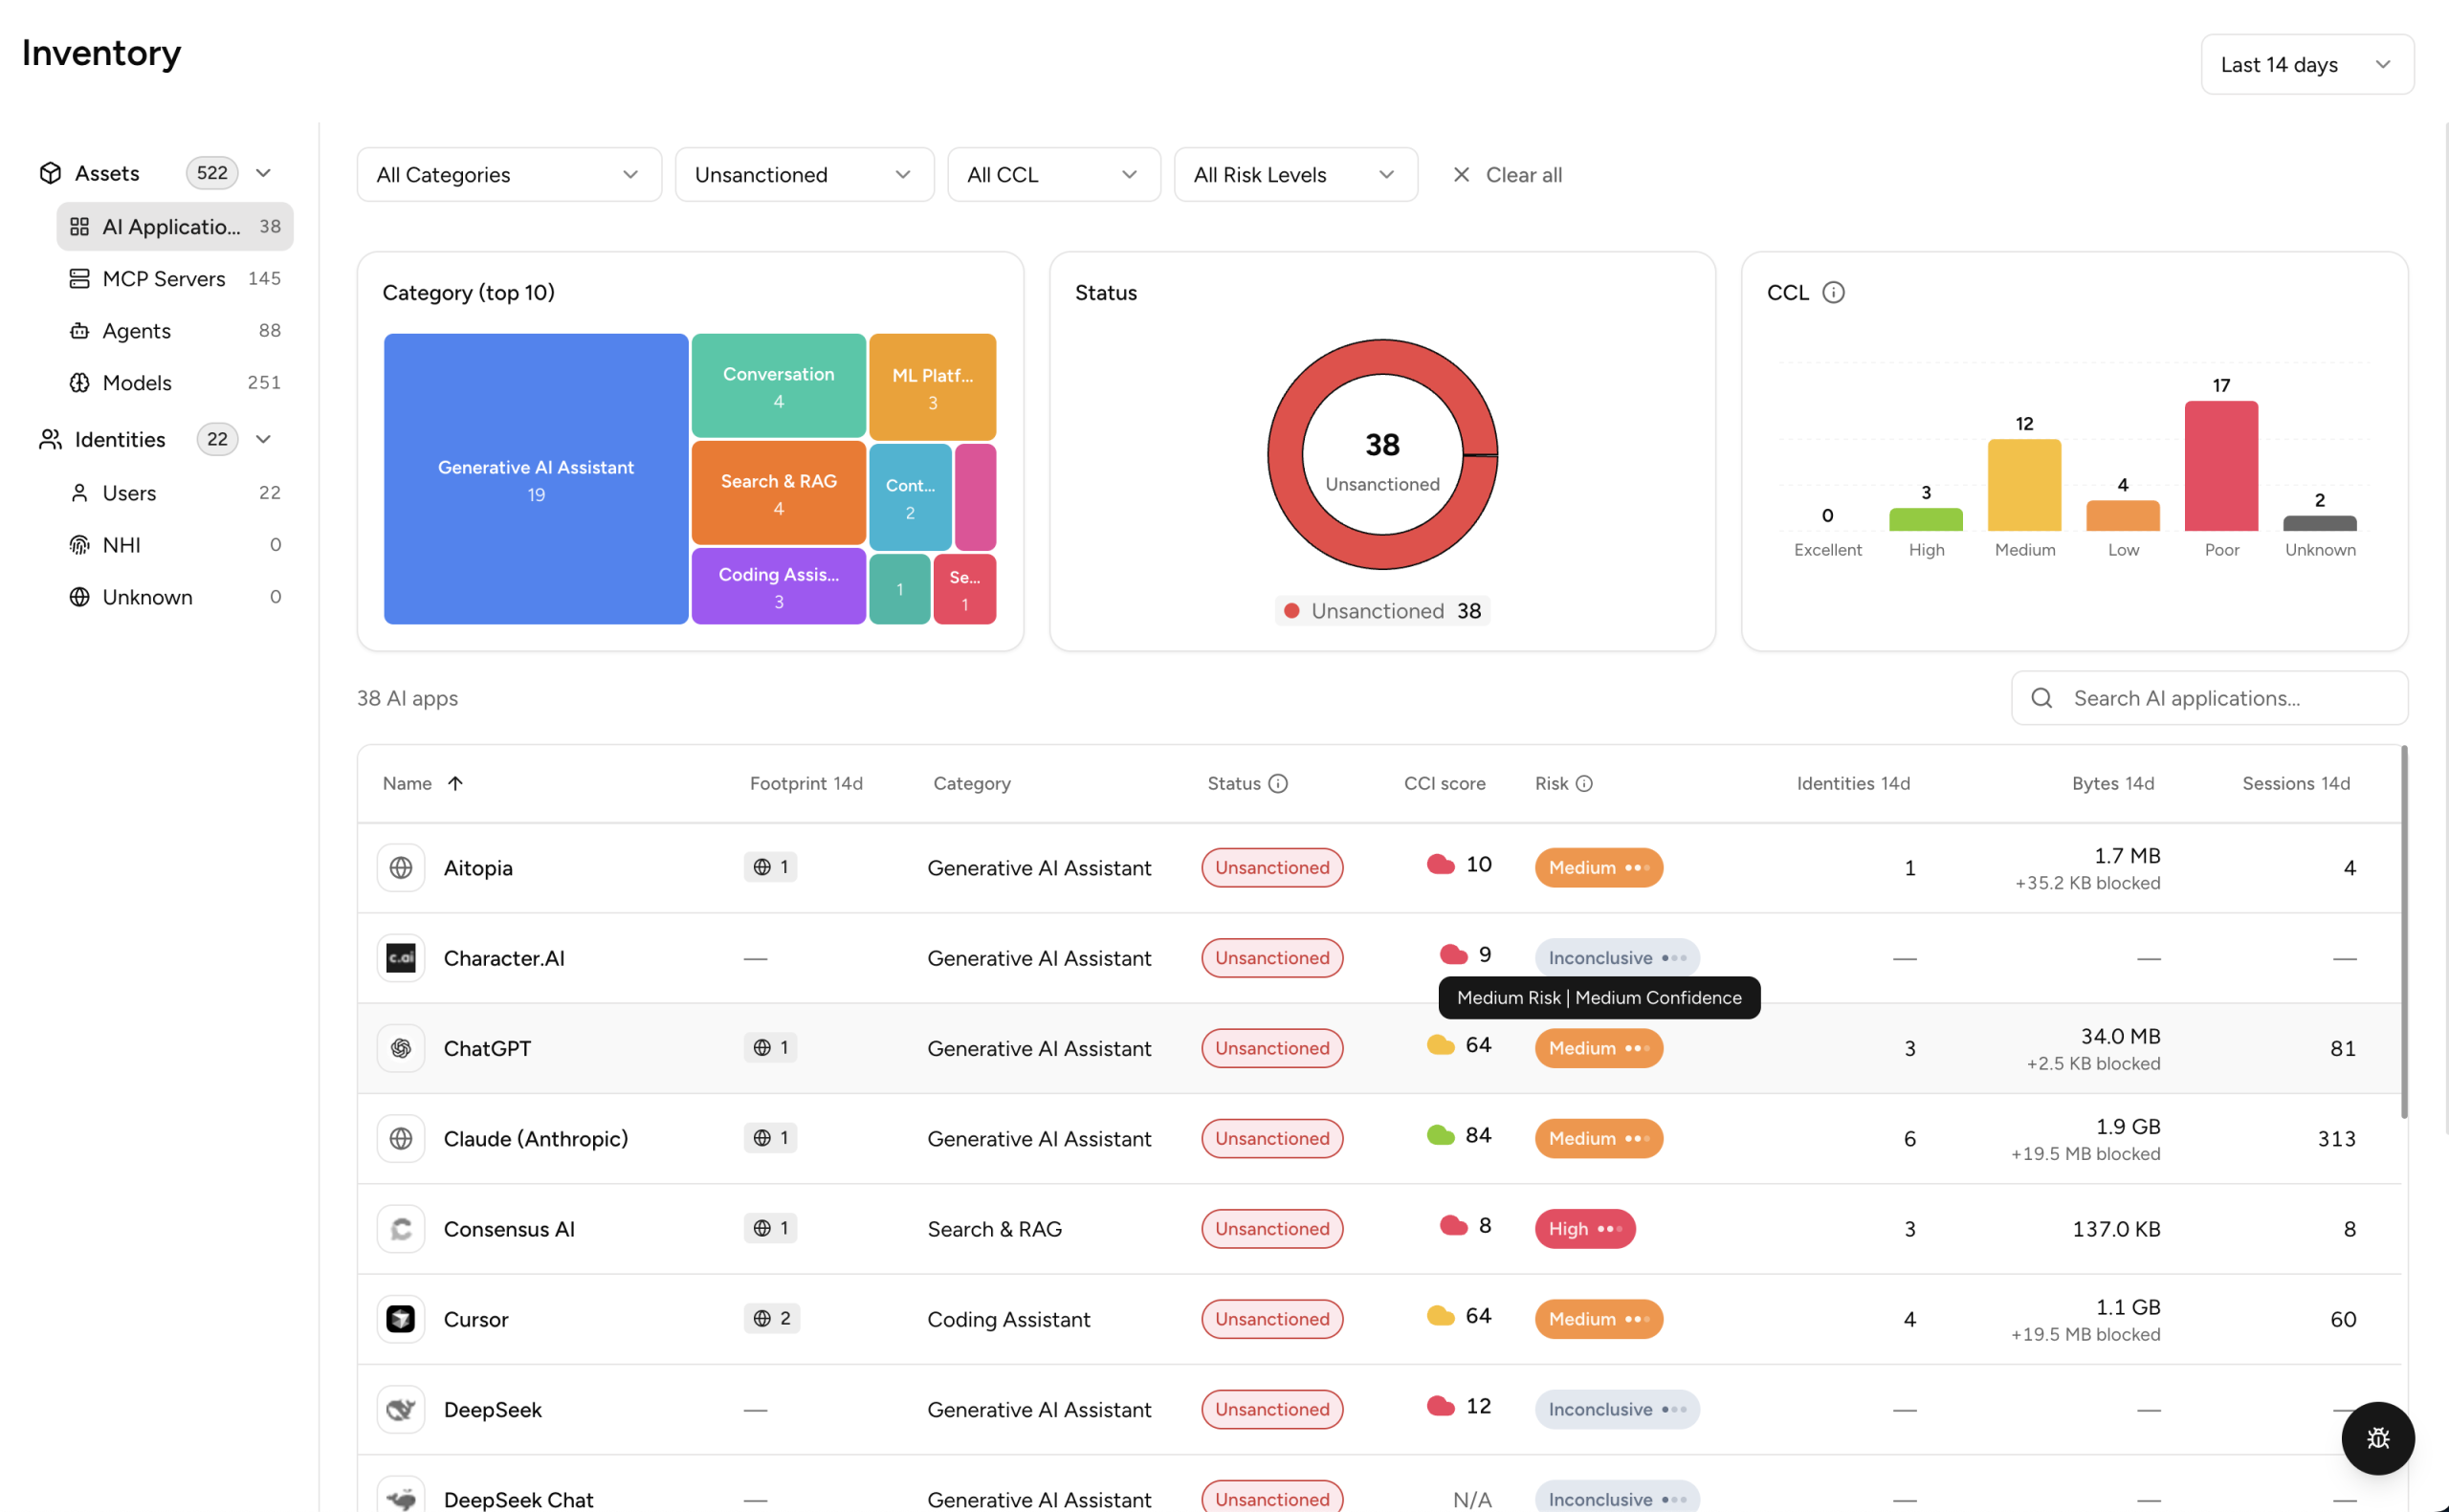
AIアプリケーションは組織内のAIアプリケーションを可視化します。
Source – Next Gen Secure Web Gateway
- Category 使用頻度の高い上位10のアプリケーションカテゴリを表示します。カテゴリをクリックしてテーブルを絞り込んでください。
- Status – 承認済み申請と未承認申請の分布を示します。 セグメントをクリックして絞り込みます。
- CCL –クラウド信頼度レベル別のアプリケーションの分布を表示します。絞り込みを行うには、バーをクリックしてください。
以下の表は、お客様の環境で検出されたAIアプリケーションの一覧と、その詳細情報を示しています。
- Name – AIアプリケーションの名称。
- Footprint #d – Netskope ClientによってこのAIアプリケーションが検出された管理対象エンドポイントの数。フットプリントの数詞にカーソルを合わせるかクリックすると、詳細が表示されます。エンドポイント AI Discoveryが有効な場合にご利用いただけます。エンドポイントで Netskope Client が検出するものの詳細については、AI Discovery中に検出された資産をご覧ください。
- Category – AIアプリケーションのカテゴリ例:会話、コード、ライティング、プラットフォーム、会議。
- Status – AIアプリケーションのステータスに応じて認可または非承認値を使用します。 アプリケーションに複数のインスタンスがある場合、AICCは少なくとも1つのインスタンスが認可されていない場合、他のインスタンスが承認されている場合でも、メインビューでアプリケーションを非承認として表示します。ステータスをクリックすると、サイドパネルのFootprintsセクションにある各インスタンスのステータスが表示されます。
- CCI Score – アプリケーションに関連付けられたCCIスコア。
- Risk – 信頼性インジケータと組み合わされた、アプリケーションの調整済みリスクレベル。信頼性のドットにカーソルを合わせると、信頼度レベルを確認できます。このデータは、AI SecOpsの一部であるAI Risk Agent(Beta)から取得されます。リスクの算出方法の詳細については、テナント内のAI Risk Agentのドキュメントをご覧ください。詳細については、AICCにおけるリスクスコアと信頼度レベルの意味とは?をご覧ください。
- Identities #d – 選択した期間内にアプリケーションを利用したユニークユーザー数。
- Bytes #d – 選択した期間における、アプリケーションとの間でやり取りされたデータ量(アップロードとダウンロード)。
- Sessions #d – 選択した期間における、アプリケーションを利用したセッション数。
- First Seen – アプリケーションが環境内で最初に検出されたときのタイムスタンプ。
いずれかの行をクリックすると、アプリケーションの詳細パネルが開きます。