

このドキュメントでは、 Netskope Cloud Exchangeプラットフォームの Risk Exchange モジュールを使用して CyberArk v1.0.0 プラグインを構成する方法について説明します。 CyberArkプラグインは、ID管理ポータルの「コアサービス」>「ユーザー」ページから、ユーザーとそのリスクレベルを取得します。リスクレベルを取得するには、CyberArkテナントで行動分析ポータルが有効になっている必要があります。このプラグインは、CyberArkユーザーに対して、ユーザーを役割に追加したり、役割からユーザーを削除したりするなどの操作も実行します。
Netskope正規化スコアマッピング:
- リスクレベル不明:該当なし
- リスクレベル(通常):875
- リスクレベル低: 625
- リスクレベル:中程度:375
- リスクレベル高:125
前提条件
この統合を完了するには、以下が必要です。
- Netskopeテナント(または、例えば本番環境と開発/テスト環境など、複数のテナント)。
- Netskope Cloud Exchangeテナントには、テナントプラグインとリスクエクスチェンジプラグインが既に設定済みです。
- A CyberArk tenant.
- Access to the User Behavior Analytics portal.
- 以下のホストへの接続性:
- https://<Tenant_ID>.id.cyberark.cloud
- https://<Tenant_ID>.id.idaptive.com
プラグインを使用するには、記載されているURLのいずれかが必要です。
CyberArkプラグインのサポート
CyberArkは、ID管理ポータルの「コアサービス」>「ユーザー」ページから、ユーザーとそのリスクレベルを取得する機能をサポートしています。
| 取得したデータの種類 | ユーザー |
| Actions |
|
マッピング
スコアマッピング
CyberArkで想定されるスコアの種類は、「不明」、「通常」、「低」、「中」、「高」です。スコアが、CyberArkがサポートするこれらのスコアとともに文字列としてマッピングされていることを確認してください。
マッピングは 取得したユーザーとその詳細を表示するためのものです。 プラグイン設定時にマッピングされたフィールドは、データ取得後にレコードページに表示されます。以下は、プラグインの設定時に使用すべき推奨マッピングです。 プラグインの設定時に使用してください。
ユーザー向けプルマッピング
| プラグインフィールド | 想定されるデータ型 | 提案されたフィールド名 | 推奨される総合スコア |
|---|---|---|---|
| ユーザーID | String | CyberArkユーザーID | Unique |
| Display Name | String | CyberArk Display Name | Overwrite |
| Username | String | CyberArkユーザー名 | Unique |
| Login Name | String | CyberArk Login Name | Overwrite |
| 電子メール | String | CyberArk Email | Overwrite |
| 状態 | String | CyberArk Status | Overwrite |
| Status Enum | String | CyberArk Status Enum | Overwrite |
| リスクレベル | String | CyberArkのリスクレベル | Overwrite |
| リスクレベルは局所的 | String | CyberArkのリスクレベル(地域別) | Overwrite |
| リスクレベルランク | String | サイバーアークのリスクレベルランク | Overwrite |
権限
CyberArk プラグインを使用するために必要な権限は次のとおりです。
- システム管理者権限(プラットフォームへのアクセス用)
- OAuthの機密クライアントである(プラグイン設定用)
- ユーザーには、ユーザー、リスクレベルを取得し、役割に対してアクションを実行するための以下の管理権限を持つ役割が割り当てられます。
- 読むのみ ユーザー管理
- 役割管理
APIの詳細
使うAPI一覧
| APIエンドポイント | 方法 | 使うケース |
|---|---|---|
| /oauth2/platformtoken | 役職 | Generate Auth Token |
| /RedRock/query | 役職 | すべての役割を取得する |
| /RedRock/query | 役職 | ユーザーとリスクレベルを取得する |
| /RedRock/query | 役職 | Updating Users |
| /RedRock/query | 役職 | ユーザー名でユーザーを検索する |
| /RedRock/query | 役職 | 役割名で役割を検索する |
| /Roles/StoreRole | 役職 | ロールを作成する |
| /UserMgmt/GetUserInfo | 役職 | ユーザー情報を取得する |
| /SaasManage/AddUsersAndGroupsToRole | 役職 | ユーザーをロールに追加する |
| /SaasManage/RemoveUsersAndGroupsFromRole | 役職 | ユーザーをロールから削除する |
CyberArk プラグインは、さまざまなクエリで RedRock エンドポイントを使用します。
Generate a Token
API Request Endpoint: https://<tenant_url>/oauth2/platformtoken
Method: POST
Data:
grant_type: client_credentials
scope: all
client_id: cyberark_service_user
client_secret: cyberark_service_password
Headers:
Accept: application/json
Content-Type: application/x-www-form-urlencoded
Sample API Response
{
    "access_token": "eyJhbGciOiJSUzI1NiIsInR5cCI6IkpXVCIsImtpZCI6IkRDRTVENUI3MTBEMzc3MEYwNkNCRTUyQzY3RTVGRjY2QTA3MjZFNzUiLCJ4NXQiOiIzT1hWdHhEVGR3OEd5LVVzWi1YX1pxQnliblUiLCJhcHBfaWQiOiJf*******************************************************************Ef1M6Frjux1pLS4FBFBfb4_IZYbUoA9oNvKN82nL2Wv3ErV7x87gOvmrc63liBYx5-BHH8fXIUN8kA",
    "token_type": "Bearer",
    "expires_in": 900,
    "scope": "all"
}
すべての役割を取得する
API Request Endpoint: https://<tenant_url>/RedRock/query
Method: ポスト
Data:
{"Script": "Select ID, Name from Role order by Name"}
Headers:
Authorization: Bearer <bearer token>
Sample API Response
{
    "success": true,
    "Result": {
        "IsAggregate": false,
        "Count": 13,
        "Columns": [
            {
                "Name": "ID",
                "IsHidden": false,
                "DDName": "_ID",
                "Title": "ID",
                "DDTitle": "ID",
                "Description": "Row Identifier (primary key)",
                "Type": 12,
                "Format": null,
                "Width": 0,
                "TableKey": "Primary",
                "ForeignKey": null,
                "TableName": "Role"
            },
            {
                "Name": "Name",
                "IsHidden": false,
                "DDName": "Name",
                "Title": "Name",
                "DDTitle": "Name",
                "Description": null,
                "Type": 12,
                "Format": null,
                "Width": 0,
                "TableKey": "NotAKey",
                "ForeignKey": null,
                "TableName": "Role"
            }
        ],
        "FullCount": 2,
        "Results": [
            {
                "Entities": [
                    {
                        "Type": "Role",
                        "Key": "d47336b0_d7bd_4a65_989e_95606e878cb7",
                        "IsForeignKey": false
                    }
                ],
                "Row": {
                    "_TableName": "roles",
                    "Name": "Add role to CE users",
                    "ID": "d47336b0_d7bd_4a65_989e_95606e878cb7"
                }
            },
            {
                "Entities": [
                    {
                        "Type": "Role",
                        "Key": "bbf1d29f_7f69_45af_8555_aca99ded577b",
                        "IsForeignKey": false
                    }
                ],
                "Row": {
                    "_TableName": "roles",
                    "Name": "testuser",
                    "ID": "bbf1d29f_7f69_45af_8555_aca99ded577b"
                }
            }
        ],
        "ReturnID": ""
    },
    "Message": null,
    "MessageID": null,
    "Exception": null,
    "ErrorID": null,
    "ErrorCode": null,
    "IsSoftError": false,
    "InnerExceptions": null
}
ユーザーとリスクレベルを取得する
API Request Endpoint: https://<tenant_url>/RedRock/query
Method: ポスト
Data:
{
   "Script":"SELECT\n    LoginName,\n    StatusEnum,\n     Status,\n    RiskLevel,\n    ID\n,  RiskLevelLocalized,\n    RiskLevelRank\nFROM\n    User",
   "Args":{
      "PageNumber":1,
      "PageSize":2,
      "Limit":2,
      "SortBy":"LoginName",
      "Caching":-1
   }
}
Headers:
Authorization: Bearer <bearer token>
Sample API Response
{
    "success": true,
    "Result": {
        "IsAggregate": false,
        "Count": 1,
        "Columns": [
            {
                "Name": "LoginName",
                "IsHidden": false,
                "DDName": "LoginName",
                "Title": "LoginName",
                "DDTitle": "LoginName",
                "Description": null,
                "Type": 12,
                "Format": null,
                "Width": 0,
                "TableKey": "NotAKey",
                "ForeignKey": null,
                "TableName": "User"
            },
            {
                "Name": "StatusEnum",
                "IsHidden": false,
                "DDName": "StatusEnum",
                "Title": "Status Enumeration",
                "DDTitle": "Status Enumeration",
                "Description": null,
                "Type": 12,
                "Format": null,
                "Width": 0,
                "TableKey": "NotAKey",
                "ForeignKey": null,
                "TableName": "User"
            },
            {
                "Name": "Status",
                "IsHidden": false,
                "DDName": "Status",
                "Title": "Status",
                "DDTitle": "Status",
                "Description": null,
                "Type": 12,
                "Format": null,
                "Width": 0,
                "TableKey": "NotAKey",
                "ForeignKey": null,
                "TableName": "User"
            },
            {
                "Name": "RiskLevel",
                "IsHidden": false,
                "DDName": "RiskLevel",
                "Title": "Risk Level",
                "DDTitle": "Risk Level",
                "Description": null,
                "Type": 12,
                "Format": null,
                "Width": 0,
                "TableKey": "NotAKey",
                "ForeignKey": null,
                "TableName": "User"
            },
            {
                "Name": "ID",
                "IsHidden": false,
                "DDName": "_ID",
                "Title": "ID",
                "DDTitle": "ID",
                "Description": "Row Identifier (primary key)",
                "Type": 12,
                "Format": null,
                "Width": 0,
                "TableKey": "Primary",
                "ForeignKey": null,
                "TableName": "User"
            },
            {
                "Name": "RiskLevelLocalized",
                "IsHidden": false,
                "DDName": "RiskLevelLocalized",
                "Title": "Risk Level Localized",
                "DDTitle": "Risk Level Localized",
                "Description": null,
                "Type": 12,
                "Format": null,
                "Width": 0,
                "TableKey": "NotAKey",
                "ForeignKey": null,
                "TableName": "User"
            },
            {
                "Name": "RiskLevelRank",
                "IsHidden": false,
                "DDName": "RiskLevelRank",
                "Title": "Risk Level Rank",
                "DDTitle": "Risk Level Rank",
                "Description": null,
                "Type": 8,
                "Format": null,
                "Width": 0,
                "TableKey": "NotAKey",
                "ForeignKey": null,
                "TableName": "User"
            }
        ],
        "FullCount": 12,
        "Results": [
            {
                "Entities": [
                    {
                        "Type": "User",
                        "Key": "0df2042e-b926-4a8f-859f-210442016929",
                        "IsForeignKey": false
                    }
                ],
                "Row": {
                    "_TableName": "users",
                    "RiskLevel": "Medium",
                    "Status": "Active",
                    "StatusEnum": "Active",
                    "ID": "0df2042e-b926-4a8f-859f-210442016929",
                    "RiskLevelLocalized": "Medium",
                    "RiskLevelRank": 2,
                    "LoginName": "tanushree.kurup@netskope.cloud"
                }
            }
        ],
        "ReturnID": ""
    },
    "Message": null,
    "MessageID": null,
    "Exception": null,
    "ErrorID": null,
    "ErrorCode": null,
    "IsSoftError": false,
    "InnerExceptions": null
}
Update Users
API Request Endpoint: https://<tenant_url>/RedRock/query
Method: 役職
Data:
{
   "Script":"select ID, DisplayName, Username, LoginName, Email, Status, StatusEnum, RiskLevel, RiskLevelLocalized, RiskLevelRank from Users where Username IN (‘user1’, ‘user’)"
}
Headers:
Authorization: Bearer <bearer token>
Sample API Response
{
    "success": true,
    "Result": {
        "IsAggregate": false,
        "Count": 1,
        "Columns": [
            {
                "Name": "LoginName",
                "IsHidden": false,
                "DDName": "LoginName",
                "Title": "LoginName",
                "DDTitle": "LoginName",
                "Description": null,
                "Type": 12,
                "Format": null,
                "Width": 0,
                "TableKey": "NotAKey",
                "ForeignKey": null,
                "TableName": "User"
            },
            {
                "Name": "StatusEnum",
                "IsHidden": false,
                "DDName": "StatusEnum",
                "Title": "Status Enumeration",
                "DDTitle": "Status Enumeration",
                "Description": null,
                "Type": 12,
                "Format": null,
                "Width": 0,
                "TableKey": "NotAKey",
                "ForeignKey": null,
                "TableName": "User"
            },
            {
                "Name": "Status",
                "IsHidden": false,
                "DDName": "Status",
                "Title": "Status",
                "DDTitle": "Status",
                "Description": null,
                "Type": 12,
                "Format": null,
                "Width": 0,
                "TableKey": "NotAKey",
                "ForeignKey": null,
                "TableName": "User"
            },
            {
                "Name": "RiskLevel",
                "IsHidden": false,
                "DDName": "RiskLevel",
                "Title": "Risk Level",
                "DDTitle": "Risk Level",
                "Description": null,
                "Type": 12,
                "Format": null,
                "Width": 0,
                "TableKey": "NotAKey",
                "ForeignKey": null,
                "TableName": "User"
            },
            {
                "Name": "ID",
                "IsHidden": false,
                "DDName": "_ID",
                "Title": "ID",
                "DDTitle": "ID",
                "Description": "Row Identifier (primary key)",
                "Type": 12,
                "Format": null,
                "Width": 0,
                "TableKey": "Primary",
                "ForeignKey": null,
                "TableName": "User"
            },
            {
                "Name": "RiskLevelLocalized",
                "IsHidden": false,
                "DDName": "RiskLevelLocalized",
                "Title": "Risk Level Localized",
                "DDTitle": "Risk Level Localized",
                "Description": null,
                "Type": 12,
                "Format": null,
                "Width": 0,
                "TableKey": "NotAKey",
                "ForeignKey": null,
                "TableName": "User"
            },
            {
                "Name": "RiskLevelRank",
                "IsHidden": false,
                "DDName": "RiskLevelRank",
                "Title": "Risk Level Rank",
                "DDTitle": "Risk Level Rank",
                "Description": null,
                "Type": 8,
                "Format": null,
                "Width": 0,
                "TableKey": "NotAKey",
                "ForeignKey": null,
                "TableName": "User"
            }
        ],
        "FullCount": 12,
        "Results": [
            {
                "Entities": [
                    {
                        "Type": "User",
                        "Key": "0df2042e-b926-4a8f-859f-210442016929",
                        "IsForeignKey": false
                    }
                ],
                "Row": {
                    "_TableName": "users",
                    "RiskLevel": "Medium",
                    "Status": "Active",
                    "StatusEnum": "Active",
                    "ID": "0df2042e-b926-4a8f-859f-210442016929",
                    "RiskLevelLocalized": "Medium",
                    "RiskLevelRank": 2,
                    "LoginName": "tanushree.kurup@netskope.cloud"
                }
            }
        ],
        "ReturnID": ""
    },
    "Message": null,
    "MessageID": null,
    "Exception": null,
    "ErrorID": null,
    "ErrorCode": null,
    "IsSoftError": false,
    "InnerExceptions": null
}
ユーザー名でユーザーを検索
API Request Endpoint: https://<tenant_url>/RedRock/query
Method: ポスト
Data:
{"Script": "select ID, Username from Users where Username = <user>@<suffix>'"}
Headers:
Authorization: Bearer <bearer token>
Sample API Response
{
    "success": true,
    "Result": {
        "IsAggregate": false,
        "Count": 1,
        "Columns": [
            {
                "Name": "ID",
                "IsHidden": false,
                "DDName": "_ID",
                "Title": "ID",
                "DDTitle": "ID",
                "Description": "Row Identifier (primary key)",
                "Type": 12,
                "Format": null,
                "Width": 0,
                "TableKey": "Primary",
                "ForeignKey": null,
                "TableName": "User"
            },
            {
                "Name": "Username",
                "IsHidden": false,
                "DDName": "Username",
                "Title": "Username",
                "DDTitle": "Username",
                "Description": "User name.",
                "Type": 12,
                "Format": null,
                "Width": 0,
                "TableKey": "NotAKey",
                "ForeignKey": null,
                "TableName": "User"
            }
        ],
        "FullCount": 1,
        "Results": [
            {
                "Entities": [
                    {
                        "Type": "User",
                        "Key": "d3530f17-0e7f-4114-aeea-b8fbe678814e",
                        "IsForeignKey": false
                    }
                ],
                "Row": {
                    "_TableName": "users",
                    "ID": "d3530f17-0e7f-4114-aeea-b8fbe678814e",
                    "Username": "@"
                }
            }
        ],
        "ReturnID": ""
    },
    "Message": null,
    "MessageID": null,
    "Exception": null,
    "ErrorID": null,
    "ErrorCode": null,
    "IsSoftError": false,
    "InnerExceptions": null
}
役割名で役割を検索する
API Request Endpoint:: https://<tenant_url>/RedRock/query
Method: POST
Data
{"Script": "select ID, Name from Role where Name = 'System Administrator'"}
Headers:
Authorization: Bearer <bearer token>
Sample API Response
{
    "success": true,
    "Result": {
        "IsAggregate": false,
        "Count": 1,
        "Columns": [
            {
                "Name": "ID",
                "IsHidden": false,
                "DDName": "_ID",
                "Title": "ID",
                "DDTitle": "ID",
                "Description": "Row Identifier (primary key)",
                "Type": 12,
                "Format": null,
                "Width": 0,
                "TableKey": "Primary",
                "ForeignKey": null,
                "TableName": "Role"
            },
            {
                "Name": "Name",
                "IsHidden": false,
                "DDName": "Name",
                "Title": "Name",
                "DDTitle": "Name",
                "Description": null,
                "Type": 12,
                "Format": null,
                "Width": 0,
                "TableKey": "NotAKey",
                "ForeignKey": null,
                "TableName": "Role"
            }
        ],
        "FullCount": 1,
        "Results": [
            {
                "Entities": [
                    {
                        "Type": "Role",
                        "Key": "sysadmin",
                        "IsForeignKey": false
                    }
                ],
                "Row": {
                    "_TableName": "roles",
                    "Name": "System Administrator",
                    "ID": "sysadmin"
                }
            }
        ],
        "ReturnID": ""
    },
    "Message": null,
    "MessageID": null,
    "Exception": null,
    "ErrorID": null,
    "ErrorCode": null,
    "IsSoftError": false,
    "InnerExceptions": null
}
役割を作成する
API Request Endpoint: https://<tenant_url>/Roles/StoreRole
Method: ポスト
Data:
{
    "Description": "Created From Netskop URE",
    "Name":
}
Headers:
Authorization: Bearer <bearer token>
Sample API Response
{
    "success": true,
    "Result": {
        "_RowKey": "8a67f7e2_a9f6_4a9a_bfbb_a11f673323b2"
    },
    "Message": null,
    "MessageID": null,
    "Exception": null,
    "ErrorID": null,
    "ErrorCode": null,
    "IsSoftError": false,
    "InnerExceptions": null
}
ユーザー情報を取得する
API Request Endpoint: https://<tenant_url>/UserMgmt/GetUserInfo
Method: POST
Data:
NA
Headers:
Authorization: Bearer <bearer token>
Sample API Response
{
    "success": true,
    "Result": {
        "TenantId": "ABD4143",
        "Id": "6c32a200-010d-432a-9b72-f1bbf7b66dd7",
        "ExternalUuid": "6c32a200-010d-432a-9b72-f1bbf7b66dd7",
        "Name": "tanushree@crest_netskope",
        "DisplayName": "tansuhree",
        "EmailAddress": "tanushree.kurup@crestdatasys.com",
        "MobileNumber": null,
        "DirectoryServiceType": "CDS",
        "DirectoryServiceId": "09B9A9B0-6CE8-465F-AB03-65766D33B05E",
        "DirectoryServiceName": "CDS",
        "DirectoryServiceLocalizedName": "CyberArk Cloud Directory",
        "IsSysAdmin": true,
        "CanChangePassword": true,
        "PasswordExpDate": "/Date(253402300799999)/",
        "LastPasswordChangeDate": "/Date(-62135596800000)/",
        "ThirdPartyOathConfigured": false,
        "SqEnabled": true,
        "SecurityQuestion": null,
        "SecurityQuestionsLastUpdate": null,
        "PhonePinLastChangeDate": null,
        "LastLoginDate": "/Date(1701671479876)/",
        "LastLastLoginDate": "/Date(1701671164189)/",
        "PasswordChangeSoftDays": 14,
        "PasswordChangeHardHours": 48,
        "PasswordResetFlag": 0,
        "SelfUnlocked": false,
        "HasPicture": false,
        "Settings": {
            "uisection": {
                "doNotShowIdaptiveWelcomeWizard": true
            }
        },
        "HasU2fDeviceWithFacetIdMatched": false,
        "SecurityKeyConfigured": false,
        "OnDeviceAuthenticatorConfigured": false,
        "PreferredCulture": null,
        "PreferredTimeZone": null,
        "DisplayPreferredCulture": null,
        "EnablePurchasedLicenseMenu": false,
        "MfaSetupWizardSettings": {
            "ShowYubikeyOtpInMfaSetupWizard": false,
            "ShowMfaSetupWizard": false,
            "ShowPasskeysInMfaSetupWizard": false,
            "MobileNumberAttribute": "",
            "ShowU2fInMfaSetupWizard": false,
            "ShowSecurityQuestionInMfaSetupWizard": false,
            "SaveMobileNumberToCloud": false,
            "RequiredFactorSetupCount": 0,
            "ShowSmsMessageInMfaSetupWizard": false,
            "ShowOathPassCodeInMfaSetupWizard": false
        },
        "IsMobileAttributeConfigured": false,
        "MobileDeviceAuthCapableCount": 0,
        "SlackAuthEnabled": false,
        "SlackMemberIdSet": false,
        "YubikeyOtpConfigured": false,
        "PasskeyConfigured": false
    },
    "Message": null,
    "MessageID": null,
    "Exception": null,
    "ErrorID": null,
    "ErrorCode": null,
    "IsSoftError": false,
    "InnerExceptions": null
}
ユーザーをロールに追加する
API Request Endpoint: https://<tenant_url>/SaasManage/AddUsersAndGroupsToRole
Method: POST
Data:
{
    "Users": [
        ""
    ],
    "Name": ""
}
Headers:
Authorization: Bearer <bearer token>
Sample API Response
{
    "success": true,
    "Result": null,
    "Message": null,
    "MessageID": null,
    "Exception": null,
    "ErrorID": null,
    "ErrorCode": null,
    "IsSoftError": false,
    "InnerExceptions": null
}
ユーザーをロールから削除する
API Request Endpoint: https://<tenant_url>/SaasManage/RemoveUsersAndGroupsFromRole
Method: POST
Data:
{
    "Users": [
        ""
    ],
    "Name": ""
}
Headers:
Authorization: Bearer <bearer token>
Sample API Response
{
    "success": true,
    "Result": null,
    "Message": null,
    "MessageID": null,
    "Exception": null,
    "ErrorID": null,
    "ErrorCode": null,
    "IsSoftError": false,
    "InnerExceptions": null
}
パフォーマンスマトリックス
以下は、CyberArkからNetskope CEに50万件のユーザーとリスクレベルを取得して、大規模なCEスタック上で実施したパフォーマンス測定結果です。
| スタックの詳細 | サイズ:大 RAM:32 GB CPU:16コア |
| 取得および更新されたユーザーレコードを保存するのに要した時間 | 約20分 |
ユーザーエージェント
netskope-ce-5.1.0-cre-cyberark-v1.0.0
ワークフロー
- ユーザーを作成します。
- ユーザーにAPI権限を追加します。
- 役割を作成し、その役割にユーザーを追加します。
- Get your CyberArk Tenant URL.
- CyberArkプラグインを設定します。
- CyberArk のビジネスルールを追加する
- CyberArk用のアクションを追加します。
- CyberArkプラグインを検証してください。
再生ボタンをクリックして動画をご覧ください。
ユーザーを作成する
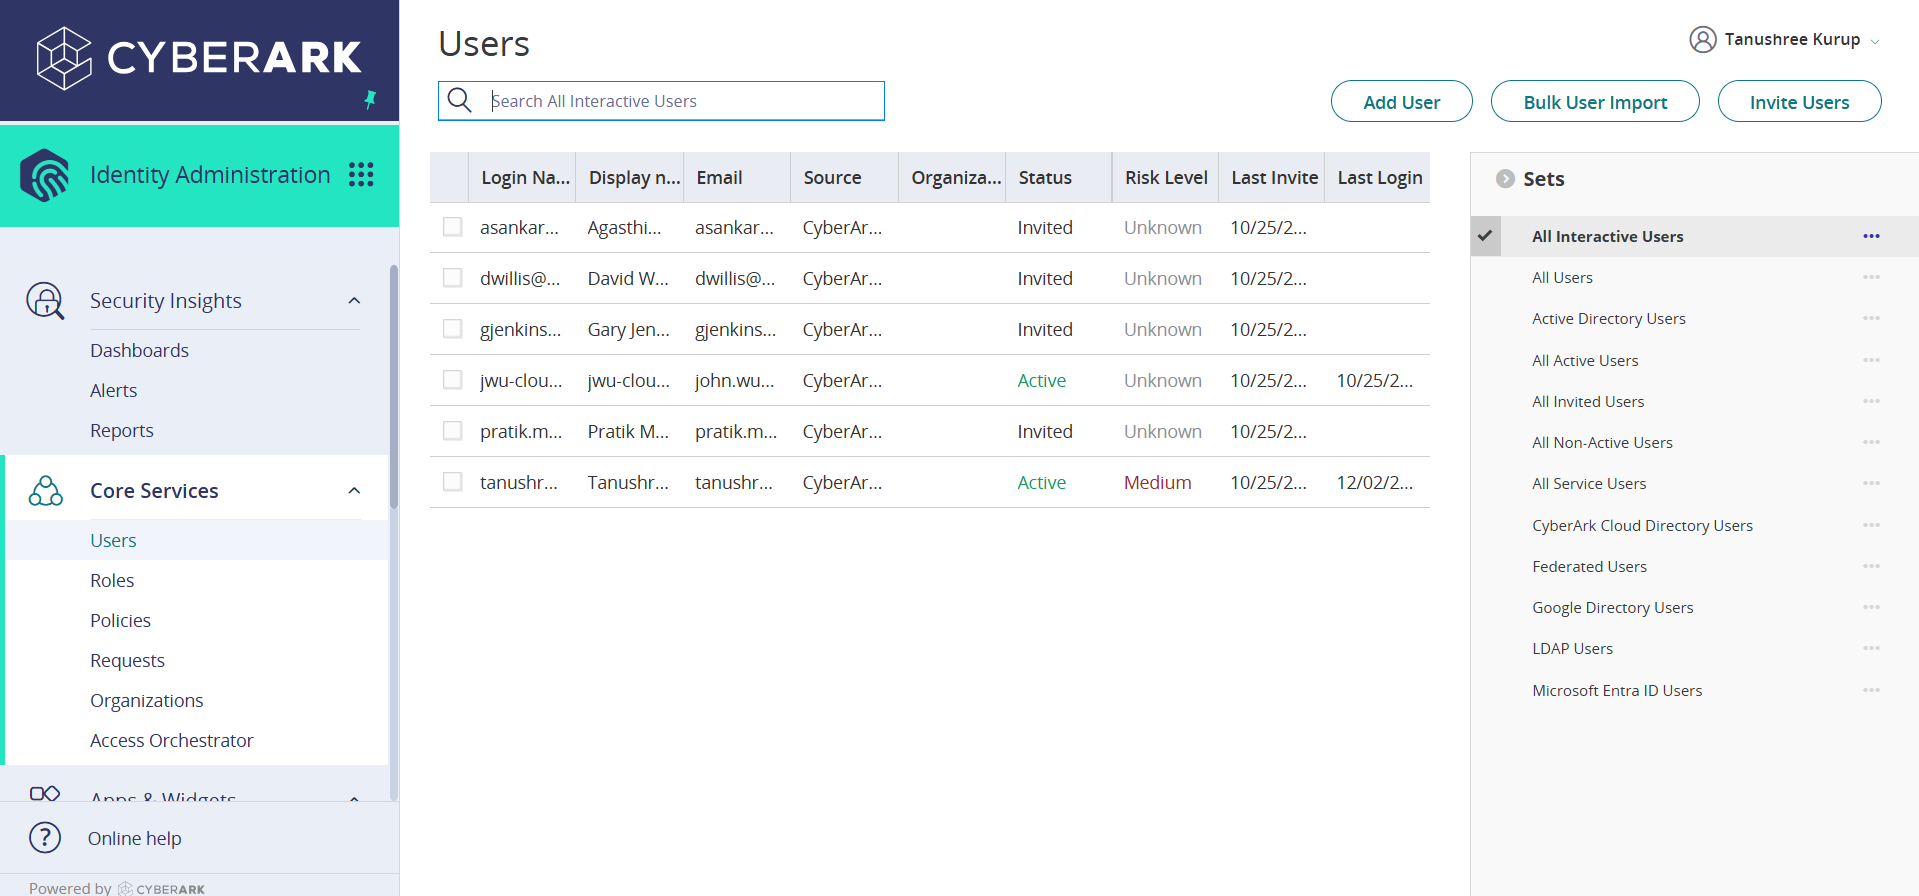
- CyberArkでCore Services > Users に移動し、 Add Userをクリックします。
- ユーザーの情報とパスワードを入力してください。
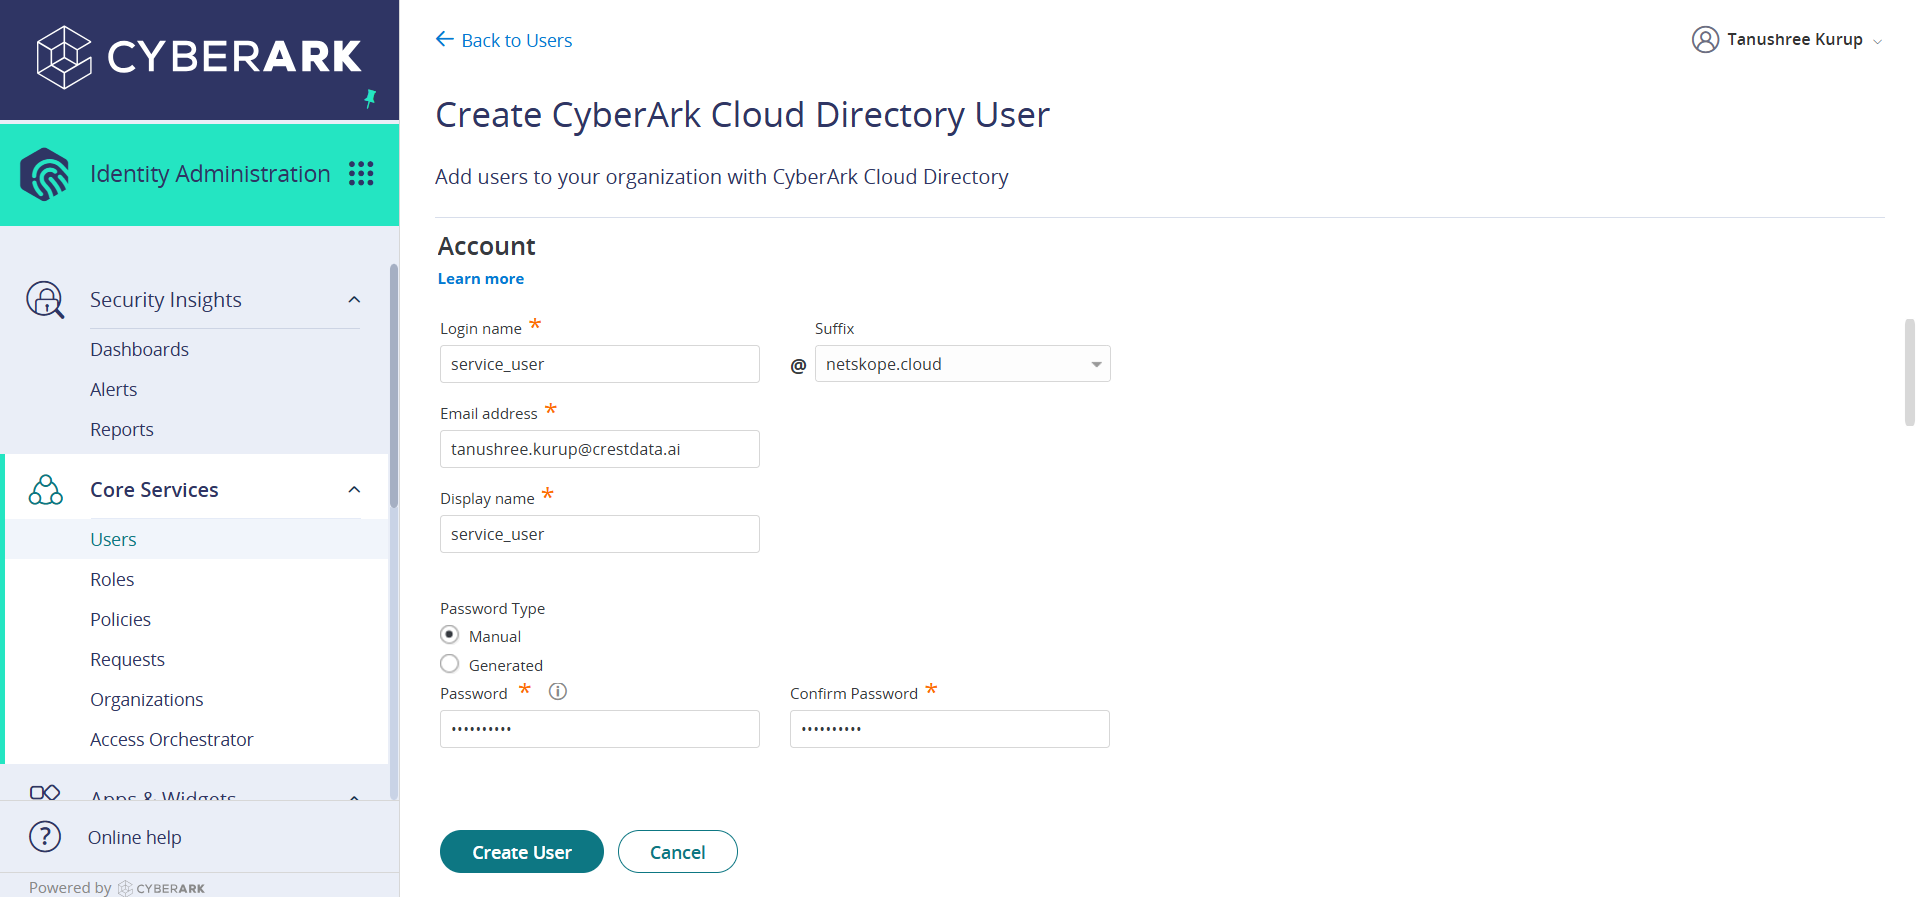
- Create Userをクリックしてください。
ユーザーにAPI権限を追加する
- CyberArkでAdmin Portal .
へ移動してください。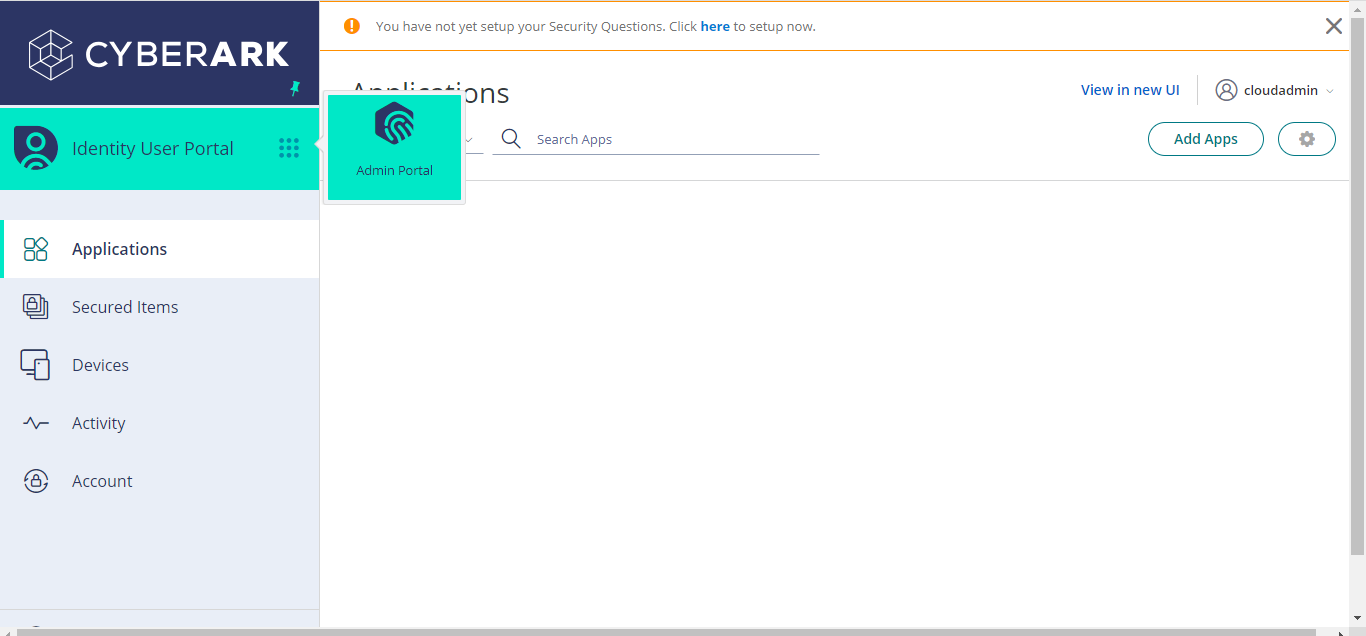
- Usersに移動して、左側のパネルのAll Usersをクリックします。
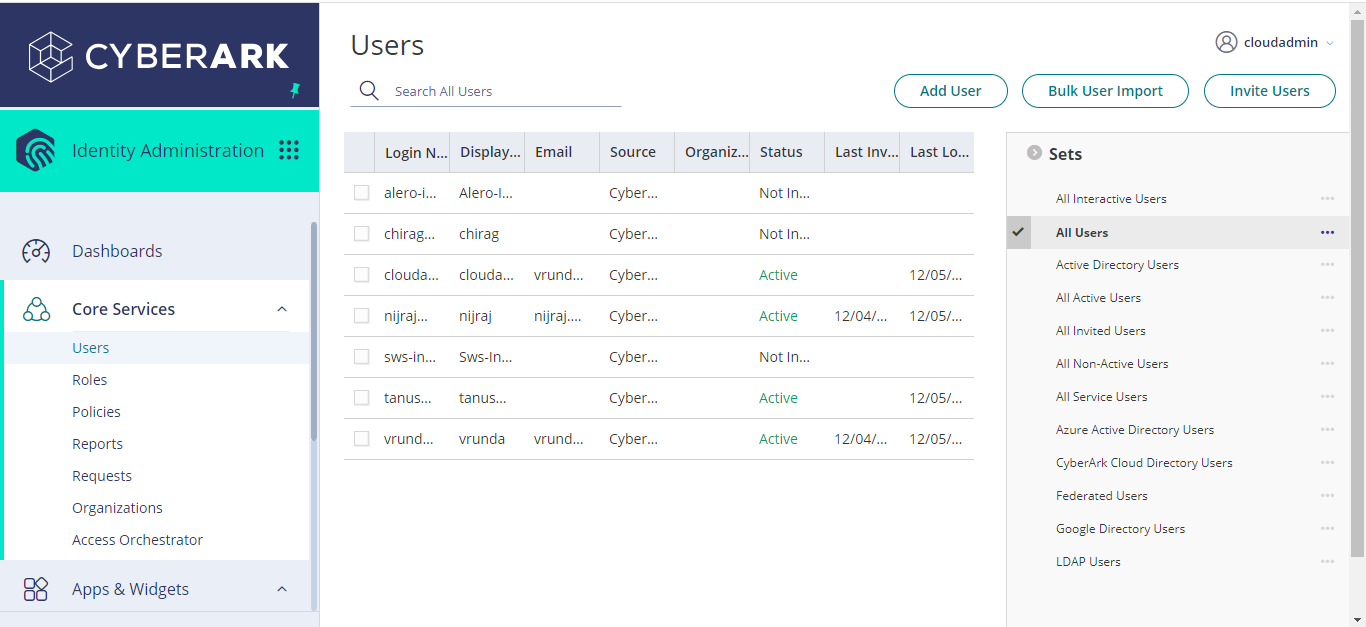
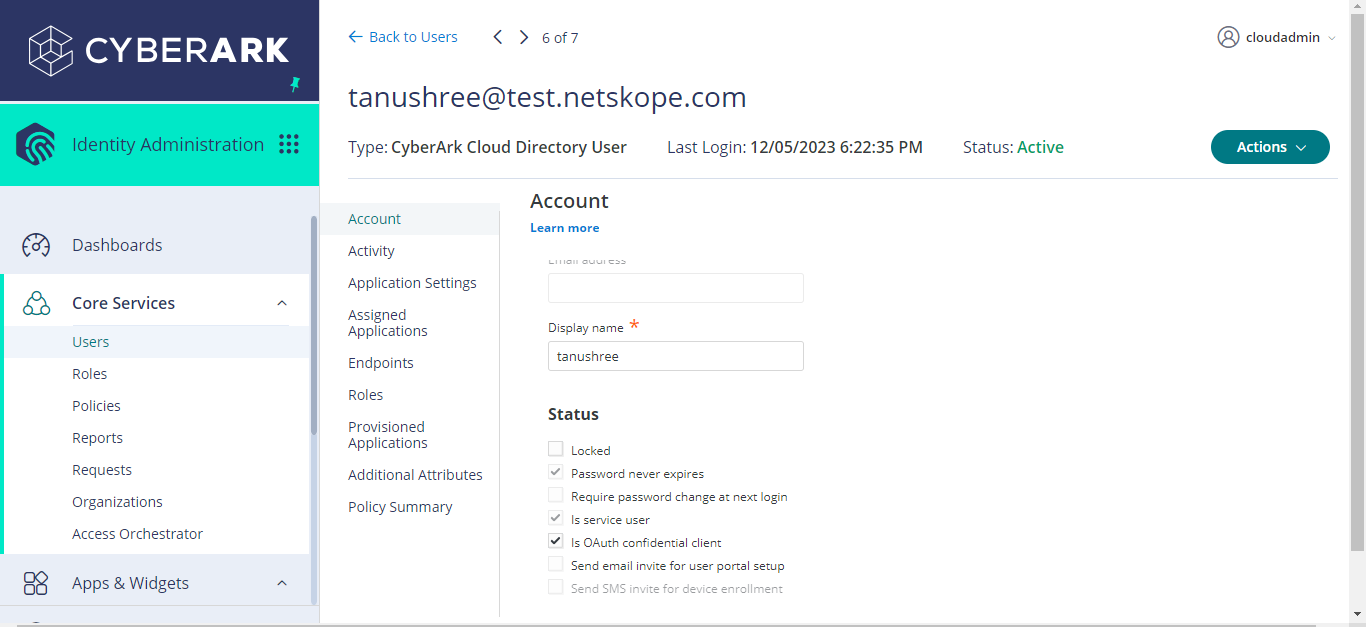
- プラグインの設定に使うユーザーをクリックし、ステータスをスクロールしてそのユーザーの Is OAuth confidential client 権限を有効にし、 Saveをクリックします。
ロールを作成し、そのロールにユーザーを追加します。
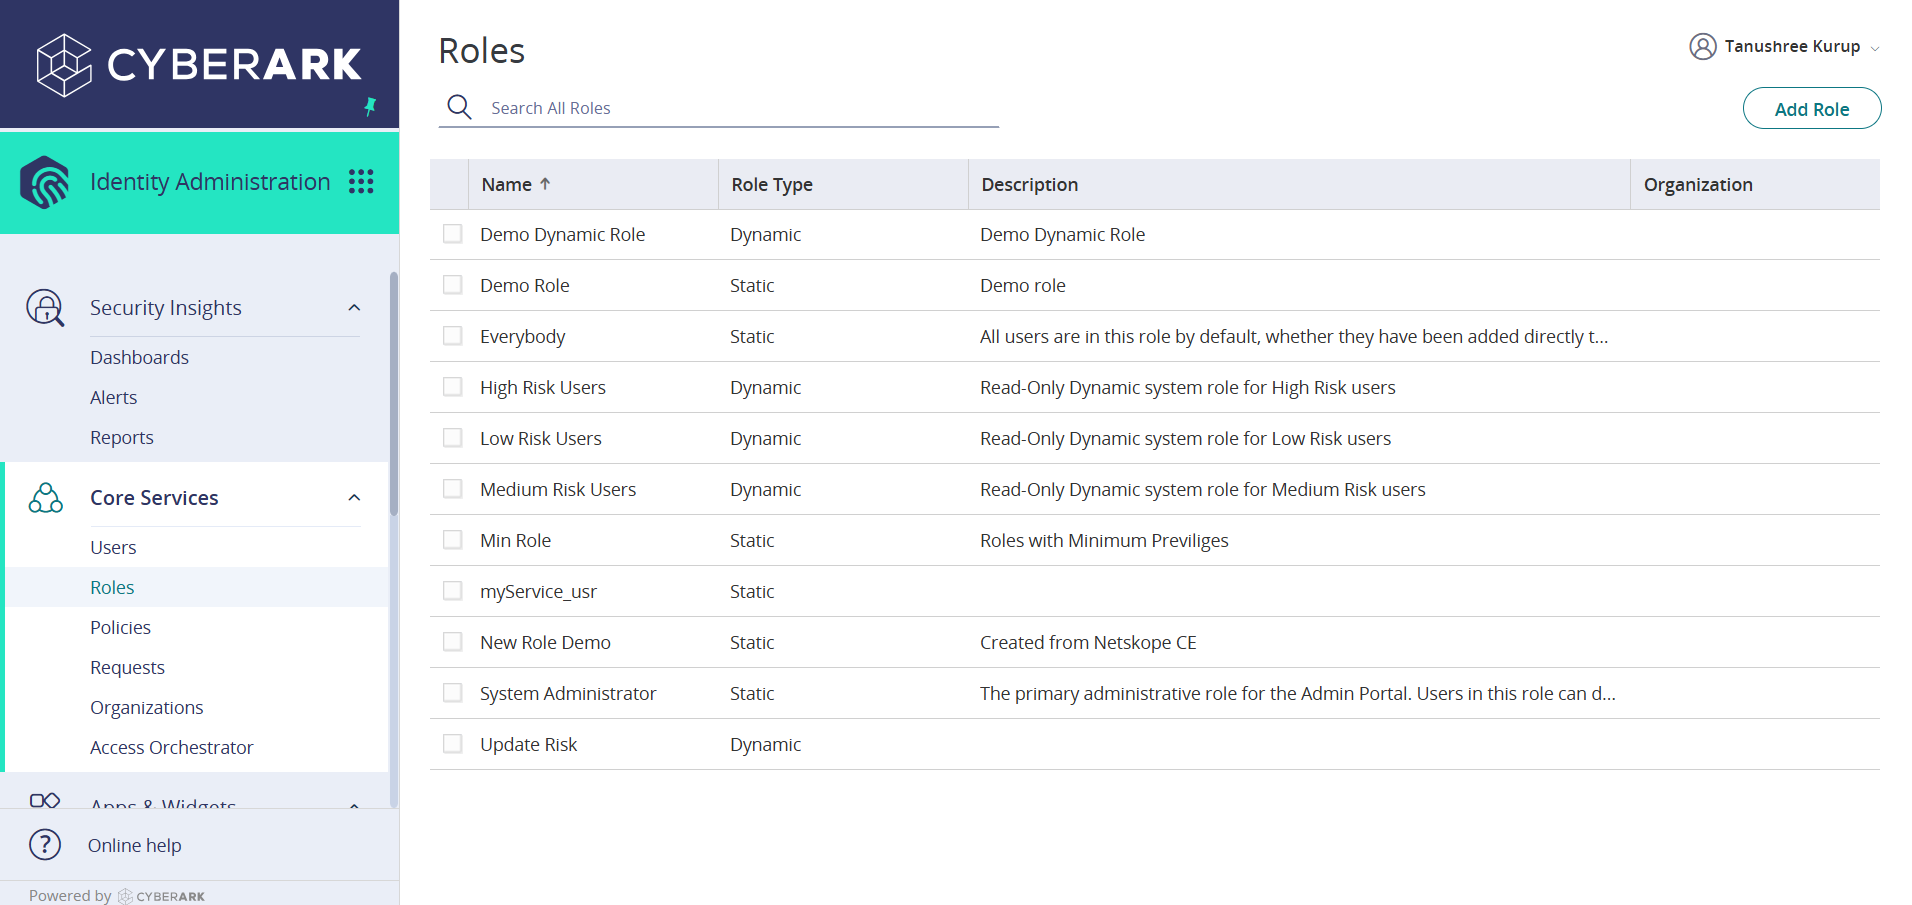
- Core Services > Roles に移動してAdd Roleをクリックしてください。
- 役割情報を入力し、役割タイプとしてStaticを選択してください。Save .
をクリックしてください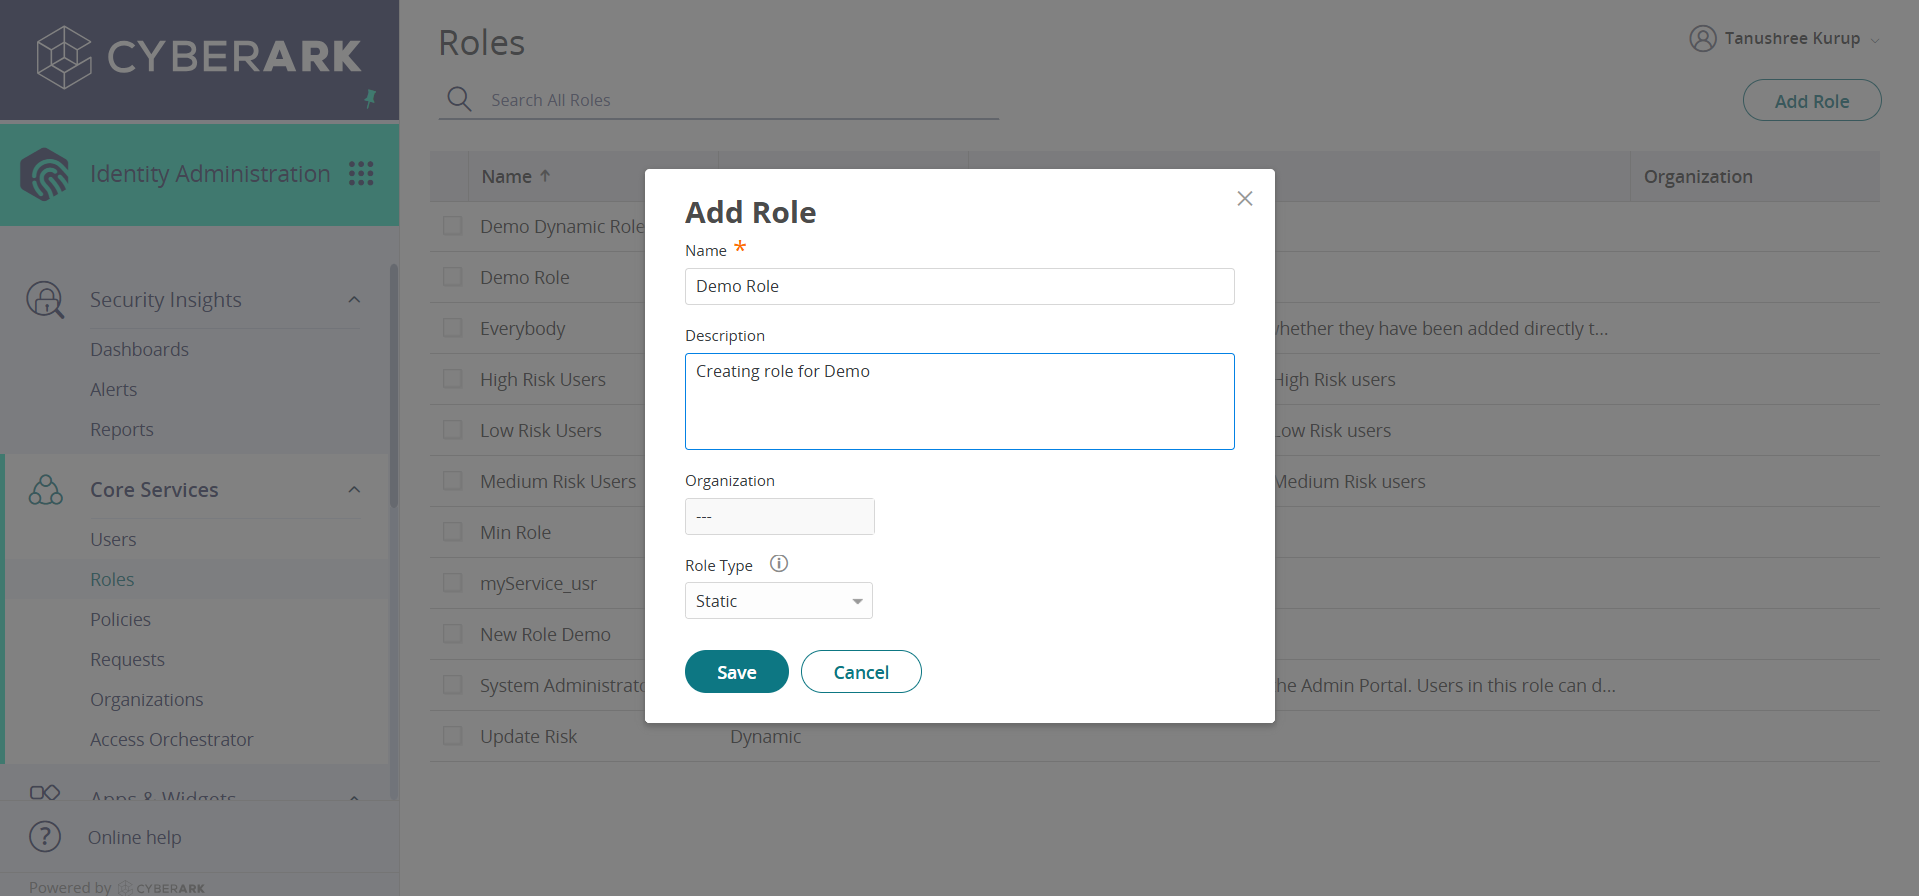
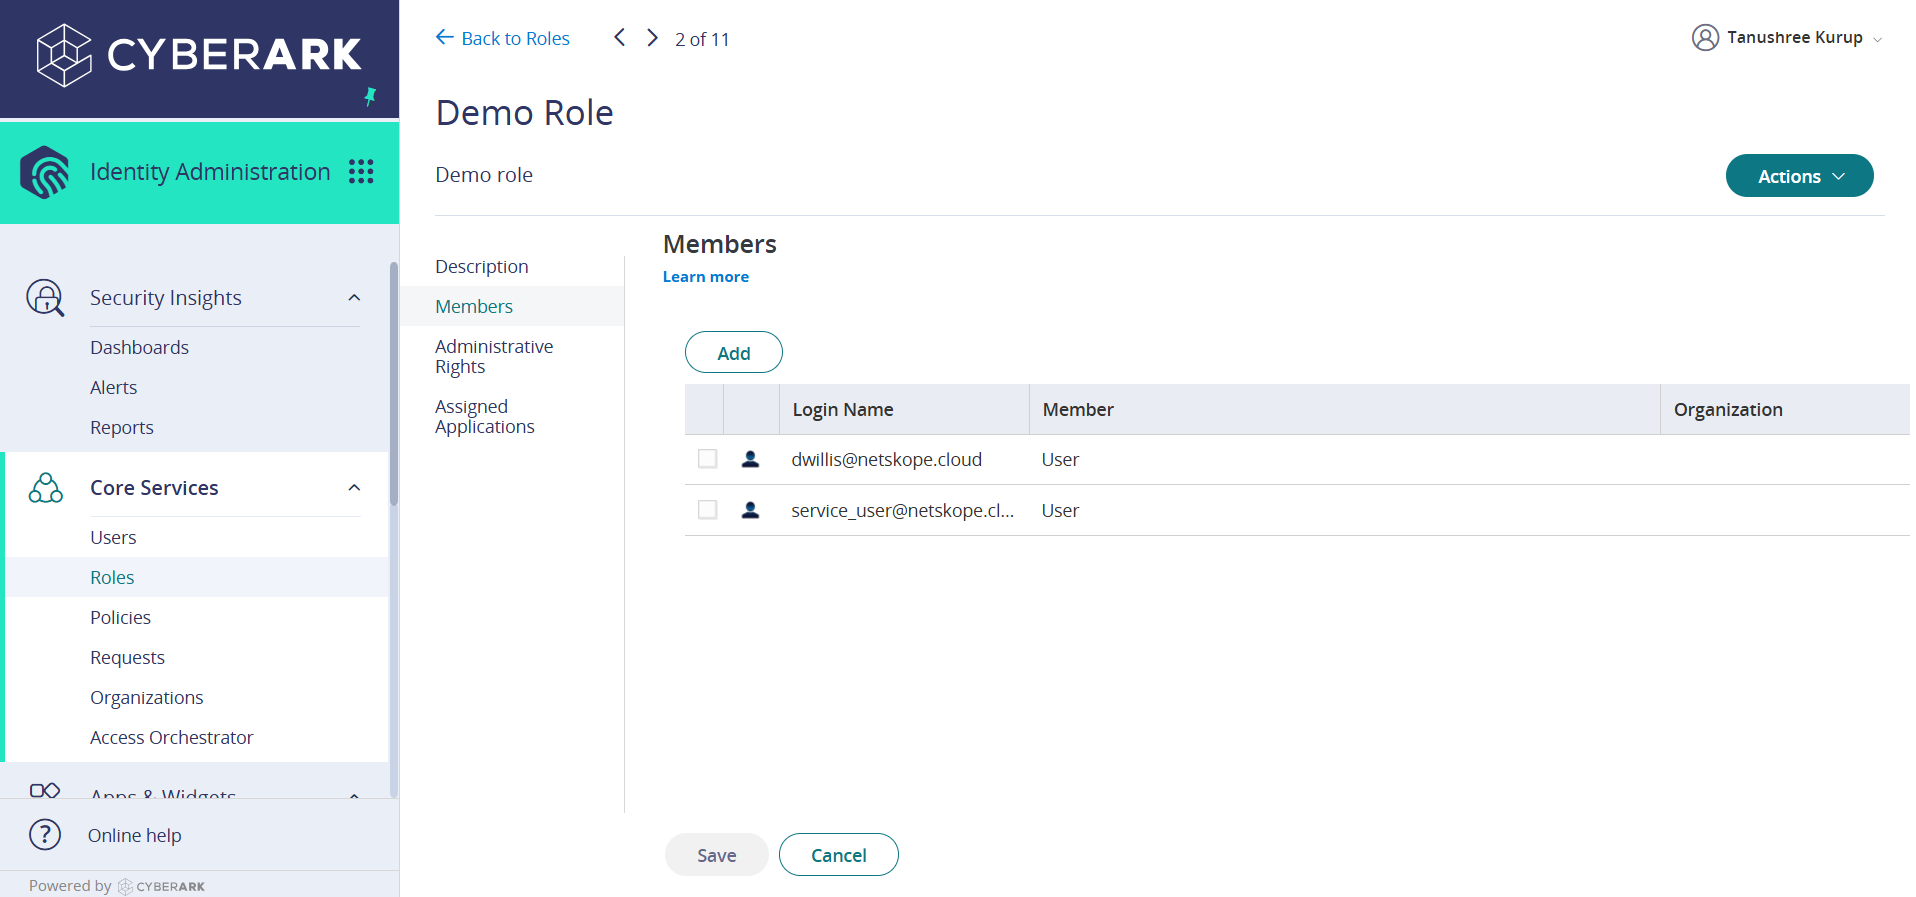
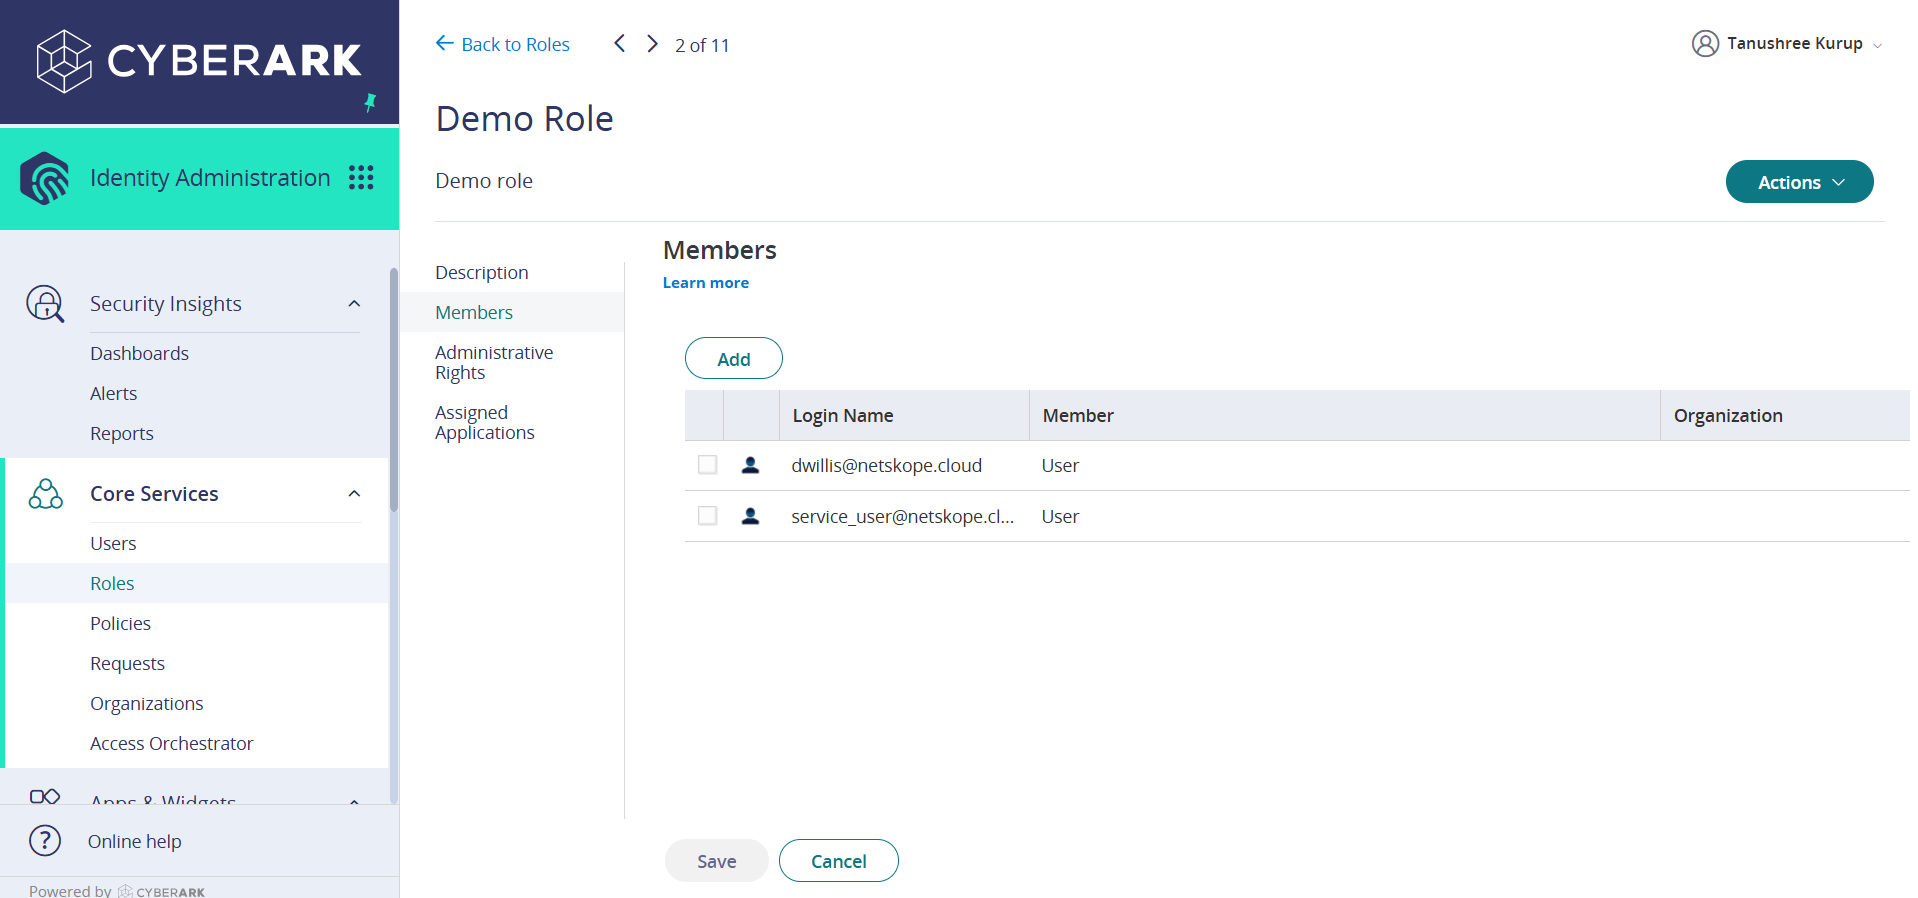
- Roles > Demo Role > Membersに移動してAddをクリックし、作成したユーザーを追加します。
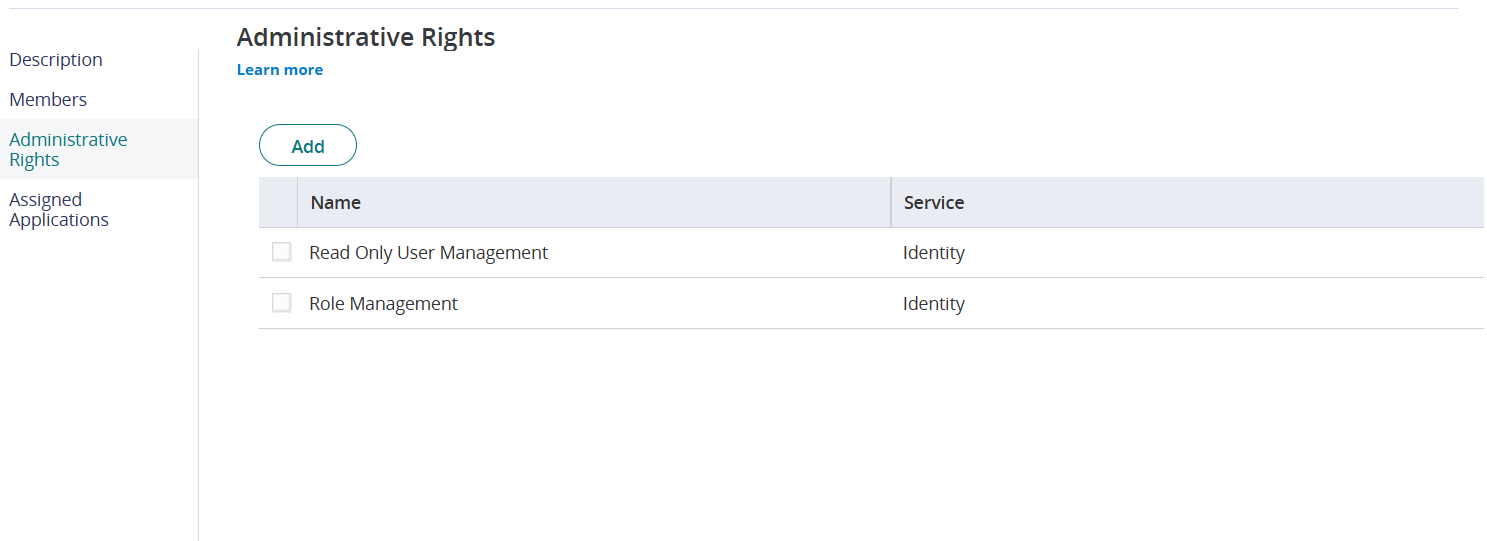
- Roles > Demo Role > Administrative Rights に移動して、これらの権限を追加してください。
Get your CyberArk Tenant URL
CyberArkテナントのURLを取得するには、 「前提条件」セクションの「以下のホストへの接続」を参照してください。
CyberArkプラグインの設定
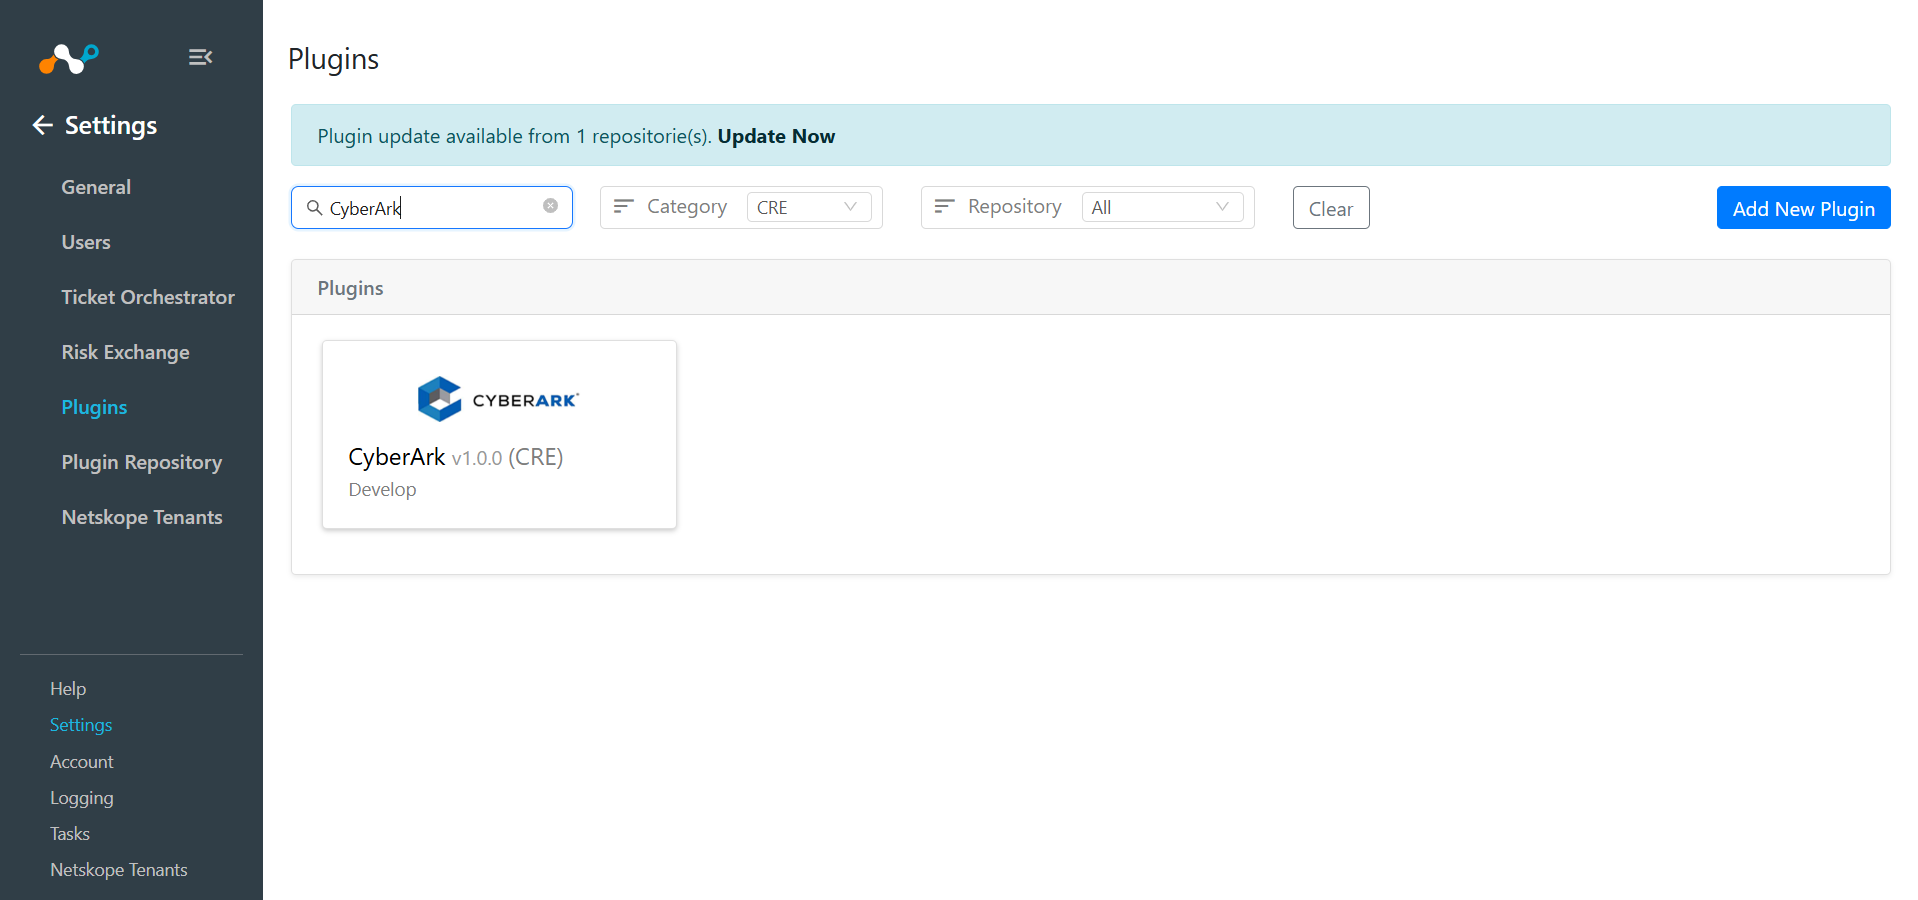
- Cloud Exchangeで Settings > Pluginsに行ってください。CyberArk v1.0.0 (CRE)プラグインボックスを検索して選択します。
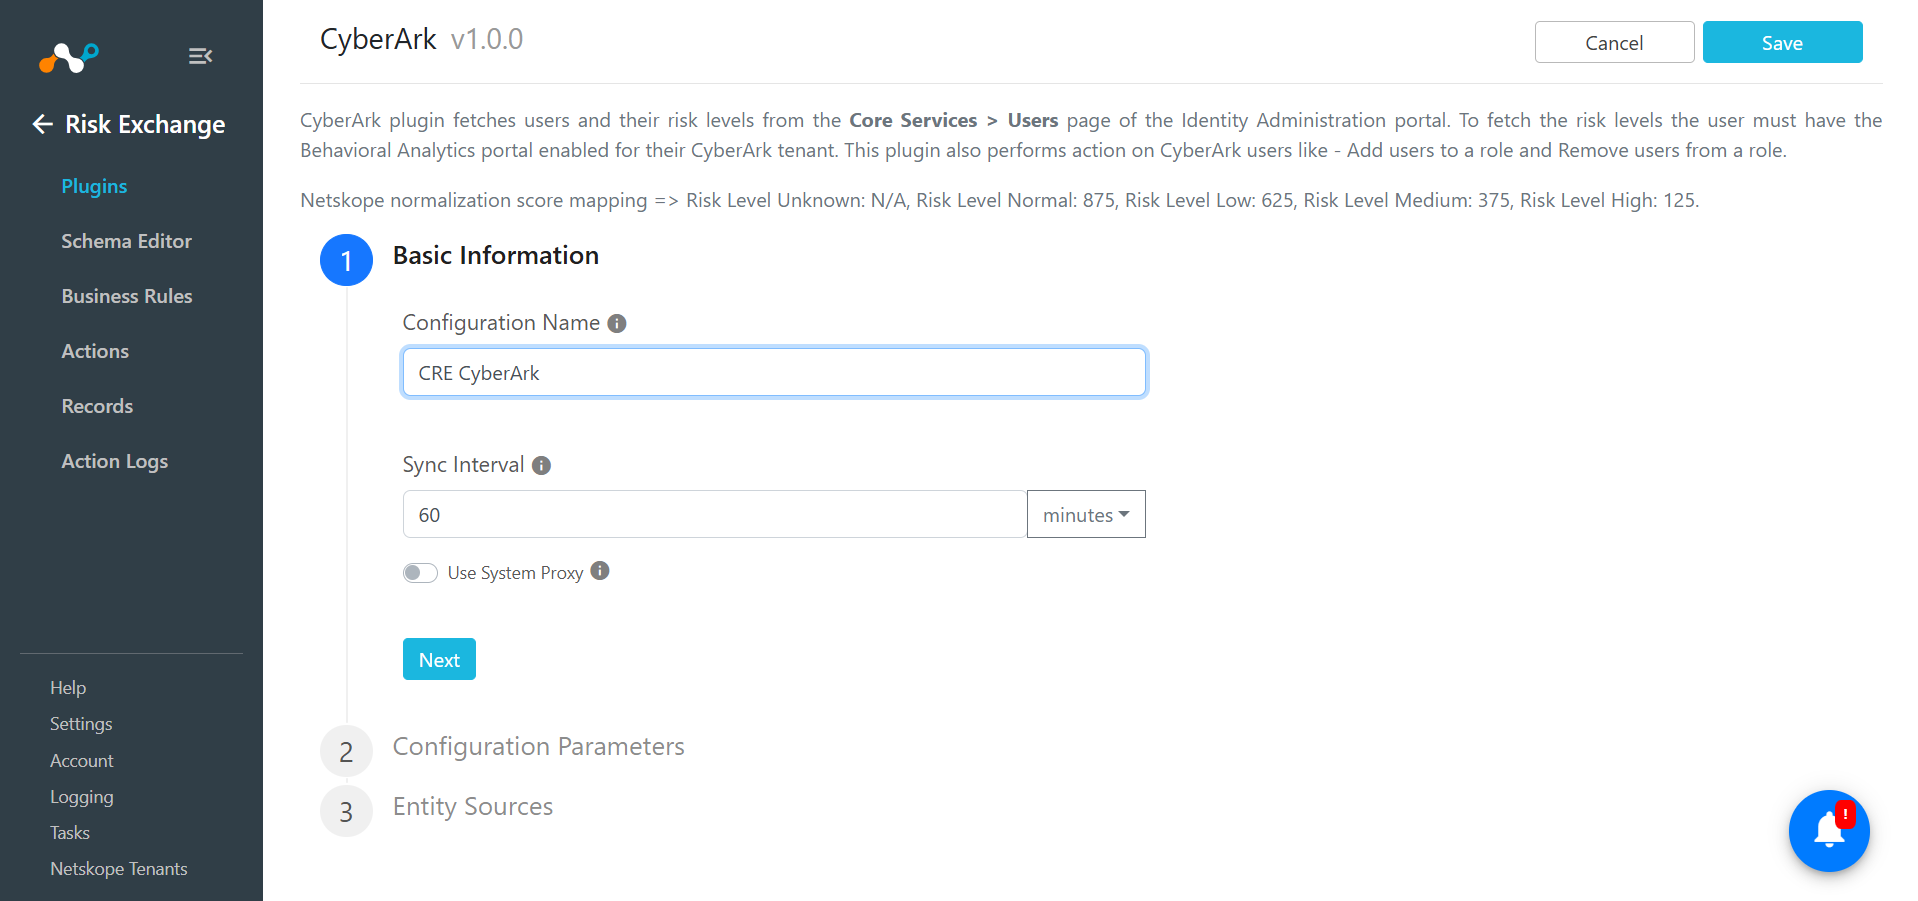
- 基本情報パラメータを入力してください:
- 設定名:プラグイン設定の名前を入力してください。
- 同期間隔:プラグインを同期する時間を入力してください。
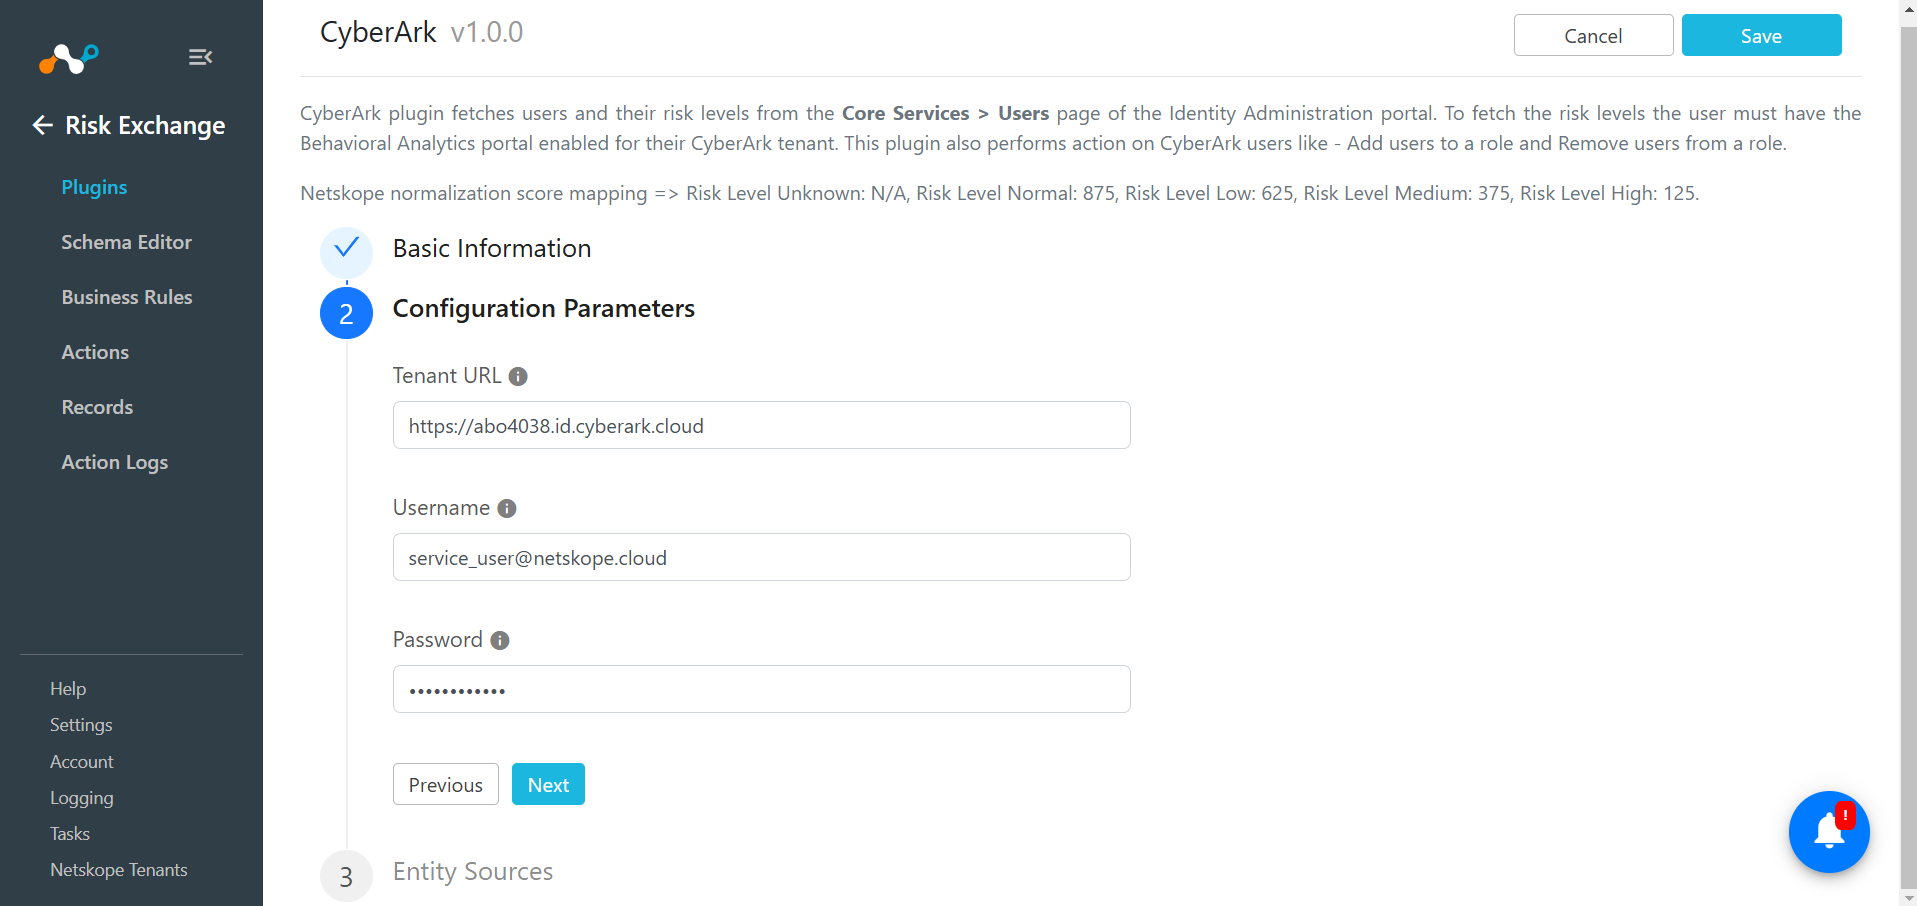
- Nextをクリックしてください。認証のための設定パラメータを入力してください。
- Tenant URL: Your Tenant URL for CyberArk.
Example: https://<Tenant_ID>.id.CyberArk.cloud
or
https://<Tenant_ID>.id.idaptive.com - ユーザー名:CyberArkでのユーザー名。ドメイン(接尾辞)を必ず含めてください。
例: user@domain。 - パスワード:CyberArkユーザー名に関連付けられたパスワード。
- Tenant URL: Your Tenant URL for CyberArk.
- Nextをクリックしてください。エンティティのドロップダウンからエンティティをSelectしてください。
エンティティフィールドはスキーマエディターのページから作成するか、フィールドのドロップダウンから + Add Field オプションを使うことができます。
現場のマッピング情報を提供してください。推奨されるマッピングについては、 「マッピング」セクションを参照してください。
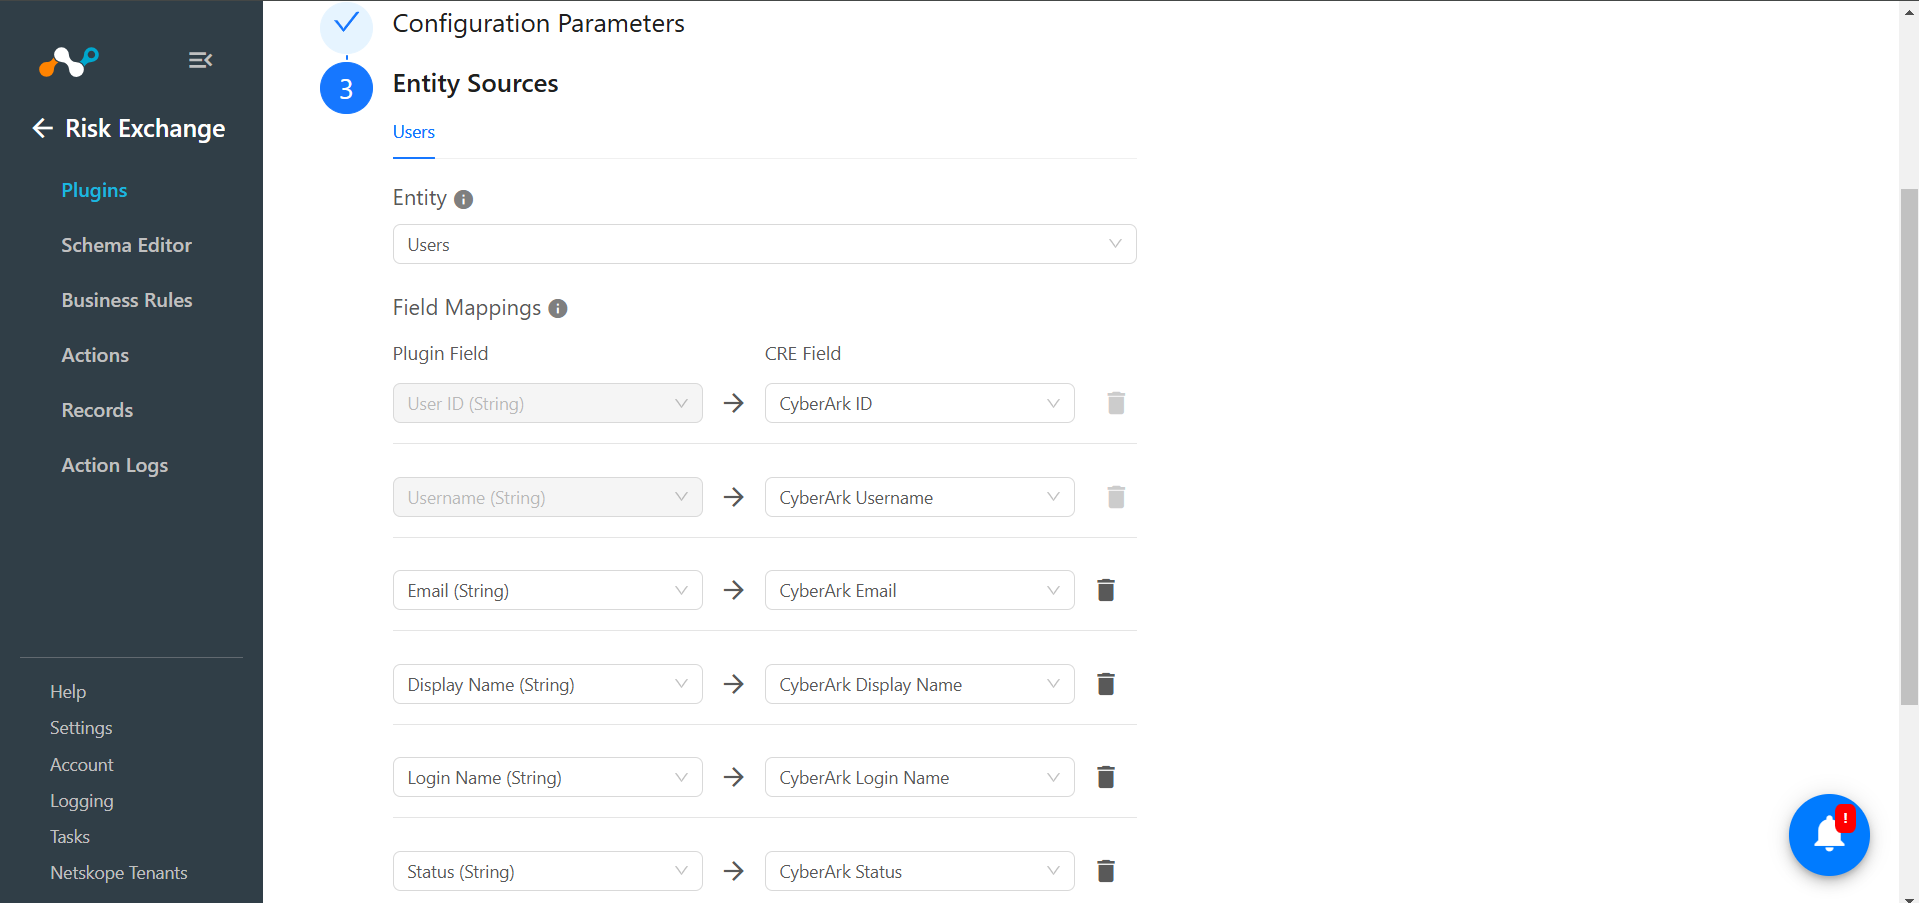
- Save .
をクリックしてください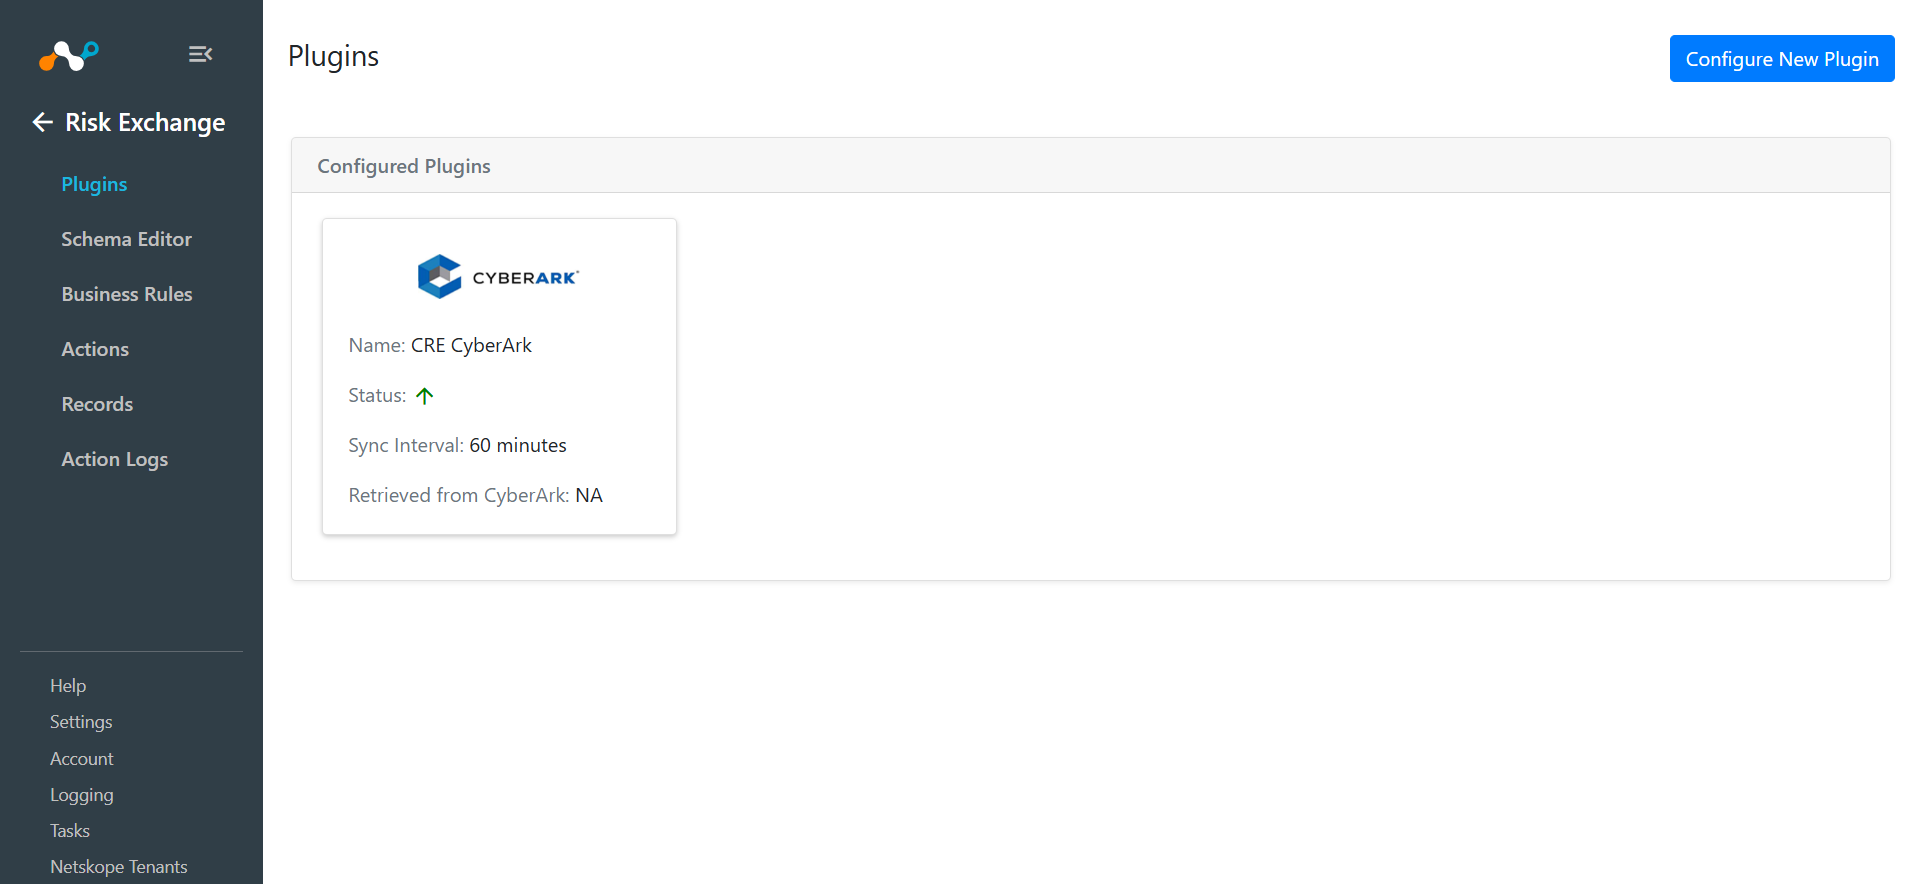
CyberArk のリスク交換ビジネスルールを追加する
アクションを実行したいユーザーをフィルタリングするためのビジネスルール。
- Risk Exchange > Business Ruleへ移動してください。Create New Ruleをクリックしてください。
- ビジネスルール、エンティティSelect 、要件に応じてフィルターを指定することで、ユーザーに対してアクションを実行できます。
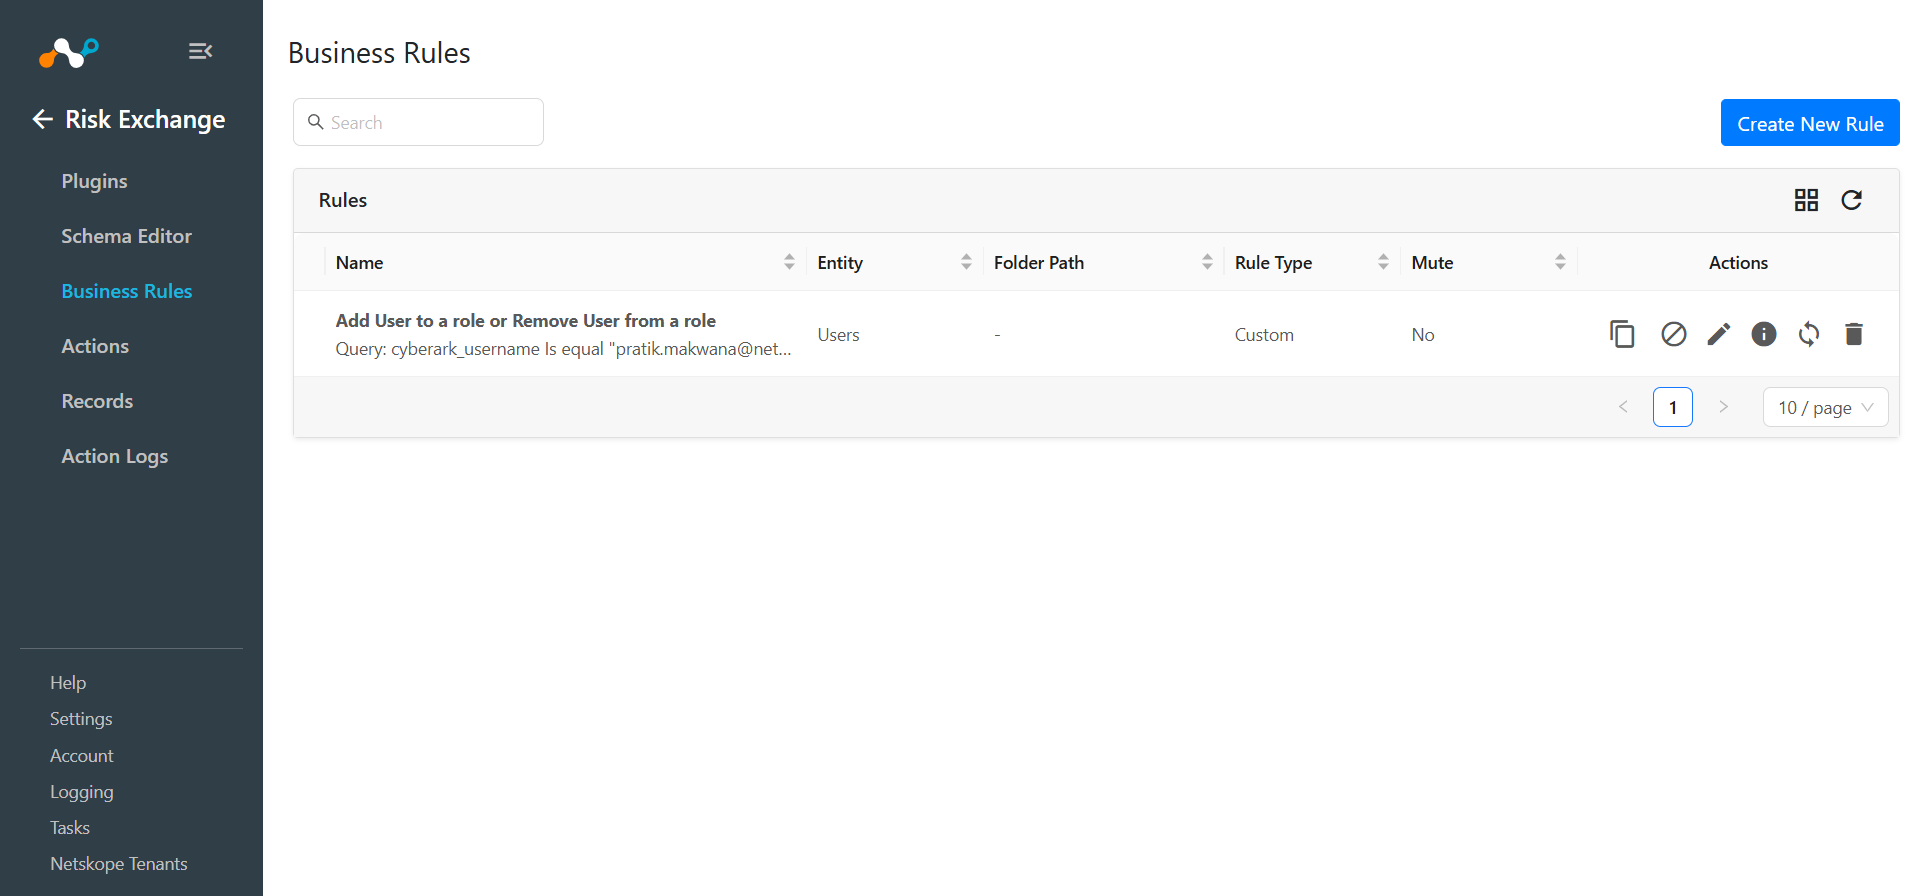
- Saveをクリックしてください。
CyberArkのリスク交換アクションを追加する
CyberArkプラグインでサポートされているアクションは以下のとおりです。
役割に追加
アクションがトリガーされるたびに、このアクションは、アクション構成の作成時に選択されたロールにユーザーを追加します。
- Risk Exchange > Actionsに移動して、 Add Action Configurationをクリックしてください。
- ビジネスルールSelect 。
- 設定にはCyberArkプラグインSelect 。
- アクションにはAdd to Roleを選択してください。
- 優先するユーザーの電子メールSelect 。
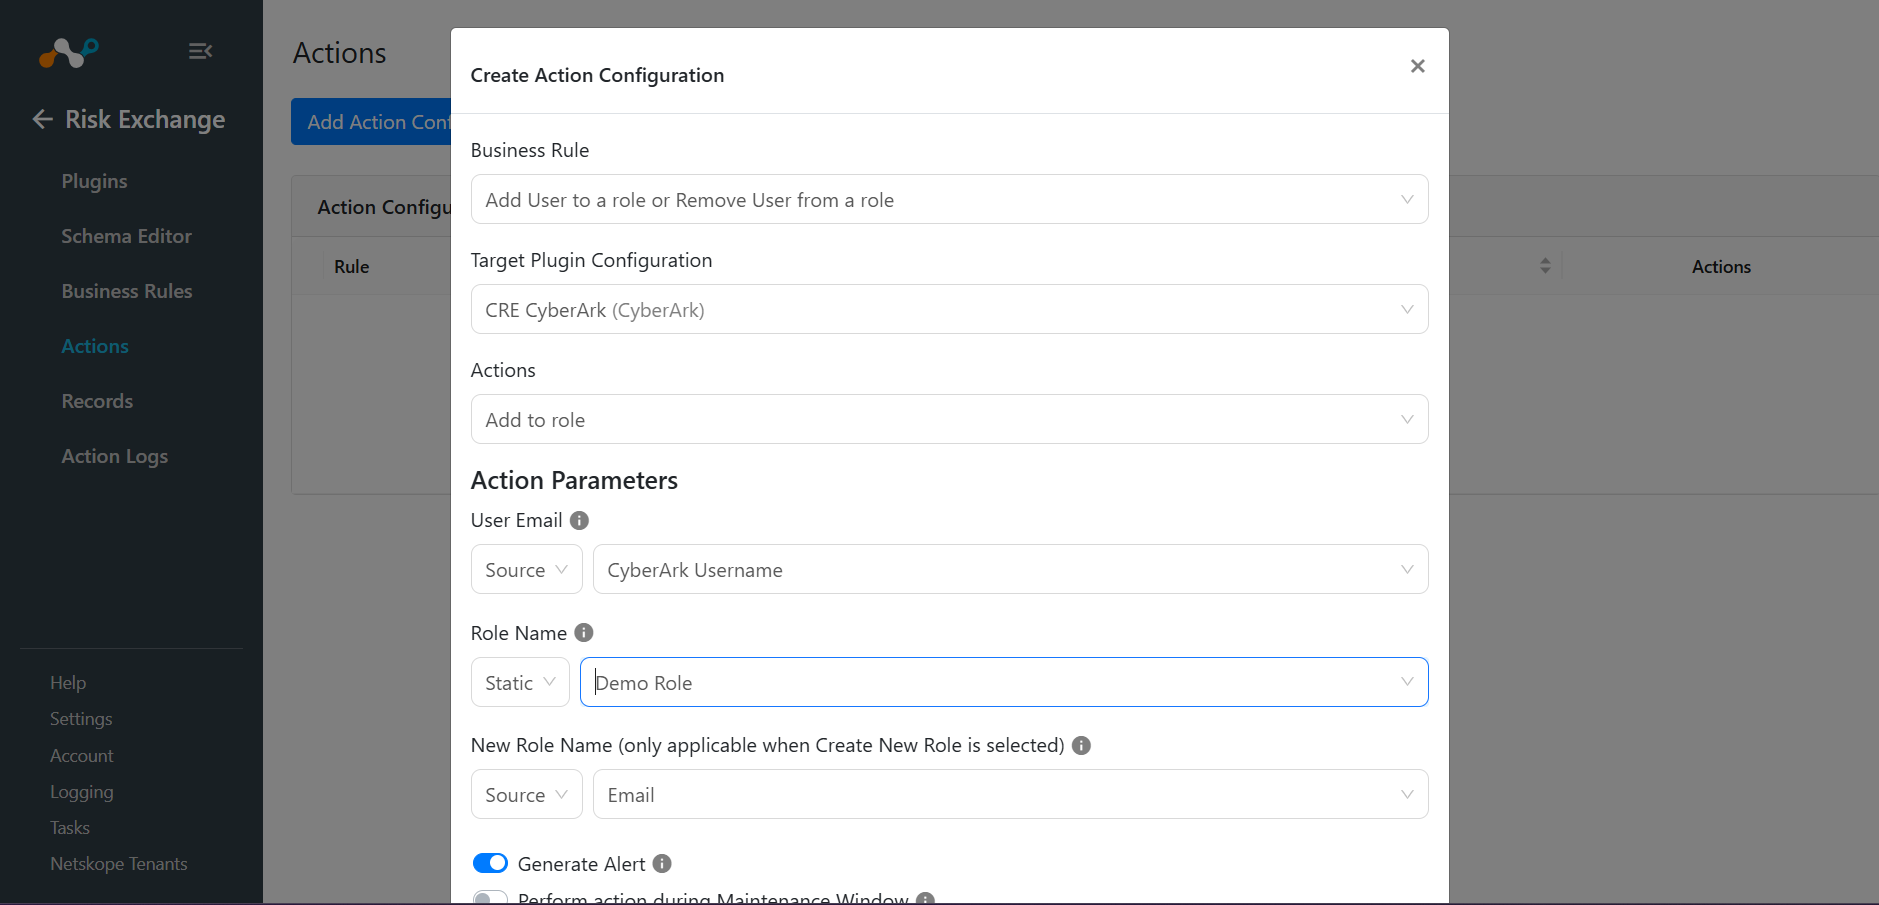
- 既存の役割にユーザーを追加するには、 「役割名」ドロップダウンで既存の役割Selectか、 Create New Roleを選択します。 役割名は静的である必要があります。
- Enter a Role Name if you have selected the Create New Role option in the Group parameter.
- Saveをクリックしてください。
役割から削除する
アクションがトリガーされるたびに、このアクションは、アクション構成の作成時に設定されたロールからユーザーを削除します。
- Risk Exchange > Actionsに移動して、 Add Action Configurationをクリックしてください。
- ビジネスルールSelect 。
- 構成としてCyberArkプラグインSelect 。
- アクションにはRemove from Roleを選択してください。
- 優先するユーザーの電子メールSelect 。
- 「役割名」ドロップダウンから役割をSelect 、選択した役割から、ビジネスルールに一致するユーザーが削除されます。 役割名は静的である必要があります。
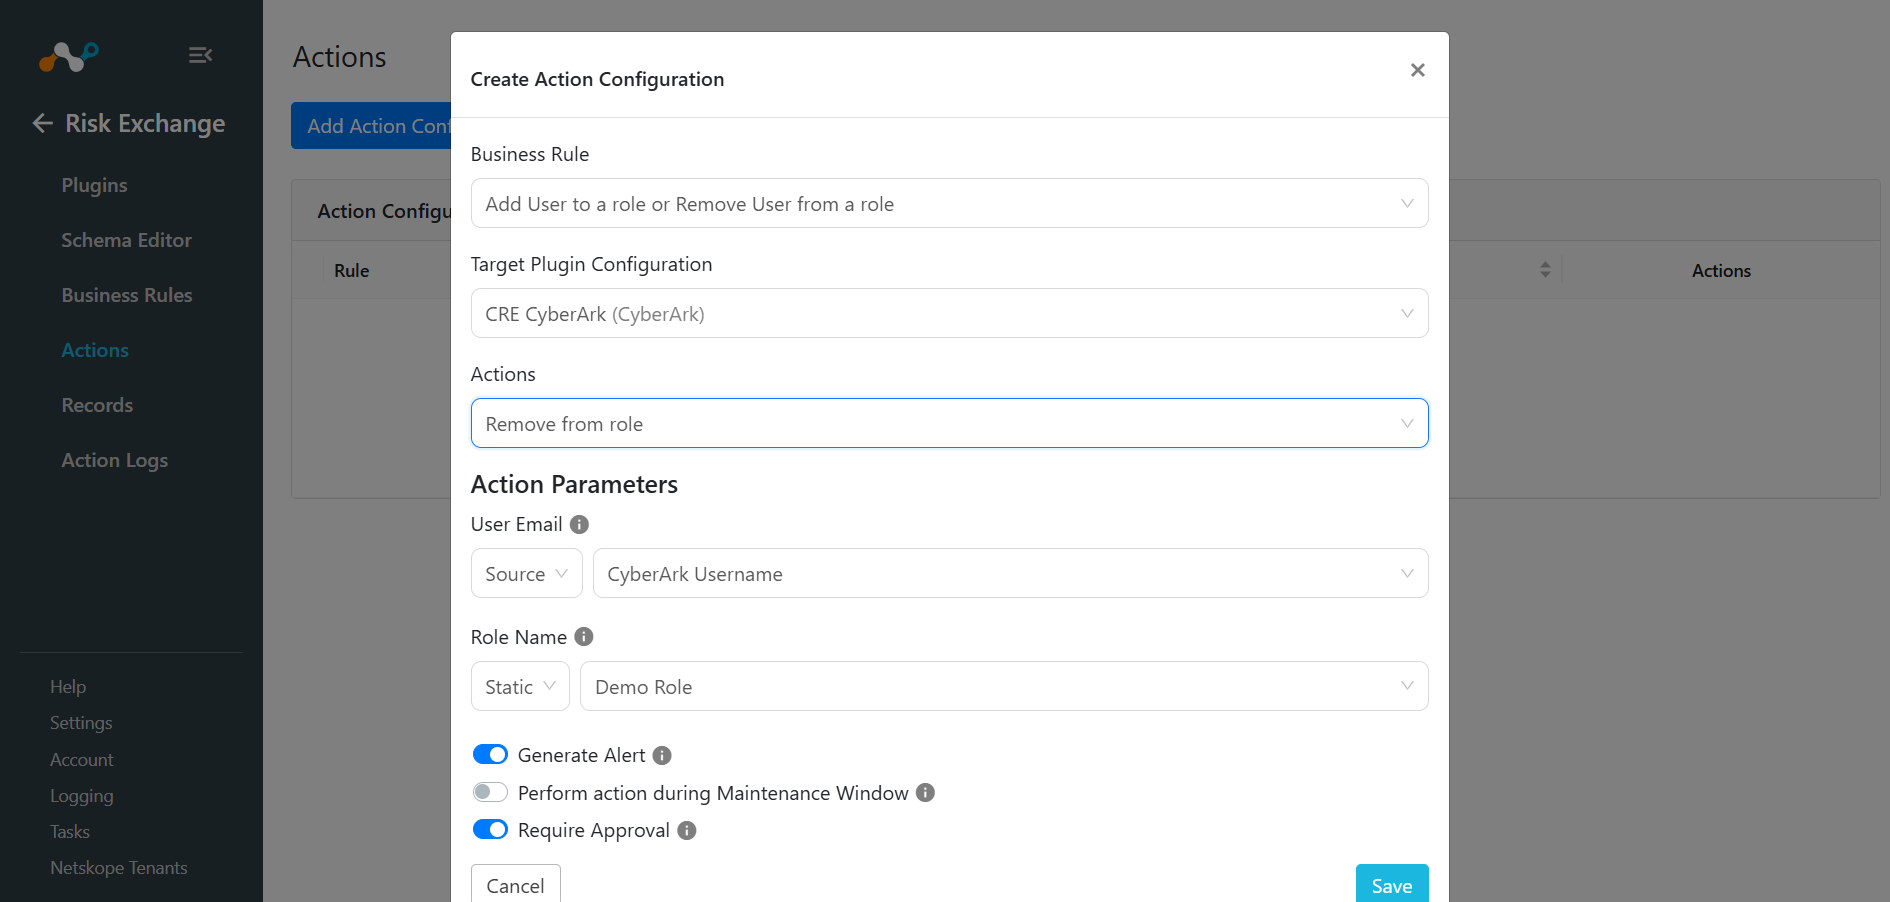
- Saveをクリックしてください。
No Action
この操作は、ユーザーに対していかなる影響も及ぼしません。ユーザーは この操作を実行すると、 Netskope Ticket OrchestratorモジュールでUBAアラートが生成されます。
Netskopeテナント上で、CyberArkから取得したユーザーに対してこれらの操作を実行できることに注意してください。Netskopeでユーザー関連の操作を実行するには、リスクエクスチェンジプラグインガイドを参照してください。
- Risk Exchange > Actionsに移動して、 Add Action Configurationをクリックしてください。
- ビジネスルールSelect 。
- 構成としてCyberArkプラグインSelect 。
- アクションにはNo Actionを選択してください。
- Saveをクリックしてください。
CyberArkプラグインを検証する
Cloud Exchangeで検証する
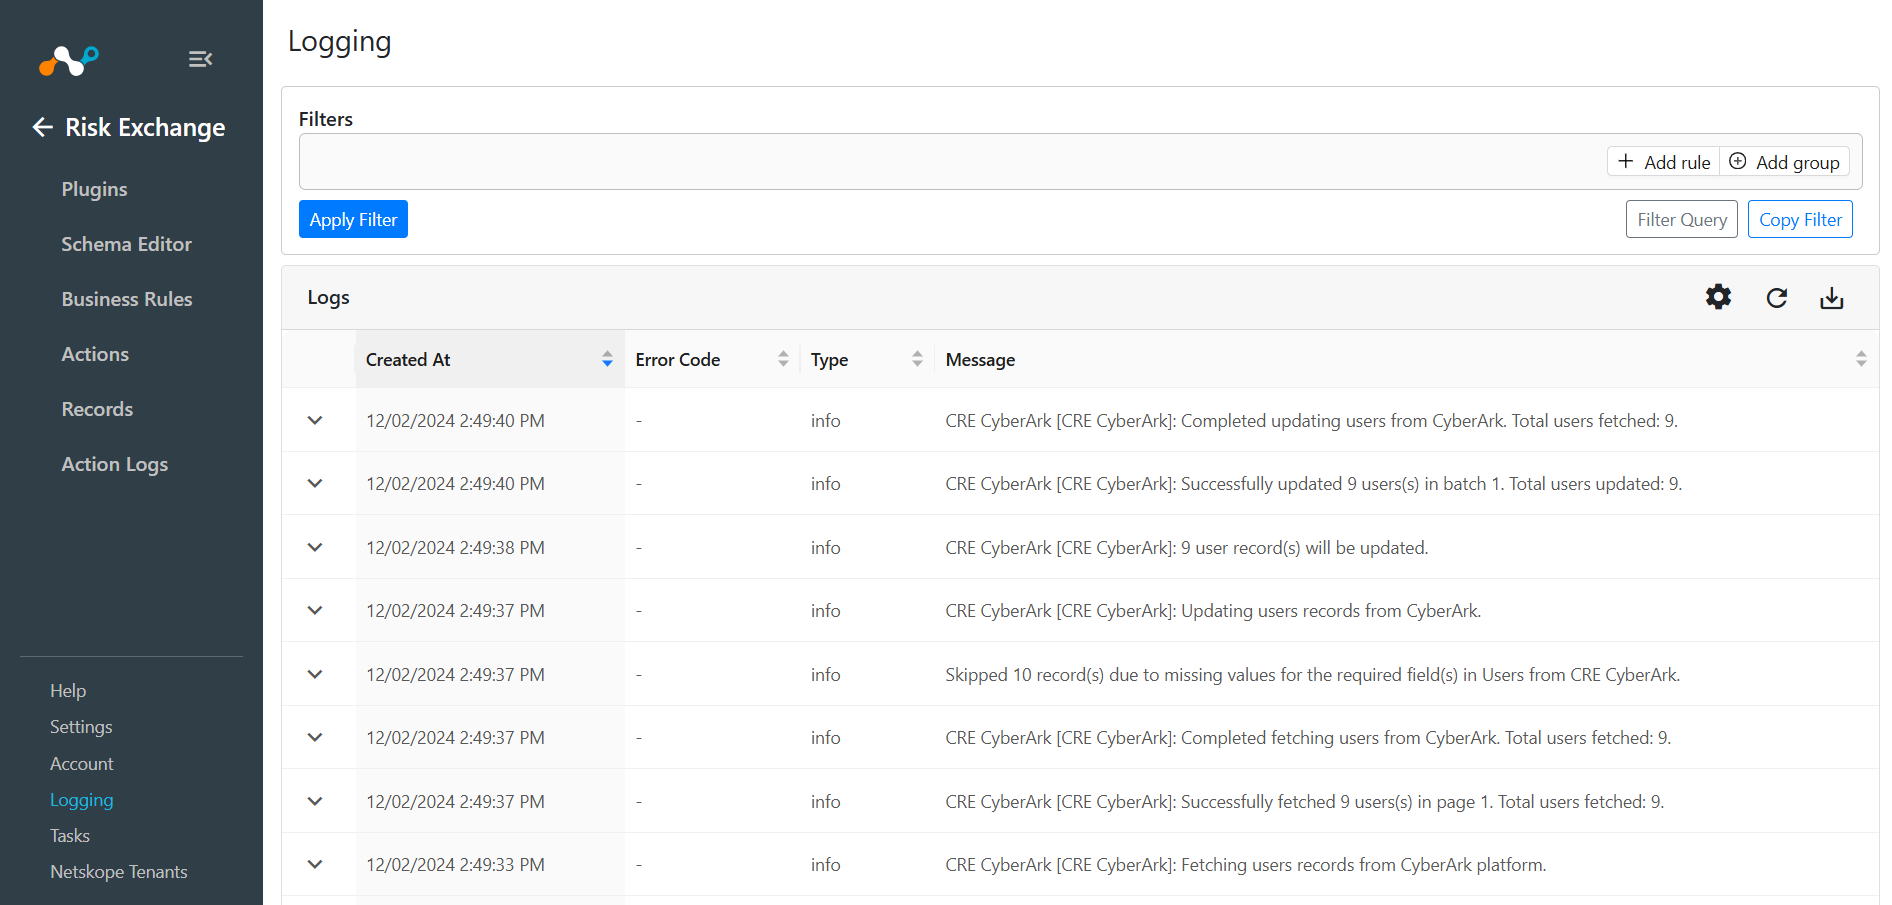
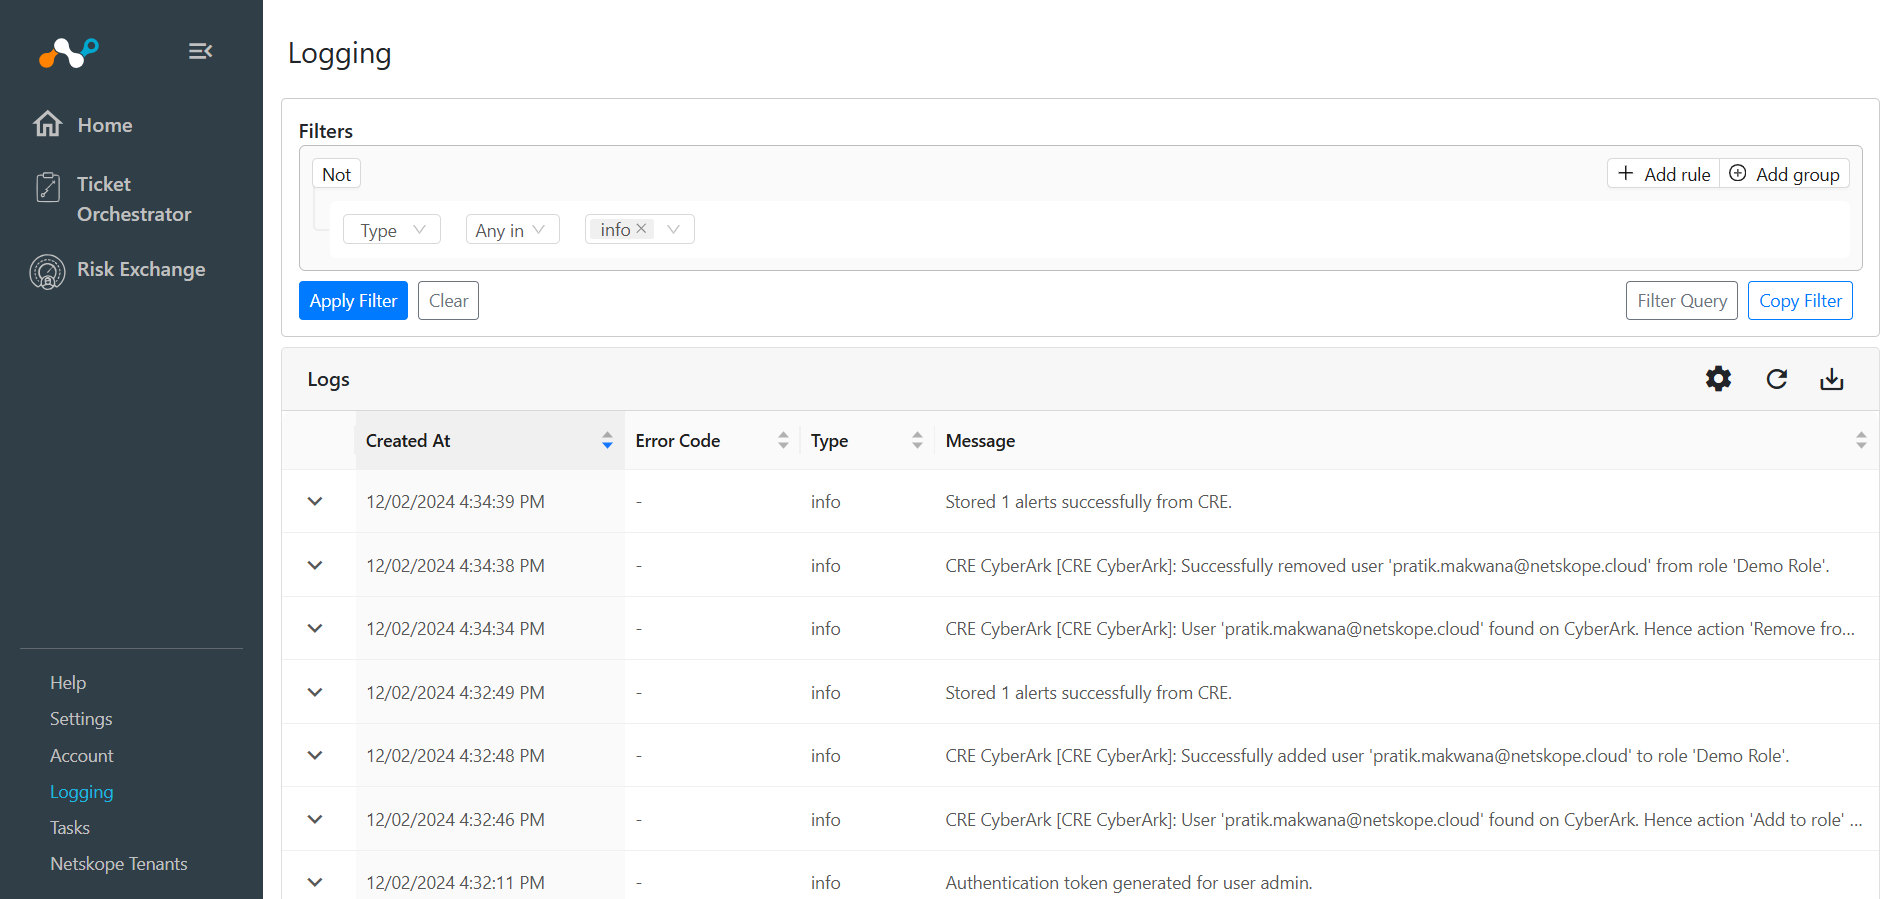
設定を検証するには、 Risk Exchange > Loggingにアクセスしてログを表示してください。
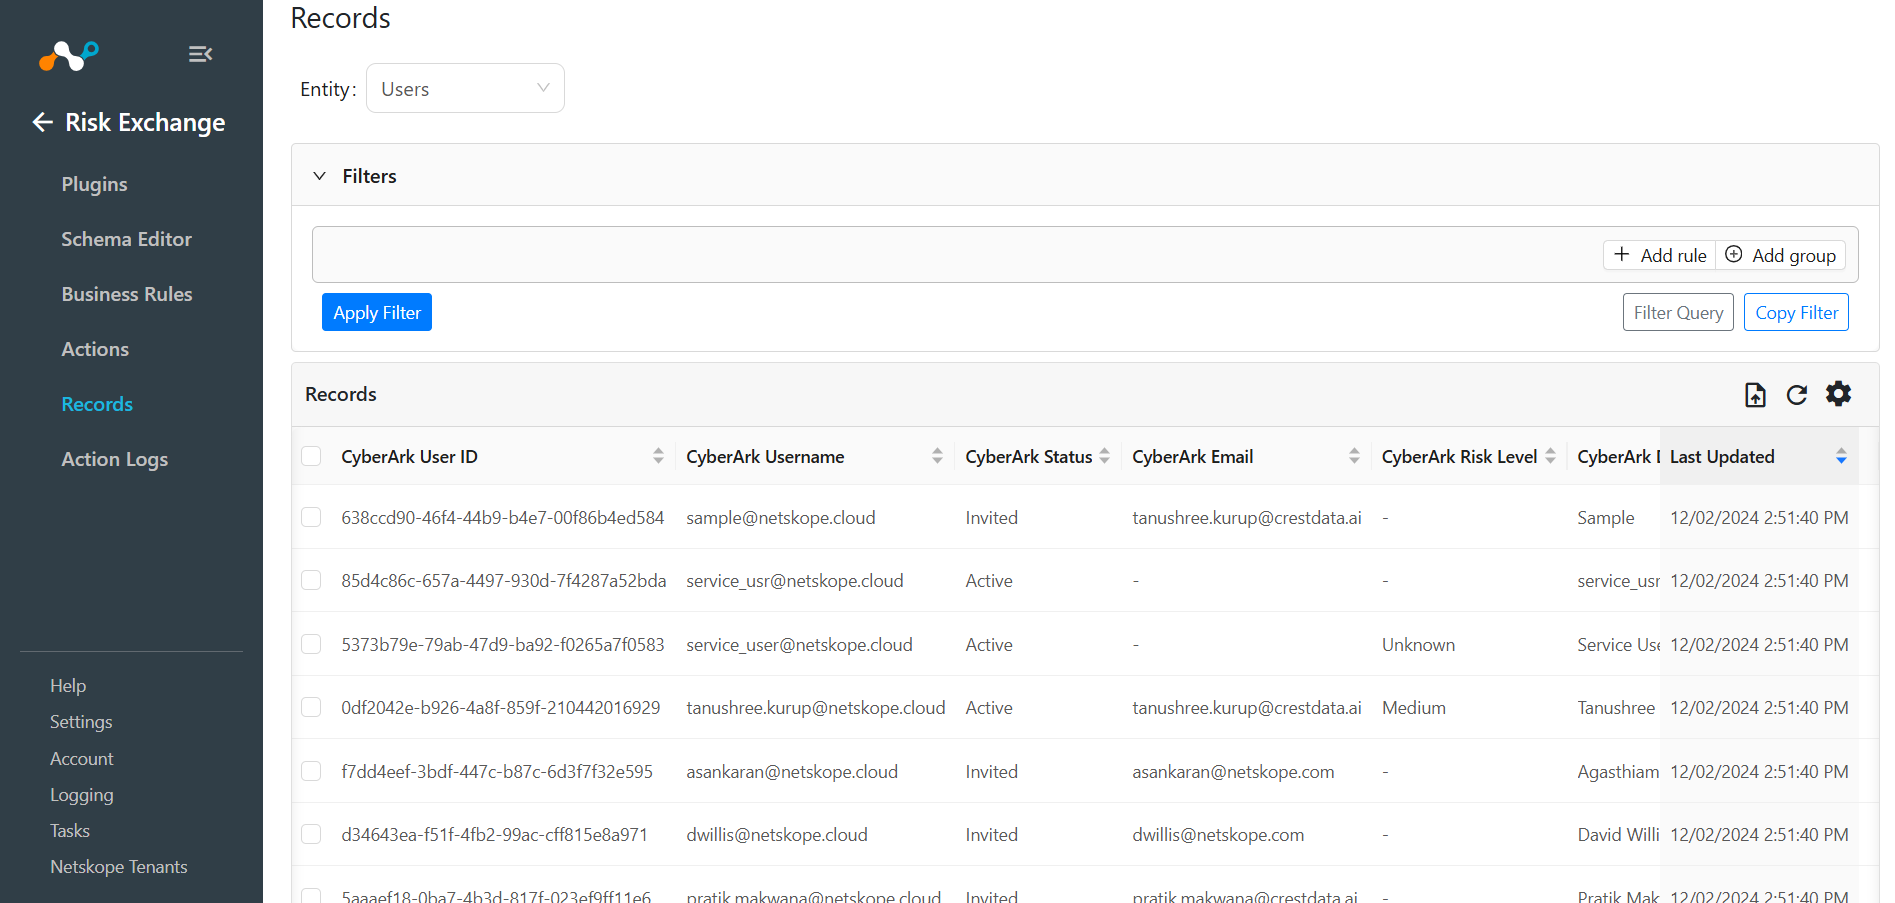
ユーザーの方は、 Risk Exchange > Recordsにアクセスしてユーザーレコードをご覧ください。
「役割に追加」アクションの場合:
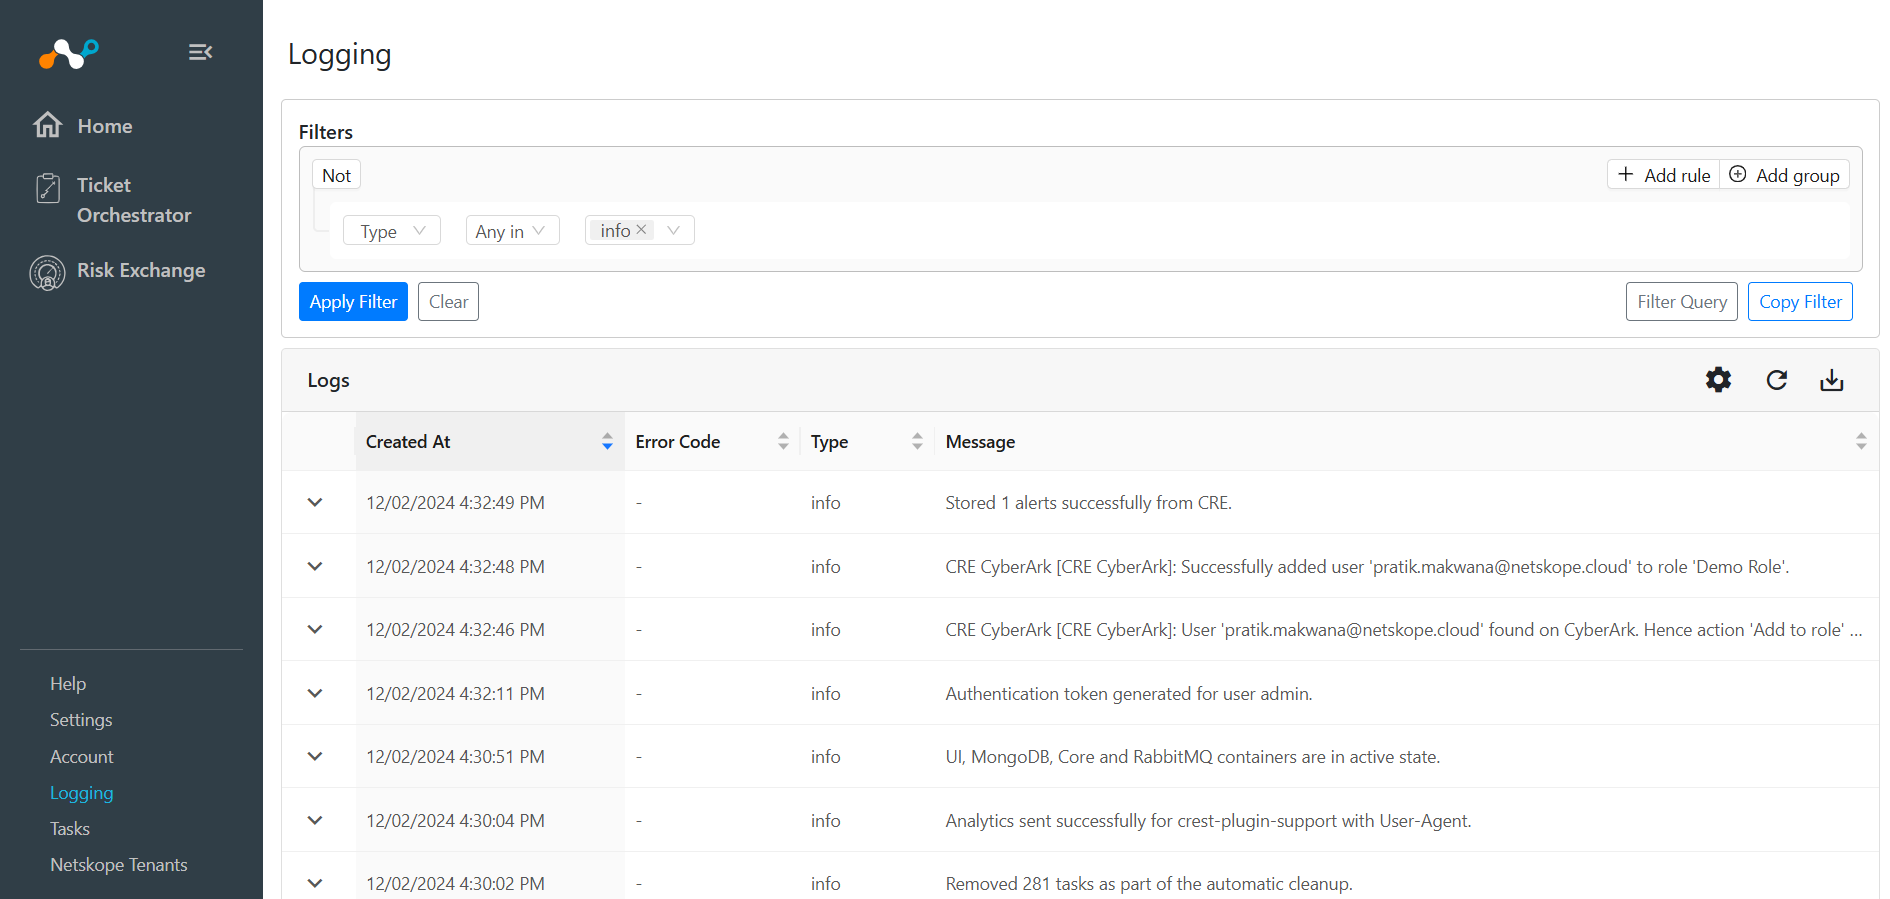
ロールからの削除アクションの場合:
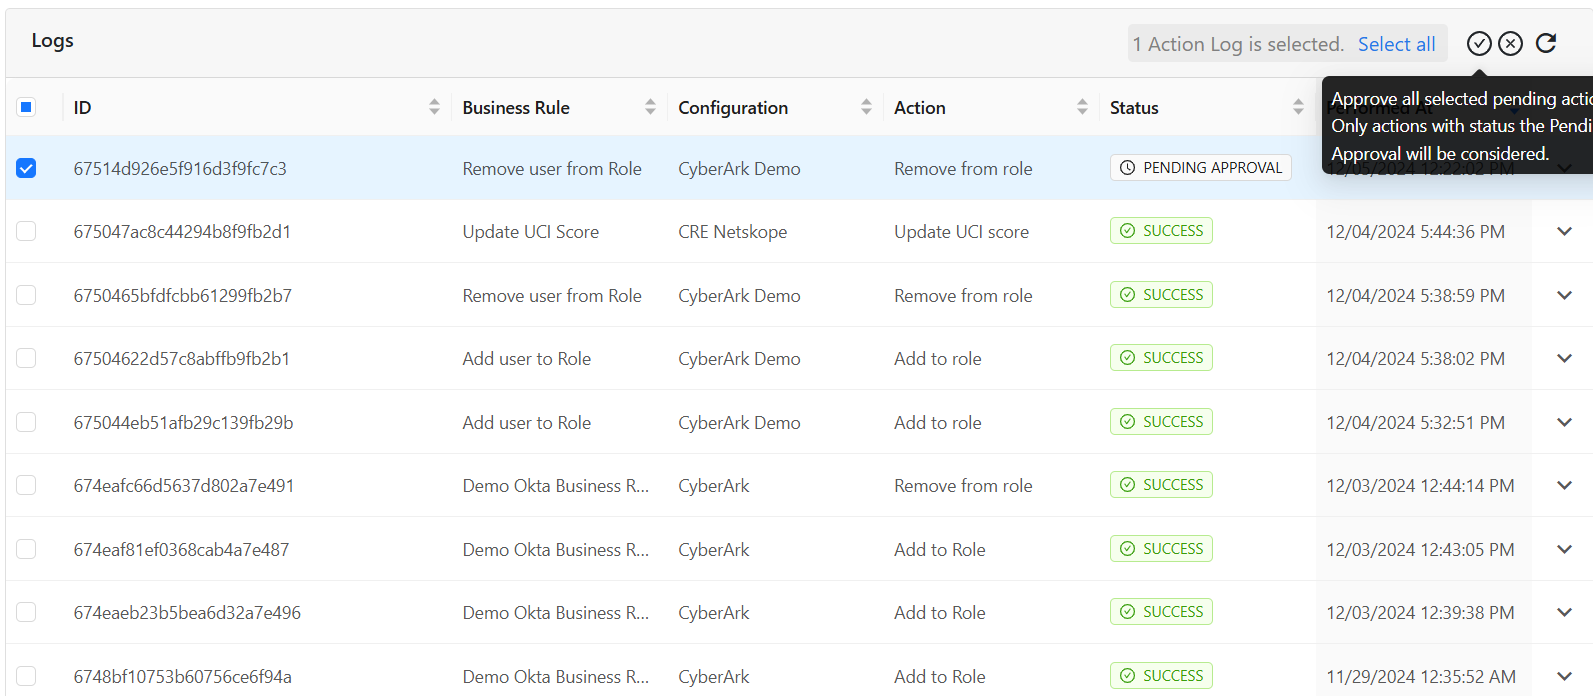
アクションの設定時に「承認が必要」トグルが有効になっている場合は、ここに表示されているアクションログページから、保留中の承認エントリを選択し、承認ボタンを選択して承認を行ってください。
CyberArkで検証する
受信したユーザーデータを確認するには、 Core Services > Users .
にアクセスしてください。 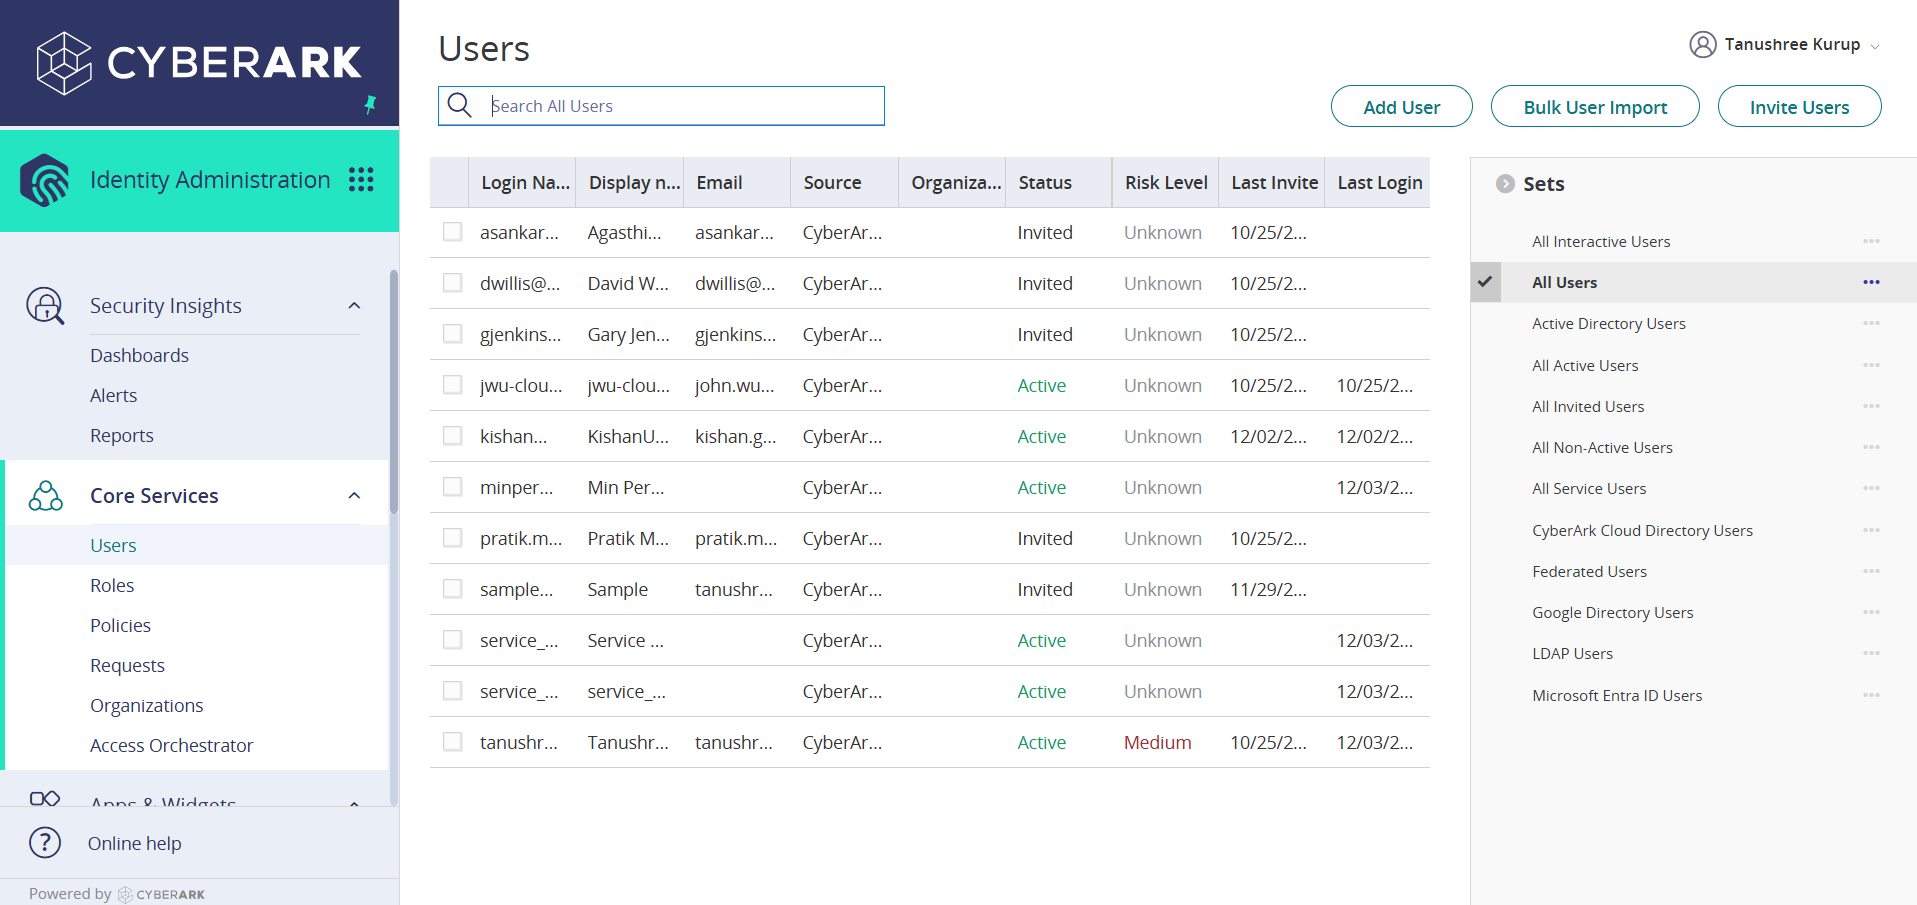
「ロールに追加」アクションの場合:
Core services > Roles > <Role-Name>の下の各ロールメンバーリストを確認できます。
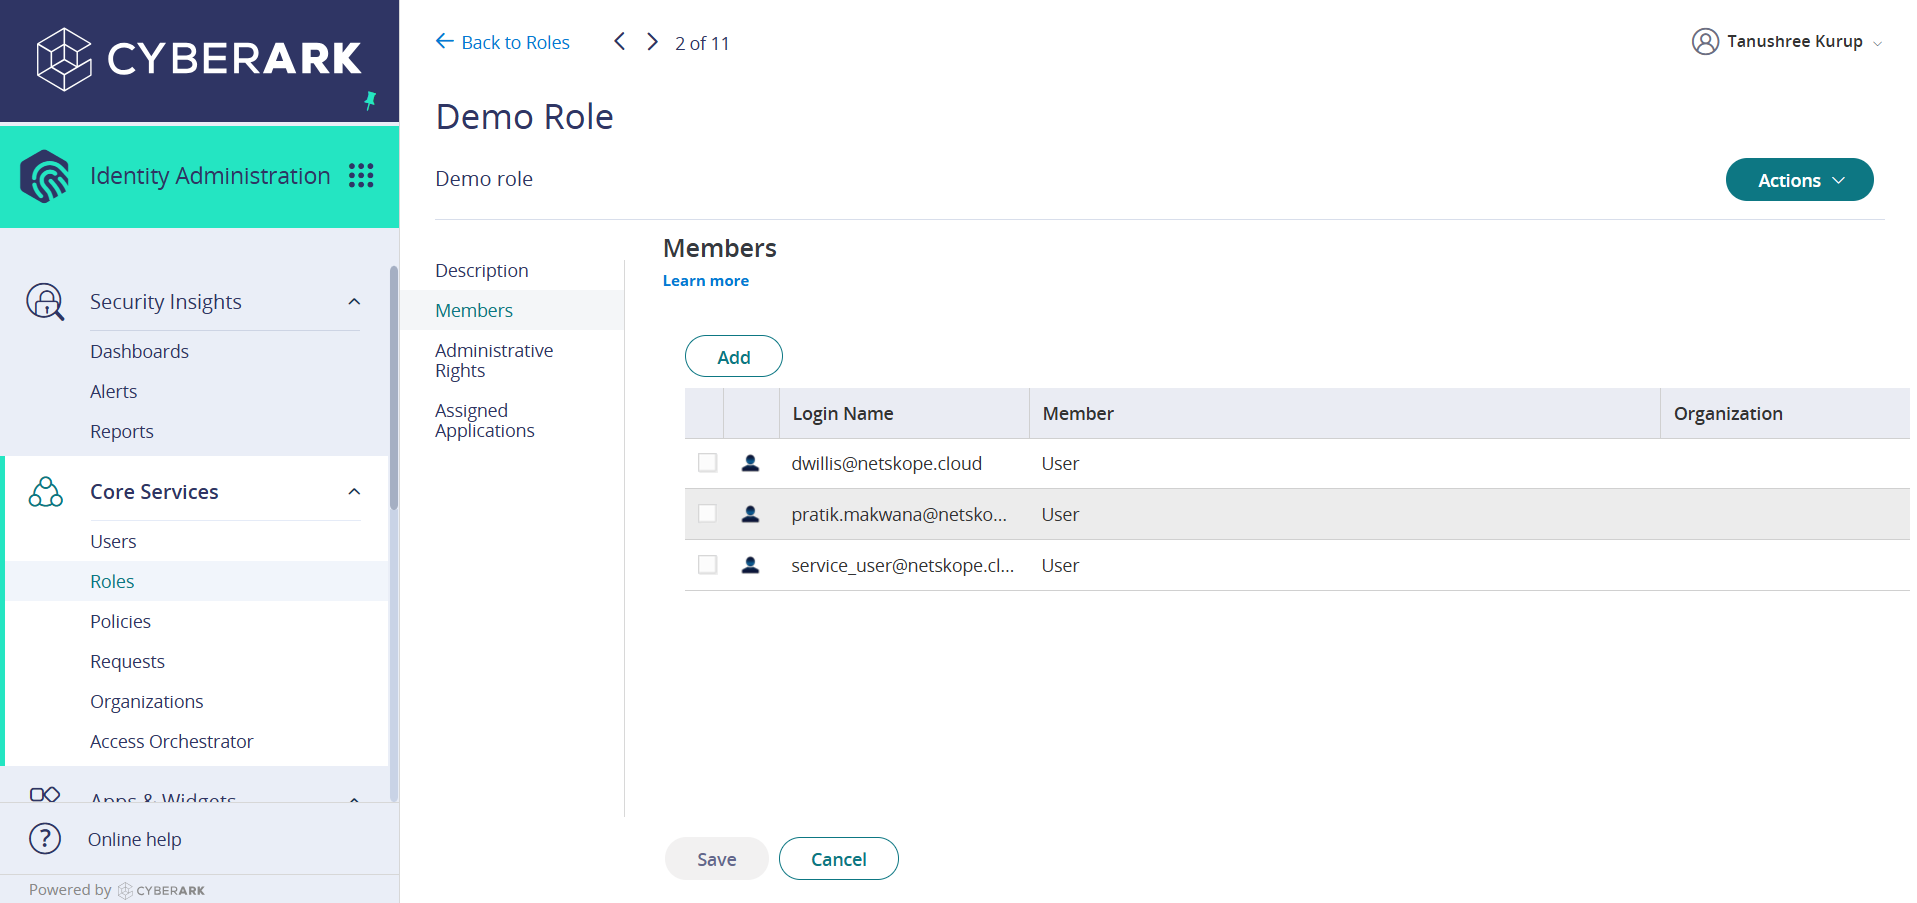
「役割から削除」アクションについては、同じページで検証できます。
CyberArkプラグインのトラブルシューティング
「ロールに追加」アクションの設定中にロールを取得できませんでした
プラグインの設定中に、[ロールに追加] アクションでロールが取得されない場合、以下のいずれかの理由が考えられます。
- CyberArk プラットフォームでは利用できるロールがありません。
- ユーザーの権限が不足しています。
What to do:
最初の点について、CyberArk にはロールがありません。 以下の手順に従って、CyberArk にロールが存在するかどうかを確認してください。
- CyberArkにログインしてAdmin Portalに移動してください。
- Core Servicesの下のRolesに移動して、役割のリストを確認してください。
ロールがリストされていない場合は、プラットフォーム自体に使用可能なロールがないことを意味するため、 Cloud Exchangeでアクション設定を使用するか、CyberArk プラットフォームで直接新しいロールを作成します。
ロールがCyberArk上に存在しているにもかかわらず、アクション構成で取得されない場合、ユーザーの権限が不十分である可能性があります。プラグインに必要なユーザー権限を確認してください。
ユーザーに対するアクションはスキップされました
アクションが実行されない場合のシナリオは以下のとおりです。
- サイバーアーク上にユーザーは存在しません。
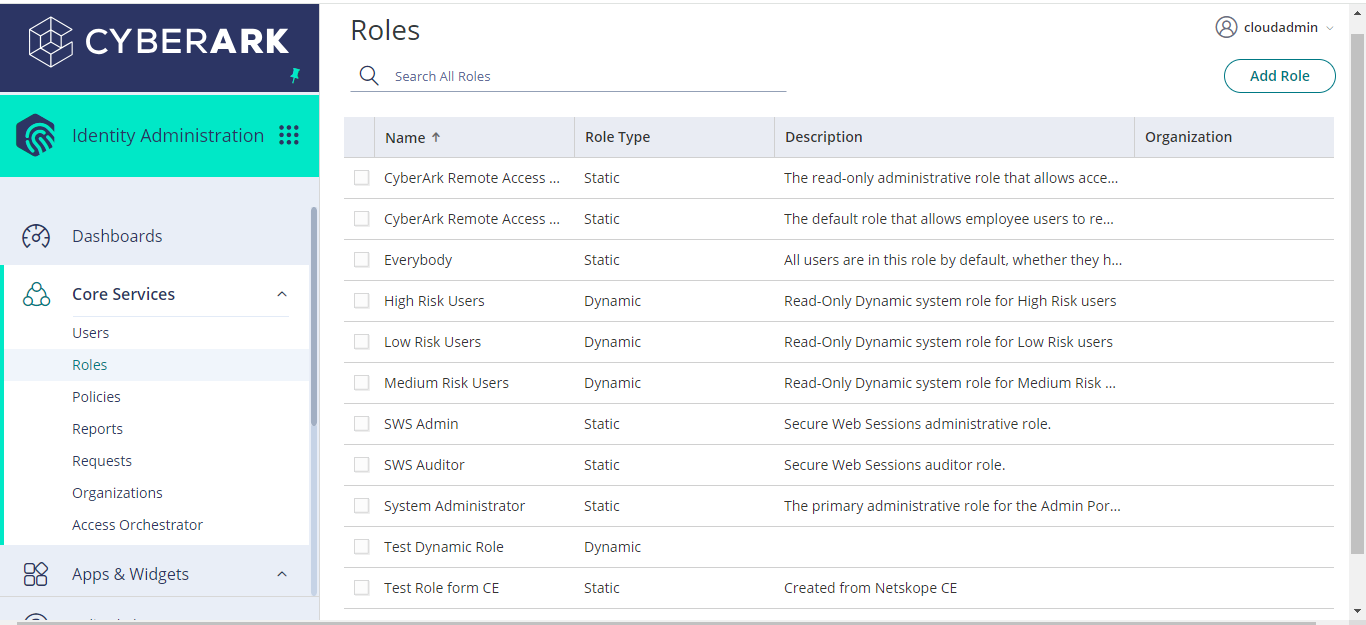
- CyberArk のロールには読み取り専用アクセス権限があります
- CyberArkのグループは動的な役割を担う
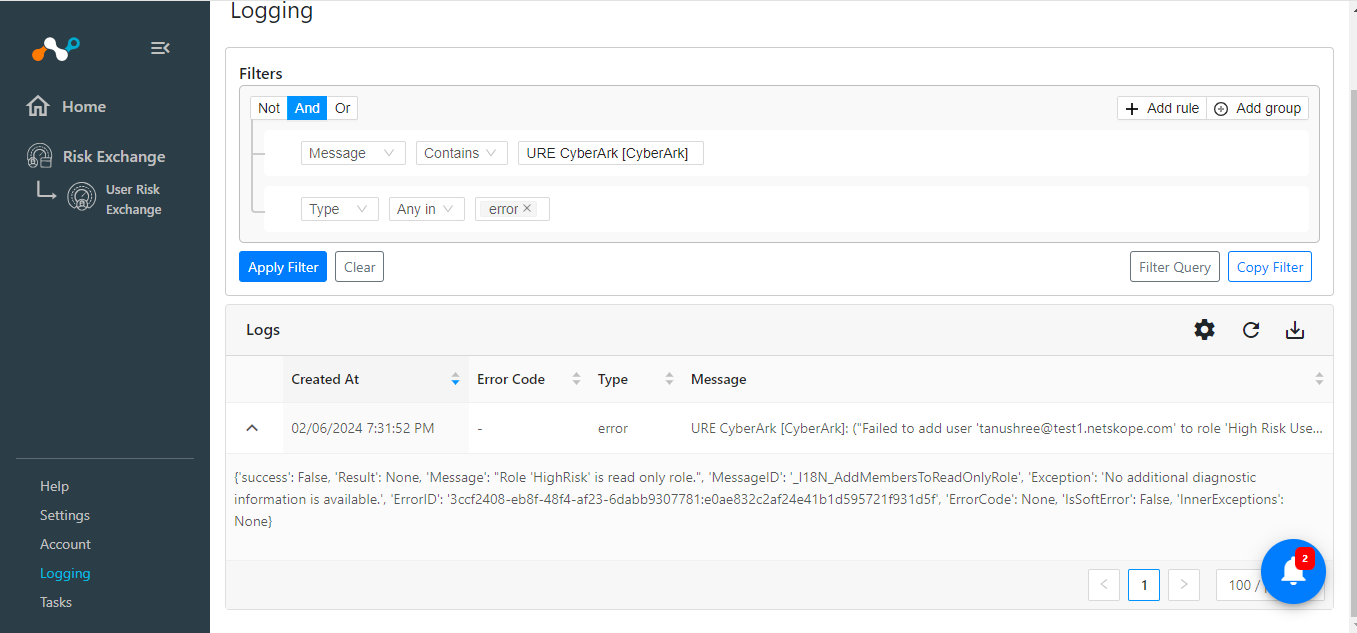
Cloud Exchangeでユーザーを追加した際のログが届いていても、実際にはグループに追加されていない場合、ロールタイプが動的であるためかもしれません。グループに読み取り専用アクセス権限がある場合も、この操作は実行されません。
グループが読み取り専用アクセス権限を持つ動的グループの場合、以下のようなエラーが表示されます。
また、CyberArkではこれらのロールに対して操作を実行することはできません。これらはCyberArk およびCloud Exchangeで利用可能ですが、これらのロールは静的であり読み取り専用ではないにもかかわらず、これらのロールに対してこれらのアクションは実行されません。
- CyberArkリモートアクセス管理者ユーザー
- SWS Admin
- SWS監査役
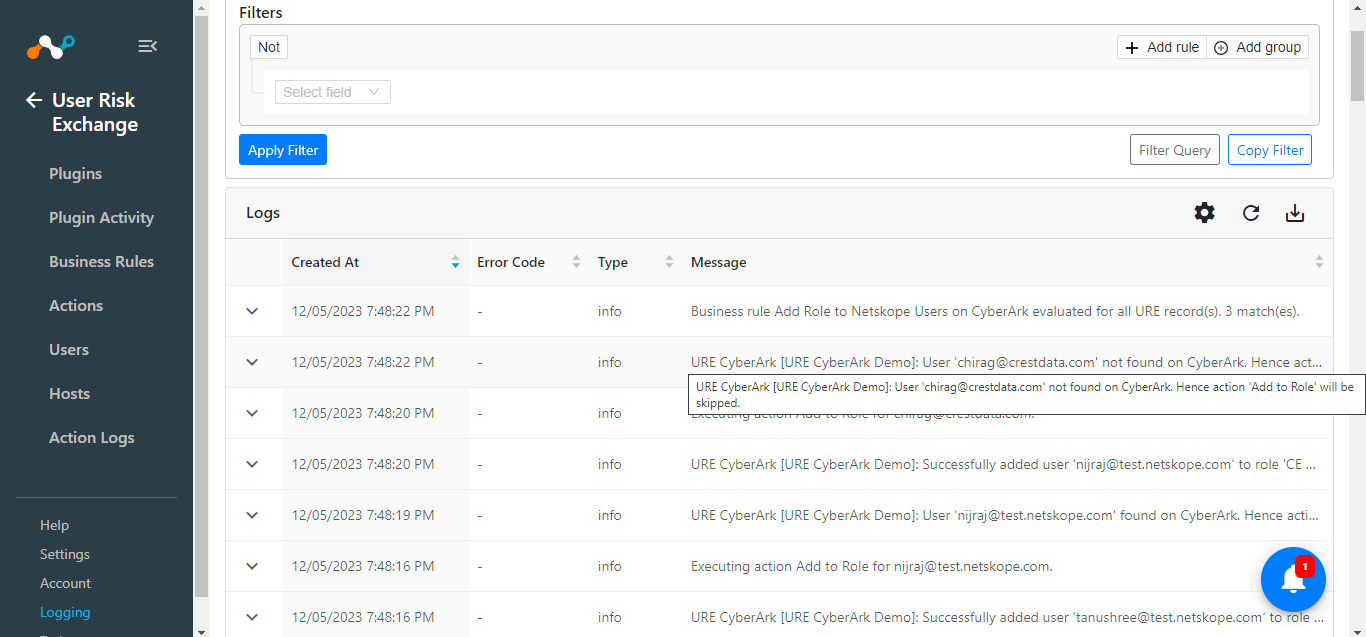
What to do: Cloud Exchangeの[ユーザー]ページからユーザーのドメインを確認し、CyberArk プラットフォームに追加されたサフィックスを確認します。 CyberArkプラグインは、CyberArkに存在するビジネスルールに一致するユーザーに対してのみ、ロールへの追加およびロールからの削除アクションを実行します。 ユーザーは、(ユーザー名+ドメイン)の組み合わせであるユーザー名に基づいて照合されます。したがって、CyberArk上に相手のドメインと同じドメイン(サフィックス)を作成する必要があります。 アクションが実行されるようにするためです。
Cloud Exchangeで、 Risk Exchange > Users .
に移動します。 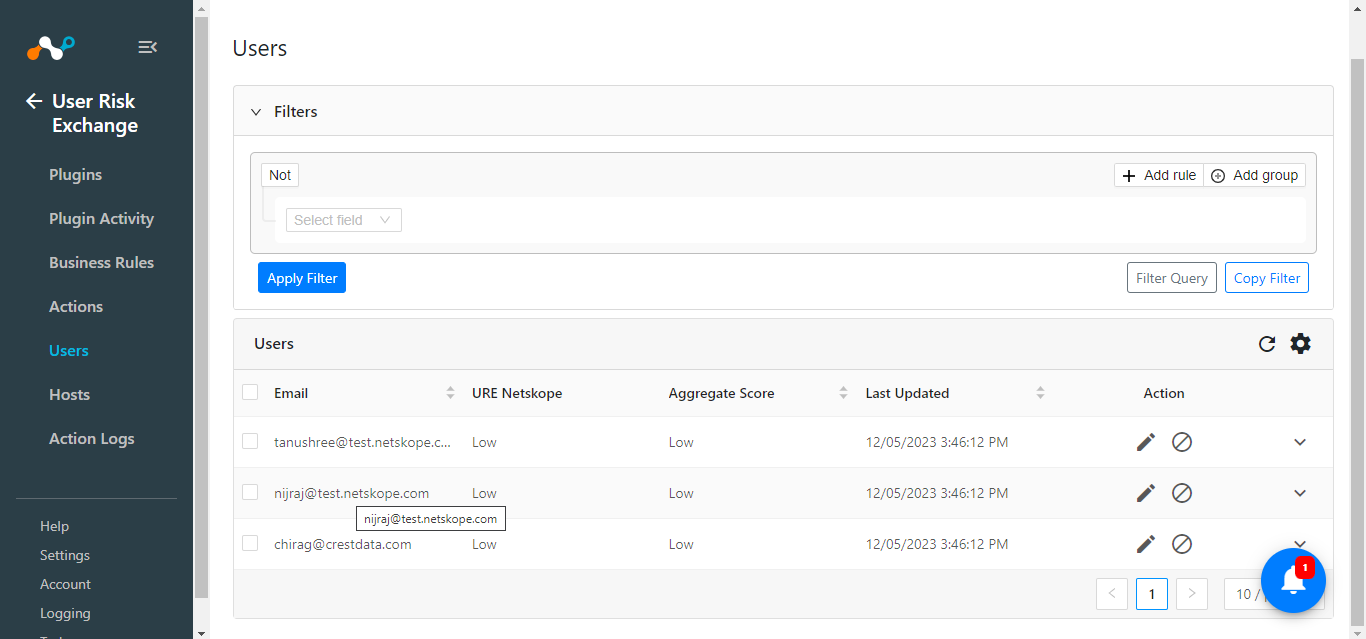
CyberArkで、「すべてのユーザー」の下に表示されているユーザーをクリックします( Core Services > Users > All Users )。
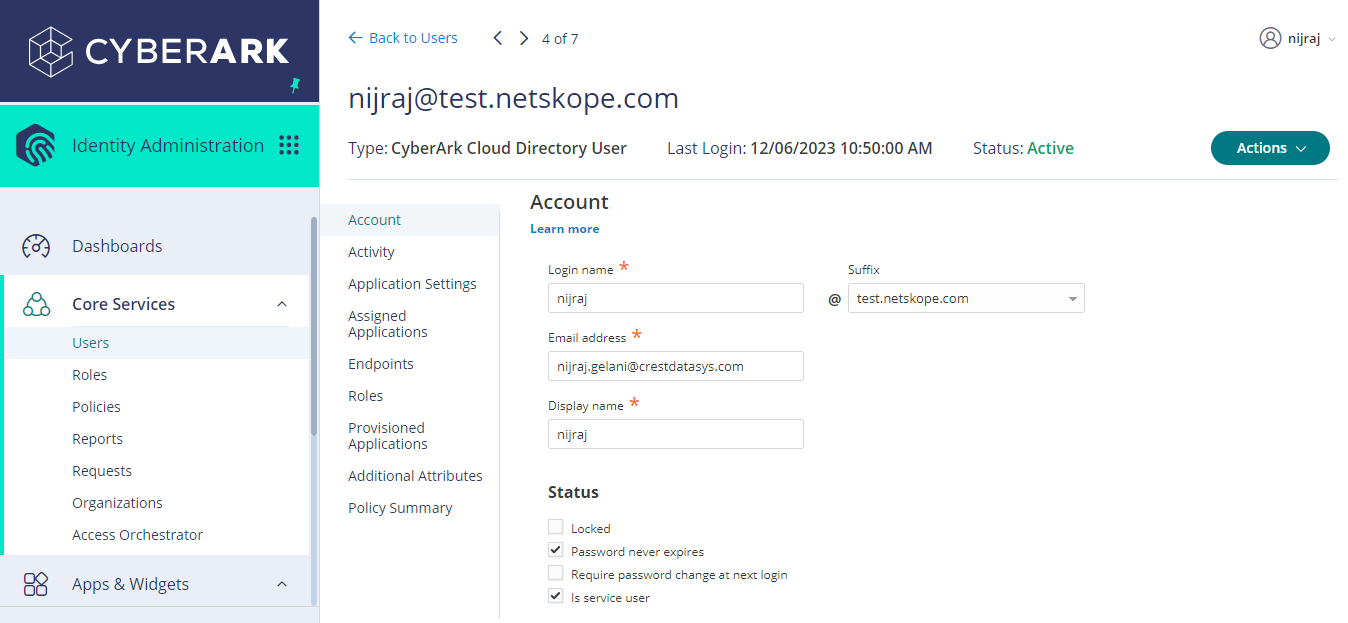
サフィックスを確認し、Cloud Exchange に存在するユーザーのドメインと比較してください。
たとえば、 Cloud Exchangeで取得したユーザーの電子メール ID がabc@ Netskope .comのような場合、サイバー プラットフォームで作成されるドメイン (サフィックス) はNetskope .comである必要があります。
ドメインとサフィックスが一致しない場合、そのユーザーはCyberArk上に存在しないとみなされ、アクションは実行されません。