

注記
この機能は、IPSec、GRE、Netskope Client、またはDNSaaSアクセス方法で使用できます。
405: “method not allowed, please contact support to migrate v1 DNS Profiles”
このエラーが表示された場合は、Netskopeカスタマーサポートチーム(support@netskope.com)までお問い合わせください。
DNSプロファイルを使用すると、すべてのDNSトラフィックを制御、検査、ログ記録したり、ブロックされたDNSトラフィックを制御したりできます。DNSプロファイルを設定する際、特定のドメインカテゴリに対して実行するアクションを設定したり、特定のドメインを許可またはブロックしたりすることができます。さらに、すべてのDNSトンネルをブロックすることも、除外するDNSトンネルを選択することもできます。
DNSプロファイルを作成するには:
-
Policies > DNSに移動します。
-
New DNS Profileをクリックしてください。DNS Profileページが表示されます。
-
DNSプロファイルの名前を入力してください。
-
継承グループをSelectしてください。フィールドをクリックすると、その項目を検索できます。
-
Select ブロックされたDNSトラフィックのみまたはすべてのDNSトラフィックに対してイベントを生成するかどうかを選択します。
-
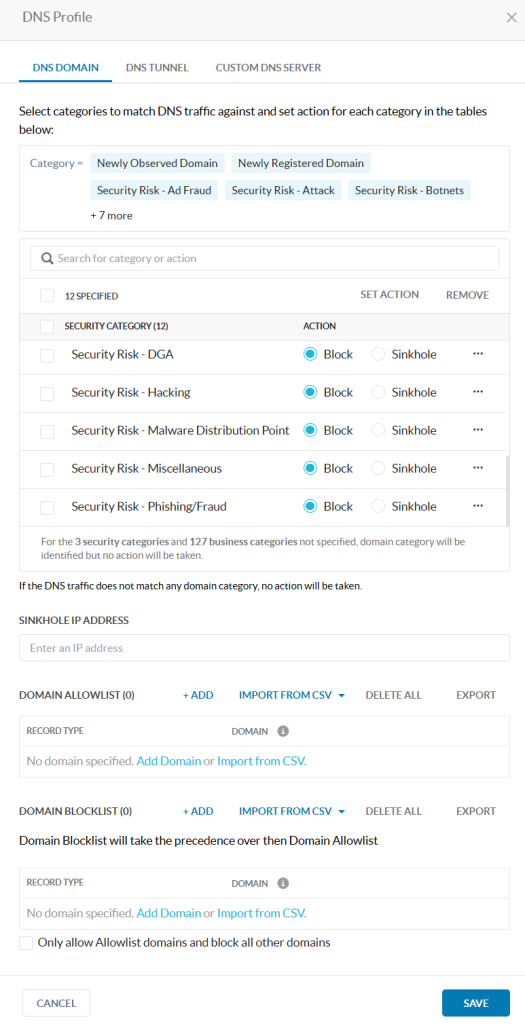
DNS Domainタブでは、以下の操作が可能です。
-
Select Categoryを選択します。ドメインを1つずつ入力してブロックする代わりに、カテゴリを選択し、そのカテゴリ内のドメインに対するDNSクエリをNetskopeがどのように処理するかを選択します。
利用可能なカテゴリは以下の通りです:
-
セキュリティカテゴリ:セキュリティ上の脅威となるドメイン。例えば、フィッシングや新しく登録されたドメインなどです。
-
ビジネスカテゴリ:SNSやストリーミングなど、ドメインの目的やコンテンツに基づいてグループ化します。
-
-
選択したカテゴリ内のドメインに対するDNSクエリをNetskopeがどのように処理するかを決定するために、[Select]を選択します。以下から1つを選択します。
-
ブロック:そのカテゴリのドメインに対する DNS クエリをブロックします。
-
シンクホール: ドメインの実際のIPアドレスの代わりに、設定されたSinkhole IP Addressを返します。
-
-
ドメインカテゴリのアクションとして「Sinkhole」を選択した場合は、Sinkhole IPアドレスを入力してください。
-
「ドメイン許可リスト」および「ドメインブロックリスト」フィールドで、許可またはブロックするドメインを指定できます。
各ドメインについて、「レコードタイプ」を指定するか、「すべてのレコードタイプ」を選択する必要があります。-
Domain AllowlistとDomain Blocklistフィールドでは、すべてのDNSリクエストを許可またはブロックするドメインを指定できます。
ドメインについては、 Record Typeを指定するか、 All Record Typesを選択してください。ドメインを追加するには+ Addクリックするか、CSVファイルをアップロードするにはImport From CSVをクリックしてください(最大アップロード容量は8MBです)。
詳細については、DNSレコードタイプを参照してください。
ドメインブロックリストは、ドメイン許可リストよりも優先されます。
-
-
許可リストに登録されたドメインのみにDNSクエリを制限するには、Only allow Allowlist domains and block all other domainsを選択します。
このオプションは、ドメイン許可リストを除外リストとして使う。クエリは、許可リストエントリで構成されたドメインとレコードタイプの両方に一致する必要があります。そのドメインのレコードタイプに関係なく一致させるには、[すべてのレコードタイプ]を選択します。
-
-
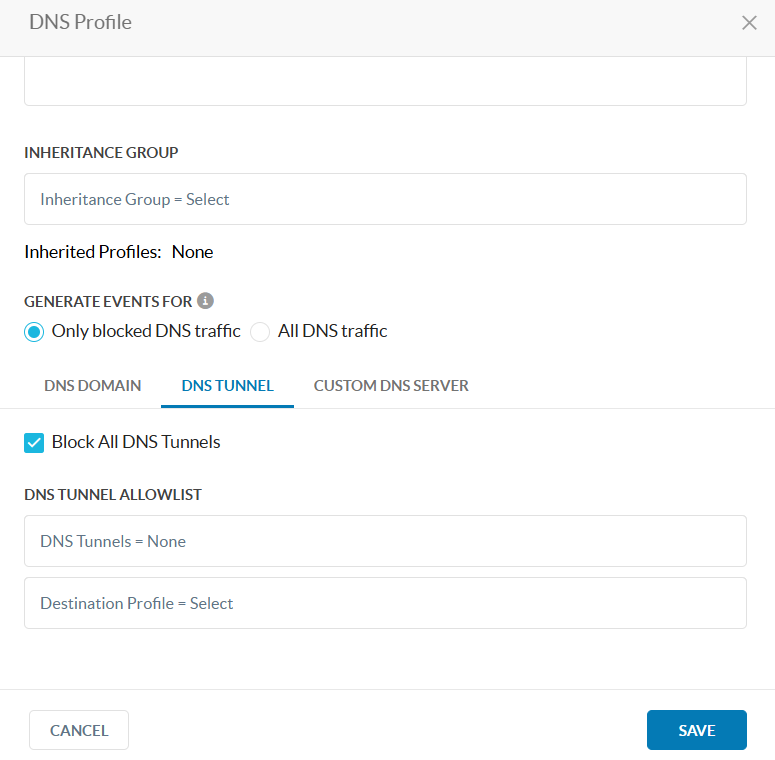
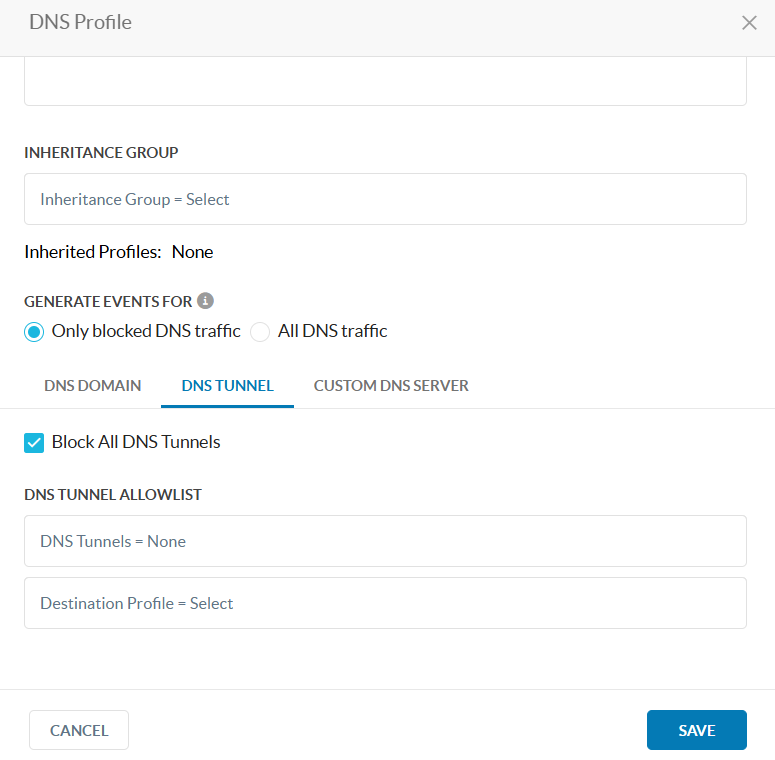
DNS Tunnelタブで、Block All DNS Tunnelsを有効にします。
-
DNS Tunnel Allowlistの下で、許可するDNS Tunnelsを選択します。
-
Select Destination Profileを選択します。
- Destination Profile機能を有効にするには、Netskopeサポートにコンタクトしてください。
- 宛先プロファイルを通じてDNSトンネル許可リストに追加されたドメインは、DNSトンネリングが検出された場合でも、DNSトンネルのブロックの対象外となります。詳細は、「宛先プロファイル」を参照してください。
-
-
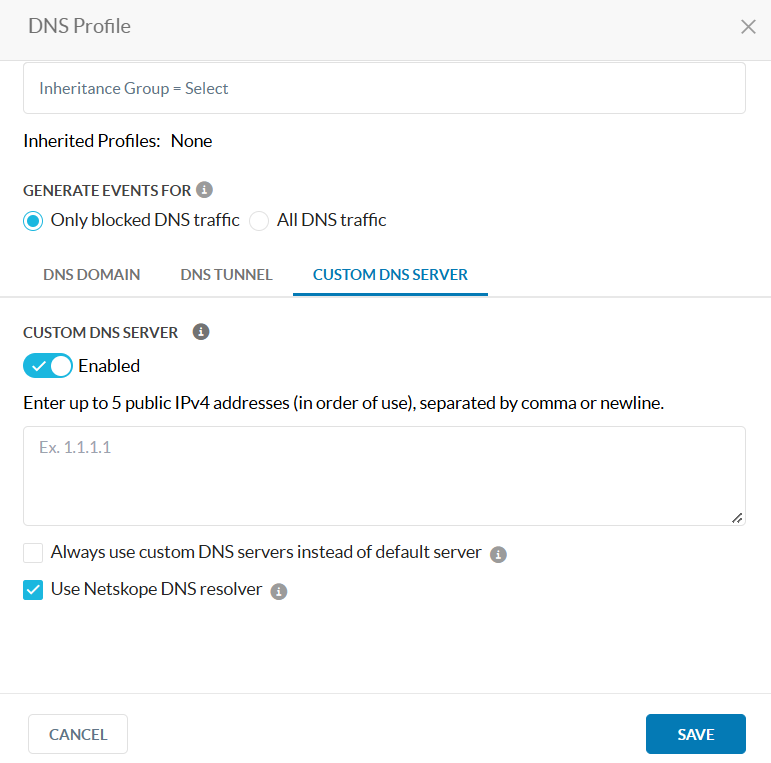
Custom DNS Serverの下で、Custom DNS Server機能を有効にし、DNSトラフィックを転送するための最大5つのパブリックIPv4アドレスをカンマまたは改行で区切って入力できます。DNSサーバーは、入力した順序で評価されます。
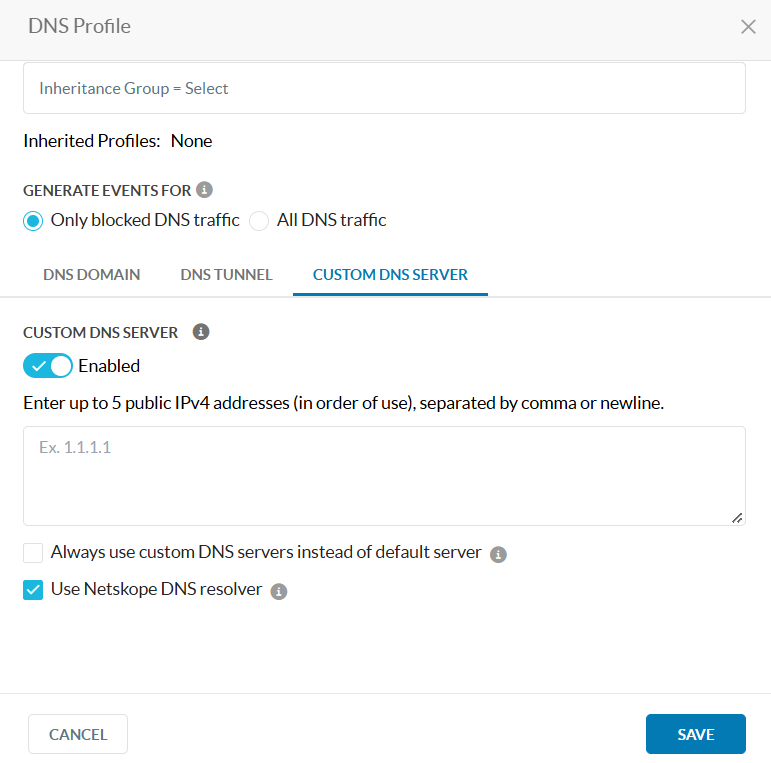
デフォルトのDNSサーバーがプライベートである場合、Netskopeクラウドから到達不能である場合、またはリクエストを拒否している場合、Netskopeは解決のために宛先をこれらのDNSサーバーに転送します。
Always use custom DNS servers instead of default serverオプションは、すべてのDNSトラフィックの宛先アドレスをカスタムDNSサーバーのIPアドレスに置き換えます。
Use Netskope DNS resolverオプションは、デフォルトおよびカスタムDNSサーバーが失敗した場合にNetskopeの内部DNSリゾルバーを使用します。 -
Save をクリックしてDNSプロファイルを保存します。
ポート53経由で送信される非DNS TCPアプリケーショントラフィックは、DNSトラフィックであるとみなされ、それに応じて処理されます。
TCPフローの実行中にサーバーが到達不能とマークされた場合、カスタムDNSサーバーをフローの途中で変更することはできません。これは、新しいサーバーとの新しい接続シーケンスが必要となるためです。
DNSプロファイルを作成した後は、それをリアルタイム保護ポリシーに追加しなければなりません。詳細はリアルタイム 保護ポリシーをご覧ください。
宛先プロファイルと継承グループ

宛先プロファイルは、現在のドメインリストを置き換えます 許可リストとブロックリスト内。
この機能により、継承グループもサポートされます。 親プロファイルとして複数の DNS プロファイルを追加できます。親プロファイルは保護されている場合も保護されていない場合も構いません。 継承グループ内の DNS プロファイルは、一致したリアルタイム ポリシー ルールからの子 DNS プロファイルに加えて評価されます。
Terminology:
- Child DNS Profile – 一致したリアルタイム ポリシー ルールで DNS プロファイルを使用する
- Parent DNS Profiles – 「保護済み」または「保護なし」に分類されるDNSプロファイルのグループ
- Protected Parent DNS Profiles – 子DNSプロファイルによって動作を上書きできない親DNSプロファイル。子DNSプロファイルの評価前に評価されます
- Unprotected Parent DNS Profiles – 子DNSプロファイルによって動作が上書きされる可能性のある親DNSプロファイル。子DNSプロファイルの評価後に評価されます
- Inheritance Group – 親 DNS プロファイルを「保護済み」または「保護されていない」グループに追加できるエンティティとして
Inheritance Groupを作成するには:
-
Inheritance Groups > New Inheritance Groupをクリックしてください。

-
Inheritance Group Nameを記入し、 Protected Parent DNS ProfilesとUnprotected Parent DNS Profiles.を選択してください。
子DNSプロファイルは保護されていない親DNSプロファイルを上書きしますが、保護された親DNSプロファイルによって上書きされます。
