

前提条件
ポリシー内でブラウザアクセスプライベートアプリのDLPを正常に構成するには、以下の前提条件を満たす必要があります。
- パブリッシャーが既に設定されていることを確認してください。
- プライベートアプリ用にSAMLリバースプロキシIdPが設定されていることを確認してください。
- DLPの適用が必要なブラウザアクセスアプリが設定されていることを確認してください。DLPではHTTPおよびHTTPSプロトコルのみがサポートされていることに注意してください。
- NPAブラウザアクセス用のDLPは、機能フラグを使用して有効化する必要があります。
この機能を有効にするには、営業担当者またはサポートにお問い合わせください。
ユースケース
主な目的は、NPAブラウザアクセスを介してアクセスされるプライベートアプリケーションに対して、データ損失防止(DLP)制御を実装することです。
DLPを設定することで、従業員、パートナー、またはその両方がアクセスする機密性の高い情報を含むことが多いプライベートアプリケーションの安全性を確保できます。目標は、明確に定義されたポリシーを通じてDLP(データ損失防止)制御を効果的に有効化することで、機密データを保護することです。この機能は、Any BrowserアプリとEnterprise Browserアプリの両方でサポートされています。
DLP制御の例をいくつか示します。
- 機密情報 (GDPR および PCI) のダウンロードとアップロードをブロックし、スクリーンショット検出のためのマシンラーニングの浪費を含む非機密文書のダウンロードを許可します。
- 機密情報がウェブサーバーに投稿されるのを防ぐ。
NPAブラウザーによるプライベート アプリへの DLP ポリシーの作成
ポリシーの作成については、 「プライベートアプリへのブラウザアクセスに対するリアルタイム保護ポリシーの作成」で説明しています。
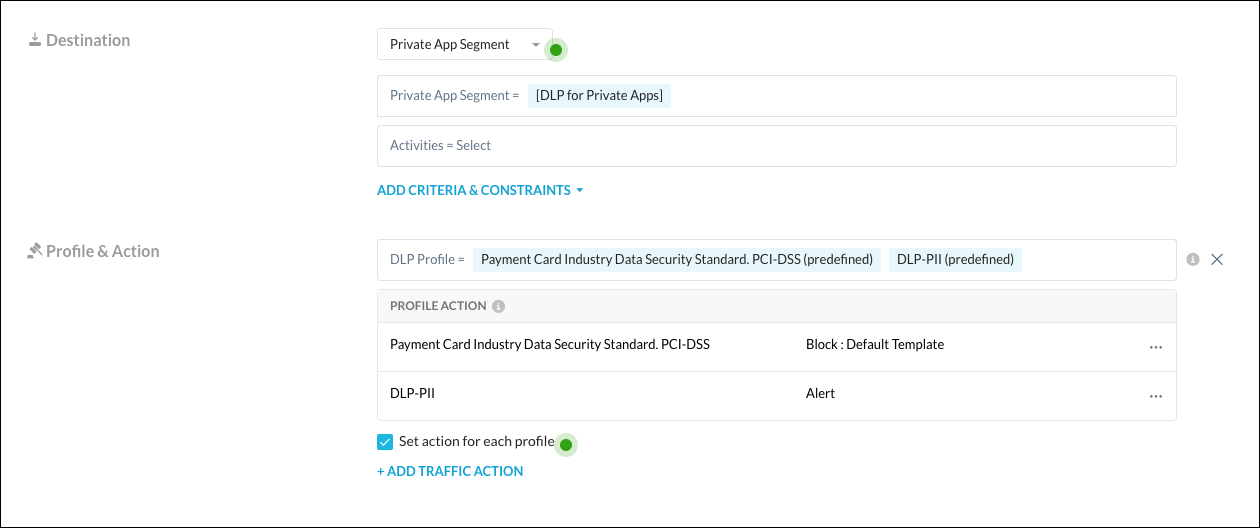
- Policies > Real-time Protection > New Policyに移動してDLPを選択してください。
- 宛先として、DLPの適用が必要なプライベートアプリセグメントを選択してください。
- 「プロファイルとアクション」では、 Add Profileを選択してから、DLPプロファイルを選択してください。
- 評価基準に含めるアクティビティ(ダウンロード、アップロード、フォーム投稿など) Select 。
- お客様の具体的な要件に基づいて、DLPプロファイルを適用してください。各プロファイルに対応するアクションを選択できるオプション設定が用意されています。完了したら、ポリシーを保存して変更を適用してください。
An example policy:
補足事項
- NPA向けDLPは、活動検出にユニバーサルコネクタを利用します。DLP対応のブラウザアクセスプライベートアプリでサポートされているアクティビティには、アップロード、ダウンロード、およびフォーム投稿が含まれます。ユニバーサルコネクタは、最善を尽くしたアクティビティ検出機能を提供します。
- R123より前に作成されたブラウザアクセスプライベートアプリには既知の問題があり、DLPが一致しない可能性があります。 一致しない。 この問題を解決するには、アプリを再作成するか、アプリを修正して保存し、再同期を開始してください。
- DLPに関するイベントは、実行されたアクションに応じて、ネットワークイベント、アラート、インシデントのいずれかに記録されます。
- DLPではプライベートアプリタグはサポートされていませんNPAブラウザアクセスプライベートアプリの場合。
- DLPではHTTPおよびHTTPSプロトコルのみがサポートされていますNPAブラウザアクセスプライベートアプリの場合。
- AnyAppブラウザアクセスアプリ(RDP/SSH)はサポートされていませんのでご注意ください。そのような設定を試みると、警告メッセージが表示されます。
- LFS(大容量ファイルサポート)はDLPでは利用できませんNPAブラウザアクセスプライベートアプリでは利用できません。 デフォルトでサポートされるスキャンファイルサイズの上限は16MB未満に設定されています。
- ブラウザアクセスDLPトラフィックの場合、ウェブトラフィックに対してトランザクションイベントが有効になっている場合でも、トランザクションイベントは生成されません。
- NPAブラウザアクセスでWebSocketを利用するプライベートアプリは、DLP検査から除外されます。
- 中国およびサウジアラビア王国の国会議員がホストするテナントでは、NPAブラウザアクセスに対するDLPはサポートされていません。
- DLPの高度なファイルスキャンで設定可能なフォールバックアクションは、NPAブラウザアクセスプライベートアプリにも拡張できます。
- 同じホスト名だがポート番号が異なる複数のブラウザアクセスプライベートアプリを設定する場合、すべてのアプリを1つのDLPに含める必要があります。 。 回避策については、以下の例をご覧ください。
Example
Private App 1: My-http-app1- Hostname: myapp.acmegizmo.com
- ポート: 80
Private App 2: My-https-app2
- Hostname: myapp.acmegizmo.com
- ポート: 443
DLP Policy: A policy name My-app-DLP-Policy is specifically configured to apply only to My-http-app1, i.e., for port 80.
Limitationこのシナリオでは、両方のプライベートアプリが同じホスト名、 myapp.acmegizmo.comを共有します。ただし、 My-http-app1は 80 番ポート、 My-https-app2は 443 番ポートで動作します。DLPポリシーは現在ポート80のみに設定されており、これが潜在的な制限となっています。 このような構成では、意図されたアプリケーション(ポート80のMy-http-app1 )がDLPで正しく識別されず、ポリシーが意図したトラフィックと一致しなくなる可能性があります。
Workaroundこの問題を軽減するには、DLP を構成することをお勧めします。My -app-DLP- My-http-app1 (ポート 80) とMy-https-app2 (ポート 443) の両方のアプリケーションで DLP を構成することをお勧めします。