プロキシ処理を単純化するため、Netskopeはステアリング構成をプロキシ処理から切り離しています。
Netskopeは2025年に新しいテナント向けにこの動作を有効化しており、既存のテナントがこの新機能を利用できるように今移行を展開しています。
この変更は次の2つの領域に影響します。
- ステアリング例外からのプロキシバイパス
- Netskopeプロキシによる非標準ポート管理
用語
このガイドでは以下の用語を使用します。
| Term | 意味 |
|---|---|
| Netskope Client | エンドポイントにインストールされる Netskope Client。 |
| Netskope Proxy | Netskope Cloudにステアリングされたウェブトラフィックのインラインプロキシ処理。 |
| RTP | リアルタイム保護。 |
| Steering Configuration | どのトラフィックを Netskope Security Cloud にステアリングし、どのトラフィックをバイパスするかを Netskope Client に指示する設定。 |
| Steering Exception | ステアリング構成のエントリで、トラフィックをステアリングから除外するもの。この移行に関連する例外タイプは、ドメイン、カテゴリ、送信先の場所、ソースの場所、ソース国の5つのみです。 |
| Steering bypass | リクエストは Netskope Security Cloud をバイパスし、デバイスは直接宛先に到達します。 |
| Proxy bypass | Netskopeプロキシはリクエストを受信しますが、SSLインターセプションとアクセス制御をスキップし、宛先に転送します。 |
| Coupled Proxy | 現在の動作:ステアリング例外は、ステアリングバイパスおよびプロキシバイパスの両方として機能します。 |
| Decoupled Proxy | ターゲットの動作:ステアリング例外は、ステアリングバイパスとしてのみ機能します。Netskopeプロキシは、SSLおよびRTPポリシーを個別に評価します。 |
| Non-standard port | 80および443以外の任意のTCPポート。 |
Netskopeがステアリング構成をプロキシ処理から切り離している理由
結合プロキシの動作は、しばしば混乱を引き起こします。
- これは、より高い柔軟性を提供する SSL Decryption およびリアルタイム保護ポリシーと重複しています。
- Netskopeプロキシはステアリング例外を部分的にしかサポートしません。動的ステアリングをサポートしておらず、評価するのは5つの例外タイプのみです(下記を参照)。
- ソースの場所とソースの国はステアリングに影響しません。Netskopeプロキシのみがそれらを評価します。
- ステアリング例外からのプロキシバイパスが、カスタムSSL復号化ポリシーに影を落とす可能性があります
- ステアリング例外からのプロキシバイパスはイベントにのみ表示されるため、解釈が難しくなります。
- 2つの異なる構成が非標準ポートのアクセス制御に影響します:ステアリング構成とRTPポリシー
デカップルドプロキシ(Decoupled Proxy)の場合:
- Netskope ClientとNetskope Proxyは個別の構成を使用します
- ステアリング例外によるプロキシのバイパスがなくなります
- ステアリングおよびプロキシバイパスを完全に制御できます。
- プラットフォームの操作がより簡単になります
ステアリング例外によるプロキシバイパス
このセクションでは、ステアリング例外(Steering Exception)が現在の Netskope Proxy にどのように影響するか、結果として生じるプロキシバイパスを特定する方法、および移行後に何が変更されるかについて説明します。
ステアリングのバイパスとプロキシのバイパス
2つのバイパスケースの確認:
- ステアリングのバイパス:リクエストがNetskope Security Cloudをバイパスし、デバイスが直接宛先に到達します。
- プロキシバイパス:Netskope Proxyがリクエストを受信しますが、SSLインターセプションとアクセス制御をスキップし、その後リクエストをリモート宛先に転送します。
結合されたプロキシの動作
結合プロキシを使用する場合、ステアリング例外はステアリングバイパスとプロキシバイパスの両方として機能します。
Netskope Proxyは、SSLおよびRTPポリシーの前にステアリング例外を評価します。サポートされているステアリング例外のいずれかに一致するトラフィックは検査をバイパスします:プロキシはSSLをインターセプトせず、RTPポリシーを評価しません。
Netskope Proxy が評価するバイパス例外タイプは次の 5 つのみです:
- ドメイン
- カテゴリ
- 目的地
- 発生源の位置
- 原産国
ステアリング構成でダイナミックステアリング(Dynamic Steering)を使用している場合、オンプレミスとオフプレミスの両方のバイパス例外が、すべての場所およびすべてのアクセス方法で適用されます。
これは、すべてのトラフィックタイプに影響します。
- Netskope ClientがDynamic Steeringでトラフィックを部分的にステアリングする場合、プロキシはSteering Exceptionsに一致するステアリングされたトラフィックを検査しません
- Netskope Clientが宛先ドメインを特定できないためにトラフィックのステアリングを行う場合、プロキシはステアリング例外に一致するステアリング済みトラフィックを検査しません
- Netskope Clientがまだカテゴリを解決できないためにトラフィックをステアリングする場合、プロキシはステアリング例外に一致するステアリング済みトラフィックを検査しません。
- その他のアクセス方法の場合、プロキシは、ステアリング除外(Steering Exceptions)に一致するステアリング対象トラフィックを検査しません。
Proxy-bypass-only Steering Exceptions
ソースの場所とソース国のステアリング例外は現在プロキシバイパスのみであり、Netskope Clientは評価しません。
Unaffected behavior
Netskope Proxyは他のバイパス例外タイプを評価しないため、移行は必要ありません。これらには、Certificate Pinned Applications、Applications、Service & Destination Profileが含まれます。
Tunnel + Bypass (証明書ピン留めアプリケーション)も影響を受けません。移行後も、このトラフィックには引き続きプロキシバイパスが適用されます。
プロキシバイパスの特定
Netskope Proxyがステアリング例外のためにバイパスを適用すると、次の2つのイベントタイプが生成されます。
- トランザクションイベント(網羅的):
x-ssl-bypass/SSL Bypass=はい、x-ssl-bypass-reason/SSL Bypass Reason=Steering Exception - [Configuration Name] - ページイベント(部分):バイパス=
Yes、バイパス理由=Steering Exception - [Configuration Name]
プロキシバイパスを検出するフィルターを備えたSkope ITトランザクションイベントの例:
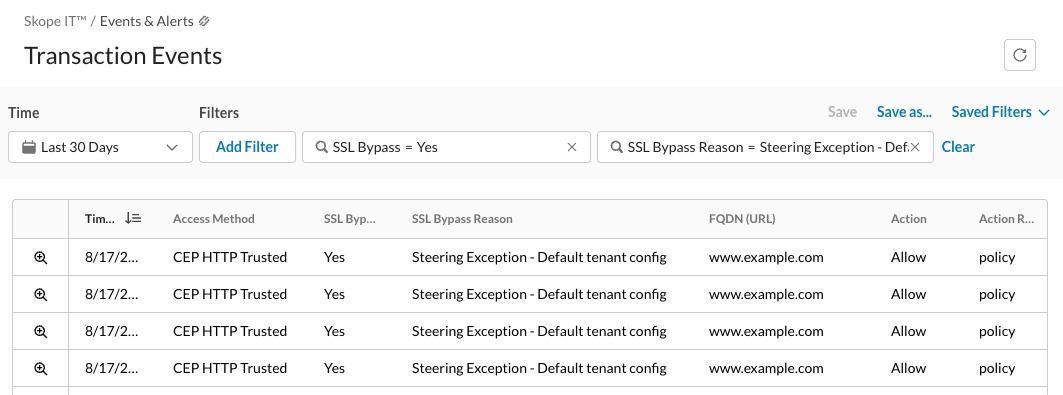
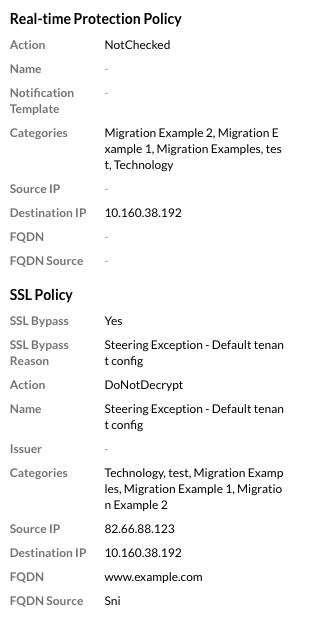
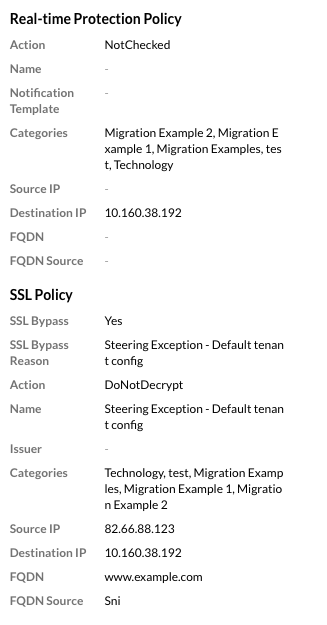
イベントを開くと、RTP Action: NotChecked と SSL Bypass Reason: Steering Exception – Default tenant config が表示されます。
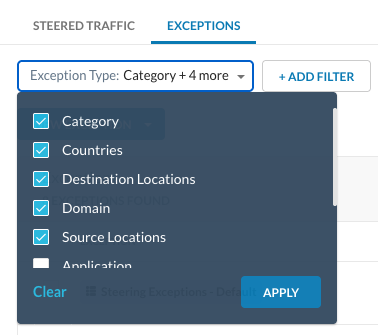
プロキシバイパスとして分類されたステアリング除外を確認するには、このフィルターをステアリング除外に適用します。
デカップルされたプロキシの動作
デカップルドプロキシ(Decoupled Proxy)を使用した場合、ステアリング例外はステアリングバイパスとしてのみ機能します。
切り離し後、Netskopeプロキシはステアリング構成とは独立してSSLおよびRTPポリシーを評価します。
Netskope Client Tunnel + Bypass mode with certificate-pinned applications still applies.
切り離し後、ステアリングバイパスではサポートされていないため、ステアリング例外ではソースロケーションおよびソース国オプションを提供しなくなります。
非標準ポート管理
デカップリングにより、Netskopeプロキシが非標準ポート上のトラフィックを処理する方法も変更されます。非標準ポートとは、80および443以外のすべてのTCPポートです。
結合されたプロキシの動作
カップルプロキシを使用する場合、Netskopeプロキシはデフォルトで非標準ポートを制限します。
初期動作では、ステアリング構成内で非標準ポート構成を追加しない限り、Netskopeプロキシは非標準ポートを拒否します。
これが発生すると、Netskopeプロキシはx-action-reason「unallowed-custom-port」を指定したトランザクションイベントを生成します。
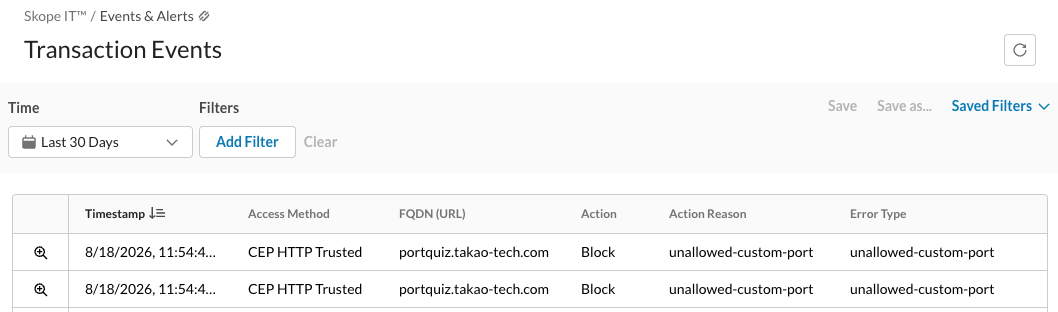
デカップルされたプロキシの動作
切り離されたプロキシにより、Netskope Proxyはデフォルトですべてのポートを許可します。
移行後、Netskopeプロキシはデフォルトでは非標準ポートを拒否せず、構成済みのRTPポリシーに従ってすべてのリクエストを処理します。
サービスプロファイルを使用して、ポートごとにアクセス制御を定義できるようになりました。
移行プロセス
既存の構成を移行するため、Netskopeは結合プロキシの動作を非結合プロキシモードで再現する移行プロセスを実行します。
- NetskopeはステアリングバイパスをSSL Do Not Decryptポリシーとして複製します
- Netskope は、ステアリングバイパスを RTP 許可ポリシーとして複製します。
- Netskopeが構成を適用します
- Netskopeにより、デカップルドプロキシモードが有効になります
結合プロキシモードを再度有効にすることでロールバックします。
Netskopeは段階的に移行を実行します。
前提条件
テナントに保留中の構成がないことを確認してください。
Changes Applied at Migration
移行により、既存のステアリングバイパスを再現する宛先プロファイル、カスタムカテゴリ、SSL復号化ポリシー、RTPポリシーが作成されます。
ステアリング設定評価の複製
Netskope Client がステアリング構成を評価して適用する方法を理解することが重要です。
- Netskope Clientは、上から下へステアリング構成を評価します。
- 最初に一致したグループ/OU がステアリング設定と含まれるステアリング例外を選択します。
- デフォルトのステアリング構成は、グループ/OUが一致しない場合にのみ適用されます。
As a consequence, an end user only has the steering bypasses of one specific Steering Configuration, even if they belong to other groups/OUs.In addition, Default Steering Exceptions don’t apply to all users, only the users without specific Steering Configuration.
SSL復号およびRTPポリシーで同じ動作を再現するために、移行によりネガティブグループ/OU条件が追加されます。
例外タイプマッピング
| 例外の種類 | 宛先プロファイル + カスタムカテゴリ | SSL 復号ポリシー | RTPポリシー |
|---|---|---|---|
| ドメイン | ns-migrate <Steering Name> dst-profile-domainns-migrate <Steering Name> cust-cate-domain | ns-migrate <Steering Name> ssl-cate | ns-migrate <Steering Name> rtp-cate |
| カテゴリ | なし | ns-migrate <Steering Name> ssl-cate | ns-migrate <Steering Name> rtp-cate |
| 目的地 | ns-migrate <Steering Name> dst-profile-dst-locns-migrate <Steering Name> cust-cate-dst-loc | ns-migrate <Steering Name> ssl-dest-loc | ns-migrate <Steering Name> rtp-cate |
| 発生源の位置 | なし | ns-migrate <Steering Name> ssl-src-loc | ns-migrate <Steering Name> rtp-src-loc |
| 原産国 | なし | ns-migrate <Steering Name> ssl-src-country | ns-migrate <Steering Name> rtp-src-country |
目的地プロフィール
移行により、2つのステアリング例外タイプが宛先プロファイルに複製されます。
- Domains Steering Exceptions → Destination Profile “ns-migrate <Steering Name> dst-profile-domain”
- 宛先ロケーションに紐付けられたネットワークロケーション → 宛先プロファイル 「ns-migrate <Steering Name> dst-profile-dst-loc」
カスタムカテゴリ
移行では、作成される宛先プロファイルごとにカスタムカテゴリも作成されます:
- Destination Profile “ns-migrate <Steering Name> dst-profile-domain” → Custom Category “ns-migrate <Steering Name> cust-cate-domain”
- 宛先プロフィール “ns-migrate <Steering Name> dst-profile-dst-loc” → カスタムカテゴリ “ns-migrate <Steering Name> cust-cate-dst-loc”
SSL復号化ポリシー
ステアリング構成ごとに、移行によって既存のSSL復号化ポリシーの最上部に最大4つのポリシーが作成されます:
| SSL 復号ポリシー | Criteria | アクション |
|---|---|---|
| ns-migrate <Steering Name> ssl-cate | Groups/OU to match the Steering Configuration groups/OUCategory: Steering Exception categoriesns-migrate <Steering Name> cust-cate-domain | 復号しない |
| ns-migrate <Steering Name> ssl-dest-loc | ステアリング設定グループ/OUに一致させるグループ/OU送信先の場所:ステアリング例外の送信先の場所にアタッチされたネットワークの場所 | 復号しない |
| ns-migrate <Steering Name> ssl-src-loc | ステアリング構成のグループ/OUに一致させるグループ/OUソース ロケーション:ステアリング例外のソース ロケーションに関連付けられたネットワーク ロケーション | 復号しない |
| ns-migrate <Steering Name> ssl-src-country | ステアリング設定のグループ/OUに一致させるグループ/OU送信元国:ステアリング例外からの送信元国 | 復号しない |
RTPポリシー
ステアリング構成ごとに、移行によって RTP ヘッダーポリシーの最上部に最大 3 つのポリシーが作成されます:
| RTPポリシー | Criteria | アクション |
|---|---|---|
| ns-migrate <Steering Name> rtp-cate | ステアリング構成グループ/OUに一致するグループ/OU カテゴリ: ステアリング除外カテゴリ“ns-migrate <Steering Name> cust-cate-domain”“ns-migrate <Steering Name> cust-cate-dst-loc” | Allow |
| ns-migrate <Steering Name> rtp-src-loc | ステアリング構成のグループ/OUに一致させるグループ/OUソース ロケーション:ステアリング例外のソース ロケーションに関連付けられたネットワーク ロケーション | Allow |
| ns-migrate <Steering Name> rtp-src-country | ステアリング設定のグループ/OUに一致させるグループ/OU送信元国:ステアリング例外からの送信元国 | Allow |
移行のロールバック
移行後に問題が発生した場合は、テナントのステアリング例外(Steering Exceptions)からNetskopeでプロキシバイパスを再度有効にすることができます。
- テナントを結合プロキシモードに戻すには、Netskopeサポートにお問い合わせください。
- Netskopeが動作を元に戻したら、自動作成されたSSL復号およびRTPポリシーを無効にします。
移行後のフォローアップ
移行後、Netskopeが推奨するもの:
- 自動移行された設定の確認
- 新しいポリシーに一致するトランザクションイベントを確認する
- 廃止予定または不要なポリシーについては、削除する数日前または数週間前に無効にしてください
移行の例
このセクションでは、参考として移行の例を示します。
この例では、4つのステアリング設定と動的ステアリングが有効になっているテナントを使用しています。
移行前
以下のスクリーンショットは、移行前のテナント構成を示しています。
移行前のステアリング構成
上から順に評価される4つのステアリング設定:
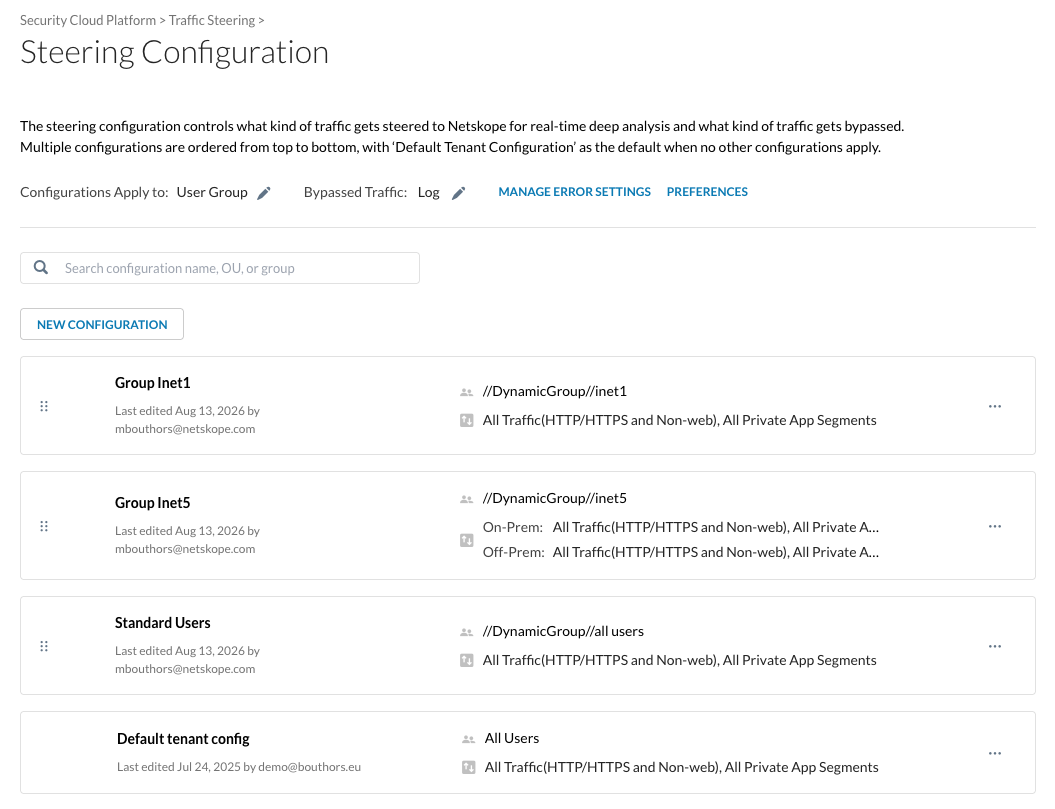
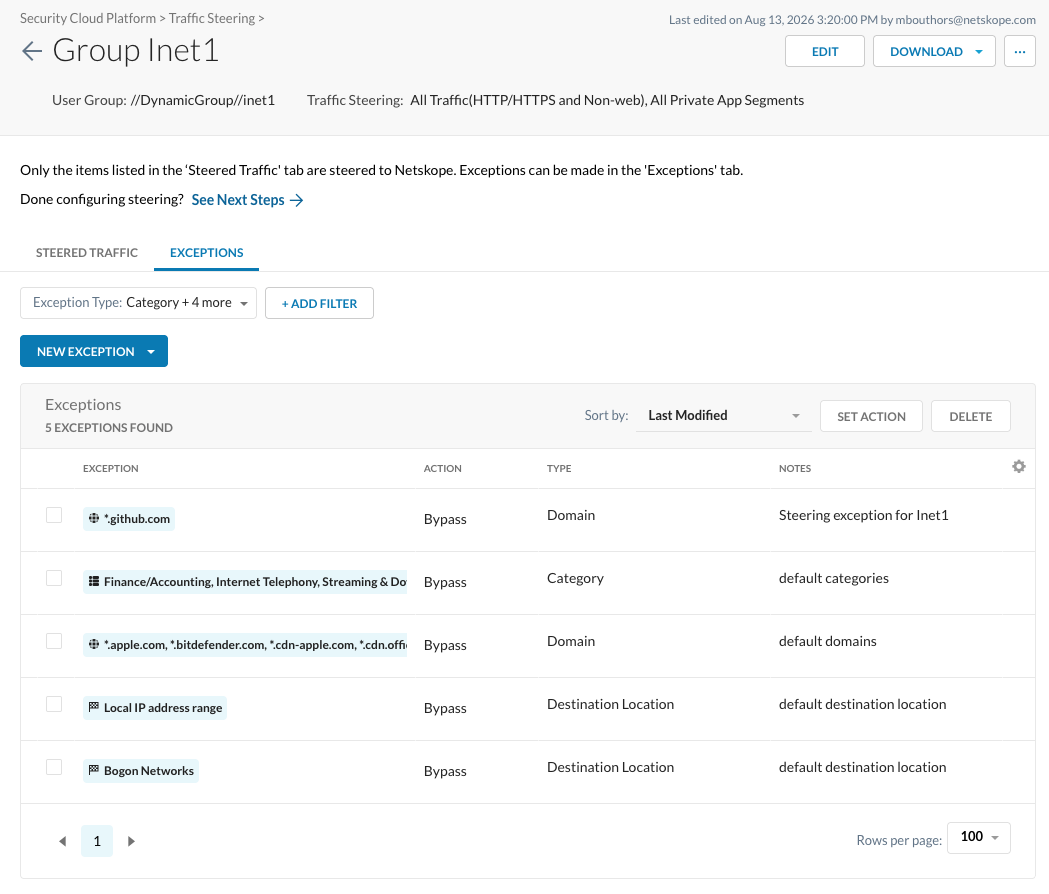
Group Inet1 — five exceptions:
Group Inet5, On-Premises — five exceptions:
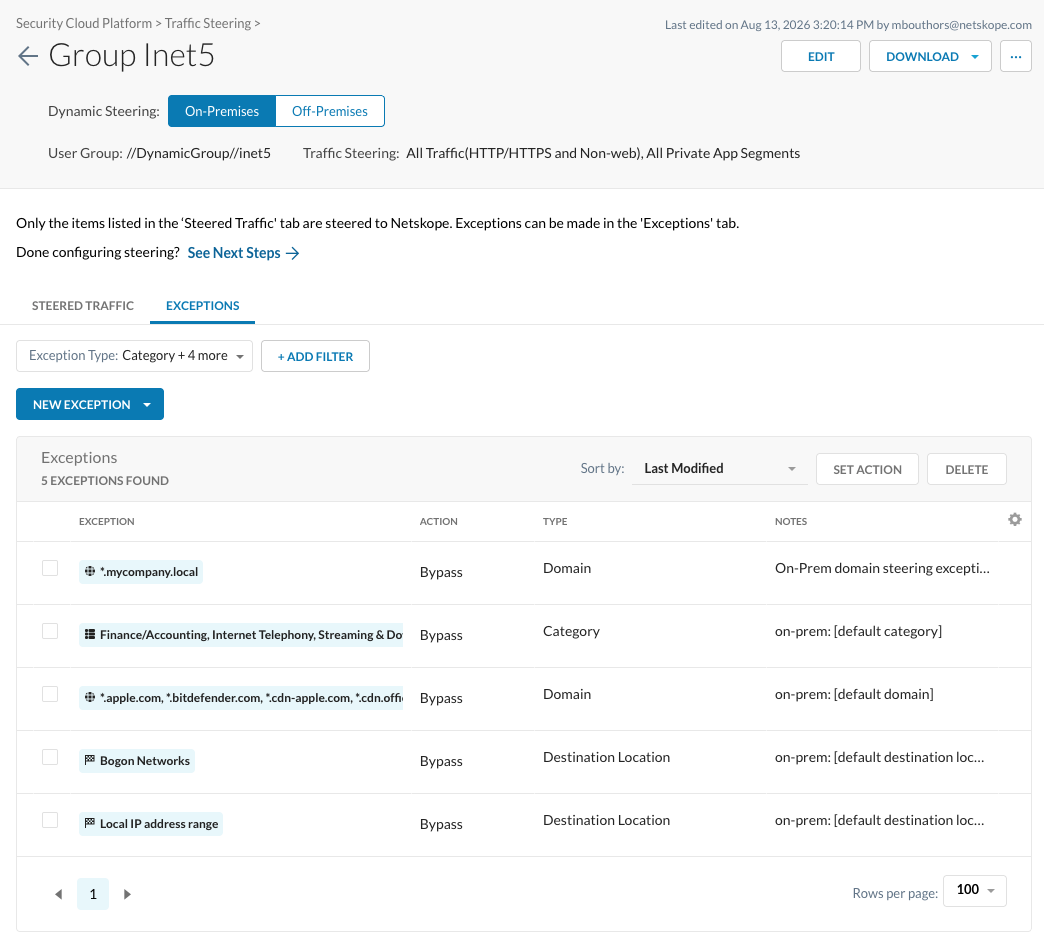
Group Inet5, Off-Premises — five exceptions:
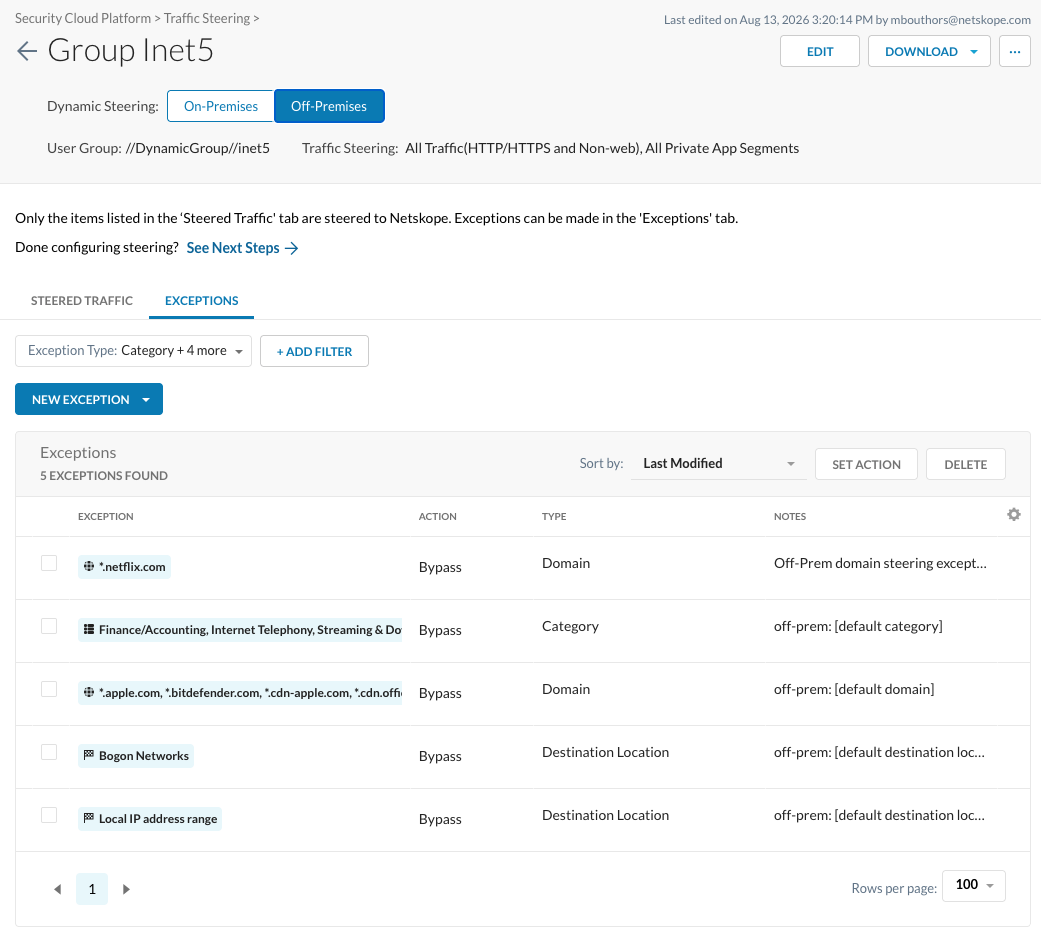
Standard Users — four exceptions:
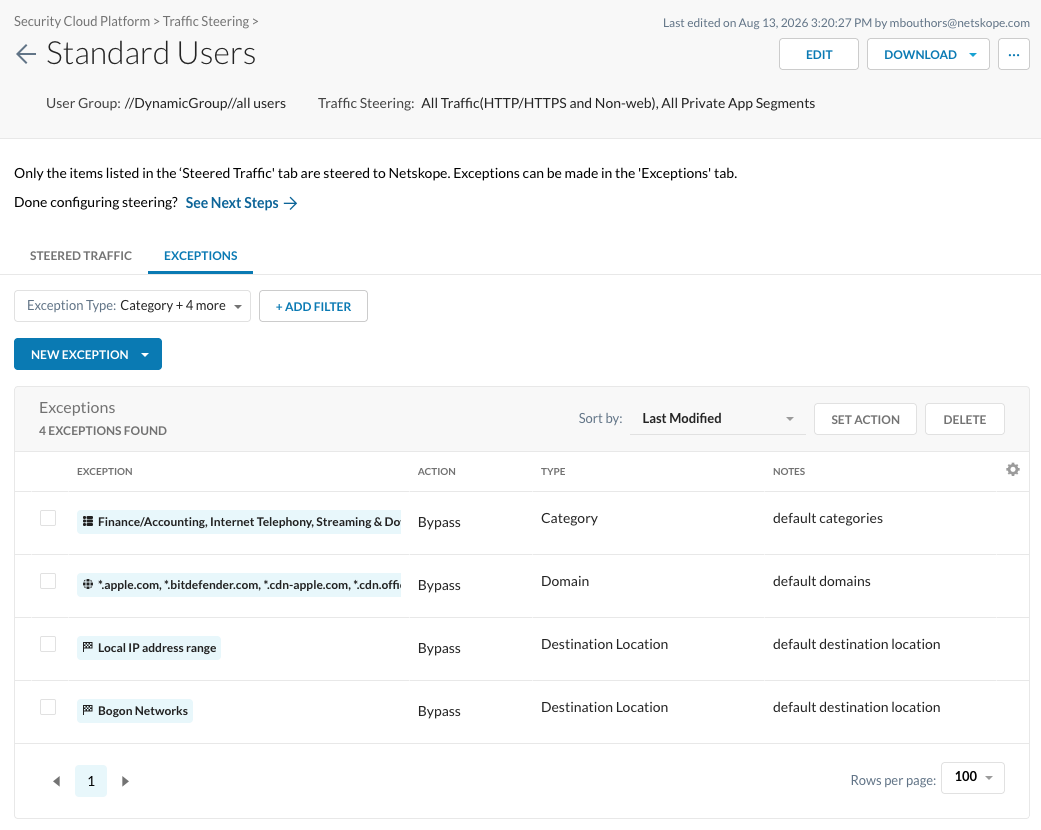
デフォルトのテナント設定 — 移行された5つのすべてのタイプを網羅する8つの例外:
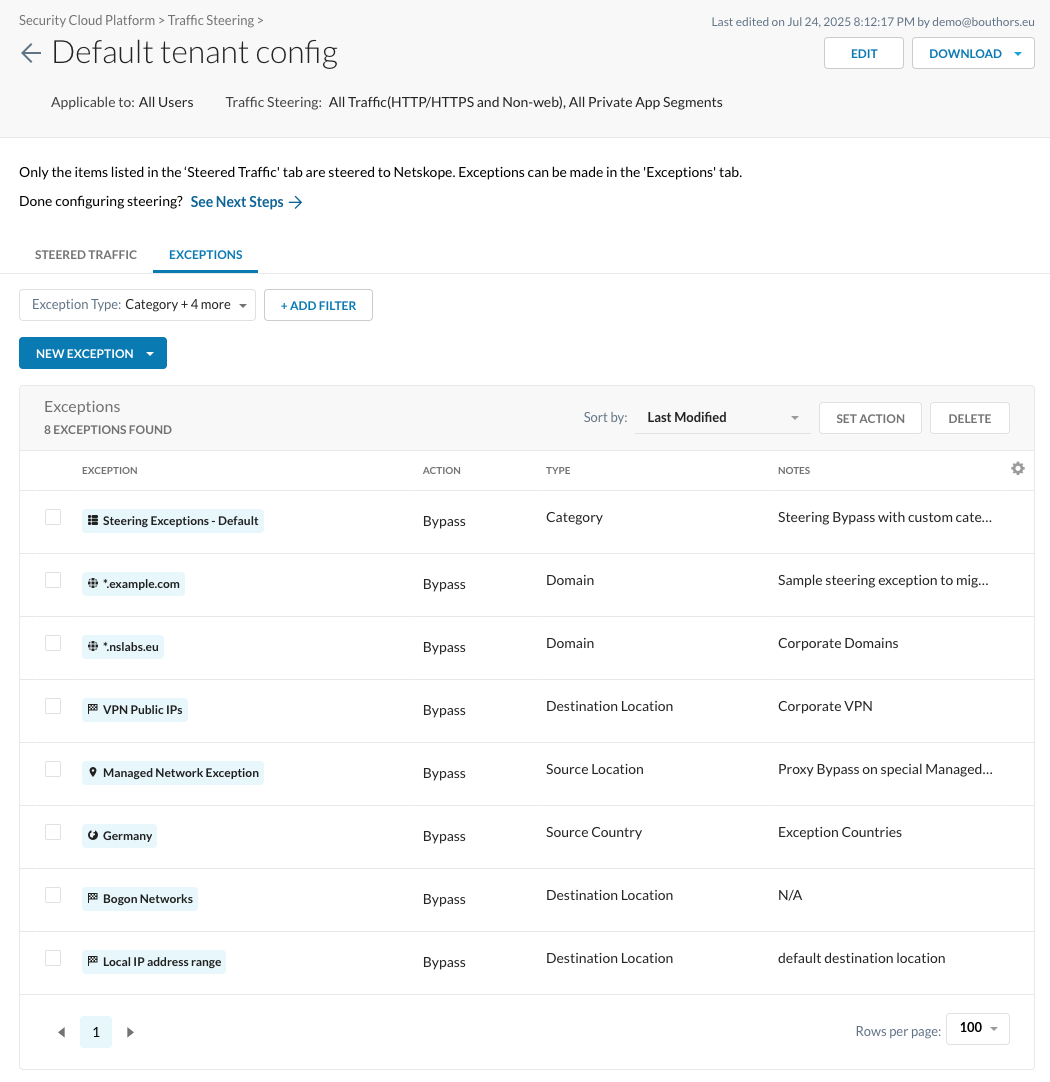
移行前の送信先プロファイル
4つの宛先プロファイルが存在します:
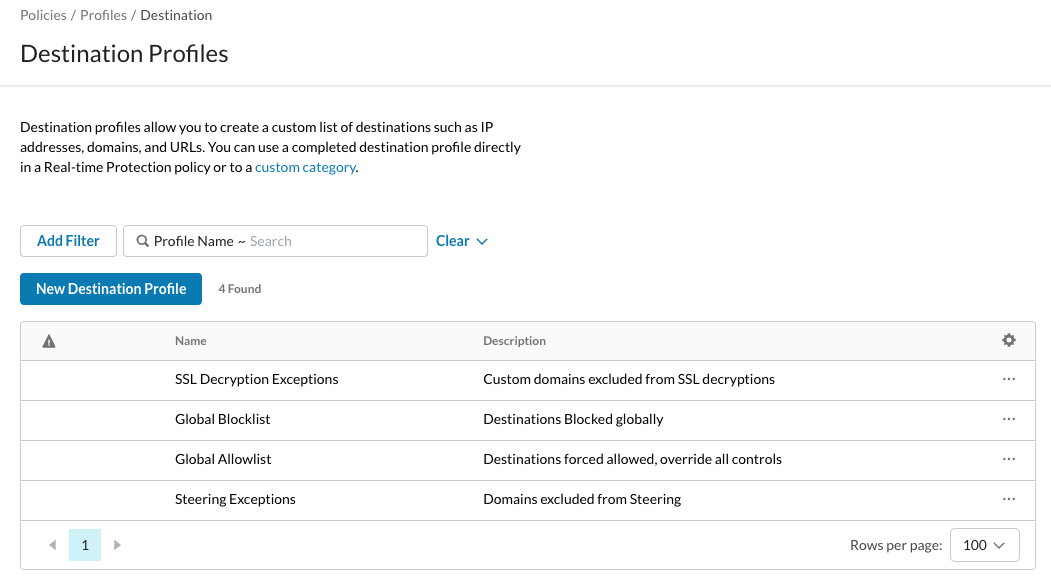
移行前のカスタムカテゴリ
4つのカスタムカテゴリが存在します。
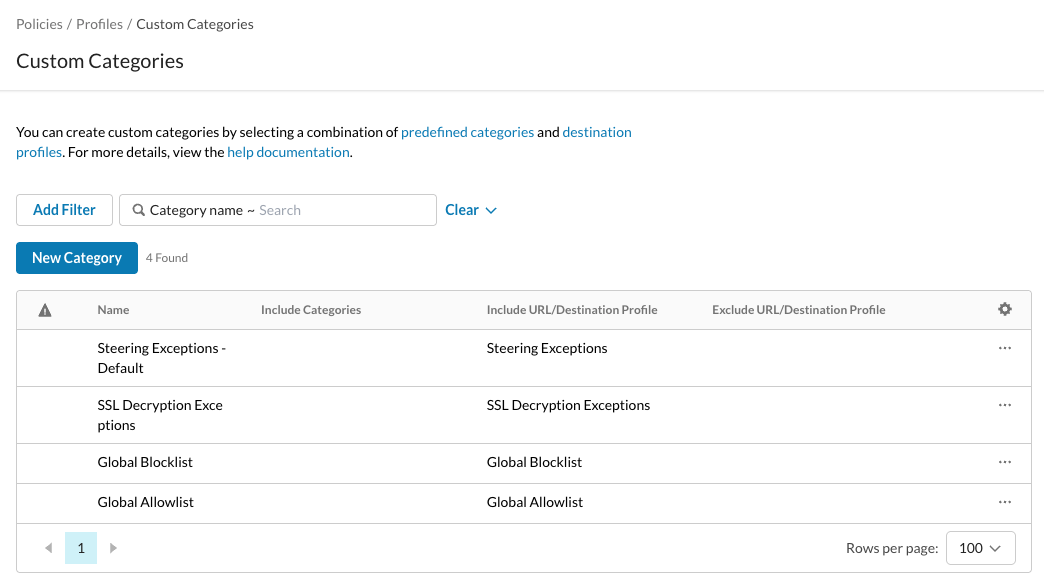
移行前のSSL復号化ポリシー
SSL復号化ポリシーは3つあります。
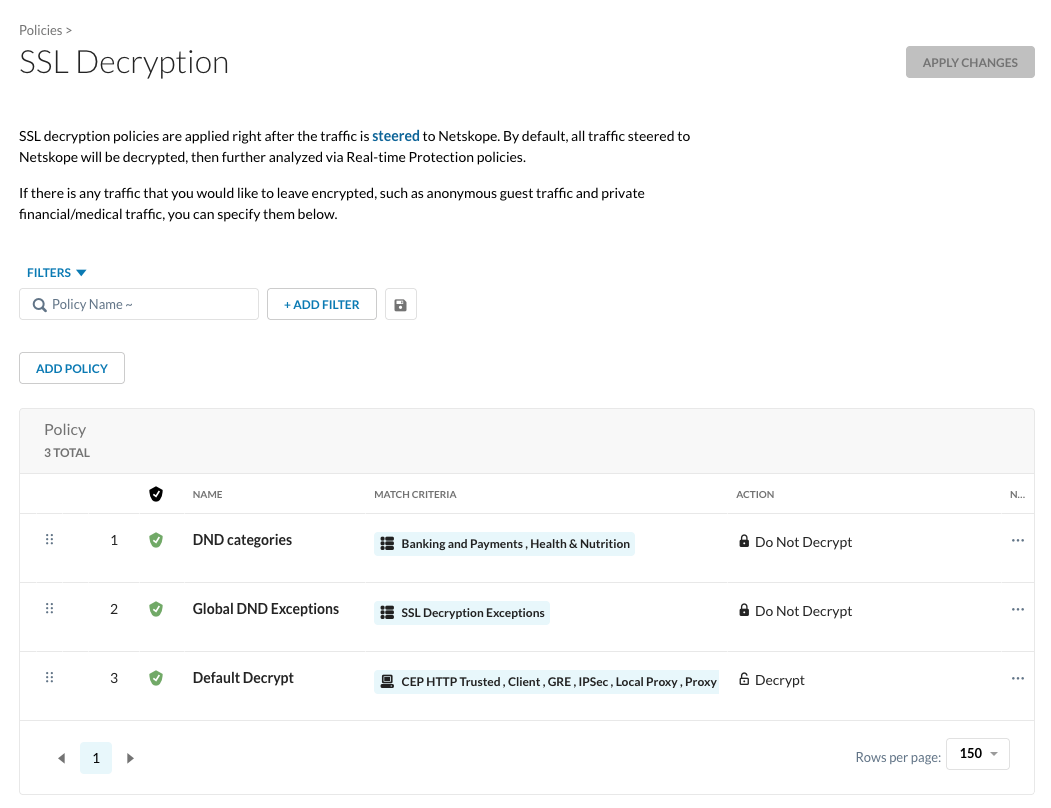
移行前のRTPポリシー
Header Policies グループに5つのポリシーが存在します:
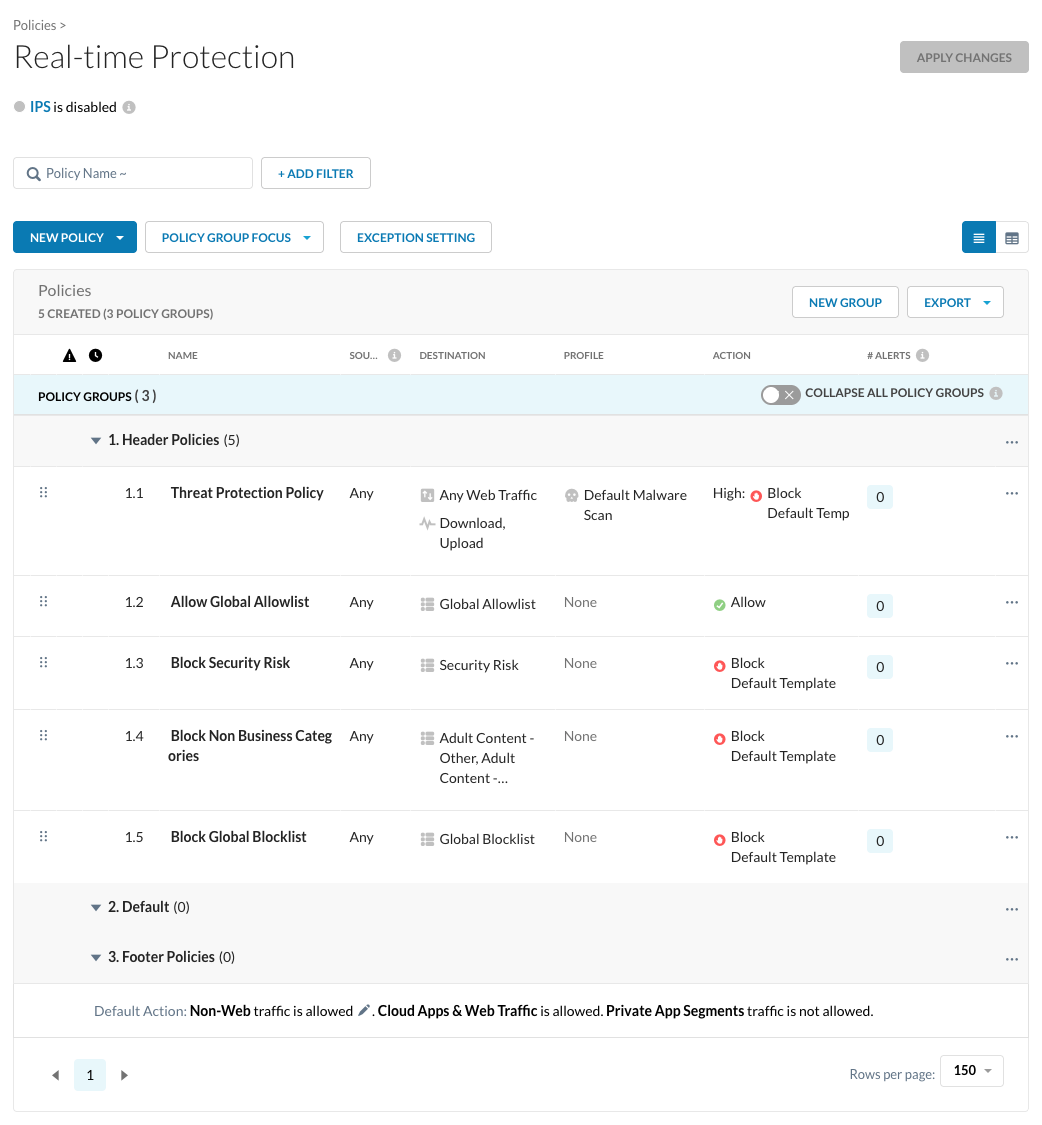
移行前のトランザクション イベント
Netskopeプロキシはステアリング例外にバイパスを起因させ、RTPを評価しません:
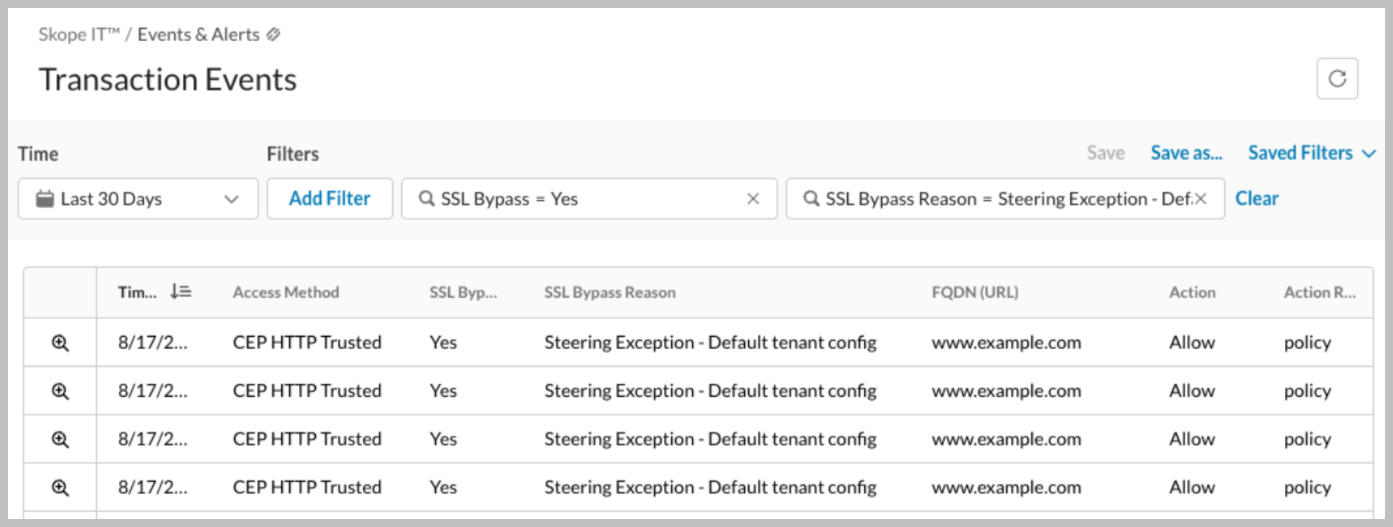
Opening the event shows RTP Action: NotChecked and SSL Bypass Reason: Steering Exception – Default tenant config.
移行後
生成されたすべての構成名には「ns-migrate」プレフィックスが付加されます。
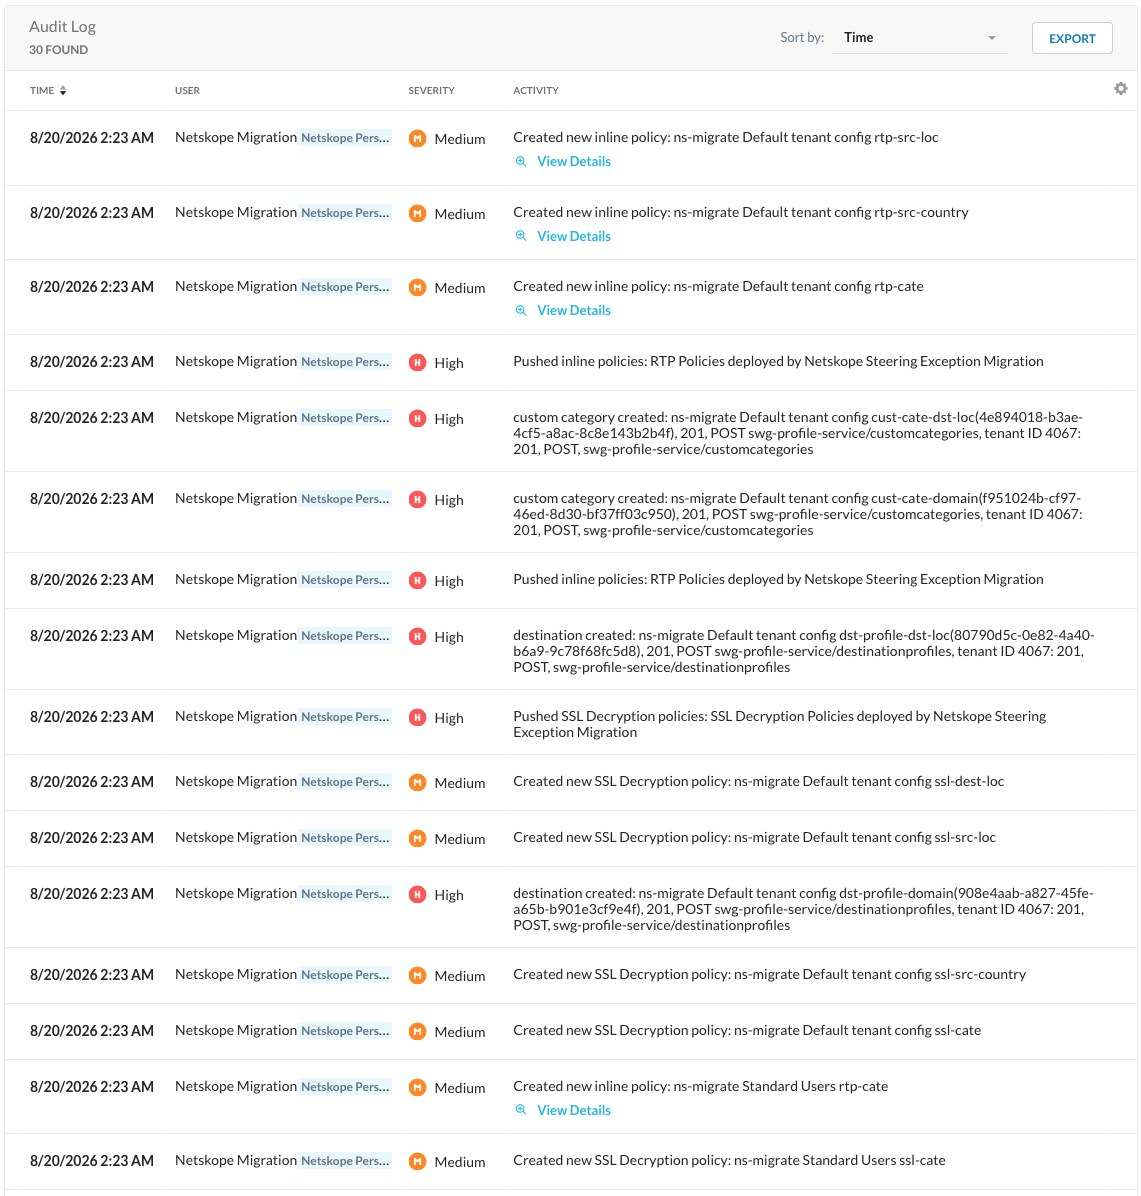
移行後の監査ログ
監査ログ(Audit Logs)には、移行が実行したすべてのアクションが表示されます:
移行後の宛先プロファイル
移行により、5つの宛先プロファイルが追加されました:
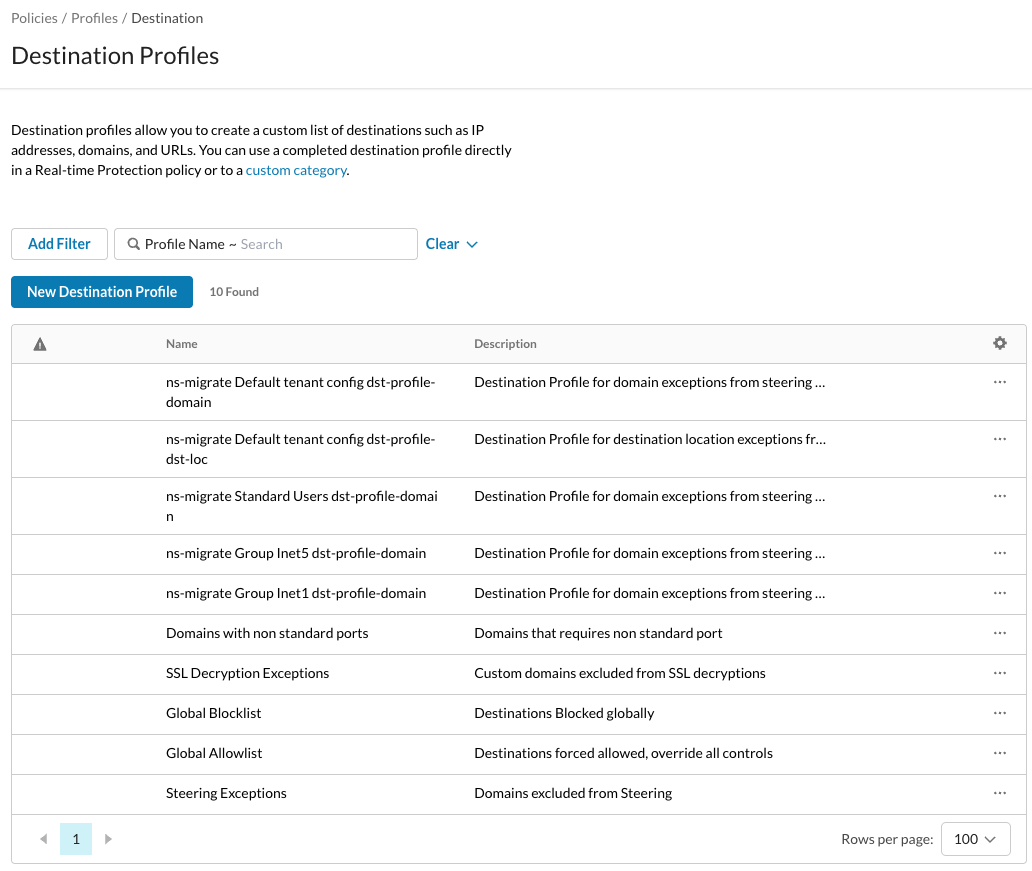
各宛先プロファイルの詳細:
| 宛先プロファイル名 | デスクリプション | コンテンツ |
|---|---|---|
| ns-migrate Default tenant config dst-profile-domain | ステアリング構成からのドメイン例外の宛先プロファイル:デフォルトのテナント構成 | # Corporate Domains *.nslabs.eu # Sample steering exception to migrate *.example.com |
| ns-migrate Default tenant config dst-profile-dst-loc | ステアリング構成からの宛先ロケーション例外の宛先プロファイル:デフォルトテナント構成 | # Corporate VPN #Network Location: VPN Public IPs 1.2.3.4 |
| ns-migrate標準ユーザー dst-profile-domain | ステアリング構成からのドメイン例外の宛先プロファイル:標準ユーザー | # default domains *.apple.com *.bitdefender.com *.cdn-apple.com ... |
| ns-migrate Group Inet5 dst-profile-domain | ルーティング設定からのドメイン例外の宛先プロファイル:グループ Inet5 | # off-prem: [default domain] *.apple.com *.bitdefender.com *.cdn-apple.com ... # on-prem: [default domain] *.apple.com *.bitdefender.com *.cdn-apple.com ... # On-Prem domain steering exception *.mycompany.local # Off-Prem domain steering exception *.netflix.com |
| ns-migrate Group Inet1 dst-profile-domain | ステアリング設定からのドメイン例外の宛先プロファイル:グループ Inet1 | # default domains *.apple.com *.bitdefender.com *.cdn-apple.com ... # Steering exception for Inet1 *.github.com |
移行後のカスタムカテゴリ
既存のカスタムカテゴリに加えて生成されたカスタムカテゴリ:
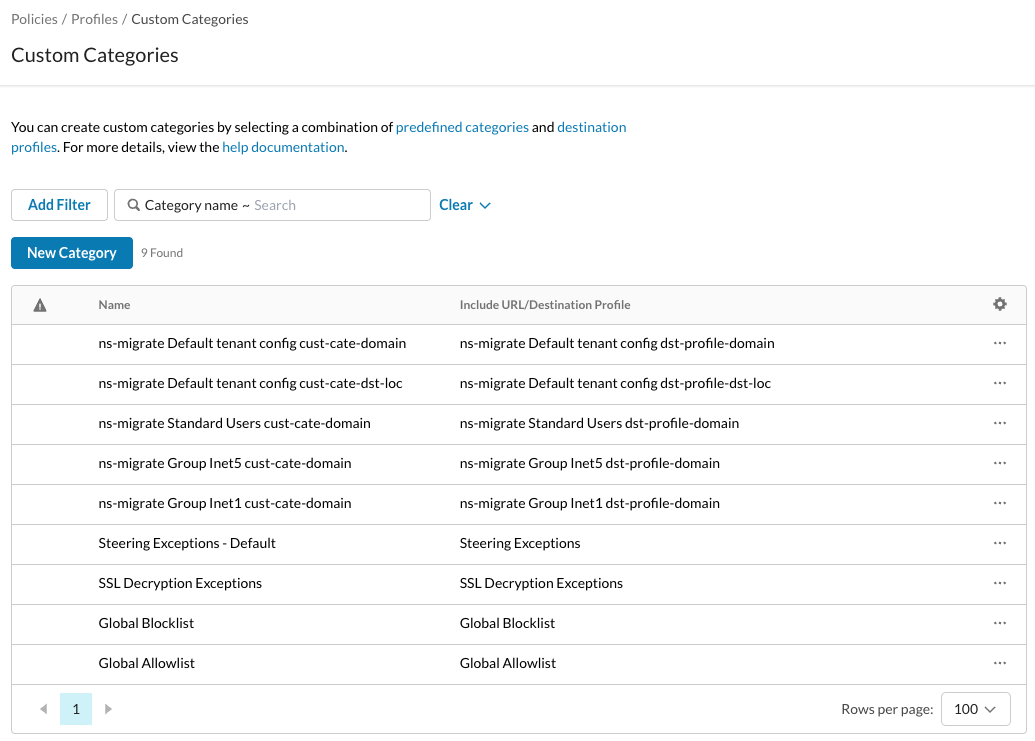
カスタムカテゴリは宛先プロファイルに1:1でマッピングされます。
| カテゴリ名 | 宛先プロファイルを含める |
|---|---|
| ns-migrate Default tenant config cust-cate-domain | ns-migrate Default tenant config dst-profile-domain |
| ns-migrate Default tenant config cust-cate-dst-loc | ns-migrate Default tenant config dst-profile-dst-loc |
| ns-migrate Standard Users cust-cate-domain | ns-migrate標準ユーザー dst-profile-domain |
| ns-migrate Group Inet5 cust-cate-domain | ns-migrate Group Inet5 dst-profile-domain |
| ns-migrate Group Inet1 cust-cate-domain | ns-migrate Group Inet1 dst-profile-domain |
移行後のSSL復号化ポリシー
生成された7つのポリシーがリストの一番上に配置され、すべて「Do Not Decrypt」に設定されます。
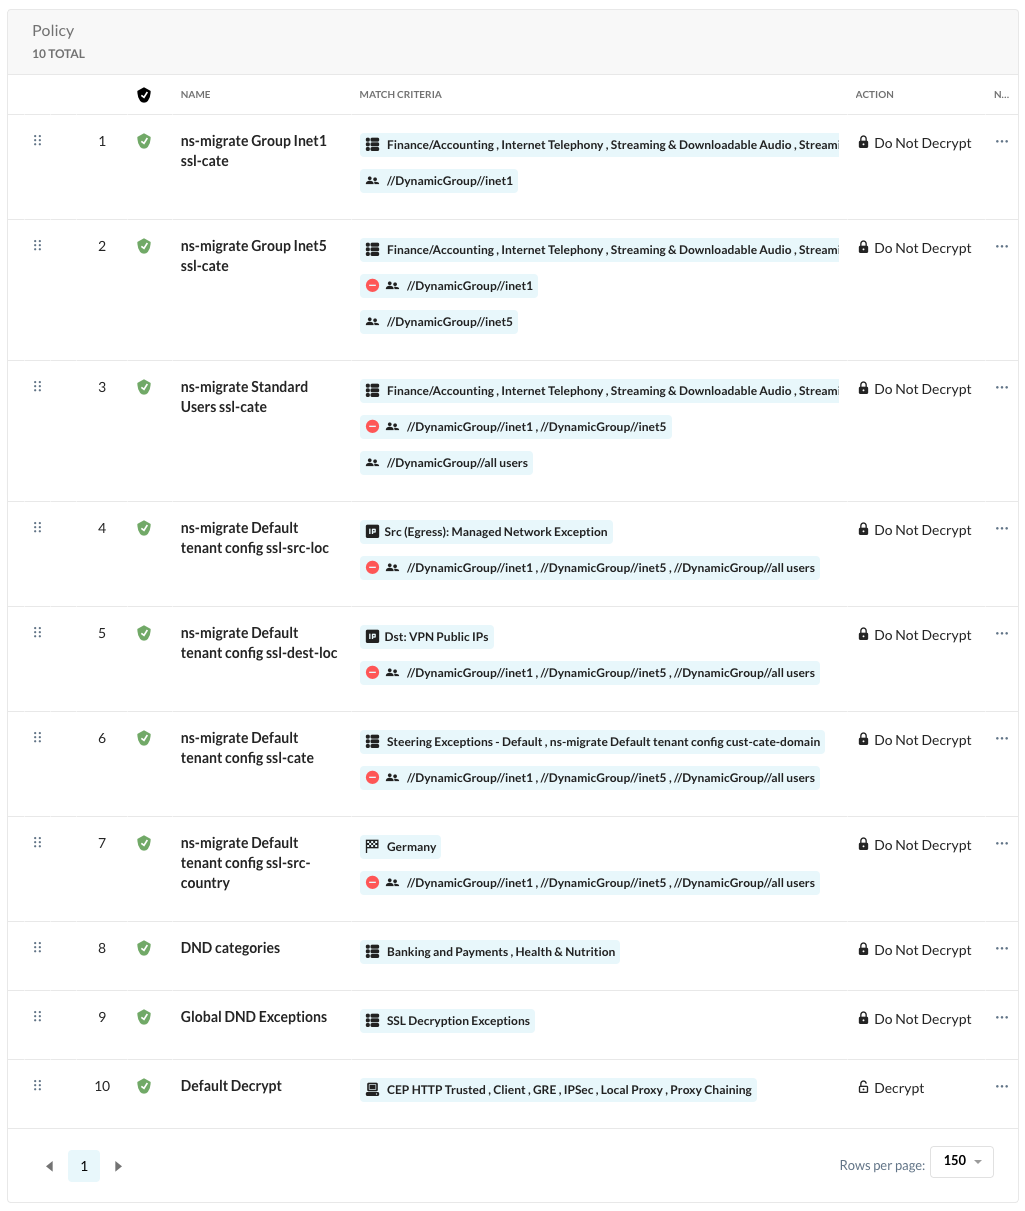
追加されたポリシーの詳細:
| ポリシーID | 名前 | デスクリプション | グループの基準 | その他の基準 | アクション |
|---|---|---|---|---|---|
| 1 | ns-migrate Group Inet1 ssl-cate | ステアリング除外構成から移行: グループ Inet1 | グループ inet1 | Category:Finance/AccountingInternet TelephonyStreaming & Downloadable AudioStreaming & Downloadable VideoTelecom and Call CenterWeb Conferencingns-migrate Group Inet1 cust-cate-domain | 復号しない |
| 2 | ns-migrate Group Inet5 ssl-cate | ステアリング例外設定から移行されました: Group Inet5 | Group inet5NOT:Group inet1 | Category: Finance/AccountingInternet TelephonyStreaming & Downloadable AudioStreaming & Downloadable VideoTelecom and Call CenterWeb Conferencingns-migrate Group Inet5 cust-cate-domain | 復号しない |
| 3 | ns-migrate Standard Users ssl-cate | ステアリング例外構成から移行済み:標準ユーザー | すべてのユーザーをグループ化 NOT:Group inet1 Group inet5 | カテゴリ:Finance/AccountingInternet TelephonyStreaming & Downloadable AudioStreaming & Downloadable VideoTelecom and Call CenterWeb Conferencingns-migrate Standard Users cust-cate-domain | 復号しない |
| 4 | ns-migrate Default tenant config ssl-src-loc | ステアリング例外構成からの移行:デフォルトテナント構成 | NOT:Group inet1Group inet5Group all users | 送信元 IP(Egress):管理対象ネットワーク例外 | 復号しない |
| 5 | ns-migrate Default tenant config ssl-dest-loc | ステアリング例外構成からの移行:デフォルトテナント構成 | NOT:Group inet1Group inet5Group all users | 宛先IP:VPNパブリックIP | 復号しない |
| 6 | ns-migrate Default tenant config ssl-cate | ステアリング例外構成からの移行:デフォルトテナント構成 | NOT:Group inet1Group inet5Group all users | カテゴリ:ステアリング例外 – Defaultns-migrate Default tenant config cust-cate-domain | 復号しない |
| 7 | ns-migrate Default tenant config ssl-src-country | ステアリング例外構成からの移行:デフォルトテナント構成 | NOT:Group inet1Group inet5Group all users | 送信元国:ドイツ | 復号しない |
移行後のRTPポリシー
移行により、生成された6つのポリシーが「Header Policies」グループの先頭に配置され、既存の脅威保護ポリシーよりも優先されます。
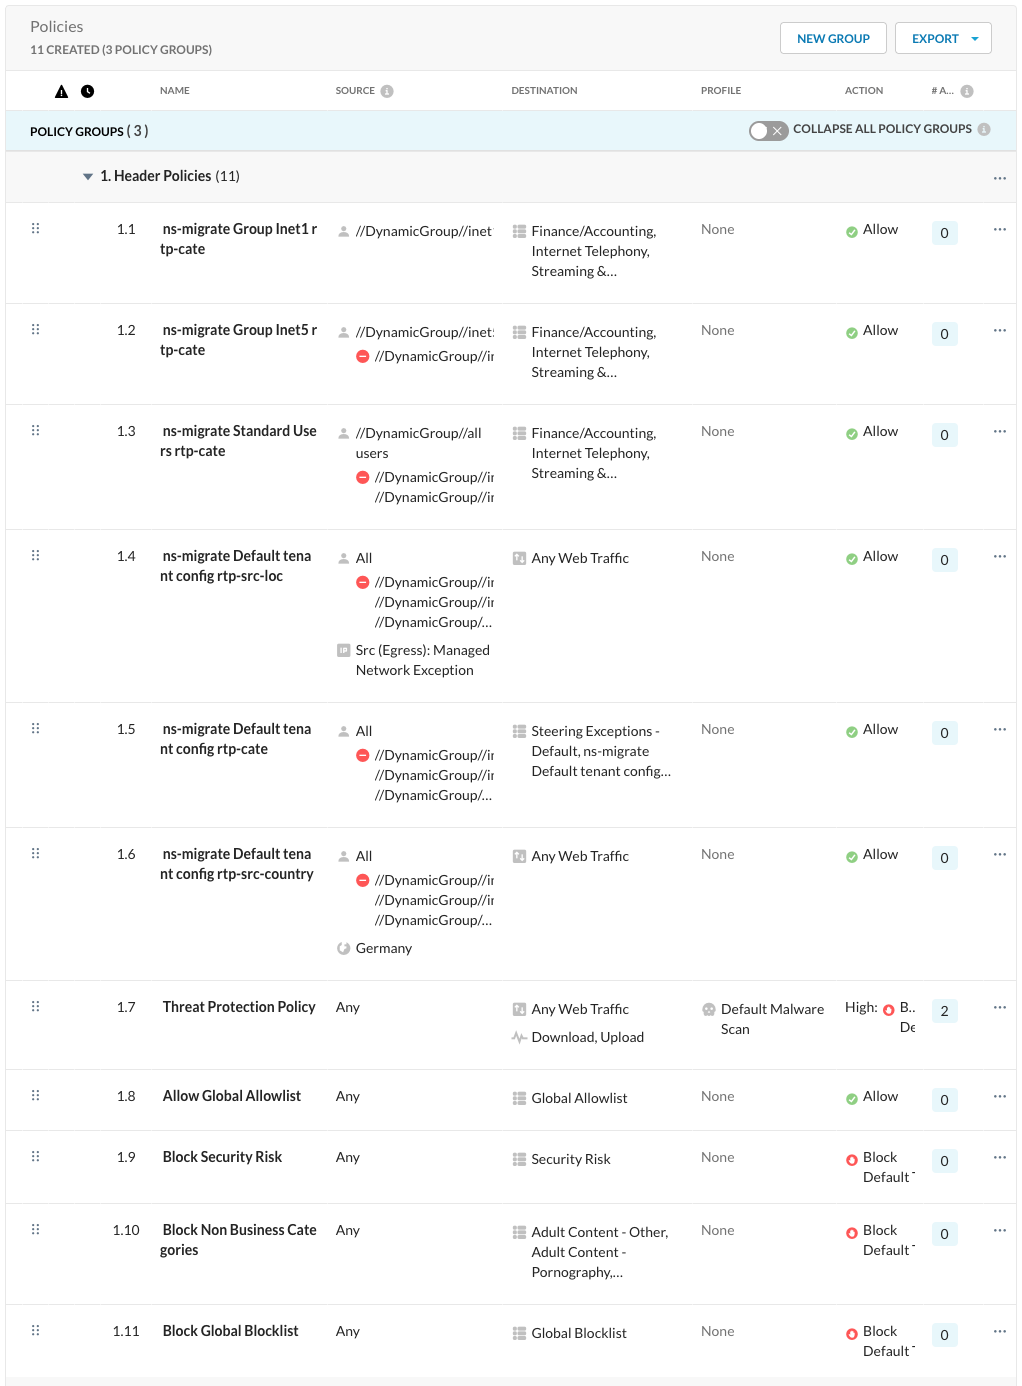
追加されたポリシーの詳細:
| Policy ID | Name | Description | Group Criteria | Other Criteria | Action |
|---|---|---|---|---|---|
| 1.1 | ns-migrate Group Inet1 rtp-cate | グループ inet1 | Category:Finance/AccountingInternet TelephonyStreaming & Downloadable AudioStreaming & Downloadable VideoTelecom and Call CenterWeb Conferencingns-migrate Group Inet1 cust-cate-domain | Allow | |
| 1.2 | ns-migrate グループ Inet5 rtp-cate | Group inet5NOT:Group inet1 | カテゴリ:ファイナンス/アカウンティングインターネットIP電話ストリーミングおよびダウンロード可能なオーディオストリーミングおよびダウンロード可能なビデオテレコムとコールセンターWeb会議ns-migrate グループ Inet5 cust-cate-domain | Allow | |
| 1.3 | ns-migrate Standard Users rtp-cate | すべてのユーザーをグループ化 NOT:Group inet1 Group inet5 | Category:Finance/AccountingInternet TelephonyStreaming & Downloadable AudioStreaming & Downloadable VideoTelecom and Call CenterWeb Conferencingns-migrate Standard Users cust-cate-domain | Allow | |
| 1.4 | ns-migrate Default tenant config rtp-src-loc | NOT:Group inet1Group inet5Group all users | 送信元 IP(Egress):管理対象ネットワーク例外 | Allow | |
| 1.5 | ns-migrate Default tenant config rtp-cate | NOT:Group inet1Group inet5Group all users | カテゴリ:ステアリング例外 – Defaultns-migrate デフォルトテナント設定 cust-cate-domainns-migrate デフォルトテナント設定 cust-cate-dst-loc | Allow | |
| 1.6 | ns-migrate Default tenant config rtp-src-country | NOT:Group inet1Group inet5Group all users | 送信元国:ドイツ | Allow |
移行後のステアリング構成
移行後、ステアリング例外では「ソースの場所(Source Location)」と「ソースの国(Source Country)」が提供されなくなりますが、その他の例外は引き続き表示されます。
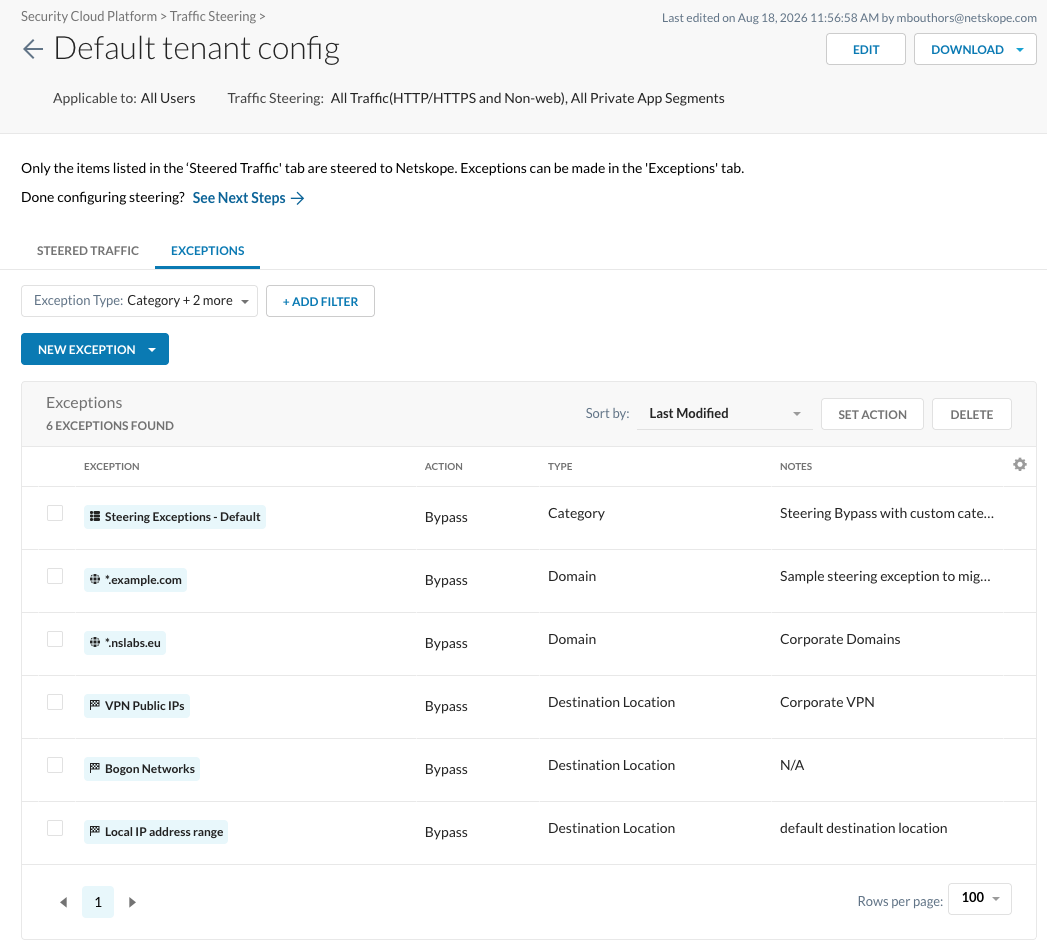
移行後のトランザクションイベント
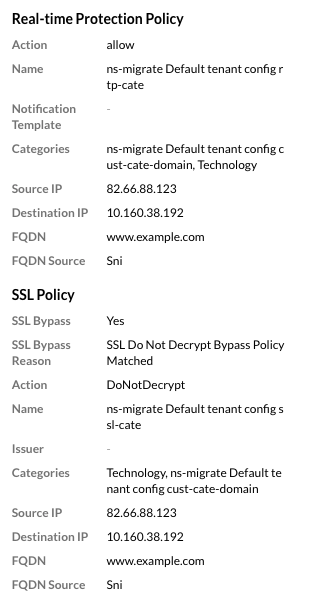
After migration, the 新しい ポリシー replace the Steering Exception bypass:
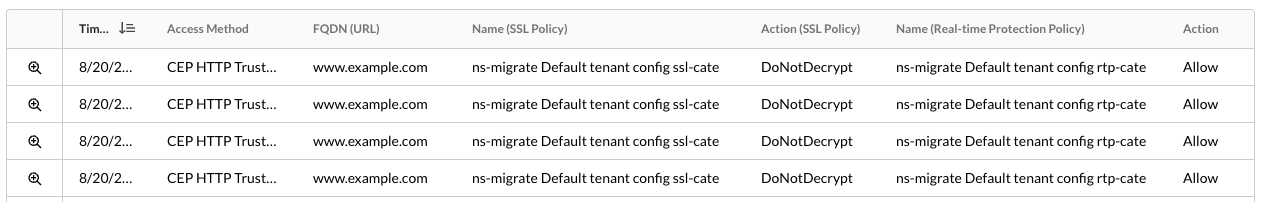
バイパスの理由は今 SSL Do Not Decrypt Bypass Policy Matched であり、SSLポリシーおよびリアルタイム保護ポリシーで生成されたポリシーの名前を指定します。リアルタイム保護ポリシーは、NotCheckedではなくAllowになりました。