

Threat Exchangeは、悪意のあるソフトウェア(マルウェア)のファイルハッシュ、絶対一致のNetskope DLPポリシーで使用されるファイルのファイルハッシュ、または制限付きアクセスや許可されたアクセスのポリシー強制のためにプラグインシステムで使用されるURLに関連するインジケータを収集および共有するためのルールベースのエンジンです。インジケータは、ソースプラグインによって収集されるか、Risk ExchangeエンティティレコードおよびUniversal Schema Builderで作成された統合マッピングから生成されます。
再生ボタンをクリックして、脅威エクスチェンジの設定方法を学びましょう。
脅威エクスチェンジのグローバル設定
書き込み権限を持つユーザーのみがThreat Exchangeのグローバル設定を変更できます。Go to Settings > Threat Exchange。同じIoC値が複数のソースから報告された場合、Threat Exchangeは照合基準に基づいて、どのIoCメタデータを保持し、どのメタデータを無視するかを決定します。
調整基準
考えられる調整基準は以下のとおりです。
- Always Overrides:この条件が選択されている場合、IoCの重複が発生したときに最新のIoCメタデータが保持されます。
- Never Overrides: この条件が選択されている場合、IoC の重複が発生した際に最も古い IoC メタデータが保持されます。
- Highest Severity Source Override:この条件を選択すると、IoCが重複した場合に、最も重大度の高いソースのIoCメタデータが保持されます。
再生ボタンをクリックして動画をご覧ください。
IoC(情報コード)の撤回
Cloud ExchangeからのIoC撤回を有効にするには:
- Setting > Threat Exchangeへ移動してください。
- Enable the IoC(s) Retraction toggle and enter the Retraction Interval.
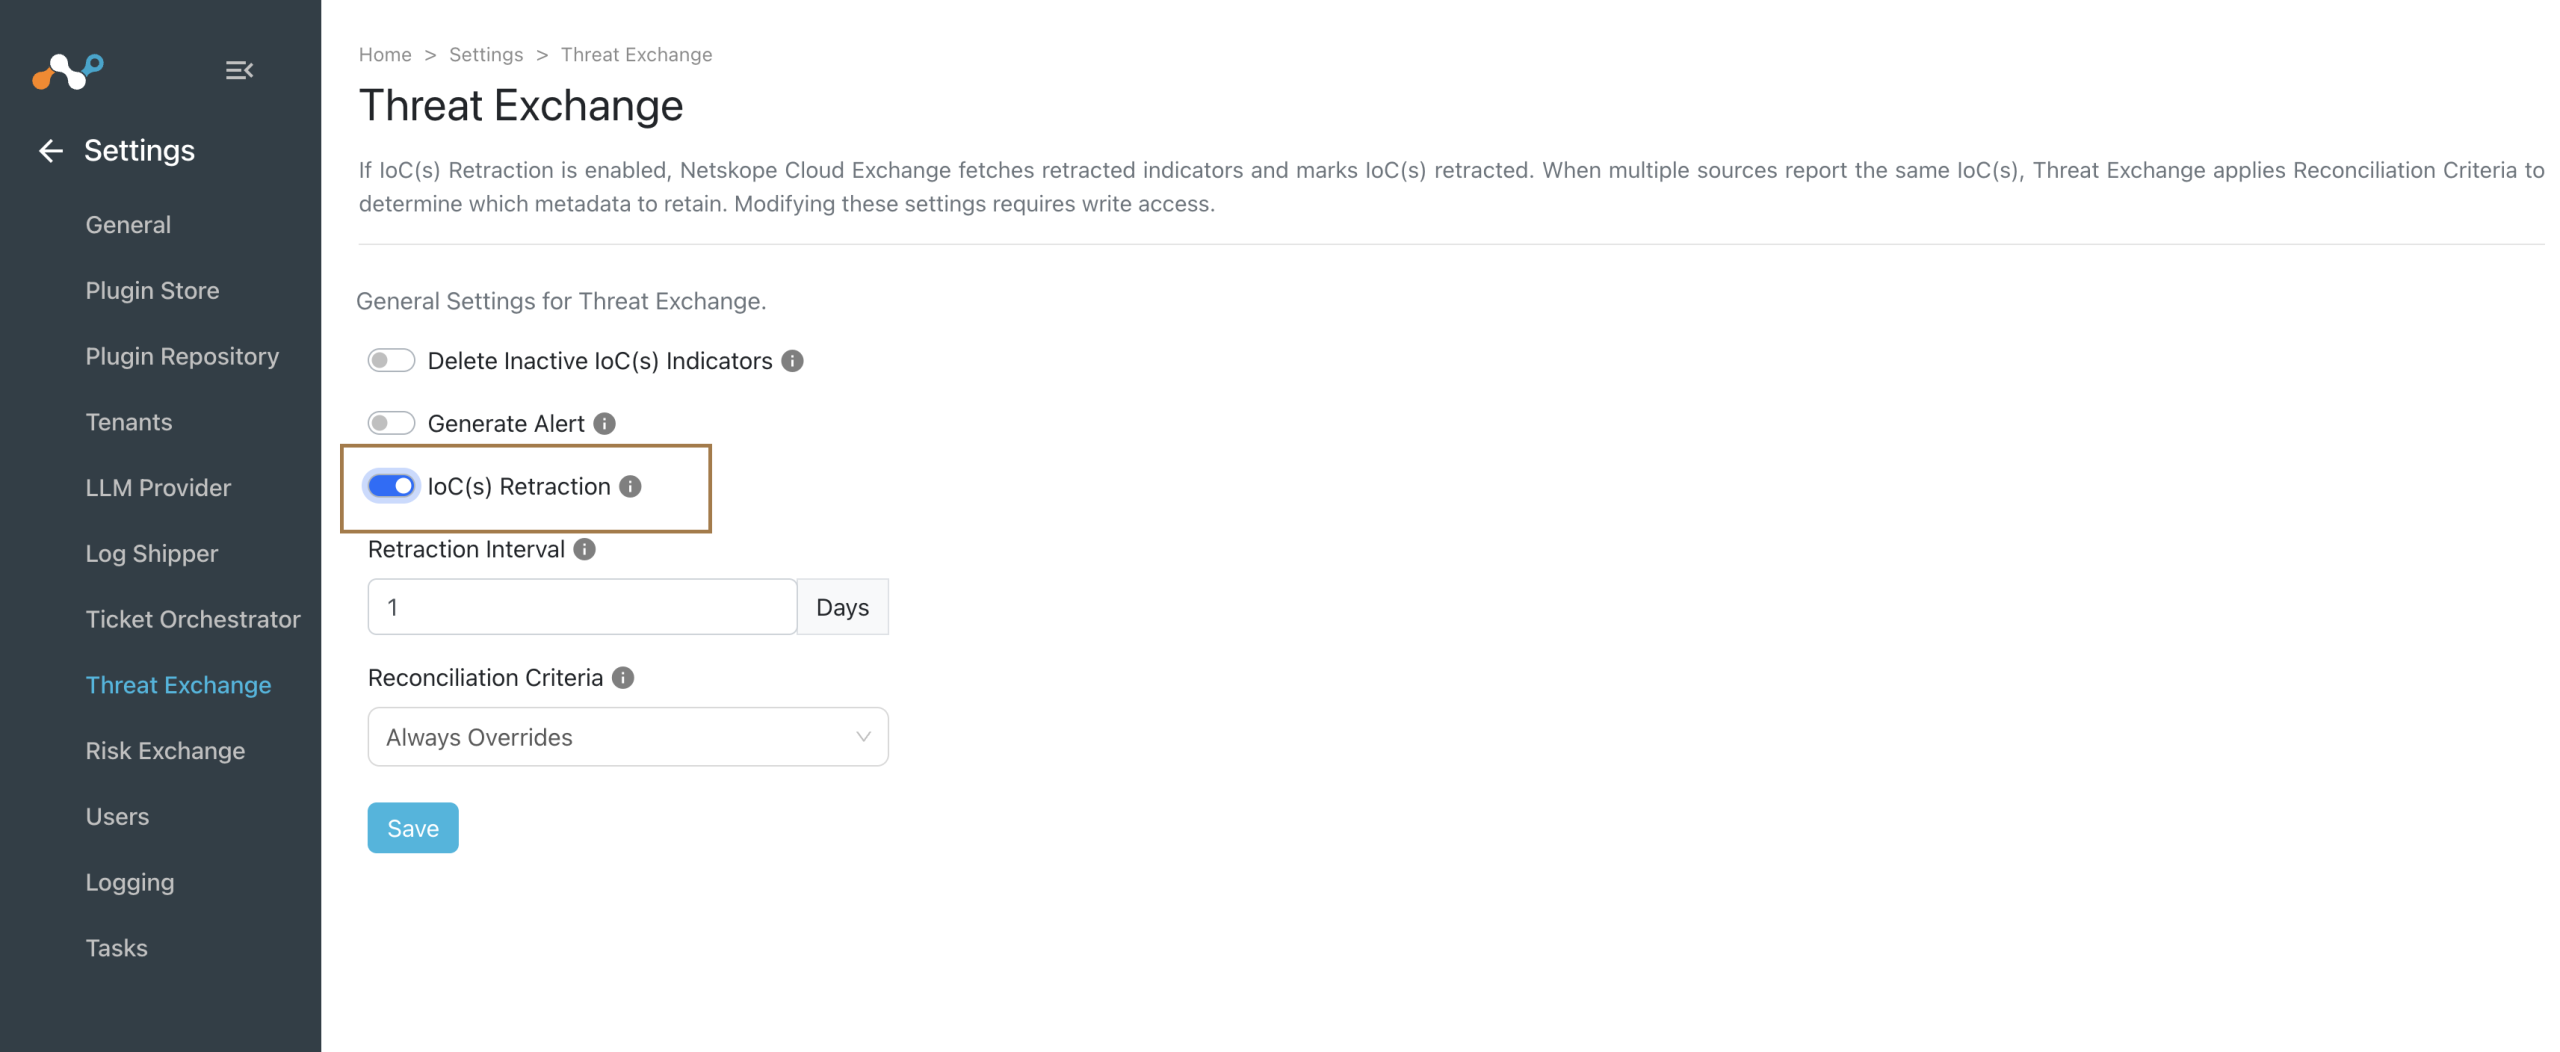
- Saveをクリックしてください。
アラートを生成する
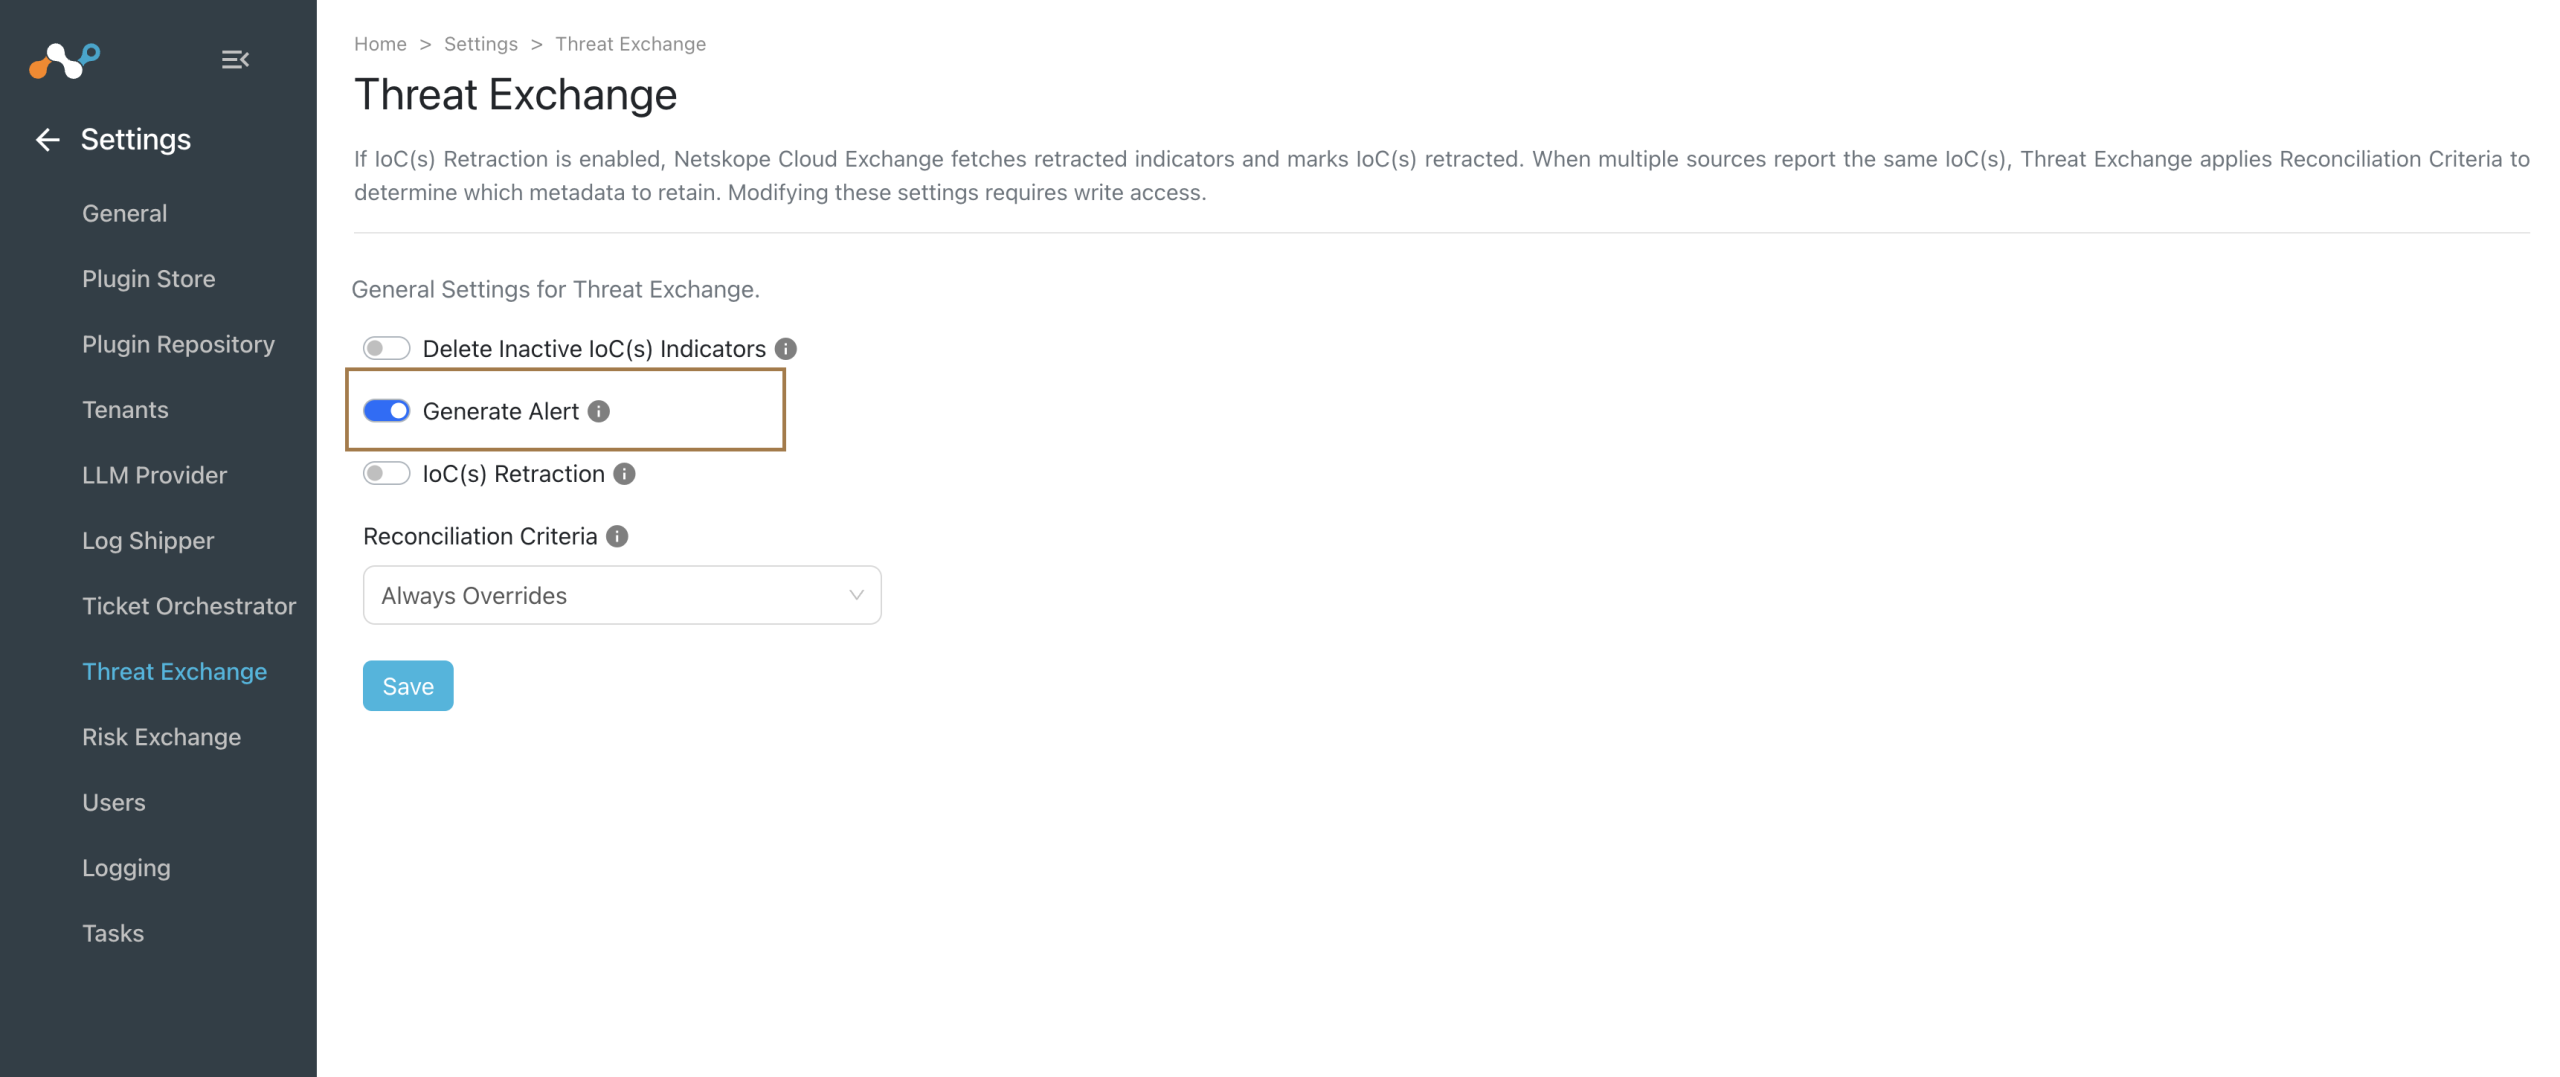
Settings > Threat Exchangeに移動し、Generate Alertを有効にして、IoCが共有されたときにチケットオーケストレーターモジュールにアラートを送信します。この設定は、すべての共有構成に適用されます。
- Enabled: 各共有設定は、独自のGenerate Alertトグルに基づいてアラートを生成します。新しい共有設定では、トグルがデフォルトで有効になっています。
- Disabled: 共有設定が独自のGenerate Alertトグルで有効になっていても、アラートは生成されません。この設定を再度有効にするまで、共有設定のトグルを変更することはできません。
アラートは、Settings > GeneralでTicket Orchestratorモジュールが有効になっている場合にのみ生成されます。共有設定トグルの詳細については、Threat Exchange IoC共有の構成を参照してください。