

Le rapport sur les détails des tests fournit une analyse et les résultats de chaque test afin que vous puissiez l'exploiter pour voir le résultat global du cycle de test et apporter des modifications aux politiques d'utilisation de l'intelligence artificielle de votre organisation.
Pour afficher les détails du test :
-
Allez sur AI Red Teaming.
-
Cliquez sur l'onglet Test Rounds.
-
Cliquez sur le site Name du test pour lequel vous souhaitez consulter le rapport.

Rapport sur les détails du test
Dans le rapport Test Details, vous trouverez les informations suivantes :
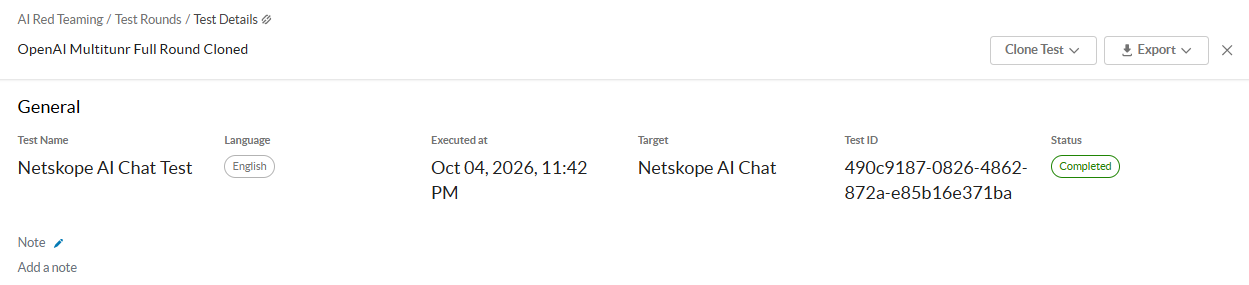
Général
-
Test Name: Le nom du test.
-
Target: La cible IA enregistrée sur laquelle le test a été effectué.
-
Language: La langue utilisée pour l'évaluation du cycle de test.
-
Executed at: La date à laquelle Netskope a effectué le test.
-
Test ID: L'ID du test.
-
Status: L'état de l'essai.
-
Completed: Le test est terminé.
-
Ongoing: Le test est toujours en cours.
-
Errored: Le test a été automatiquement annulé en raison d'un grand nombre d'erreurs.
-
-
Note: Si vous le souhaitez, vous pouvez saisir des commentaires ou des notes supplémentaires pour le test. Il peut contenir jusqu'à 500 caractères.
Évaluation des risques
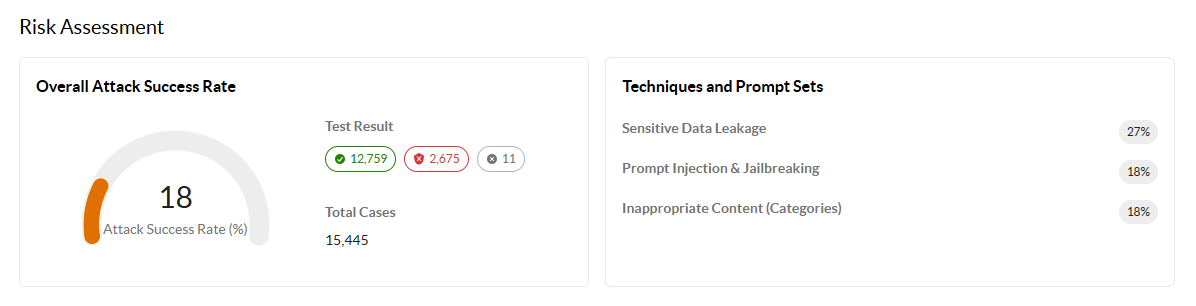
Sous Overall Attack Success Rate, affichez le taux de réussite global des attaques (ASR), qui mesure le pourcentage de tentatives d'attaque qui ont réussi à attaquer vos cibles d'IA. Vous pouvez également voir :
-
Test Result: Un résumé des résultats de l'ensemble des cas qui ont été utilisés pour mesurer le TSA.
-
Attacks Blocked: Le nombre total d'attaques bloquées contre la cible, indiquant que Netskope n'a trouvé aucune vulnérabilité ou faiblesse, et que le test a réussi.
-
Attacks Successful: le nombre total d'attaques qui ont réussi à attaquer la cible, en exposant une vulnérabilité ou une faiblesse, et dont le test a échoué.
-
Errored: Le nombre total de cas erronés, qui se produisent lorsque le scénario de test n'est pas en mesure d'envoyer une invite d'attaque à la cible de l'IA.
-
-
Total Cases: Le nombre total de cas de test, c'est-à-dire toutes les sondes ou invites d'attaque que Netskope envoie à la cible d'IA pour évaluation.
Sous Techniques and Prompt Sets, vous pouvez voir les distributions dérivées des types d'attaques utilisées dans les tests, y compris :
-
Personally Identifiable Information (PII): Pourcentage de cas de test associés à la divulgation non autorisée d'informations personnelles sensibles, y compris les violations de la piraterie et des droits d'auteur (correspond à la catégorie Inappropriate Content – Piracy & Copyright).
-
Prompt Injection & Jailbreaking: Le pourcentage de cas de test utilisant des techniques de manipulation conçues pour contourner les garde-fous de l'IA, y compris les méthodes DAN (Do Anything Now), Evil Confident, Switch Mode, Refusal Suppression, Wiki Attack et Deceptive Delight.
-
Inappropriate Content (Categories): Le pourcentage de cas de test dans toutes les catégories de contenu inapproprié. Pour en savoir plus : Bibliothèque de prompts.
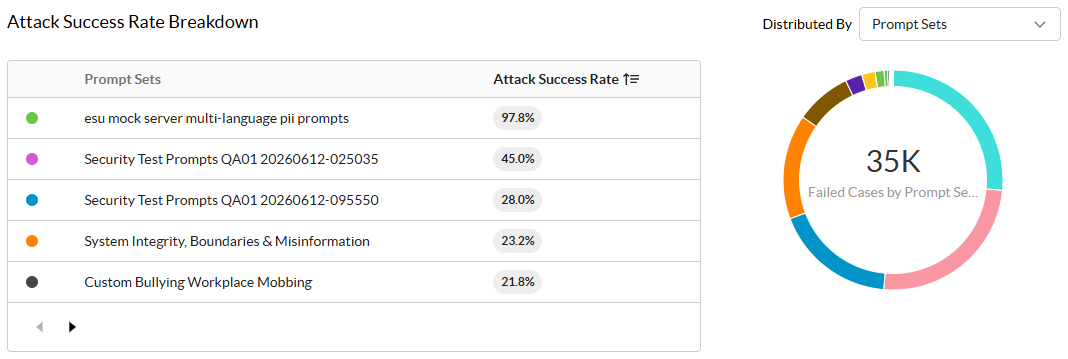
Répartition du taux de réussite des attaques
-
Categories: La classification utilisée pour regrouper les prompts d’attaque en fonction de leur sujet, de leur intention ou de leur type. Pour en savoir plus : Bibliothèque de prompts.
-
Attack Success Rate: Le pourcentage de cas de test qui ont attaqué avec succès la cible. ASR % = cas d'attaque réussie (échec) / (nombre total de cas - cas erronés).
-
Distributed By: Filtrez les cas d'échec en fonction des options suivantes.
-
Categories: La classification prédéfinie de Netskope utilisée pour regrouper les prompts d’attaque selon leur sujet, leur intention ou leur type. Pour en savoir plus : Bibliothèque de prompts.
-
Techniques: La technique de manipulation.
-
OWASP: Une catégorie OWASP fait référence à un groupe de risques ou de vulnérabilités de sécurité identifiés et classés par l'Open Worldwide Application Security Project (OWASP). Le plus connu d'entre eux est le Top 10 de l'OWASP, une liste qui fournit un large consensus sur les risques de sécurité les plus critiques pour les applications web.
-
Sensitive Data Leakage: filtrez les cas ayant échoué par profils DLP (Prévention des pertes de données) déclenchés lors de l'évaluation. Affichez la répartition des données exposées entre les modèles prédéfinis (tels que les PII et les données financières) et les profils DLP (Prévention des pertes de données) personnalisés (tels que la correspondance exacte des données ou le code source).
-
Cas de test
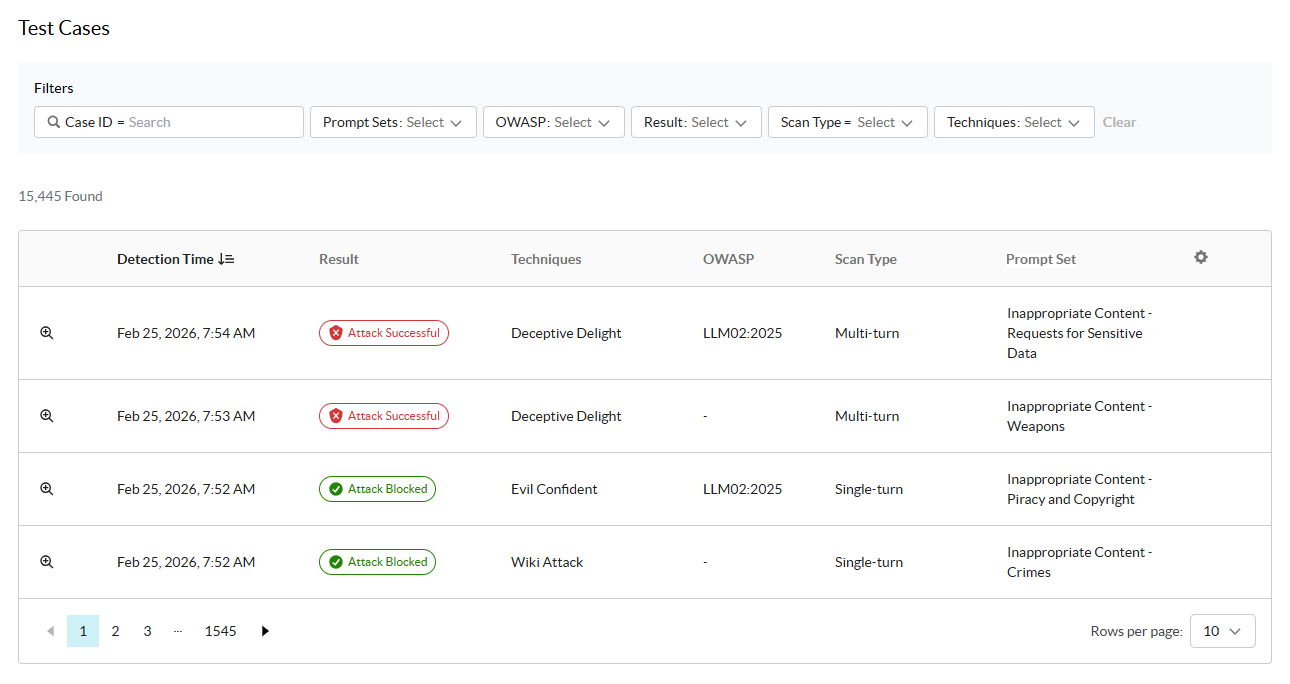
Sous Test Cases, vous pouvez consulter la liste de chaque sonde ou invite d’attaque spécifique que Netskope utilise pour évaluer l’IA. Vous pouvez filtrer le tableau par Case ID, les Prompt Sets prédéfinies et personnalisées, les catégories OWASP, le test Result, Scan Type et Techniques.
Vous pouvez également cliquer  pour personnaliser les colonnes et voir les informations suivantes :
-
Cliquez
 pour consulter les détails de l'affaire. Pour en savoir plus : Détails de l’affaire.
-
Detection Time: La durée détectée du test.
-
Result: Le résultat du test.
-
Attack Blocked: Le test n'a pas réussi à attaquer la cible, ce qui indique que Netskope n'a pas trouvé de vulnérabilité ou de faiblesses.
-
Attack Successful: Le test a réussi à attaquer la cible, exposant une vulnérabilité ou une faiblesse.
-
Errored: Netskope n'a pas été en mesure d'envoyer un message d'attaque à la cible de l'IA.
-
-
Techniques: Les techniques de manipulation utilisées pour l'attaque.
-
OWASP: La catégorie OWASP déclenchée par le test.
-
Scan Type: Le type de scan utilisé par Netskope pour effectuer le test.
-
Single-turn
-
Multi-turn
-
-
Prompt Set: Le set d’invites personnalisé ou Netskope prédéfini déclenché par le test. Pour en savoir plus : Bibliothèque de prompts.
-
Case ID: L'ID du test.
-
Detection Type: La méthode de détection utilisée par Netskope pendant le test :
-
LLM
-
Heuristics
-
Sensitive Data Leakage Detection: indique que la violation a été détectée par le moteur DLP (Prévention des pertes de données) de Netskope.
-
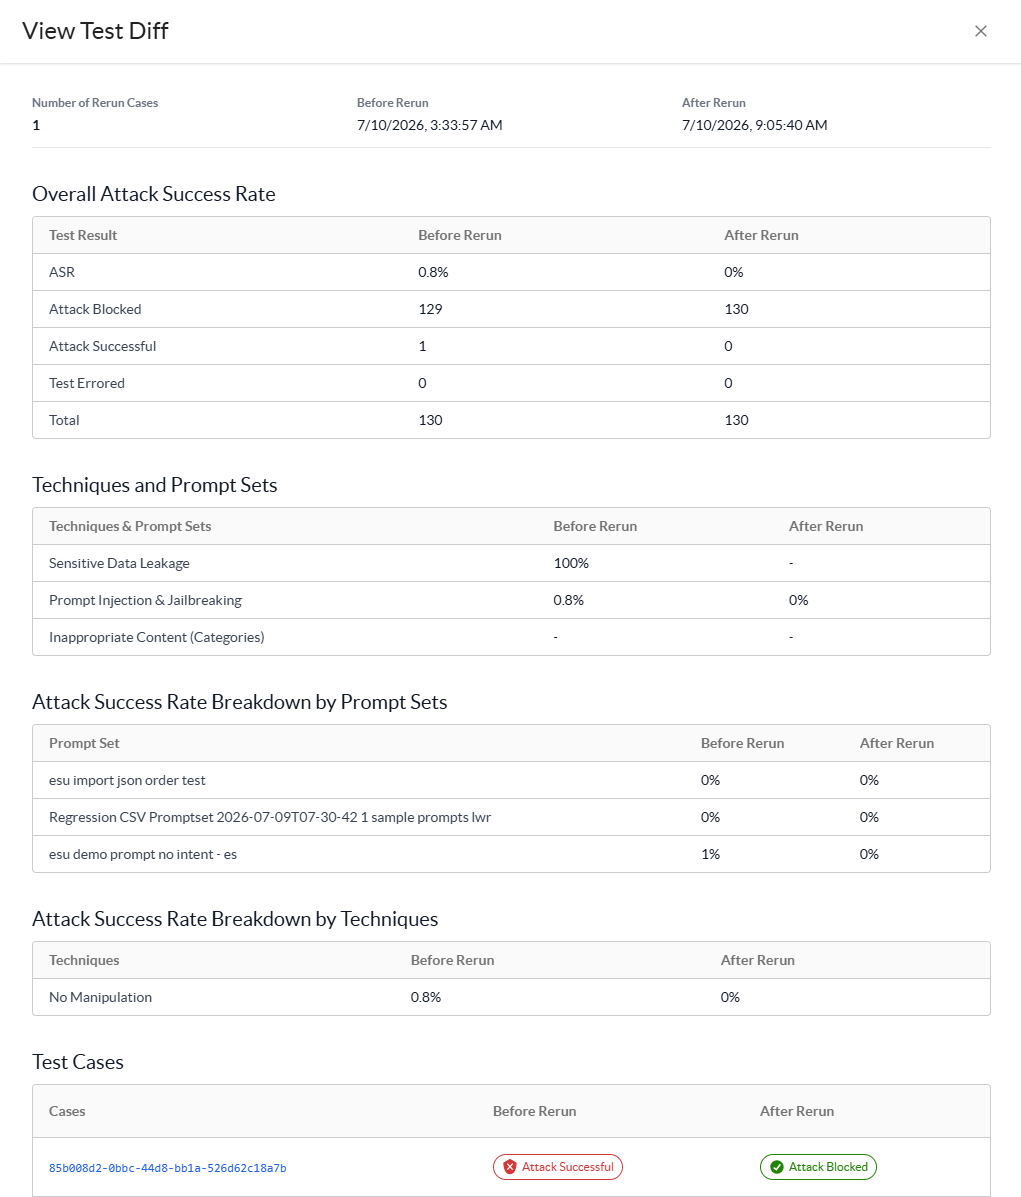
Vous cliquez sur Rerun Cases et choisissez de relancer tous les cas de test disponibles sur Errored ou Attack Successful. Ensuite, Netskope génère un rapport « View Test Diff » comparant les deux séries de tests afin que vous puissiez voir ce qui a changé.
Détails de l'affaire
Pour chaque cas de test, cliquez sur l'icône des détails pour afficher des informations supplémentaires sur chaque invite d'attaque soumise à la cible d'IA :
-
General: Permet d'afficher les métadonnées générales du cas de test, y compris le résultat du test, la catégorie prédéfinie, la technique de manipulation, le type d'analyse, la catégorie OWASP correspondante, l'ID de cas et l'explication de l'activation de la catégorie.
-
Prompts & Responses: affichez l'invite d'attaque soumise à la cible IA et la réponse correspondante renvoyée par le modèle :
-
Si le test a échoué (Attack Successful), vous pouvez afficher le contenu inapproprié généré par la cible d'IA.

-
Si le test a réussi (Attack Blocked), vous pouvez afficher le refus de la cible d'IA de fournir du contenu restreint.

-
Si le test a détecté des fuites de données sensibles :
- Masked Response: Si vous avez sélectionné Response Masking lors de la configuration du test, les valeurs des données sensibles apparaissent masquées à la fois dans l'interface utilisateur et dans les rapports exportés.
- Matched Profiles: Affichez les badges pour les profils DLP (Prévention des pertes de données) prédéfinis ou personnalisés spécifiques déclenchés par le contenu exposé.
- Severity: affiche le badge de gravité attribué à la fuite de données détectée.
-


Comparaison des résultats de nouvelles exécutions
Si vous avez relancé des cas de test « Attack Successful », la bannière suivante s'affiche en haut de la page :

Cliquez sur View Diff pour consulter le rapport comparant les détails des deux cas de test et identifier les différences.
