

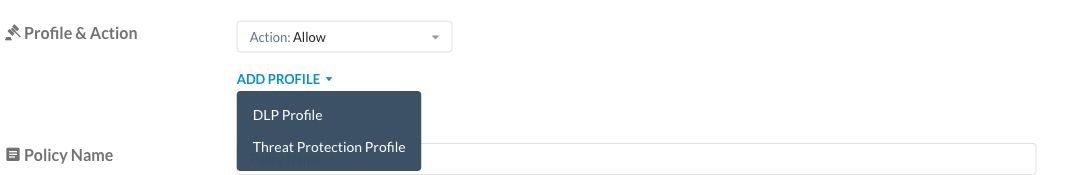
Profile & Actionを使用して、プライベートアプリケーションのアクセス決定とコンテンツ検査を設定します。アクセス アクションによって、ユーザーが接続できるかどうかが制御されます。検査プロファイルは、検出するコンテンツや脅威、および検査が一致したときに実行するアクションを識別します。
完全なポリシーのワークフローについては、プライベートアプリのセグメントポリシー管理を参照してください。
プロファイルおよびアクションのドキュメント
| Page | 使う用途: |
|---|---|
| アクセスアクション | 「許可」、「ブロック」、および認証に基づくアクセス決定を設定します。 |
| データ損失防止(DLP)プロファイル | DLP検査、プロファイルアクション、アクティビティ、コンテンツ検証を設定します。 |
| 脅威プロテクションプロファイル | マルウェア検査、重大度アクション、ハッシュリスト、ペイシェントゼロの挙動を設定します。 |
| Per-App Periodic Authentication | 認証間隔を設定し、共有認証タイマーについて理解します。 |
検査プロファイル
| Profile | 目的 | アクセス方法のカバレッジ |
|---|---|---|
| データ損失防止(DLP)プロファイル | 選択したDLPルールおよびプロファイルに従って機密コンテンツを検出します。 | サポートされているHTTP/HTTPSスコープ内のクライアントおよびブラウザアクセス。 |
| 脅威防御プロファイル | サポートされているプライベートウェブトラフィックでマルウェアやその他のライセンスされた脅威検出のスキャンを実行します。 | クライアントアクセス。 |
テナントには、構成されている検査機能を使用する権限が付与されている必要があります。プロファイルによってライセンスのない検査エンジンが有効になることはありません。
R142におけるアクセスと検査
重要
R142以降、DLPおよび脅威保護ポリシーではプライベートアプリケーションへのアクセスが付与されなくなります。検査を必要とするアプリケーションには、個別のマッチングアクセス ポリシーも必要です。
保護対象の各アプリケーションについて、次のように設定します。
- 対象ユーザー、アクセス方法、プライベートアプリのセグメントに対するアクセスAllow、または適切なサポート対象の認証アクションを設定したアクセスポリシーです。
- これらのアプリケーションで必要な検査に対する個別のDLPまたは脅威保護ポリシー。
R142より前のリリースでは、検査ポリシーをアクセスポリシーよりも上に配置してください。R142では、アクセスと検査を組み合わせるためにその相対的な順序付けが必須ではなくなりました。この変更により、競合するアクセスルールの順序を確認する必要性がなくなるわけではありません。
R142にアップグレードする前に、現在アクセスを提供するために検査ポリシーに依存しているアプリケーションを確認してください。接続の喪失を防ぐため、アップグレード前に一致するアクセス・ポリシーを追加してください。テナントが構成されたNPA検査機能の権利を持っていない場合は、ポリシーレビューの一環として、サポートされていない検査ポリシーを削除してください。
インスペクションの検証
- 認可されたユーザーが、意図したアクセス方法を通じてアプリケーションに到達できることを確認します。
- 承認された害のないテストファイルまたはテストコンテンツを使用して、選択したプロファイルを実行します。
- 構成されたアクティビティとファイルの制約をテストします。予期されるブロックまたはアラートの結果を確認します。
- プロファイルをトリガーしないはずのコンテンツをテストします。
- 該当するアラートを確認し、DLPについてはインシデントも確認します。ユーザー、アプリケーション、アクティビティ、プロファイル、適用結果を確認します。
アクセスは機能するのに検査が機能しない場合は、プロファイルの権利、選択したアプリケーションとアクティビティ、ファイル制約、トラフィックプロトコルとポート、アクセス方法、およびご利用のリリースのポリシーの順序を確認してください。
検査サービスがフォールバックアクションを使用する場合、結果として生じるイベントは、通常のプロファイル一致イベントとは異なる場合があります。たとえば、フォールバックイベントによっては、ポリシー名がない場合があります。ポリシー名がないことが、適用が行われなかったことを証明していると早計に判断せず、検査理由またはフォールバック理由を確認してください。