

DLPプロファイルを使用して、検査する機密コンテンツと、そのプロファイルが一致したときに実行するアクションを定義します。次のページには、プライベートアプリのDLPの手順と制限事項の全体が記載されています。
始める前に
- 必要なNPA DLPの権利を有効化します。
- 一致するアプリケーションアクセスポリシーを構成します。
データ損失防止ポリシーの設定
Netskope Private Access は、Private Access リアルタイムポリシーを使用することで、データ損失防止(DLP)をプライベートアプリに適用することをサポートしています。プライベートアプリへのアクセスにおける Browser Access と Client の両方について、この構成を使用して機密データを検査し保護します。ブラウザーアクセスの場合、特定のブラウザーアクティビティにポリシーをスコープすることもできます。DLPプロファイル、ルール、識別子の作成については、データ損失防止をご覧ください。
前提条件
- パブリッシャーが既に設定されていることを確認してください。
- ブラウザアクセスの場合、プライベートアプリ用のSAMLリバースプロキシIdPが設定されていることを確認してください。
- ブラウザアクセスの場合、プライベートアプリがブラウザアクセス用に設定されていることを確認してください。
- ポリシーを作成する前に、適用するDLPプロファイルを作成してください
プライベート アプリの DLP ポリシーを構成する
- Policies > Real-time Protectionに移動して、 Private App Accessポリシーを作成または編集してください。より広範なリアルタイムポリシーフレームワークは、DLPと脅威保護をサポートし、ポリシータイプとしてPrivate App Segment Access含みます。
- Sourceでは、ポリシーが適用されるユーザーまたはグループを選択し、使用ケースに応じてAccess MethodをBrowser Access 、 Client 、またはその両方に設定します。
- 「宛先」には、プライベートアプリセグメントを選択してください。データ損失防止プロファイルを定義できるように、特定のアクティビティが正しく設定されていることを確認してください。
- 「プロファイルとアクション」でAdd Profileを選択し、必要なDLPプロファイルを選択してください。
- 執行アクションを選択し、ポリシーに名前を付けてクリック Save。
- このDLP Policyはトラフィックの検査のみを行い、プライベートアプリへのアクセスは許可しません。同じアプリとユーザーに対して a separate Private App Access Policy アクションを指定した Allow を作成し、DLP プロファイルが適用されるように、ポリシーの順序でこの DLP ルールの後ろに配置します。(R142 以降、この順序は重要ではなくなりました。)
補足事項
- NPA Browser Access DLPの場合、 HTTP and HTTPSプライベート アプリのみがサポートされています。AnyApp Browser Accessアプリ( RDP/SSHなど)はDLPではサポートされていません。
- NPA Client Access DLPの場合、 port 80 and 443上のHTTP and HTTPSのみがサポートされます。
- Transaction events are not generated DLPトラフィックの場合、Webトラフィックに対してトランザクションイベントが有効になっている場合でも同様です。
- ファイル形式のカバレッジについては、コンテンツ検査のサポート対象ファイルタイプをご確認ください。
- OCR is an Advanced DLP capability in Netskope generally, but OCR is not supported for NPA.
Validation
ポリシーを保存した後、選択したDLPプロファイルをトリガーするはずの代表的なコンテンツを使用して、プライベートアプリへのアクセスをテストしてください。想定される適用結果を確認し、発生したDLPアラートまたはインシデントをレビューします。
関連トピック
- ブラウザアクセスの前提条件およびレガシーコンテキストについては、Enforce DLP for NPA Browser Access Private Apps を参照してください。
- データ損失防止 / DLP についてプロファイル、ルール、識別子、インシデント用。
- コンテンツ検査のサポート対象ファイルタイプでファイル形式のカバレッジを確認できます。
プロファイルのアクションとエディターの動作
エディターには、DLP検査構成用の Alert、Allow、および Block が用意されています。一致する機密コンテンツを転送してはならない場合は Block を選択し、必要な通知テンプレートを選択します。プロファイルによって異なるアクションが必要な場合は、Set action for each profile を選択し、表示される各プロファイルのアクションを構成します。
プロファイルが追加される前に「アクティビティ」が無効になっている場合は、Add Profile > DLP Profile を選択し、アクティビティ必須の確認を受け入れてから、必要なアクティビティを選択します。保存する前に、選択したアクティビティとプロファイルが意図した検査範囲に一致していることを確認してください。
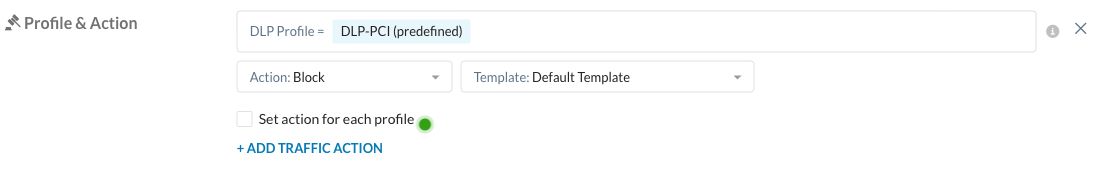
検査設定内の Allow アクションは、R142で必要なアプリケーションアクセス用ポリシーに代わるものではありません。保存後、適用可能なポリシーの順序を確認し、Apply Changes をクリックします。
DLPの制限事項
- クライアント検査は、ポート80および443上のHTTPおよびHTTPSトラフィックをサポートしています。
- Browser Access DLP は、HTTP および HTTPS のプライベートアプリケーションをサポートしています。RDP および SSH の AnyApp Browser Access セッションは、DLP ではサポートされていません。
- ドキュメント化されている範囲では、プライベートアプリタグは Browser Access DLP でサポートされていません。個々のセグメントを選択してください。
- この文書化されたワークフローでは、NPAはOCR検査をサポートしていません。
- ウェブトラフィックで有効になっている場合でも、NPA DLPトラフィックに対してトランザクションイベントは生成されません。
- ファイル形式のサポート、ファイルサイズの制限、アクティビティ検出、およびブラウザアクセス固有の例外は引き続き適用されます。コンテンツ検査でサポートされているファイルタイプおよびNPAブラウザアクセスプライベートアプリのDLPの適用をご覧ください。
DLPプロファイル、ルール、識別子、およびインシデントの構成については、データ損失防止を参照してください。
インスペクションの検証
上記の検証に加えて、検査検証チェックリストに従ってください。構成されたアクティビティとファイルの制約について、一致するコンテンツと一致しないコンテンツをテストします。