

プライベートアプリセグメントはデフォルトでは制御されないため、デフォルトではプライベートアプリはエンドユーザーからアクセスできず、エンドユーザーにはその旨の通知も届きません。エンドユーザーのステアリングプロファイルを更新して、ユーザー(グループ/OU)に必要なプライベートアプリを含める必要があります。また、ユーザーに対して検出が設定されていない場合は、対応するリアルタイムポリシーが存在する必要があります。ポリシーは、イベントをログに記録し、ユーザー、グループ、または組織単位(OU)へのアクセスを有効にするために必要です。
重要
Beginning in R142, NPA DLP and Threat Protection policies only perform inspection ―彼らはもはやプライベートアプリケーションへのアクセスを許可していません。NPAデフォルトでトラフィックを許可しないため、今検査する各プライベートアプリには専用のリアルタイム保護(プライベートアプリアクセス)ポリシーも必要で、アクセスを許可します。R142がテナントに届く前に両方のポリシーを作成し、一時的な接続喪失を防ぎましょう。DLP/脅威保護 NPA 資格がない場合は、許可ポリシーを追加する代わりにそれらのポリシーを削除してください。
重要
Beta — User Confidence: ユーザー信頼度指数 (UCI) は、Netskope ClientアクセスおよびAdvanced UEBAライセンスを使用する承認済みの商用テナントのソース基準として利用できます。FedRAMP、PBMM、Browser Access、およびEnterprise Browserはこのベータ版の対象外です。有効化については、Netskopeアカウントチームにお問い合わせください。参照:ユーザー信頼度ポリシーの構成
リアルタイム保護ポリシーを使用して
- ソースポリシーの基準を活用して、プライベートアプリセグメントへのアクセスを定義します。
- Access Method: Browser Access and/or Client (Optional)
- Specific User(s), User Group(s) or Organization Unit(s) (Optional)
- Source IP (Egress) (Optional)
- User Confidence Index (UCI) (Optional; Beta, Client only)
- Operating System (Optional)
- Device Classification (Optional)
- 宛先ポリシーの基準を活用して、プライベートアプリセグメントへのアクセスを定義します。
- 個々のプライベート アプリ セグメントを使用する
- またはプライベートアプリセグメントタグを活用する
- また、データ損失防止または脅威対策プロファイルを適用する際のブラウジングアクティビティにも、オプションで以下の設定を適用できます。
- Download, Upload or FormPost (Optional)
- ファイル制約:ファイル名または拡張子、ファイルの種類またはファイルサイズ
- プロファイルとアクションを定義する:
- クライアントベースのポリシーに対する標準アクション
- Allow
- Block
- 定期認証
- クライアントおよびブラウザアクセス用のプロファイルが利用可能です
- DLPプロファイル
- クライアントアクセス可能なプロファイル
- 脅威防御プロファイル
- クライアントベースのポリシーに対する標準アクション
特定のプライベート アプリについては、定義された一連のユーザーにアクセスを許可する 1 つのポリシーを設定し、その後、アクセス権のないユーザーをブロックして通知する 2 つ目のポリシーを使用することができます。
始める前に
ポリシーを作成する前に:
- テナントで Netskope Private Access を有効にします。
- パブリッシャーと、保護するプライベートアプリセグメントを構成します。
- 必要なユーザー、グループ、または組織単位をテナントで利用できるようにします。
- トラフィックステアリングを構成し、クライアントアクセスのためにNetskope Clientを展開します。ブラウザアクセスの場合、そのアクセス方法のプライベートアプリケーションとIDプロバイダーを構成します。
- オプションの検査プロファイルまたは認証アクションの要件を確認します。
ポリシー ドキュメント
| Page | コンテンツ |
|---|---|
| ソース・ポリシーの基準 | ID、アクセス方法、エグレスIP、国、OS、デバイス分類、および永続的なUser Confidenceの基準。 |
| ユーザー信頼度の構成 | ベータ版の前提条件、構成、例、検証、および制限事項。 |
| 宛先ポリシー条件 | アプリセグメント、タグ、アクティビティ、ファイル制約、宛先の一致。 |
| プロファイルとアクション | アクセスと検査の動作、および各アクション/プロファイルページへのリンク。 |
| エンドユーザー通知 | 通知フィールド、ブランディング、ローカリゼーション、および認証テンプレートを入力します。 |
注記
Policy-order scope
アクセス ポリシーの前に検査ポリシーを配置するための以下の手順は、R142 より前のリリースに適用されます。R142 では、アクセスと検査を組み合わせるためにその相対的な順序は不要になりました。競合するアクセス規則の順序を引き続き確認します。
プライベートアプリアクセスポリシーを設定する
注記
同様に require Threat Protection or Data Loss Prevention Profiles するアプリケーションの構成 Private App Access Policies では、R142 より前のバージョンの Netskope において、アクセスルールの配置が DLP ルールまたは脅威対策ルールの後になるようにする必要があります。
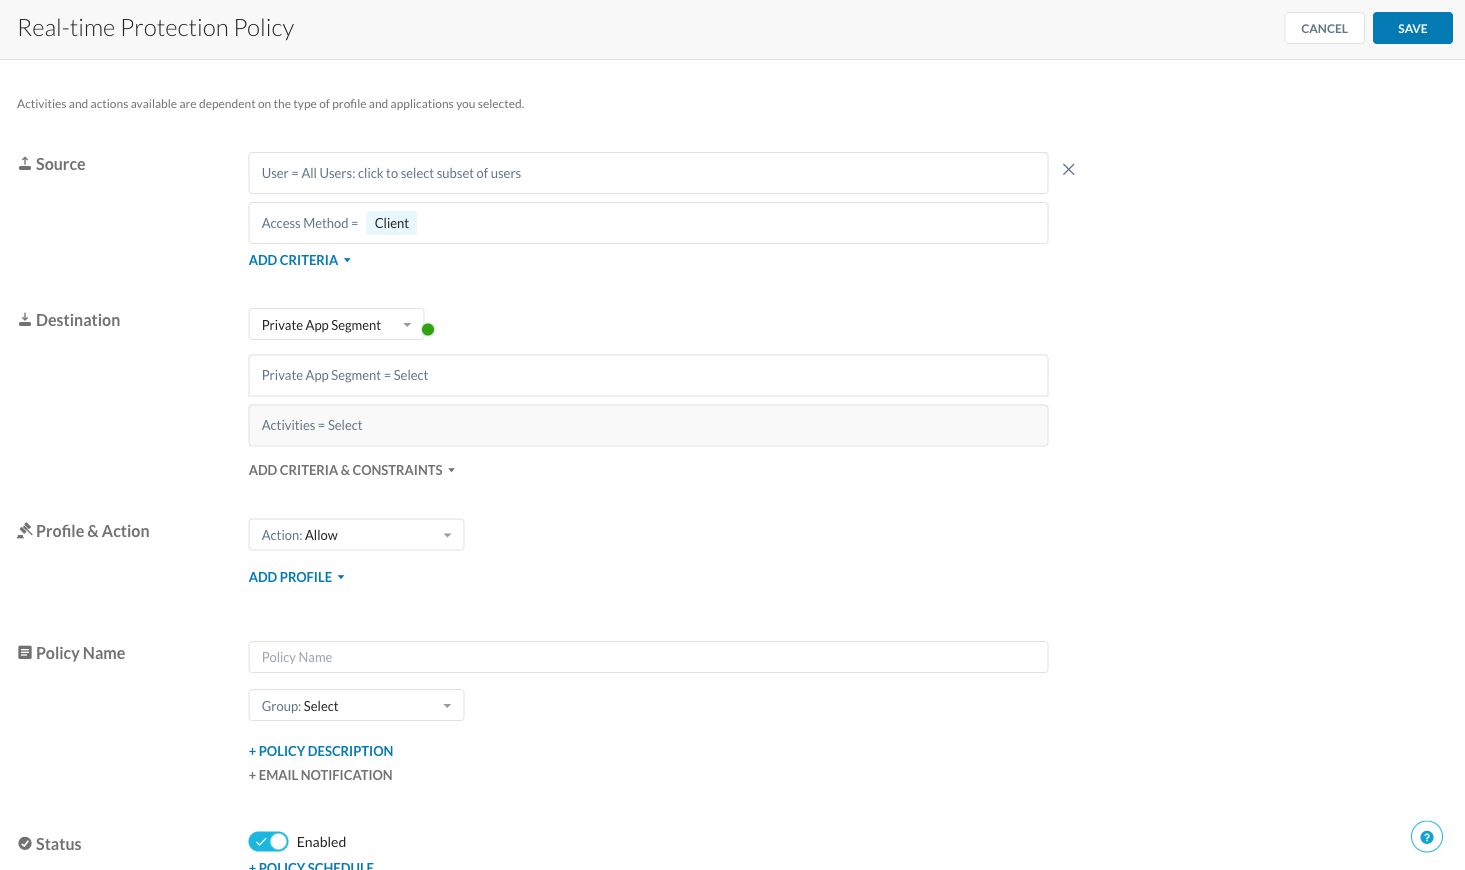
- Policies > Real-time Protectionへ移動してください。
- New policyをクリックしてPrivate App Accessを選択してください。
- ソースについては、以下のオプションを設定できます。
- プライベートアプリアクセスポリシーを適用するユーザー、組織単位(OU)、またはグループを指定します。(特に指定がない場合は、すべてのユーザーに適用されます。)
- Specify whether the Access Method is Browser Access or Client (Threat Protection profiles are only available for Client Access)
- 送信元IPアドレス(送信元IP)に基づいてアクセスを制限することで、管理者はエンドユーザーの送信元IPアドレスに基づいてプライベートアプリセグメントへのアクセスを制限できます。
- 対象となるベータテナントの場合は、Add Criteria > User ConfidenceをクリックしてユーザーのUCIスコアに応じたアクセスを制限します。アクセス方法としてClientを選択します。要件と構成については、ユーザー信頼度ポリシーの構成を参照してください。
- プライベートアプリアクセスポリシーが適用されるオペレーティングシステム(クライアントのみ)。
- ルールを適用するには、ユーザーに対してどのカスタムデバイス分類プロファイルが有効になっている必要がありますか(クライアントのみ。ブラウザアクセスは常に管理対象外デバイスとしてマークされます)。
- 目的地の場合:
- Private App Segment Select 、その下にプライベートアプリセグメントを追加します。
- 検査ポリシーでは、選択したプロファイルとアクセス方法でサポートされるアクティビティを選択します。NPA DLP は、ドキュメント化された HTTP/HTTPS スコープ内でのクライアントおよびブラウザアクセスをサポートします。
- アクションについては、アクセスを付与するには Allow をSelectします。アクセスを拒否するには、Block をSelectし、ドロップダウンリストからポリシー通知テンプレートSelectするか、作成します。Periodic Authentication を適用するには、Source OS基準がWindowsまたはMacOSに設定されていることを確認し、ルールの顧客エンドユーザー通知テンプレートを選択します。
- ポリシーに名前を付けてから「 Save」をクリックします。
- [状態] セクションで、ポリシーが有効になっていることを確認します。必要に応じて、+ Policy Scheduleをクリックして、曜日、日付、および時間帯に基づいてこのポリシーが有効な期間を制限します。構成の詳細については、時間ベースのポリシーを参照してください。
- Apply Changesをクリックしてください。
- もしこの Private App Access Policy が DLP or Threat Protection Policyを持つアプリケーション向けであれば、ポリシー順序にアクセスポリシーの placement が after the DLP/Threat Protection Rule されているか確認し、DLPや脅威保護プロファイルが適用されるようにしてください。
注記
Per-App Periodic Authentication for Private App Segment policies: NetskopeリリースR142以降、脅威保護またはデータ損失防止プロファイルを使用するポリシーで定期認証を利用できます。
Policy Schedule caveats for Private App Segment policies: Browser Access/Enterprise Browser: Policy ScheduleはBrowser AccessおよびEnterprise Browserポリシーで構成できますが、これらのアクセス方法に対しては、適用はまだサポートされていません。将来のリリースでのサポートが予定されています。Local Brokers: ポリシー Scheduleは、ユーザートラフィックがパブリックIPアドレス(非RFC-1918)からローカルブローカへエグレスしている場合にのみ適用されます。プライベート/内部IP範囲からのトラフィックは、時間ベースのポリシー施行をバイパスします。
保存する前に、エディターでポリシーグループを選択し、オプションでポリシーのデスクリプションまたは電子メール通知を追加できます。
ポリシーを検証する
- ポリシーに含まれるユーザーとして接続し、選択したプライベートアプリケーションにアクセスします。期待される許可、ブロック、または認証の結果を確認します。
- ポリシー条件を満たさないユーザーまたはデバイスでテストします。別のポリシーによって意図しないアクセスが許可されていないことを確認します。
- ポリシーでネットワーク、国、またはユーザー信頼度の条件を使用している場合は、一致する条件と一致しない条件の両方をテストします。
- 結果として得られたネットワークイベントと該当するアラートを確認します。検査ポリシーについても、選択したプロファイルをトリガーするコンテンツとアクティビティをテストします。
結果がポリシーと異なる場合は、選択したアクセス方法、ユーザー ID、アプリケーション定義、ポリシーのステータス、ポリシーの順序、および変更が適用されているかどうかを確認してください。
ユーザー信頼度ポリシーの構成
ユーザー リスクに応じてプライベート アプリケーションへのアクセスを制御するソース基準として User Confidence を使用します。Netskope Advanced UEBA は、0 から 1000 までのユーザー信頼度指数 (UCI) スコアを提供します。スコアが低いほど、ユーザーのリスクが高いことを示します。
たとえば、許可ポリシーでは、ユーザーが機密性の高いプライベートアプリケーションにアクセスする前に、650 を超える UCI スコアを要求できます。ユーザーは、ポリシーのその他の送信元および宛先の基準も満たす必要があります。
注記
Beta availabilityNetskope Clientを使用する承認された商用テナント向けに、プライベートアプリアクセスのためのユーザー信頼度(User Confidence)がベータ版で利用可能です。Advanced UEBAライセンスが必要です。FedRAMP、PBMM、Browser Access、およびEnterprise Browserはこのベータ版の対象外です。Netskopeアカウントチームにコンタクトし、適格性を確認して機能を有効にしてください。
UCI Prerequisites
ポリシーを構成する前:
-
- Netskope Private Access とアクティブな Advanced UEBA ライセンスが必要です。
-
- ベータ版で承認されているNetskope Clientのバージョンとオペレーティングシステムを使用してください。デバイスをパイロットに含める前に、サポートされているバージョンをNetskopeアカウントチームにご確認ください。
-
- Clientアクセスに必要なプライベートアプリのセグメント、Publisher、ユーザーID、トラフィックステアリングを構成します。
-
- パイロットで使用されるIDについて、UCI情報がAdvanced UEBAで利用可能であることを確認します。
-
- パイロット版でローカルブローカー(Local Broker)、中国の接続環境、またはサウジアラビアのインフラストラクチャを使用する場合は、アカウントチームに問い合わせて適格性を確認してください。
Select UCI しきい値の選択
User Confidence 制御では、次の比較としきい値が提供されます。
| Comparison | Threshold | UCI スコアの照合 |
|---|---|---|
| より少ない | 351 (低評価) | 0–350 |
| より少ない | 651(不十分および中程度の評価) | 0–650 |
| 〜超 | 350(良好および中程度の評価) | 351–1000 |
| 〜超 | 650(良好な評価) | 651–1000 |
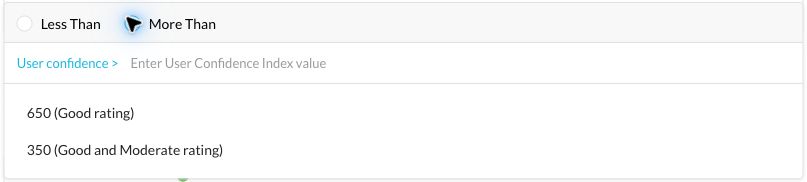
比較により、ポリシーが一致しているかどうかを判定します。ポリシーアクションにより、一致するアクセスを許可するかブロックするかが決まります。
注記
ユーザーにUCIレコードがない場合、文書化されたデフォルトスコアは1,000です。Advanced UEBAでユーザーのIDとUCI情報を確認します。スコアが1,000であるというだけでは、ユーザーのアクティビティが評価されたことにはなりません。
UCIアクセスポリシーの構成
- Policies > Real-time Protectionへ移動してください。
- New Policy > Private App Segment Accessをクリックしてください。一部のリリースでは、このオプションにPrivate App Accessというラベルが付いています。
- Source については、パイロット ユーザーまたはユーザー グループを選択し、Access Method を Client に設定します。
- Add Criteria > User Confidenceをクリックしてください。
- Select Less ThanまたはMore Thanを選択してから、しきい値を選択します。この例では、More Thanと650 (Good rating)を選択します。
- OSやデバイス分類など、他の必要なソース条件を追加します。
- Destination については、保護するプライベート アプリ セグメントを選択します。
- Profile & Actionについては、この例でAllowを選択します。
- Finance App – UCI Above 650 などのポリシー名を入力し、ポリシーグループを選択し、ポリシーが有効になっていることを確認して、Save をクリックします。
- 同じユーザーにこれらのアプリケーションへのアクセスを許可できる他のポリシーを確認します。より広範な許可ポリシーによって、意図したUCI制限がバイパスされてはなりません。
- Apply Changesをクリックしてください。

この例では、800 のスコアは UCI 条件に一致しますが、650 または 300 のスコアは一致しません。残りの条件が一致する場合にのみ、アクセスが許可されます。一致しないUCI条件は、別の適用可能なポリシーで接続が許可されていれば、それ単体ではアクセスをブロックしません。
エディターで User Confidence が無効になっている場合は、Client が唯一選択されているアクセス方法であることを確認し、Netskopeアカウントチームに権利とベータ版の有効化の確認を依頼してください。
UCI ポリシーの検証
- Advanced UEBA でテストユーザーのIDと現在のUCIスコアを記録します。
- Netskope Clientを介して選択したプライベートアプリケーションにアクセスし、期待される結果を確認してください。
- 境界値を含め、しきい値の両側にいるユーザーをテストするため、アカウントチームと連携してください。他のポリシーによって意図しないアクセスが許可されていないことを確認します。
- スコアを変更した後に再テストする前に、スコアの伝播とポリシーの更新が完了するまで時間を置いてください。スコア、アクセス結果、およびテストの時間を記録します。
- スコアの回復をテストし、更新されたスコアの評価後に想定されるアクセスを確認します。
- 該当するネットワークイベントとアラートを確認します。Advanced UEBAを使ってスコアを確認します。このベータ版では、NPAネットワークイベントに新しいUCIフィールドは追加されません。
UCIベータ版の動作と制限事項
- UCIのみのスコア変更では、ポリシーが直ちに更新されることはありません。スコアの伝播を許可し、アクセス変更の評価時にポリシーを定期的に更新できるようにします。
- ユーザー信頼度はポリシー基準です。リスクをトリガーとするMFAまたは再認証は構成されません。インターバルベースの認証については、アプリごとの定期的な認証ポリシーの構成を参照してください。
- UCI条件を削除するかベータ版を無効にする前に、残りのポリシー条件を確認してください。条件を削除すると、ポリシーによって許可されるアクセス範囲が広がる可能性があります。
アプリごとの定期認証ポリシーを設定する
Periodic Per-App Authentication 特定のプライベートアプリセグメントにアクセスする際に、ユーザーに定期的な認証を要求することで、セキュリティ層をさらに強化します。この機能は、デスクトップ デバイス (Windows および macOS) でのみ使用できます。
前提条件
- SAML Forward Proxy クライアント登録とユーザー識別を有効にするには、設定と展開が必要です。
- 認証を成功させるには、ユーザーはクライアントの登録時と同じ ID (電子メール) を使用する必要があります。
- Source OS 新しい定期認証アクションを選択するには、条件をWindows and/or MacOSに設定する必要があります。
- Netskope Client バージョンR133 以上である必要があります。
定期認証リアルタイムポリシーの設定
定期的な認証を強制するには:
- Policies > Real-Time Protection Policiesへ移動してください。
- Click New Policy > Private App Access.
- For Source Criteria, include Operating System = Windows and/or macOS.
- Select Client for the Access Method.
- Select the Private App Segment(s) for the Destination.
- アクションにはPeriodic Authentication Select 、認証間隔(例えば30分ごと)を定義します。
- ユーザー通知テンプレートSelect 。
- 完了したら、 Saveをクリックしてください。

ユーザーの認証期限が切れた後も、既存のセッションは有効なままです。ただし、この間隔が経過すると、新しいセッションを開始するには認証が必要になります。
認証タイマーの仕組み
このシステムのタイマーロジックはシンプルながら強力だ。これは、ユーザーがプライベートアプリケーションに対して最後に認証に成功したことを示す単一のタイムスタンプに依存しています。
これは、再認証を求められるたびに新しいタイムスタンプが付与される、一種の万能通行証のようなものだと考えてください。アプリにアクセスしようとすると、システムは、最後にタイムスタンプを取得してから経過した時間が、そのアプリに必要な特定の認証間隔よりも長いかどうかを確認します。
使うケース 例
これが実際にどのように機能するかを示すために、現実世界のシナリオを見てみましょう。
アリスというユーザーに対して、2つのポリシーが設定されていると想像してみてください。
- App A (GitLab): 90分ごとに認証が必要です。
- App B (Jira): 60分ごとに認証が必要です。
アリスの活動の時系列は以下のとおりです。
- 9:00 AM: アリスは初めてGitLab(アプリA)にアクセスする。
- Action: 彼女は認証を求められます。認証が完了すると、アクセスが許可されます。
- Result: アリスの最終認証時刻は今、午前9時00分に設定されています。⏰
- 9:50 AM: アリスはJira(アプリB)を開く。
- Check: システムは彼女の最後の認証からの時間を計算します:
9:50 AM - 9:00 AM = 50 minutes。
- Action: 50 分は Jira の 60 分間隔より短いため、新しい認証は必要ありません。 アクセスはスムーズに許可されます。
- Result: 最終認証時刻は午前9時のままです。
- 10:10 AM: アリスは再び Jira (アプリ B) にアクセスします。
- Check: システムは経過時間を計算します:
10:10 AM - 9:00 AM = 70 minutes。
- Action: 70分はJiraの60分間隔よりも長いため、アリスは再認証を求められます。
- Result: 認証が成功すると、最終認証時刻が午前10時10分に更新されます。🔄
- 10:30 AM: アリスはGitLab(アプリA)に戻ります。
- Check: The system uses the newest timestamp:
10:30 AM - 10:10 AM = 20 minutes.
- Action: 20分はGitLabの90分間隔よりも短いため、認証は不要です。
- Result: 最終認証時刻は午前10時10分のままです。
この単一のローリングタイムスタンプにより、認証は、ユーザーの最後のシステム全体の認証イベントを基準として、アクセスされるアプリのポリシーに基づいて行われることが保証されます。
脅威防御ポリシーを構成する
Netskope Private Access (NPA) を使用すると、組織はプライベートアプリのウェブトラフィック(ポート 80 および 443)に脅威対策を適用し、ファイルがリアルタイムでマルウェアスキャンされることを保証できます。使用する場合NPAによる脅威対策では、以下の点にご注意ください。
- アクセス方法としてクライアントが必要です。
- HTTP(80)とHTTPS(443)上のすべてのウェブトラフィックをスキャンします。
- リアルタイムスキャンを適用して、プライベートアプリへのアクセスをマルウェアやその他の高度な脅威から保護します。
Netskope Private Accessは、HTTP(80)およびHTTPS(443)に基づくクライアントからサーバーへのIPS保護もサポートしています。 詳細については、こちらをご覧ください: IPS設定について。
Create a File Hash List
- 検出対象ファイルのハッシュ値(MD5/SHA-256)を定義します。
- Use these lists to allowlist (safe) or blocklist (malicious) known file hashes.
リアルタイムプライベートアプリアクセスポリシーの脅威対策を設定する
- Policies > Real-time Protectionへ移動してください。
- New PolicyをクリックしてからPrivate App Accessクリックしてください。
- リアルタイム保護(Real-time Protection)ポリシーページで、最初に『ソース』(ユーザー、アクセス方法、およびその他のソース条件)と『宛先』(プライベートアプリ/プライベートアプリタグ)の設定を入力します。
- 「プロファイルとアクション」セクションで、 Add Profileを選択し、 Threat Protection Profileを選択します。NetskopeはDefault Malware Scan (predefined)を選択することを推奨しています。これは、プラットフォームがライセンスを取得しているすべての脅威防御エンジンを自動的にスキャンするためです。
- 各重大度レベルに対応するアクションSelect 。 あらゆる深刻度レベルにおいて推奨されるアクションは「ブロック」です。これにより、ユーザーにとって最高の保護が保証されます。各深刻度レベルに対応する修復プロファイルを適用するには、ドロップダウンリストから修復プロファイルを選択してください。
- オプションとして、ファイルタイプの制約を選択し、深刻度レベルに対してブロックアクションを選択した場合、動的脅威分析による「無害と判断されるまでブロック」オプションが表示されます。Netskope動的脅威分析で問題なしと判断されるまで、ユーザーがファイルをアップロードまたはダウンロードできないようにするには、このオプションSelect 。 分析には最大10分かかる場合があります。詳細については、「患者ゼロのための脅威保護ポリシーの作成」をご覧ください。
- ポリシーの名前を入力して、 Saveをクリックしてください。
このThreat Protection Policyはトラフィックを検査するだけで、プライベートアプリへのアクセスを許可するものではありません。同じアプリとユーザーに対してAllowアクションを付けたa separate Private App Access Policyを作成し、ポリシーオーダーのこの脅威保護ルールの後に配置して、脅威保護プロファイルを適用してください。(R142以降、この順序は重要ではなくなります。)

データ損失防止ポリシーの設定
Netskope Private Accessは、Private App Accessのリアルタイムポリシーを使用することにより、プライベートアプリに対するデータ損失防止(DLP)の適用をサポートします。この設定を使用して、プライベートアプリへのBrowser AccessおよびClientアクセスに対する機密データを検査および保護します。Browser Accessの場合、特定のブラウザーアクティビティにポリシーのスコープを設定することもできます。DLPプロファイル、ルール、および識別子の作成については、Data Loss Preventionをご覧ください。
前提条件
- パブリッシャーが既に設定されていることを確認してください。
- ブラウザアクセスの場合、プライベートアプリ用のSAMLリバースプロキシIdPが設定されていることを確認してください。
- ブラウザアクセスの場合、プライベートアプリがブラウザアクセス用に設定されていることを確認してください。
- ポリシーを作成する前に、適用するDLPプロファイルを作成してください。
プライベート アプリの DLP ポリシーを構成する
- Policies > Real-time Protectionに移動して、 Private App Accessポリシーを作成または編集してください。より広範なリアルタイムポリシーフレームワークは、DLPと脅威保護をサポートし、ポリシータイプとしてPrivate App Segment Access含みます。
- Sourceでは、ポリシーが適用されるユーザーまたはグループを選択し、使用ケースに応じてAccess MethodをBrowser Access 、 Client 、またはその両方に設定します。
- 「宛先」には、プライベートアプリセグメントを選択してください。データ損失防止プロファイルを定義できるように、特定のアクティビティが正しく設定されていることを確認してください。
- 「プロファイルとアクション」でAdd Profileを選択し、必要なDLPプロファイルを選択してください。
- 執行アクションを選択し、ポリシーに名前を付けてクリック Save。
これはトラフィックを検査するだけで、プライベートアプリへのアクセスを許可するものではありません。DLP Policy 同じアプリとユーザーに対してAllowアクションを付けたa separate Private App Access Policyを作成し、ポリシーの順序の中でDLPルールの後にそれを配置してDLPプロファイルを適用します。(R142以降、この順序は重要ではなくなります。)
補足事項
- NPA Browser Access DLPの場合、 HTTP and HTTPSプライベート アプリのみがサポートされています。AnyApp Browser Accessアプリ( RDP/SSHなど)はDLPではサポートされていません。
- NPA Client Access DLPの場合、 port 80 and 443上のHTTP and HTTPSのみがサポートされます。
- Transaction events are not generated DLPトラフィックの場合、Webトラフィックに対してトランザクションイベントが有効になっている場合でも同様です。
- ファイル形式のカバレッジについては、コンテンツ検査でサポートされているファイルタイプをご確認ください。
- OCR Netskopeでは一般的にAdvanced DLP機能ですが、NPAではOCRはnot supported です。
Validation
ポリシーを保存した後、選択したDLPプロファイルをトリガーするはずの代表的なコンテンツを使用して、プライベートアプリへのアクセスをテストしてください。想定される適用結果を確認し、発生したDLPアラートまたはインシデントをレビューします。
関連リンク
- ブラウザアクセス特有の前提条件とレガシーコンテキストについては、NPA ブラウザアクセスのプライベートアプリに対するDLPの適用(Enforce DLP for NPA Browser Access Private Apps)を参照してください。
- ファイル形式のカバレッジについては、コンテンツ検査でサポートされているファイルタイプを参照してください。
ユーザー通知設定
この機能は、認証が必要な場合にユーザーに警告する新しいユーザー通知タイプを使用します。 以下の手順に従ってください。
- Policies > User Notification (Template Section)へ移動してください。
- Add Template > Private App Segmentsをクリックしてください。
- 通知をカスタマイズする際は、以下の点に留意してください。
- ActionをPeriodic Authentication に設定します。
- 以下に示す例のようにメッセージに明確なコンテキストを提供するか、認証を続行するには[App Name]の使用が必要です。認証完了後に再読み込みしてください。などの、より具体的な内容を指定してください。

- 完了したら、 Saveをクリックしてください。
