

コンテナ化されたCloud Exchangeデプロイメント(スタンドアロンまたはHA)を最新バージョンにアップグレードするには、次の手順を使用します。サポートされているアップグレードパスと他のデプロイメントタイプについては、「Cloud Exchangeのアップグレード」を参照してください。
重要
Cloud Exchange のインストール、デプロイ、設定、アップグレードに関してご質問がある場合は、担当の SE/AM までコンタクトしてください。
前提条件
- Cloud Exchangeのインストールディレクトリにアクセスしてください:
ta_cloud_exchange - 次のコマンドを実行して、アップグレード/移行チェックスクリプトをダウンロードし、そのスクリプトを実行可能にします。
curl -fsSL -O https://raw.githubusercontent.com/netskopeoss/ta_cloud_exchange/main/ce_healthcheck
chmod +x ce_healthcheck
- アップグレード/移行チェックスクリプトを実行します。出力の詳細については、結果の理解を参照してください。
sudo python3 ./ce_healthcheck
- セカンダリノードの場合は、以下のコマンドを実行します。これは HA デプロイメントにのみ適用されます。
sudo python3 ./ce_healthcheck --deployment HA
注記
いずれかのチェックが失敗した場合は、次のステップに進む前にそれらに対処してください。
- セカンダリノードの場合は、以下のコマンドを実行します。これは HA デプロイメントにのみ適用されます。
- すべてのモジュールのすべてのソースプラグインを無効にし、キューに入れられたタスクが完了するのを待ちます:
- ソースプラグインを無効にした後、20~30分待ちます。
- Settings > Loggingに移動してFilter Queryをクリックし、フィルターフィールドにこのフィルターを入力して、Loadをクリックします。
message Like "Ingested " || message Like "Stored " || message Like "task(s)" || message Like "Completed storing"
- フィルタリングされたログを監視する。新しいログが表示されない場合は、アップグレードを続けてください。
- アップグレードが完了したら、無効にしたソースプラグインを有効にします。
- メンテナンスパスワードを手元に用意してください。いくつかの手順を完了するために必要です。
重要
メンテナンスパスワードを紛失した場合、既存のデータを保持できません。
RabbitMQのデータ移行は、キュータイプがClassicからQuorumに変更されたため、サポートされていません。
スタンドアロン展開
v5.1.1からv7.0.0へ、v5.1.2、v6.0.0、v6.0.1、v6.1.0スタンドアロン展開
始める前に、すべてのデータエクスポートエンドポイントにアクセスできる V2 トークンで、すべての Netskope テナントを更新してください。
始める前に、前提条件を完了し、バックアップを作成してください。詳細については、Cloud Exchangeのバックアップを参照してください。
docker-compose.ymlファイルがある既存のta_cloud_exchangeディレクトリに移動し、Cloud Exchangeコンテナを停止します:sudo ./stop
出力が
./stop: No such file or directoryの場合は、代わりに次のコマンドを実行してください:sudo docker compose down -v
docker-compose.ymlファイルにローカルな変更を加えた場合は、それらをリセットしてください。sudoが必要になる場合があります。sudo git reset --hard
- 最新の変更を取得します:
sudo git pull
- 設定ファイルの例をコピーして、編集用に開きます。
cp cloudexchange.config.example cloudexchange.config
vi cloudexchange.config
cloudexchange.configでメンテナンスパスワードの値を設定します。プロキシ設定やUIポートなど、使うまたはカスタマイズする任意のフィールドも設定します。MAINTENANCE_PASSWORD=<old maintenance password> JWT_SECRET=<old cloud exchange JWT secret> JWT_SECRET is optional. If you leave it empty, the setup script generates a new JWT secret
- セットアップスクリプトを実行します。
sudo python3 ./setup
- Cloud Exchange開始:
sudo ./start
- Cloud Exchange ブラウザウィンドウをすべて閉じます。ブラウザキャッシュをクリアするか、シークレットウィンドウで再度ログインします。Cloud Exchange UIは
http(s)://<ip>で利用できます。
HA展開
v5.1.1からv7.0.0へ、v5.1.2、v6.0.0、v6.0.1、v6.1.0スタンドアロン展開
始める前に、前提条件を完了し、バックアップを作成してください。詳細については、Cloud Exchangeをバックアップするを参照してください。
既存のスタンドアロンノードがHAクラスターのプライマリノードになります。HAパラメータの詳細とクラスターの設定方法については、Cloud Exchangeの高可用性を参照してください。
スタンドアロン・ノード(新しいプライマリ・ノード)上
- スタンドアロン展開を停止します:
sudo ./stop
- データディレクトリに移動し、データのzipファイルを作成します。
cd ta_cloud_exchange/data
sudo zip -r ce_backup.zip mongo-data/ repos/ plugins/
- カスタムプラグインを使う場合は、zipファイルに追加してください:
sudo zip -r ce_backup.zip custom_plugins
ta_cloud_exchangeディレクトリに戻り、最新の変更をプルします:cd .. sudo git pull
git pullが失敗した場合は、ローカルの変更をリセットして再度プルします。sudo git reset --hard sudo git pull
- 設定ファイルの例をコピーして、編集用に開きます。
cp cloudexchange.config.example cloudexchange.config
vi cloudexchange.config
cloudexchange.configで、これらのフィールドの値を設定します。プロキシ設定やUIポートなど、使うまたはカスタマイズするオプションフィールドも設定します。MAINTENANCE_PASSWORD=<old cloud exchange maintenance password> JWT_SECRET=<old cloud exchange JWT secret>
JWT_SECRETはオプションです。空のままにすると、セットアップスクリプトは新しいJWTシークレットを生成します。.envファイルを削除します:sudo rm -rf .env
- セットアップスクリプトを実行します。
sudo python3 ./setup
- Cloud Exchange開始:
sudo ./start
- ブラウザで
https://<ip>からプライマリノードのUIを開き、既存のCloud Exchangeクレデンシャルでログインします。 - Settings > General Settings > Node Configurations に移動し、Enable HA トグルを有効にします。アクションの確認ポップアップで、変更が必要な場合にのみ Cloud Exchange IP アドレスまたは FQDN を入力し、Enable HA をクリックします。
重要
HAが有効になっている間、Cloud Exchangeは一時的に使用できなくなり、数回再起動する可能性があります。


セカンダリノード上
各セカンダリノードで手順 1 ~ 6 を完了します。次に、プライマリノードの UI からセカンダリノードを追加します。
- 最新のCloud Exchangeバージョンがある
ta_cloud_exchangeディレクトリに移動します:cd <ta_cloud_exchange-dir>
- プライマリノードで、CAキーファイルの内容をコピーします。
<ta_cloud_exchange-dir>/data/ssl_certs/mongodb_rabbitmq_certs/tls_cert_ca.key
- セカンダリノードで、CAキーファイルを作成し、コピーしたキーを貼り付けて、ファイルを保存します。一致するCAキーにより、セカンダリノードはHAクラスタと通信できます。
sudo vi data/ssl_certs/mongodb_rabbitmq_certs/tls_cert_ca.key
- 設定ファイルの例をコピーして、編集用に開きます。
cp cloudexchange.config.example cloudexchange.config
vi cloudexchange.config
cloudexchange.configで、これらのフィールドの値を設定します。重要
セカンダリノードのJWTシークレットとCAキーは、プライマリノードと一致している必要があります。一致していない場合、セカンダリノードをHAクラスターに追加すると認証エラーで失敗します。プライマリノードのJWTシークレットが不明な場合は、新しいシークレットを生成して適用してください。手順については、「Cloud Exchangeのトラブルシューティング」を参照してください。
JWT_SECRET=<JWT_SECRET value of the primary node>
MAINTENANCE_PASSWORD=<old maintenance password>
- セットアップスクリプトを実行します。
sudo python3 ./setup
- プライマリノードのUIで、Settings > General Settings > Node Configurationsに移動し、セカンダリノードを1つずつ追加します。
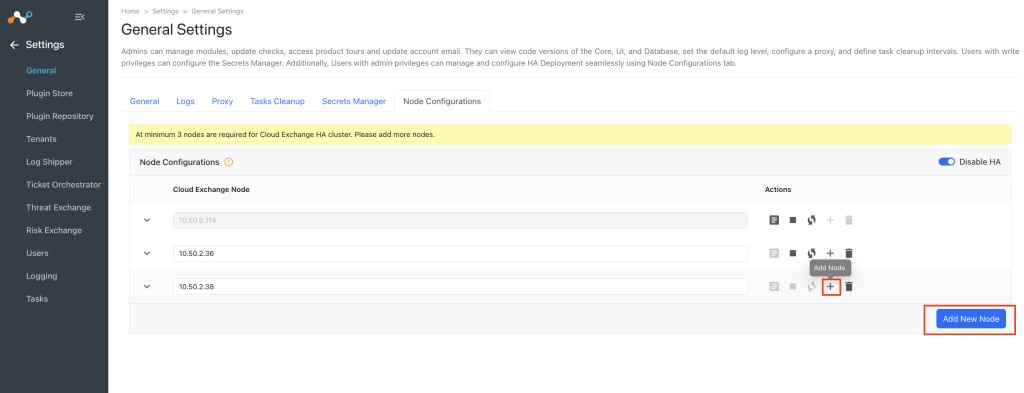 セカンダリノードでスタートスクリプトを実行する必要はありません。これは、プライマリノードの UI からセカンダリノードを追加するときに自動的に実行されます。

v5.1.1からv7.0.0へ、v5.1.2、v6.0.0、v6.0.1、v6.1.0HA展開
始める前に、前提条件を完了し、バックアップを作成してください。詳細については、Cloud Exchangeをバックアップするを参照してください。
すべてのノードで
- コンテナが正常にシャットダウンするように、セカンダリノードを最初に停止し、次にプライマリノードを停止します:
sudo ./stop
- 最新の変更を取得します:
sudo git pull
git pullが失敗した場合は、ローカルの変更をリセットして再度プルします。sudo git reset --hard sudo git pull
プライマリノードで
- 設定ファイルの例をコピーして、編集用に開きます。
cp cloudexchange.config.example cloudexchange.config
vi cloudexchange.config
cloudexchange.configで、これらのフィールドの値を設定します。プロキシ設定やUIポートなど、使うまたはカスタマイズするオプションフィールドも設定します。HA_ENABLED=True HA_CURRENT_NODE=<current node ip> HA_PRIMARY_NODE_IP=<current node ip> HA_IP_LIST=<current node ip> MAINTENANCE_PASSWORD=<old maintenance password> JWT_SECRET=<old cloud exchange JWT secret>
JWT_SECRETはオプションです。空のままにすると、セットアップスクリプトは新しいJWTシークレットを生成します。.envファイルを削除します:sudo rm -rf .env
- セットアップスクリプトを実行します。
sudo python3 ./setup
- Cloud Exchange開始:
sudo ./start
セカンダリノード上
各セカンダリノードでステップ1から7を完了します。次に、プライマリノードのUIからセカンダリノードを追加します。
ta_cloud_exchangeディレクトリに移動します。cd <ta_cloud_exchange-dir>
- プライマリノードで、CAキーファイルの内容をコピーします。
<ta_cloud_exchange-dir>/data/ssl_certs/mongodb_rabbitmq_certs/tls_cert_ca.key
- セカンダリノードで、CAキーファイルを作成し、コピーしたキーを貼り付けて、ファイルを保存します。一致するCAキーにより、セカンダリノードはHAクラスタと通信できます。
sudo vi data/ssl_certs/mongodb_rabbitmq_certs/tls_cert_ca.key
.envファイルを削除します:sudo rm -rf .env
- 設定ファイルの例をコピーして、編集用に開きます。
cp cloudexchange.config.example cloudexchange.config
vi cloudexchange.config
cloudexchange.configで、これらのフィールドの値を設定します。重要
セカンダリノードのJWTシークレットとCAキーは、プライマリノードと一致している必要があります。一致していない場合、セカンダリノードをHAクラスターに追加すると認証エラーで失敗します。プライマリノードのJWTシークレットが不明な場合は、新しいシークレットを生成して適用してください。手順については、「Cloud Exchangeのトラブルシューティング」を参照してください。
JWT_SECRET=<JWT_SECRET value of the primary node>
MAINTENANCE_PASSWORD=<old maintenance password>
- セットアップスクリプトを実行します。
sudo python3 ./setup
- プライマリノードのUIで、Settings > General Settings > Node Configurationsに移動し、セカンダリノードを1つずつ追加します。
セカンダリノードでスタートスクリプトを実行する必要はありません。これは、プライマリノードの UI からセカンダリノードを追加するときに自動的に実行されます。