

Overview
DSPM 、オンプレミスかクラウドかにかかわらず、エンドツーエンドの保護によりデータのセキュリティとガバナンスを自動化するNetskope OneプラットフォームのData Security Posture Managementです。 このソリューションは、データベース、データレイク、データウェアハウス全体にわたる構造化データ(SQLデータベースなど)、半構造化データ(JSONログなど)、および非構造化データ(電子メールやドキュメントなど)に対して、リアルタイムの可視性、制御、および修復機能を提供します。データアクセスガバナンス(DAG)とデータ検出・対応(DDR)を基盤とするこのプラットフォームは、コンプライアンスを徹底し、継続的な監査対応体制を確保します。
このガイドでは、 Cohesityと当社のDSPMを統合して、データ保護プログラムのギャップを特定し、機密資産を保護する方法について説明します。
統合の概要とメリット
分散した環境全体でデータを管理し、保護することは、複雑な課題です。Cohesityのデータセキュリティアライアンスの一環として、 DSPM 、マルチクラウドおよびオンプレミスインフラストラクチャ全体にわたるデータセキュリティ態勢管理( DSPM )と保護を強化する統合ソリューションを提供します。
DSPMをCohesityのAI搭載データセキュリティおよび管理プラットフォームと統合することで、組織はデータ資産を一元的に把握できるようになり、コンプライアンスとリスク軽減が向上します。例えば、この統合により、これまで保護されていなかった個人情報(PII)を含むデータ資産が明らかになる可能性がある。この可視性により、ITバックアップ管理者はデータ保護の優先順位をより効果的に設定できるようになり、セキュリティチームは保護義務を果たすために必要な知見を得ることができます。
この統合により、組織は以下のような高度な機能を活用してデータを効果的に保護および管理できるようになります。
-
自動データ検出:クラウド、オンプレミス、ハイブリッド環境全体にわたる機密データを検出および分類し、監視と制御を向上させます。
-
データセキュリティ体制の強化:脆弱性を事前に特定して対処し、包括的な保護と迅速なインシデント復旧を確保する。
-
高度なリスクおよびコンプライアンス報告:強化されたリスク評価とコンプライアンス報告によりサイバーセキュリティフレームワークを強化し、規制遵守を徹底します。
この連携は、短期的なメリットに加え、長期的なデータガバナンスと保護を強化する戦略的な利点をもたらします。例えば、以下のような点が挙げられます。
-
統合されたデータの可視性と制御: データ資産の一元的な監視により、ガバナンスとリスク管理が強化されます。
-
セキュリティとコンプライアンスの強化:サイバー脅威に対する防御を強化すると同時に、GDPRやCCPAなどの規制への準拠を簡素化します。
-
最適化されたデータ保護: Cohesity のスケーラブルなバックアップおよび災害復興計画ソリューションは、見落とされたデータ資産のDSPMの分類と保護を補完します。
-
積極的なリスク管理:設定ミスやセキュリティ上の欠陥をリアルタイムで検知・修復し、データの整合性を確保します。
-
運用効率の向上:手作業を削減し、リスクを最小限に抑えることで、データセキュリティ対策の価値実現までの時間を短縮します。
サポート対象サービス
DSPMとCohesityの統合は、以下のサービスをサポートしています。
-
データベース:AWS RDS、MariaDB、MySQL、Oracle、PostgreSQL、SQL Server、Aurora
-
クラウドストレージ:AWS S3
DSPMの設定
DSPMにアクセスできない場合は、次の詳細を電子メールsupport@netskope.comに送信してください。
- 新しいDSPMホスト型アプリケーションを作成するリクエスト
- 指定されたアプリケーション管理者の氏名と電子メールアドレス
次に、担当のサポート担当者が以下の情報を提供します。
- 新しいDSPMアプリケーションにアクセスする方法の詳細。
- 追加リソースについては、弊社のプライベートナレッジベースへのリンクをご覧ください。
Cohesity APIキーを生成する
Cohesity APIキーを生成するには、以下の手順に従ってください。
-
In Netskope DSPM
-
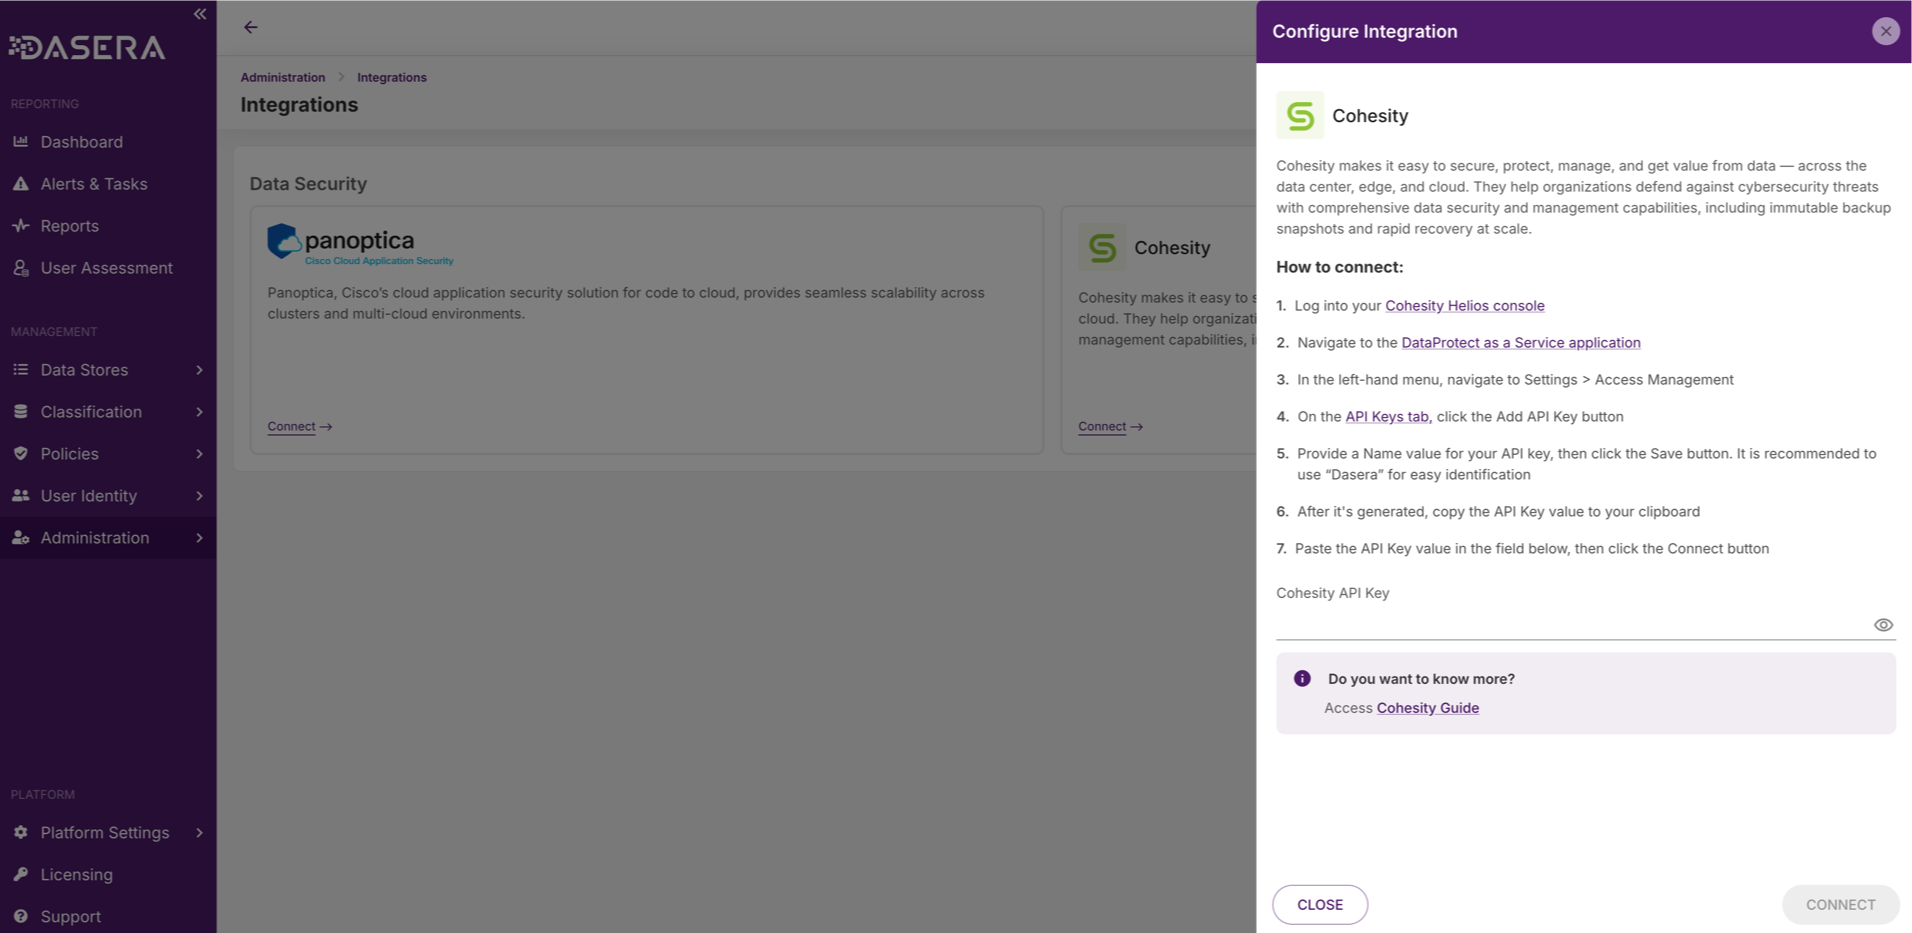
Administration > Integrationsへ移動してください。
-
Cohesity Consoleのリンクをクリックしてください。

-
-
In the Cohesity Console
-
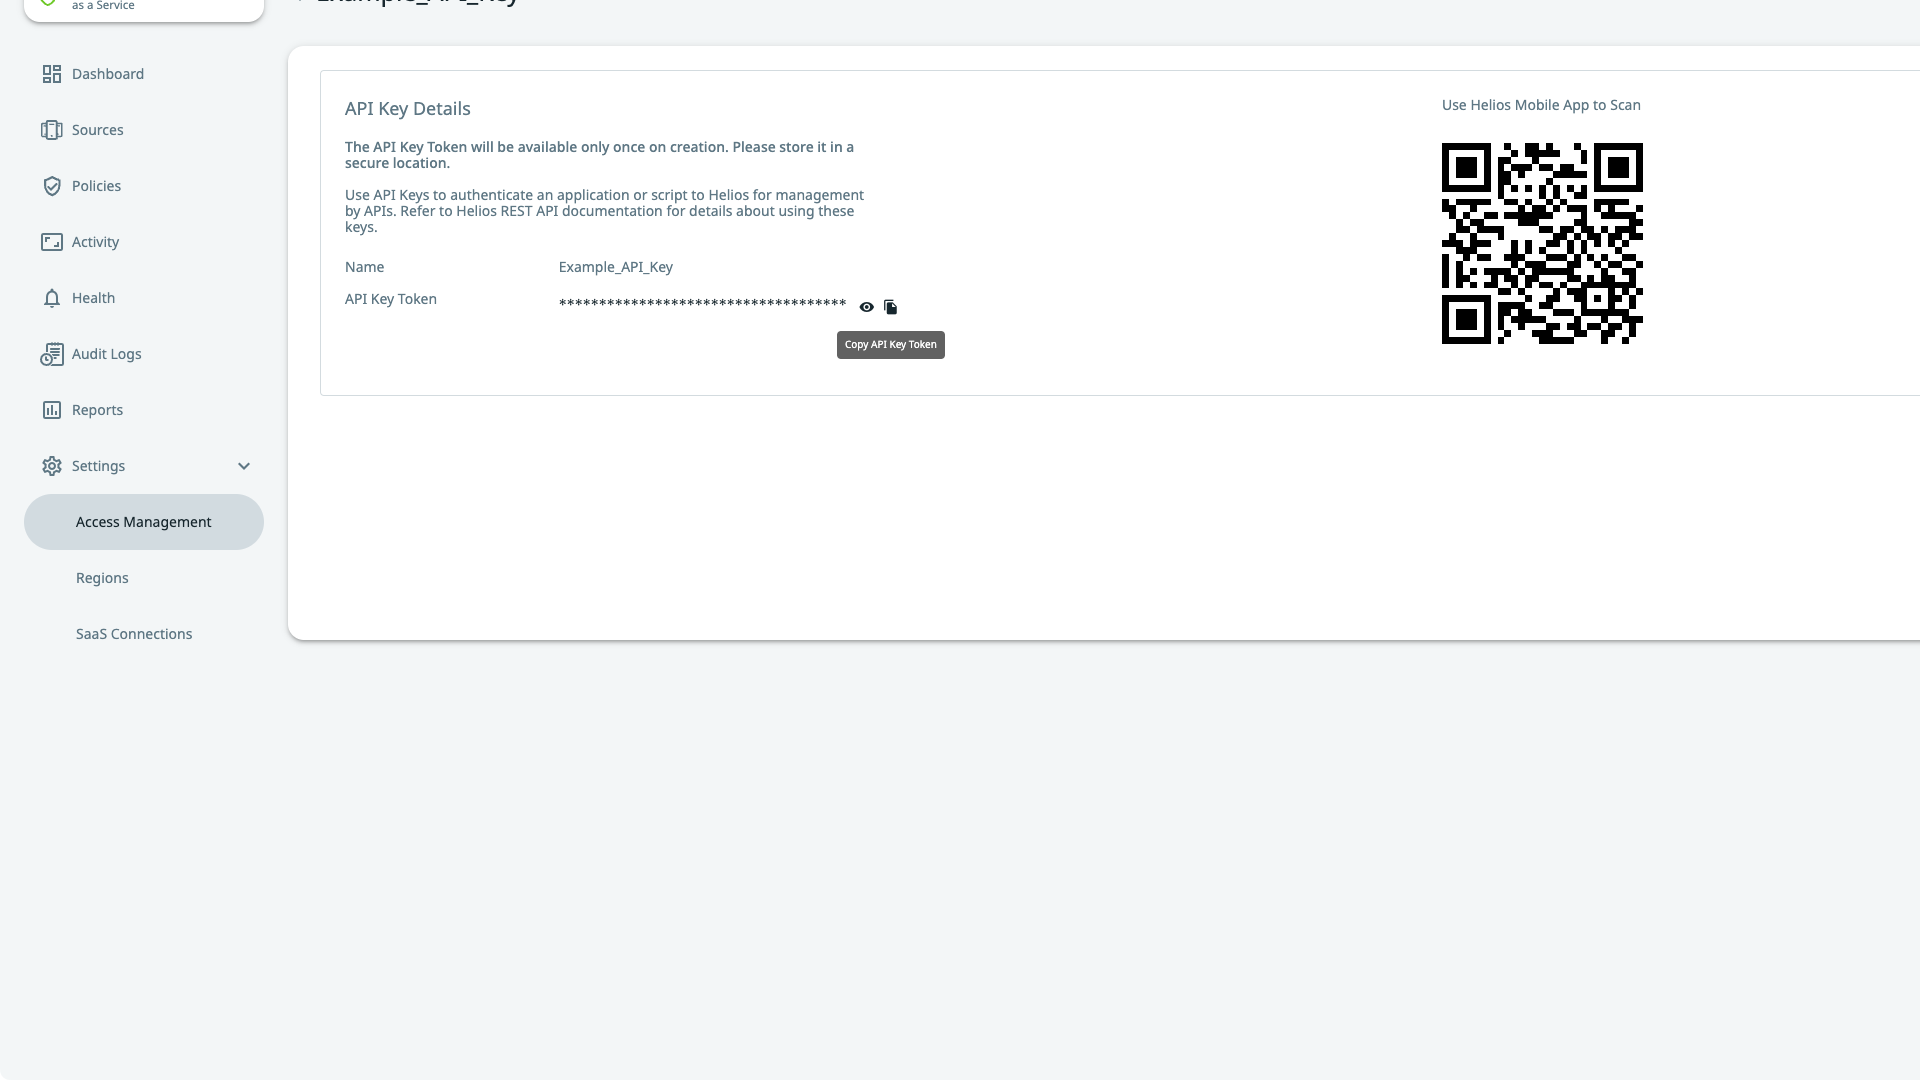
行く Settings > Access Management > API Keys.
-
Add API Key >をクリックして名前を入力してください(例:
Example_API_Key) > クリックしてSaveをクリックします。 -
APIキーの値をコピーする

-
-
Complete the Connection
-
Netskope DSPMに戻ります。
-
キーをCohesity API Keyフィールドに貼り付けてください。
-
Connectをクリックしてください。
-
Netskope DSPMの設定
Netskope DSPMへのアクセス権を取得したら、システム間でのデータフローを有効にするために、以下の2つの重要な設定手順を完了してください。
詳細な手順については、以下にリンクされているナレッジ ベースの記事を参照するか、カスタマー サクセス マネージャーに問い合わせて支援を受けてください。
AWSインフラストラクチャ接続のオンボード
CohesityがAWS 使う AWS KMS キーに接続するのに対し、 DSPM IAMロールを介して接続します。 このアプローチにより、包括的なデータ分析と正確な分類に必要な許可が得られます。これらのロールは使うCloudFormationやTerraformを作成できます。
Cohesityソースとしてオンボーディングする各AWSアカウントごとに、対応するNetskope DSPMインフラストラクチャ接続もオンボーディングする必要があります。ご希望の方法に応じて、以下の記事に記載されている具体的な手順に従ってください(必ず弊社のナレッジベースにログインしてくださいNetskope DSPMサポートチームから提供されたリンク):
AWSアカウントが接続されると、当社のDSPMは自動的にAWSデータストアを検出し、関連するAWSタグを取り込みます。
データストアを接続する
Cohesity Security Centerでデータストアを監視するには、 Netskopeで対応するDSPMデータストアとして接続する必要もあります。 以下の記事に記載されている手順に従ってください(弊社のナレッジベースへの認証を必ず行ってくださいNetskopeのDSPMサポートから提供されたリンク):
接続すると、 DSPMは複数の信号と入力を使用してデータ フィールドを分析および分類します。 このプロセスには、データ ストアを分類するためのデータ タグの適用が含まれます。 例えば、医療関連データが検出された場合、システムはコンプライアンス追跡のために、その店舗に「HIPAA」および「PHI」というタグを付けることがあります。
分類方法の詳細については、弊社の「分類管理」に関する記事をご参照ください。
機密データの状況を監視する
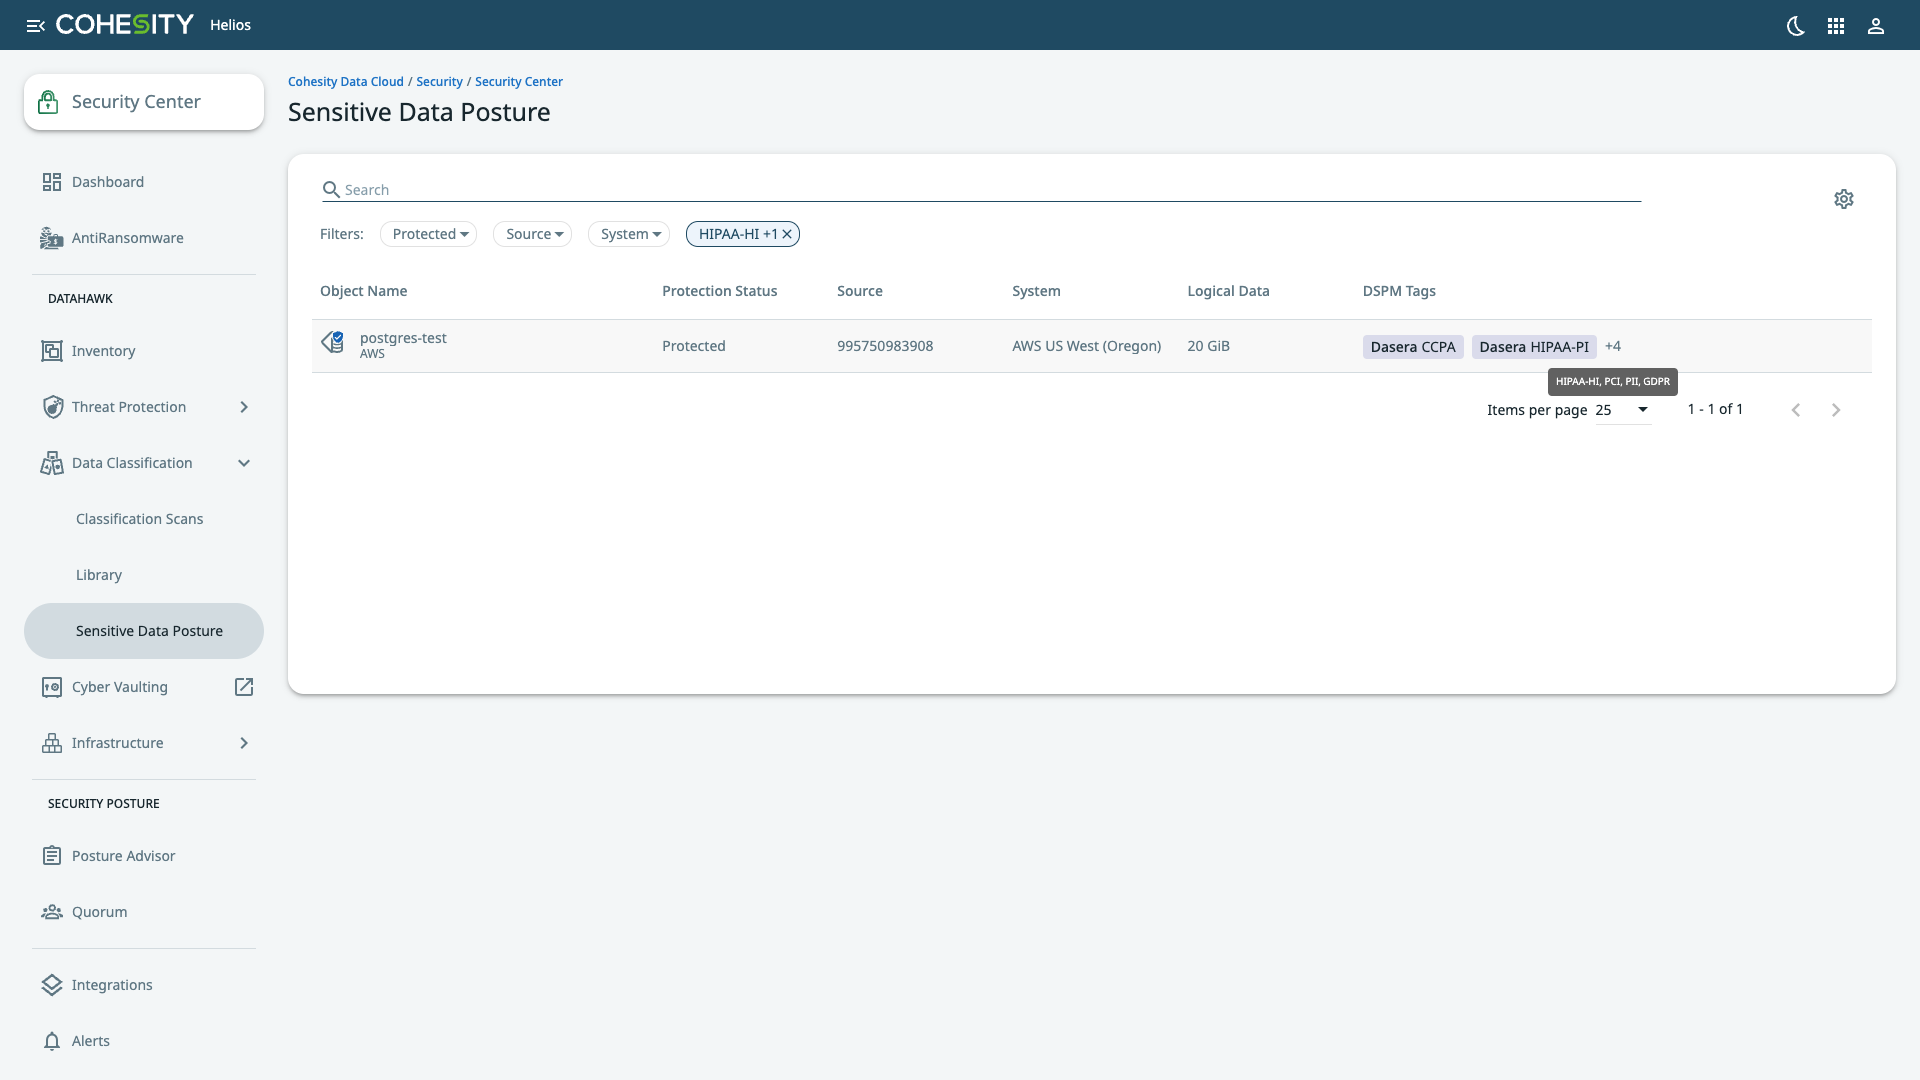
DSPMの機密データは、Cohesityのセキュリティセンターの以下の項目に掲載されています。
Data Classification > Sensitive Data Posture。
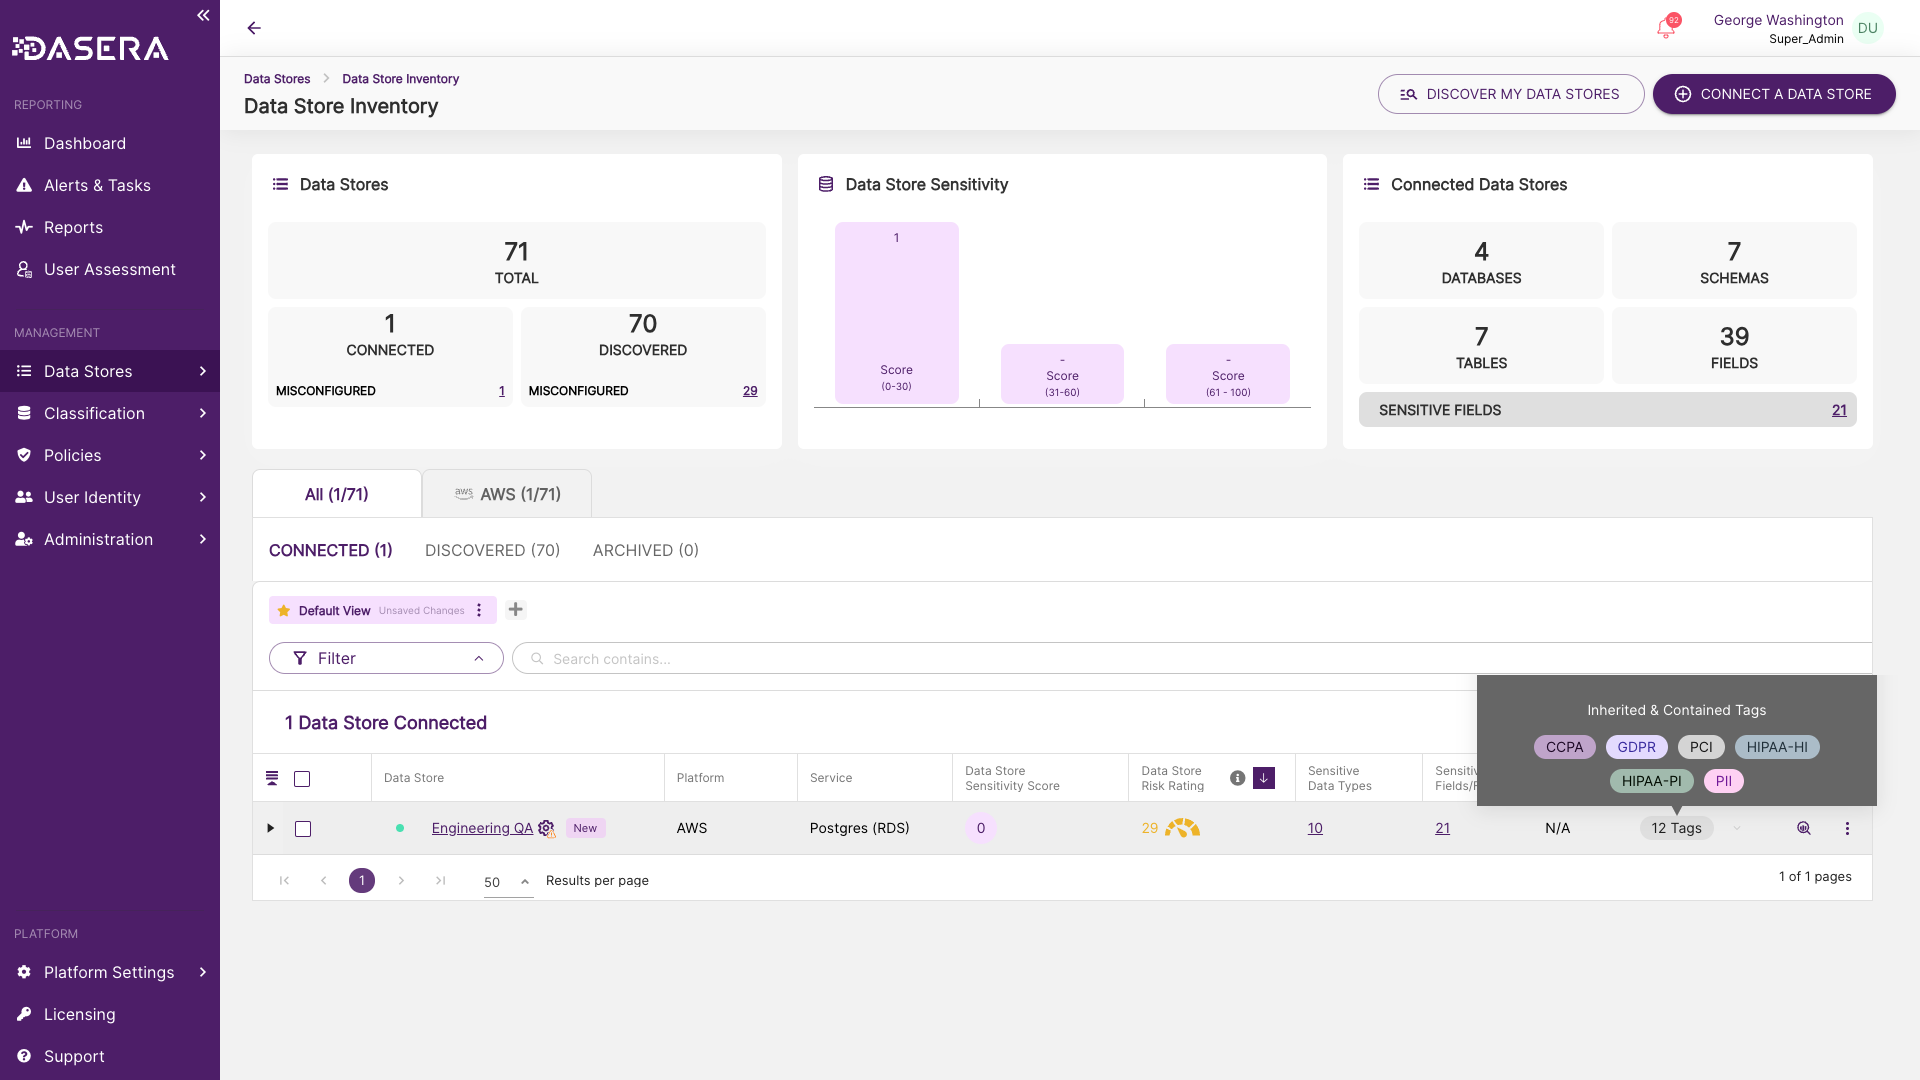
このページには、当社のDSPMによって識別された機密データを含むワークロードと、これらのワークロードの保護状況が表示されます。この情報により、機密性の高いワークロードを保護できます。 Cohesity DataProtect as a Service。
機密データ態勢ページには、Netskope DSPM から DSPM タグが付与された Cohesity DataProtectに登録されたオブジェクトのみが含まれます。インフラストラクチャタグ(データセキュリティ以外の目的でAWSに直接適用されるもの)は、DSPMタグとして公開されません。
トラブルシューティング
最新のタグ割り当てが Cohesity に表示されない場合は、電子メールsupport@netskope.comでサポートに連絡し、チケットをオープンしてください。